Zertifikatstransparenz-Lecks: Warum Ihre "geheime" Tunnel-URL kein Geheimnis ist
Öffentliche Zertifikatstransparenz-Logs offenbaren innerhalb weniger Minuten neue Tunnel-Hostnamen. Erfahren Sie, warum zufällige URLs keine Zugriffskontrolle darstellen und wie Basic Auth das Problem löst.
Quick answer
Zertifikatstransparenz-Lecks legen Ihre Tunnel-URL offen: quick comparison answer
Choose the tunnel tool based on the network model: public HTTPS URLs for webhooks and demos, private mesh access for internal apps, and managed infrastructure when policy controls matter most.
Which tunnel tool is best for public webhook testing?
Use a public HTTPS localhost tunnel with stable URLs. InstaTunnel focuses on webhook testing, demos, OAuth callbacks, and MCP endpoint workflows.
When should I choose a private network tool instead?
Choose a private mesh or Zero Trust tool when every user and service should stay inside a controlled private network.
Du führst einen Befehl aus, dein localhost erhält eine öffentliche HTTPS-Adresse wie https://k7x2m9qa.example-tunnel.dev, und du fügst sie in einen Client-Chat ein. Die Bezeichnung wirkt zufällig; niemand hat sie, also wirkt sie privat.
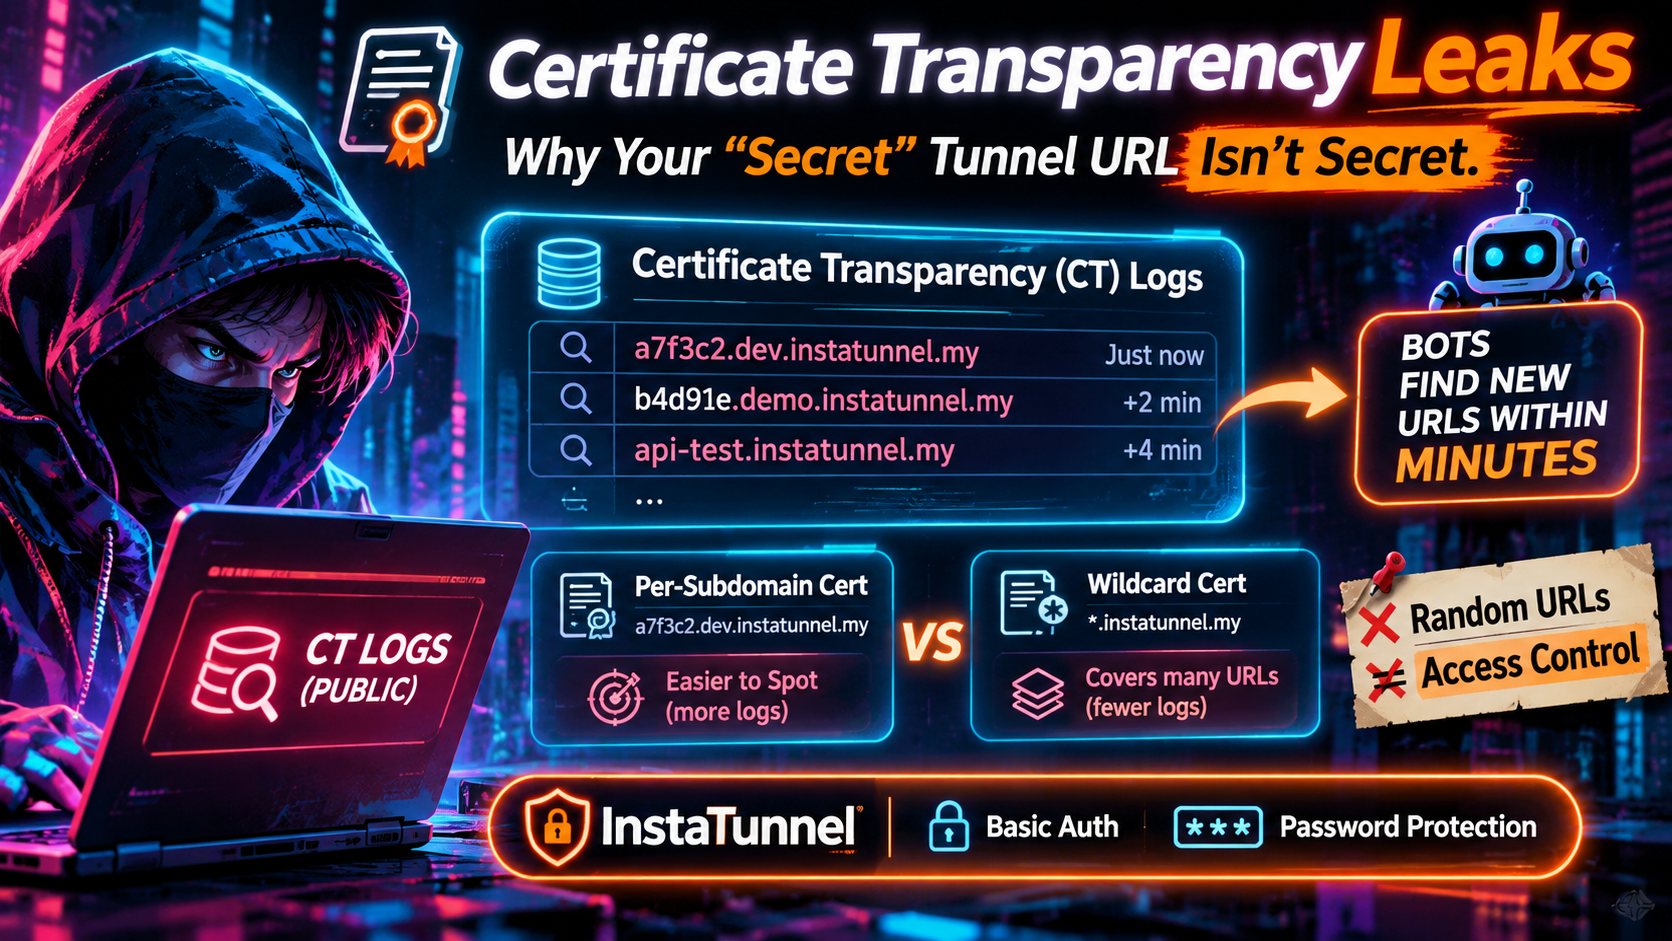
Es ist möglicherweise bereits öffentlich. Wenn für genau diesen Hostnamen ein öffentlich vertrautes Zertifikat ausgestellt wurde, liegt der Name in einem öffentlichen, append-only Log, das jeder lesen kann, und automatisierte Scanner überwachen diese Logs rund um die Uhr. Verschleierung war nie Zugriffskontrolle, und Certificate Transparency (CT) ist der deutlichste Beleg.
Diese Anleitung erklärt, wie CT Hostnamen preisgibt, wie schnell Scanner darauf reagieren, wann Wildcard-Zertifikate helfen (und wann nicht) und was tatsächlich einen Entwicklungstunnel schützt. Die Fakten wurden anhand aktueller Quellen bis November 2026 geprüft.
Was Zertifikatstransparenz ist (und warum sie existiert)
Zertifikatstransparenz ist ein System öffentlicher, append-only Logs, die TLS-Zertifikate aufzeichnen, die von öffentlich vertrauenswürdigen Zertifizierungsstellen (CAs) ausgestellt werden. Es wurde als defensives Werkzeug entwickelt: Wenn eine CA ein Zertifikat für eine Domain falsch ausstellt, lässt dich das Log dies erkennen. Die ursprüngliche Spezifikation ist RFC 6962, mit einer überarbeiteten Version in RFC 9162.
Der entscheidende Punkt für Tunnelnutzer ist, was protokolliert wird: das vollständige Set der Subjektnamen des Zertifikats. Jeder Hostname im Zertifikat wird zu einem öffentlichen Eintrag.
CT ist in der Praxis ebenfalls Pflicht. Chrome setzt CT seit 2015 für Extended-Validation-Zertifikate und seit 2018 für die meisten öffentlichen Zertifikate durch, und Apple-Plattformen setzen ihre eigene CT-Richtlinie durch. Ein öffentlich vertrautes Zertifikat ohne gültige Signed Certificate Timestamps (SCTs), die als Signaturen des Logs der Aufnahme dienen, wird von Browsern abgelehnt. Das Ökosystem verschärft sich weiter: Die Chrome Root Program Policy Version 1.8, vom 15. Juni 2026, stärkte CT- und PKI-Governance-Anforderungen über alle Arten öffentlich vertrauter Zertifikate hinweg, und Chrome 148 (Veröffentlichung 5. Mai 2026) setzte die Unterstützung für SCTs, die über stapelte OCSP-Antworten geliefert wurden, aus. SCTs müssen nun im Zertifikat eingebettet oder über die TLS-Erweiterung geliefert werden.
Die praktische Folge: Sie können kein öffentlich vertrautes Zertifikat aus der Protokollierung ausschließen. Der Log-Eintrag existiert bereits, bevor Sie das Zertifikat überhaupt ausstellen, weil CAs typischerweise zuerst ein “precertificate” in die Logs einreichen, um die SCTs zu erhalten, die sie in das endgültige Zertifikat einbetten.
Wie schnell finden Scanner einen neuen Hostnamen?
Schneller als die meisten erwarten. Die grundlegende Forschung stammt aus dem 2018er Paper der ACM Internet Measurement Conference »The Rise of Certificate Transparency and Its Implications on the Internet Ecosystem« von Scheitle und Kollegen. Die Autoren bauten ein CT-Honeypot und zeigten, dass Daten aus CT-Logs verwendet werden, um Ziele für Scan-Kampagnen nur Minuten nach Zertifikatsausstellung auszuwählen. Sie entwickelten auch eine Methode, die Subdomain-Bezeichnungen, extrahiert aus protokollierten Zertifikaten, mit DNS-Abfragen zu kombinieren, und es tauchten 18,8 Millionen zuvor unbekannte vollqualifizierte Domainnamen auf, etwa 17,7 Millionen mehr als in anderen öffentlichen Listen enthalten waren.
Das war 2018. Heute ist das Tooling leichter, nicht schwerer:
- Echtzeit-Streams. Dienste wie Certstream bieten einen WebSocket-Feed von Zertifikaten, die protokolliert werden, was es jedem ermöglicht, nach Schlüsselwörtern, Marken oder Mustern in neuen Hostnamen zu filtern.
- Durchsuchbare Archive. crt.sh ermöglicht es jedem, jedes jemals protokollierte Zertifikat für eine Domain abzufragen, einschließlich eines Atom-Feeds für neue Einträge. Subdomain-Enumeration über CT ist ein standardmäßiger erster Schritt in Penetrationstests, da sie kostenlos und gründlich ist.
- Schnellere Logs. Neuere “static CT API”-Logs, wie das Sunlight-basierte Sycamore- und Willow-Logs von Let’s Encrypt, veröffentlichen Daten als statische Dateien, die kostengünstig gespiegelt werden können. Die Protokollpolitik von Chrome verlangt, dass static-ct-api-Logs eine maximale Merge-Verzögerung von nicht mehr als einer Minute angeben, verglichen mit der grob 24-Stunden-Verzögerung typischer RFC 6962-Logs. Das ältere Oak-Log von Let’s Encrypt sollte im Februar 2026 abgeschaltet werden.
Ob ein bestimmter Bot deinen Tunnel innerhalb von dreißig Sekunden oder dreißig Minuten abtastet, variiert; niemand kann eine Zahl versprechen. Die sichere Annahme ist die, die die Forschung unterstützt: Sobald ein Zertifikat mit deinem Hostnamen existiert, behandle den Namen als öffentlich.
Die Warnung zu Quick Tunnels Ende September
Dies ist kein abstraktes Risiko für Tunnelbenutzer. Ende September 2026 berichtete TechSpot über den Trend »one command puts your localhost on the internet« rund um Cloudflare Quick Tunnels und hob hervor, dass diese URLs öffentlich sind und Bots sie schnell finden.
Einige Hintergrundinformationen zu diesem Produkt:
- Cloudflare führte Quick Tunnels im September 2021 ein, und die Funktion wurde von einem Praktikanten, Rishabh Bector, entwickelt.
- Ein einziger
cloudflared-Befehl liefert eine temporäre Adressetrycloudflare.comohne Konto, Domain oder Portweiterleitung. - Die eigene Dokumentation von Cloudflare führt Grenzwerte auf: keine Verfügbarkeitsgarantie, bis zu 200 gleichzeitige Anfragen pro Tunnel (bei zusätzlichen Anfragen gibt es 429), und keine Unterstützung für Server-Sent Events.
Sicherheitsforscher haben einen zweiten Entdeckungspfad jenseits von CT festgestellt. Ein Bericht von IT-Connect fand heraus, dass eine Suche nach site:trycloudflare.com in Google Seiten zurückgibt, die von Quick Tunnels bedient werden. Erkennungsingenieure achten ebenfalls darauf: Elastic liefert eine Regel für Angreifer, die Quick Tunnels missbrauchen, um Command-and-Control-Verkehr zu proxyen. Wenn Verteidiger und Angreifer beide ein Hostname-Muster beobachten, ist Ihre “temporäre” URL nicht mehr verborgen.
Cloudflares eigene Antwort ist eindeutig. Am 2. Oktober 2026 fügte es dem Quick Tunnels-Feature ein Flag --allowed-mail hinzu: Besucher müssen eine Einmal-PIN eingeben, die an eine erlaubte E-Mail-Adresse gesendet wird; man kann eine Adresse, mehrere oder eine gesamte E-Mail-Domain erlauben. Der Zugriff endet, wenn der cloudflared-Prozess stoppt. Zuvor konnte gemäß der Changelog-Berichterstattung jeder, der einen Quick-Tunnel-Link hatte, den Dienst öffnen. Ein Anbieter, der ein Tor hinzufügt, bestätigt damit, dass die URL allein kein Tor ist.
Zertifikate pro Subdomain vs. Wildcard-Zertifikate
Was CT enthüllt, hängt davon ab, wie dein Tunnelanbieter (oder du) Zertifikate bezieht. Dies ist der Kern der Entdeckungsfrage.
| Zertifikat pro Subdomain | Wildcard-Zertifikat | |
|---|---|---|
| Was in CT-Logs erscheint | Der genaue Hostname, z. B. staging-api.example.com |
Nur das Muster, z. B. *.example.com |
| Entdeckung durch Log-Scanner | Sofort und spezifisch | Offenbart, dass Subdomains existieren, nicht welche |
| Let’s Encrypt-Validierung | HTTP-01, DNS-01 oder TLS-ALPN-01 | Nur DNS-01 |
| Abdeckung | Ein Name (oder bis zu 100 Namen auf einem SAN-Zertifikat) | Eine Ebene von Subdomains |
| Radius bei Schlüsselkompromittierung | Einzellner Hostname | Jede abgedeckte Subdomain, die denselben Schlüssel teilt |
| Typische Nutzung | Produktivdienste mit stabilen Namen | Dev, Staging, pro Kunde oder pro Sitzung Subdomains |
Ein Wildcard-Eintrag erscheint im Log als *.example.com, ein Datensatz, egal wie viele Subdomains du bedienst. Also erscheint z. B. internal-dev.example.com oder eine pro-Sitzung-Tunnel-Bezeichnung nicht einzeln. Praktiker, einschließlich der Community-Mitglieder von Let’s Encrypt, verweisen auf Wildcards als Standardmethode, Subdomain-Listen nicht offenzulegen. Subdomain-Aufzählungstools setzen stark auf CT, und ein Wildcard reduziert diese Technik.
Wildcards bringen Handels- offs mit sich, die man ehrlich benennen sollte. Sie erfordern DNS-01-Validierung mit Let’s Encrypt, was automatisierten Zugriff auf die API deines DNS-Anbieters bedeutet. Ein einzelner privater Schlüssel schützt nun viele Hostnames, wodurch ein Kompromiss einen größeren Radius hat. Und ein Wildcard-Zertifikat deckt nur eine Label-Ebene ab: *.example.com deckt nicht a.b.example.com.
Für Tunnelservices hat das Bild zwei Seiten:
- Wenn der Anbieter TLS mit einem Wildcard-Zertifikat auf seiner eigenen Domain terminiert, werden einzelne Tunnel-Namen nicht über CT durch dieses Zertifikat veröffentlicht. Die Offenlegung verschiebt sich anderswo (siehe unten).
- Wenn du deine eigene Domain verwendest und das Setup ein Zertifikat pro Tunnel-Hostnamen ausstellt, wird jeder Hostname veröffentlicht, sobald das Zertifikat protokolliert wird. Frage deinen Anbieter, welches Modell er verwendet. Nicht davon ausgehen.
Wildcards verstecken den Namen vor CT, aber nicht vor allen
Ein Wildcard-Zertifikat reduziert einen passiven, automatisierten Entdeckungsweg. Es macht den Hostnamen jedoch nicht zu einer sicheren Zugangsinformation.
Warum eine zufällige URL kein Zugriffsschutz ist
Zugriffskontrolle bedeutet, dass das System prüft, wer du bist, und allen anderen den Zugriff verweigert. Ein zufälliger Hostname tut nichts davon. Wer die Adresse kennt, gelangt hinein, ohne dass protokolliert wird, wer er ist.
Die Mathematik wird manchmal fälschlicherweise als Schutz verwendet. Ein zufälliger acht Zeichen langer Base-36-Label hat ungefähr 2,8 Billionen Möglichkeiten, was enorm klingt. Doch die Stärke eines Geheimnisses hängt davon ab, ob es geleakt wurde, und nicht nur davon, wie viele Versuche nötig wären. Sobald der Name in einem CT-Log, einem Certstream-Feed, einem Slack-Export oder dem Synchronisationsverlauf eines Browsers erscheint, ist dessen Entropie irrelevant. Angreifer müssen keinen Namen erraten, den sie lesen können.
Drei weitere Probleme folgen:
- Keine Widerrufsmöglichkeit. Du kannst einen geleakten URL nicht “rotieren”, ohne den Tunnel herunterzufahren.
- Keine Identität. Du kannst deinen Client nicht von einem Bot unterscheiden.
- Kein Scope. Wer die URL findet, erhält Zugriff auf den gesamten dahinterliegenden Dienst: Admin-Routen, Debug-Endpunkte, Webhook-Handler, lokal durch die App freigegebene Datenbanken.
Behandle eine Tunnel-URL so, wie du eine öffentliche IP-Adresse mit offenem Port behandeln würdest, denn funktional ist es genau das.
Was schützt tatsächlich einen Dev-Tunnel
Nimm Entdeckung an. Mache Entdeckung harmlos. Ein mehrschichtiger Ansatz funktioniert:
- Am Rand authentifizieren. Lege eine Credential-Prüfung vor dem Tunnel fest, sodass eine entdeckte URL eine Login-Herausforderung statt deiner Anwendung zurückgibt. Bei InstaTunnel enthält die CLI-Flaggenreferenz
--passwordfür Passwortschutz und--auth user:passfür HTTP Basic Auth sowie--subdomainfür einen benutzerdefinierten, stabilen Namen.# Password-protect a tunnel instatunnel 3000 --password "a-long-random-passphrase" # HTTP Basic Auth instatunnel 3000 --auth demo:a-long-random-passphrase # Stable name plus protection instatunnel 3000 --subdomain client-demo --password "a-long-random-passphrase"
Flags und Stufen ändern sich, also prüfe instatunnel --help und die aktuelle Dokumentation, bevor du dich auf eine auswählst.
- Verwende lange, zufällige Anmeldeinformationen. Basic Auth verfügt über keinen eingebauten Schutz gegen Brute-Force, und Scanner, die einen Endpunkt finden, versuchen gängige Passwörter. Generiere eine Passphrase über einen Passwort-Manager; Verwende nie dasselbe Passwort mehrmals.
- Halte HTTPS aktiviert. Basic Auth sendet Anmeldeinformationen in einer reversiblen Kodierung, nicht in verschlüsselten, daher nur über TLS akzeptabel.
- Wisse, wo Edge-Passwörter nicht passen. Automatisierte Aufrufer wie Webhook-Absender können in der Regel keine Browser-Passwort-Abfrage beantworten. Für diese Fälle prüfe Signaturen des Anbieters (HMAC oder signierte Headers) auf deinem eigenen Server und halte den Tunnel auf die Routen beschränkt, die der Anbieter benötigt. Teste jedes Gate mit dem echten Client, bevor du eine Demo gibst.
- Lebe die Lebensdauer klein. Ein Tunnel, der während einer Demo läuft, ist weniger lange exponiert als einer, der die ganze Woche läuft. Verwende
instatunnel --list, um zu sehen, was läuft, und--kill <subdomain>um einen zu stoppen. - Gebe nicht preis, was du nicht veröffentlichen würdest. Binde den lokalen Dienst nur an das, was du teilen möchtest, entferne Debug-Routen und verwende Testdaten. Transportiere niemals eine Datenbank oder Admin-Konsole, ohne eine zweite Authentifizierungsebene in der Anwendung selbst.
- Beobachte deine eigenen Namen. Wenn du deine eigene Domain betreibst, abonniere CT-Überwachung (crt.sh-Feeds oder Certstream-Filter) dafür. Du wirst genau sehen, was ein Angreifer sieht, und früh unerwartete Zertifikate bemerken.
- Bevorzuge identity-basiertes Gatekeeping für Teams. Für geteilte Staging-Links sorgt eine edge-basierte Authentifizierung, die Zugriff an eine verifizierte Identität bindet, z. B. Einmal-E-Mail-PINs wie Cloudflares neuem Flag oder OAuth und OIDC am Proxy. Das ist besser als ein gemeinsames Passwort, weil du es pro Person einschränken kannst.
Häufig gestellte Fragen
Kann ich verhindern, dass mein Tunnel-Hostname in CT protokolliert wird? Nicht mit einem öffentlich vertrauten Zertifikat. Protokollierung ist eine Voraussetzung des Browservertrauens. Praktikable Ansätze sind ein Wildcard-Zertifikat (damit der konkrete Name nicht protokolliert wird) oder eine private CA für interne Namen, die von externen Browsern nicht vertraut werden.
Macht ein Wildcard-Zertifikat meinen Tunnel privat? Nein. Es entfernt lediglich einen Entdeckungsweg, CT-Logs, für einzelne Hostnames. Teilen, Referrers, DNS-Sichtbarkeit und Crawler gelten weiterhin, sodass Authentifizierung weiterhin erforderlich ist.
Wie schnell finden Scanner einen neuen Hostnamen? Die Forschung von 2018 zeigte, dass Scans innerhalb von Minuten nach Ausstellung eintreffen, und die Log-Infrastruktur und Tools haben sich seither verbessert. Plane eine nahezu sofortige Entdeckung.
Ist eine lange, zufällige Subdomain gut genug für eine kurze Demo? Für etwas wirklich Harmloses trägt ein kurzlebiger, nicht gelisteter Link ein geringes Risiko. Für jegliche Arbeit mit Kundendaten, Anmeldeinformationen oder internen Tools füge Authentifizierung hinzu. Es genügt ein Flag.
Sind Basic Auth und Passwortschutz ausreichend? Sie stoppen casual und automatisierte Entdeckung daran, deine App zu erreichen. Sie ersetzen keine Anwendungssicherheit, signierte Webhooks oder identitätsbasierte Zugriffe für sensible Arbeiten.
Fazit
Certificate Transparency macht jeden öffentlich vertrauten Hostnamen lesbar, und die Werkzeuge, ihn in Echtzeit zu lesen, sind kostenlos. Ein Zertifikat pro Subdomain veröffentlicht deinen Tunnel genau benannten Namen, und ein Wildcard-Verfahren verbirgt den Namen vor CT, aber nicht vor vielen anderen Stellen, an denen Namen offengelegt werden. Gleichgültig, das richtige mentale Modell bleibt dasselbe: Die URL ist eine Adresse, kein Passwort.
Platziere Authentifizierung vor allem, was du tunneln willst, halte Anmeldeinformationen lang und zufällig, und reduziere die Exposition. Wenn du das tust, kostet es einen Scanner, der deinen Hostnamen findet, nur eine Login-Eingabeaufforderung statt eines Vorfalls.
Quellen
- Scheitle et al., The Rise of Certificate Transparency and Its Implications on the Internet Ecosystem, ACM IMC 2018
- Encryption Consulting, Certificate Transparency monitoring (Chrome Root Program Policy 1.8, Chrome 148)
- Chrome, Certificate Transparency Log Policy
- Let’s Encrypt, Certificate Transparency (CT) Logs
- Apple, Certificate Transparency policy
- TechSpot, One command trick can put localhost on the internet
- Cloudflare, Quick Tunnels documentation und Quick Tunnels: Anytime, Anywhere
- Cloudflare changelog, Protect Quick Tunnels with email authentication (via Tproger)
- IT-Connect, TryCloudflare Quick Tunnels are being indexed on Google
- Elastic, Potential Protocol Tunneling via Cloudflared
- InstaTunnel, npm package README
Related InstaTunnel pages
Continue from this article into the most relevant product guides and workflows.
Related Topics
Keep building with InstaTunnel
Read the docs for implementation details or compare plans before you ship.