Leichtgewichtig und Verschlüsselt: Warum Home Labbers das Noise Protocol lieben
Quick answer
Rathole vs Ngrok: Warum Home Labbers Noise Protocol Tunnel lieben: quick comparison answer
Choose the tunnel tool based on the network model: public HTTPS URLs for webhooks and demos, private mesh access for internal apps, and managed infrastructure when policy controls matter most.
Which tunnel tool is best for public webhook testing?
Use a public HTTPS localhost tunnel with stable URLs. InstaTunnel focuses on webhook testing, demos, OAuth callbacks, and MCP endpoint workflows.
When should I choose a private network tool instead?
Choose a private mesh or Zero Trust tool when every user and service should stay inside a controlled private network.
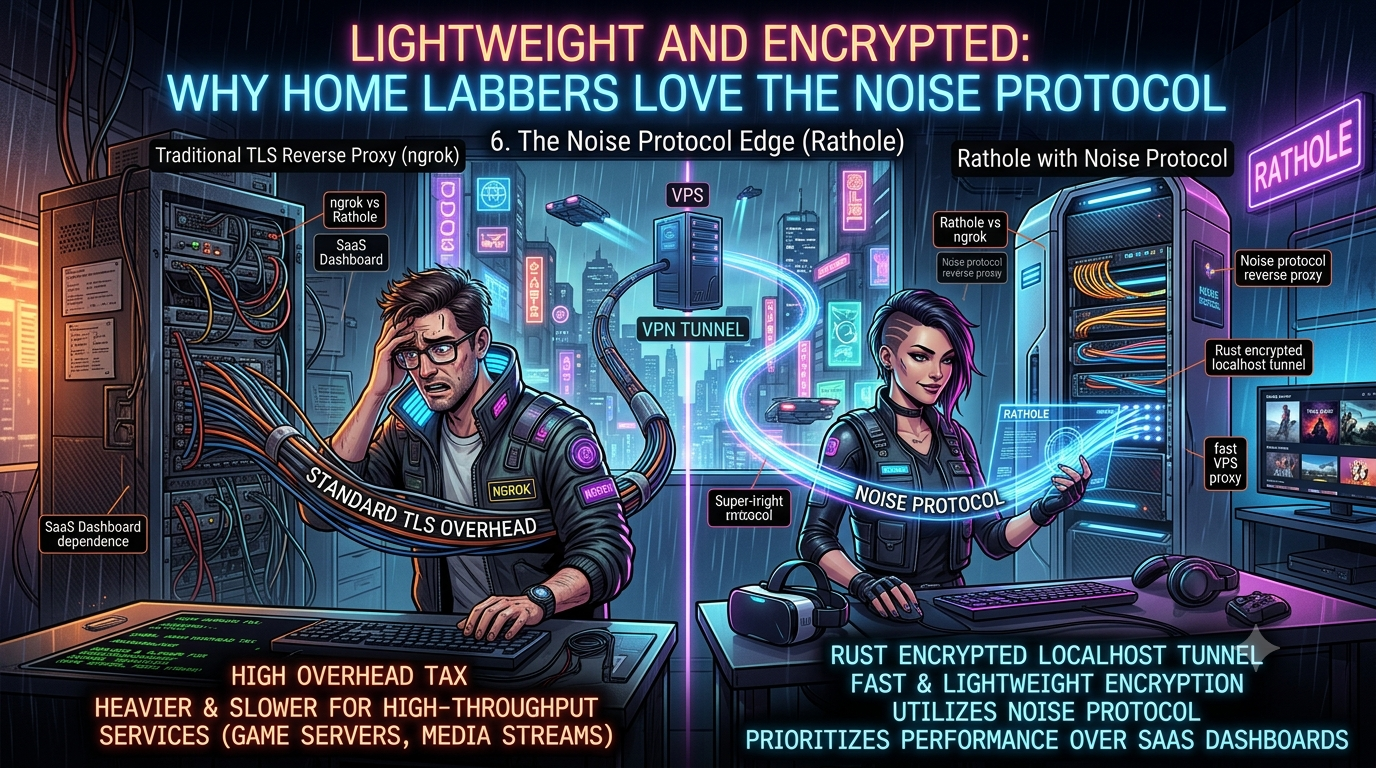
Für Entwickler, die hochdurchsatzfähige Dienste von einer VPS in ein Home Lab tunneln, verursacht der traditionelle TLS-Overhead unnötigen Ballast. Beim Tunnelbau für UDP-Spieleserver-Traffic — Valheim’s dedizierter Server, Counter-Strike 2 oder eine Bedrock Edition Minecraft-Welt — zählt jede Millisekunde Latenz. (Java Edition Minecraft ist hier die Ausnahme: sein Protokoll läuft ausschließlich über TCP auf Port 25565, ist also nicht Teil der UDP-Konversation — das sollte man wissen, bevor man eine Tunnelkonfiguration darum baut.) Das Open-Source-Ökosystem hat mit Rathole reagiert, einem in Rust geschriebenen, verschlüsselten localhost-Tunnel, der rohe Leistung und einen minimalen Fußabdruck über eine verwaltete Dashboard-Lösung stellt.
Das Flaschenhals bei traditionellen Reverse Proxies
Viele populäre NAT-Traversal-Lösungen setzen stark auf TLS/SSL für Transportverschlüsselung, was Zertifikatsverwaltung erschwert und bei dauerhaften, hochbandbreiten Verbindungen Probleme machen kann.
- Protokollbeschränkungen: ngrok unterstützt noch kein natives UDP, was es für Spieleserver und Echtzeit-VoIP ohne Umwege ausschließt.
- Ressourcenverbrauch: Die Maintainer von Rathole berichten, dass es bei dauerhafter Belastung etwa ein Fünftel des Speichers von frp nutzt — basierend auf einem Benchmark aus Dezember 2021, der auf einem einzelnen Rechner gegen eine ältere frp-Version lief. Das ist eher eine Richtlinie als eine aktuelle, unabhängig verifizierte Zahl.
- Dashboard-Überladung: Entwickler zahlen häufig für verwaltete UI-Features, die sie nicht brauchen, anstatt sich auf das Kern-Forwarding zu konzentrieren.
Rathole vs ngrok: Der Vorteil von Rust
Rathole ist ein leichtgewichtiger Reverse Proxy für NAT-Traversal, vollständig in Rust geschrieben, aktuell gepflegt unter der rathole-org GitHub-Organisation (das Projekt begann als rapiz1/rathole). Es ist ein wirklich kleines Projekt im Vergleich zu GitHub-Standards — einige Tausend Sterne, einige Hundert Forks — aber es wird aktiv genutzt, und Issues werden auch 2026 noch eröffnet und bearbeitet.
- Minimaler Fußabdruck: Ein minimal gebautes, funktionsreduziertes Binary liegt bei etwa 500KiB, weshalb es auf eingebetteten Geräten und Edge-Routern auftaucht. Das voll ausgestattete Release-Binary (mit TLS, Noise und WebSocket-Transporten) ist natürlich größer — wenige Megabytes — daher beschreibt “500KiB” den reduzierten Build, nicht das, was man standardmäßig von den Releases herunterlädt.
- Speicherverwaltung: Rusts fehlender Garbage Collector sorgt für ein flacheres, vorhersehbareres Speicherprofil unter Last im Vergleich zu einer GC-basierenden Alternative wie frp, zumindest im eigenen Benchmark des Projekts.
- Native UDP: UDP ist ein First-Class-Service-Typ in der Konfiguration (
type = "udp"), sodass Valheim- oder CS2-Services auf die gleiche Weise tunneln wie TCP — nur mittypegetauscht.
Ein ehrliches Vorbehalt für Home-Lab-Nutzer: Ratholes letzte gekennzeichnete Version ist v0.5.0, aus Oktober 2023. Der dev-Zweig wird noch aktiv gebaut, und Issues kommen auch 2026 noch rein — das Projekt ist also nicht eingestellt, aber es gab seit Jahren keine nummerierte Version, was relevant ist, wenn man Versionen pinnt und auf Changelogs wartet, bevor man die Produktionsinfrastruktur aktualisiert.
Die Kraft des Noise Protocol
Anstatt Zertifikate zu verwalten, kann Rathole seine Steuer- und Datenkanäle mit dem Noise Protocol Framework sichern, als Alternative zu TLS.
- Zertifikatsfrei, aber nicht unauthentifiziert: Das Standard-Noise-Muster von Rathole ist
Noise_NK_25519_ChaChaPoly_BLAKE2s. Der “NK”-Teil ist wichtig — er bedeutet, dass die Server-Seite authentifiziert ist (der Client verifiziert, dass er mit dem echten Server spricht, ähnlich wie TLS mit einem korrekt konfigurierten Zertifikat), während der Client anonym bleibt. Das ist eine deutlich stärkere Default-Einstellung als ein unauthentifiziertes Muster, weshalb Rathole Noise als MITM-resistent vermarktet, nicht nur als Abhörschutz. - Eingebaute Verschlüsselung, Schlüsselpaar statt Zertifikat: Um es zu nutzen, generiere ein X25519-Schlüsselpaar mit
rathole --genkey, und füge den privaten Schlüssel in die Server-Konfiguration ein, sowie den passenden öffentlichen Schlüssel in die Client-Konfiguration (und umgekehrt). Kein CA, keinopenssl req, kein Let’s Encrypt-Erneuerungs-Cronjob. - Einfache Konfiguration:
  [server.transport]
  type = "noise"

  [server.transport.noise]
  pattern = "Noise_NK_25519_ChaChaPoly_BLAKE2s"
  local_private_key = "<Server-Privatkey, base64>"
  remote_public_key = "<Client-PublicKey, base64>"
Die Client-Seite spiegelt dies mit ihrem eigenen local_private_key und dem öffentlichen Schlüssel des Servers wider. TLS bleibt als Transportoption verfügbar, falls man Zertifikate statt Schlüsselpaaren verwalten möchte — Noise ist eine Alternative, kein Ersatz.
Deployment des Hochleistungs-Tunnels
Der Einsatz von Rathole erfordert einen Server mit öffentlicher IP und einen Client, der auf deinem lokalen Rechner hinter NAT läuft.
- Server-Setup: Du definierst die Bind-Adressen und ein Token für jeden exponierten Dienst — Tokens sind verpflichtend und dienstspezifisch, was eine separate Authentifizierungsebene neben der Transportverschlüsselung darstellt.
- Hot-Reloading, mit Einschränkung: Rathole überwacht die Konfigurationsdatei auf Änderungen und fügt Dienste hinzu oder entfernt sie, ohne bestehende Verbindungen zu trennen — kein
SIGHUPnötig, das übernimmt ein Dateiwächter im Hintergrund. Das Problem zeigt sich in Containern: Der Wächter nutzt inotify, und Docker’s Overlay-Filesystem kann diese Events verschlucken, weshalb Hot-Reload stillschweigend ausfallen kann, wenn man das ganze Config-Verzeichnis statt nur eine Datei bind-mountet. Es folgt auch keine Symlinks, was bei Kubernetes ConfigMap-Mounts zu Problemen führen kann. - TCP_NODELAY standardmäßig: Seit v0.4.7 aktiviert Rathole
TCP_NODELAYout of the box, was die Latenz bei interaktivem Traffic wie RDP oder Minecraft leicht reduziert — auf Kosten der Rohdurchsatz-Effizienz. Man kann es pro Service mitnodelay = falsewieder deaktivieren, wenn man große Datenmengen verschiebt. - Keine unabhängige Sicherheitsüberprüfung: Bislang gibt es keine veröffentlichten CVE oder GitHub Security Advisories gegen Rathole, aber auch keine unabhängige Sicherheitsprüfung — das sollte man bedenken, wenn man etwas Sensitiveres als einen Spieleserver exponiert.
Für ein Home Lab, das eine Valheim-Welt, einen CS2-Server oder eine Bedrock Minecraft-Instanz an Freunde ausliefert, ist Ratholes Kombination aus kleinem Binary, nativer UDP-Unterstützung und zertifikatsfreiem Noise eine wirklich passende Lösung — man sollte nur wissen, welche Teile Rust-Engineering sind und welche Teile auf einem drei Jahre alten Benchmark basieren, der viel Marketing macht.
Changelog
Stand: Überprüfung anhand von Ratholes eigener Dokumentation und GitHub-Repository (rathole-org/rathole) vom 17. September 2026.
- Korrigierte die Einleitung: Minecraft Java Edition läuft vollständig über TCP (Port 25565), nicht UDP — nur Bedrock Edition (UDP 19132) passt zum “UDP-Spieleserver”-Rahmen, den der Entwurf verwendet. Valheim (UDP 2456–2458) und Counter-Strike 2 (UDP, Source 2 Netzwerk) waren korrekt und bleiben.
- Korrigierte das Noise Protocol-Muster: Der Entwurf deutete eine generische, zertifikatsfreie, aber sonst unbestimmte Noise-Konfiguration an. Ratholes Standard ist
Noise_NK_25519_ChaChaPoly_BLAKE2s, das den Server authentifiziert (vergleichbar mit TLS mit gültigem Zertifikat), nicht das unauthentifizierteNoise_NN-Muster. Die tatsächlichen Konfigurationsschlüssel (local_private_key/remote_public_key) und der Schrittrathole --genkeywurden hinzugefügt, da im Entwurf fehlen. - Korrigierte den Hot-Reload-Mechanismus: Der Entwurf beschreibt ihn als SIGHUP-basiert. Ratholes Konfigurationswächter ist dateibasiert (über das
notify-Crate/inotify), nicht ein Signal-Handler. Die Hinweise auf Docker-Overlayfs und Symlinks wurden ergänzt, da beide echte Fallstricke in Home-Lab-Setups mit Docker/Kubernetes sind. - Das flache “500KiB”-Binary-Size-Claim wurde abgeschwächt, um den minimalen/embedded Build vom voll ausgestatteten Binary zu unterscheiden (das mehrere MB groß ist mit TLS, Noise und WebSocket-Unterstützung).
- Quellen und Hinweise zu Speicher- und Performance-Vergleich gegen frp: Die Angaben “verbraucht viel weniger Speicher” und “1⁄5 des Speichers” stammen aus Ratholes eigenen
docs/benchmark.md, einem einzelnen Loopback-Test aus Dezember 2021 gegen eine alte frp-Version — als Richtlinie, nicht als aktueller, unabhängig verifizierter Wert. - Der aktuelle Wartungsstatus des Projekts wurde ergänzt: Die letzte gekennzeichnete Version ist v0.5.0 (Oktober 2023), aber der
dev-Zweig und Issue-Tracker zeigen laufende Aktivität bis 2026 — relevanter Kontext, der im Entwurf fehlte. TCP_NODELAYseit v0.4.7 standardmäßig aktiviert, wurde als konkretes, belegtes Detail ergänzt, das den Latenzaspekt unterstützt, den der Entwurf nur qualitativ angedeutet hat.- Ein kurzer Sicherheits-Hinweis (keine veröffentlichten CVE/GHSA, aber keine unabhängige Prüfung) wurde ergänzt, da der Entwurf Trust/Maturity nicht behandelt hat.
- Bestätigt und beibehalten: native UDP als First-Class-Service, verpflichtende Tokens pro Dienst, Rust-Binary-Größe im Vergleich zu frp (~10MB Build), und ngrok’s fehlende native UDP-Unterstützung.
- Ein dekoratives “neon pink Tunnel durch eine Cyberpunk-Stadtlandschaft”-Vergleich sowie die abschließende Frage wurden entfernt, da sie keine Substanz haben.
Related InstaTunnel pages
Continue from this article into the most relevant product guides and workflows.
Related Topics
Keep building with InstaTunnel
Read the docs for implementation details or compare plans before you ship.