MCP-Authentifizierung wird ernst: Was die 2026-07-28-Spezifikation für lokale MCP-Server hinter einem Tunnel bedeutet
Die MCP-Spezifikation vom 2026-07-28 macht entfernte Server zu OAuth 2.1-Resource-Servern. Sehen Sie, wie CIMD, DCR-Deaktivierung und .well-known Discovery hinter einem Tunnel funktionieren.
Quick answer
MCP-Authentifizierung 2026-07-28-Spezifikation: OAuth für lokale MCP-Server hinter einem Tunnel: quick comparison answer
Choose the tunnel tool based on the network model: public HTTPS URLs for webhooks and demos, private mesh access for internal apps, and managed infrastructure when policy controls matter most.
Which tunnel tool is best for public webhook testing?
Use a public HTTPS localhost tunnel with stable URLs. InstaTunnel focuses on webhook testing, demos, OAuth callbacks, and MCP endpoint workflows.
When should I choose a private network tool instead?
Choose a private mesh or Zero Trust tool when every user and service should stay inside a controlled private network.
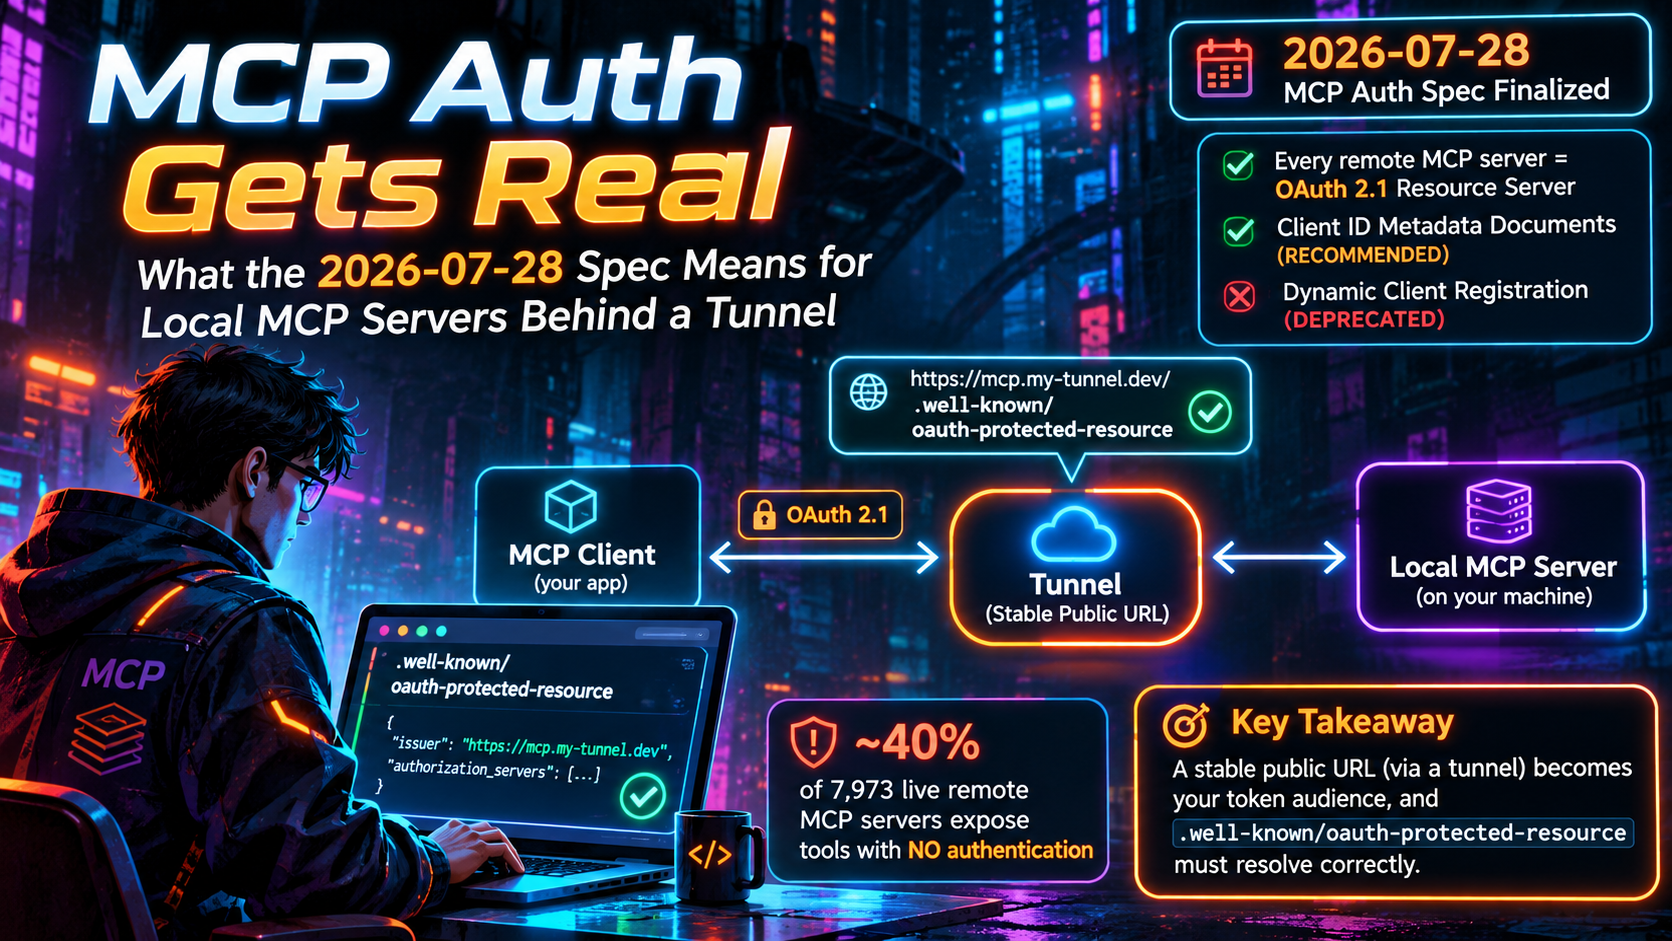
Die Authentifizierung ist der Teil von MCP, der tendenziell aufgeschoben wird. Eine Messstudie aus Mai 2026 fasst es klar zusammen: Viele entfernte Server behandeln es als Deployment-Zusatz statt als Sicherheitsgrenze. Die Revision der Model Context Protocol-Spezifikation vom 2026-07-28 verschärft die Regeln für jeden Server, der Autorisierung verwendet. Sie behält das OAuth 2.1-Resource-Server-Verhalten bei, präzisiert, wie ein Client Ihren Autorisierungsserver entdeckt, deklariert DCR formell als veraltet und macht CIMD (Client ID Metadata Documents) zur empfohlenen Methode, wie eine App sich identifiziert.
Das ist auch relevant, wenn Ihr MCP-Server auf einem Laptop läuft. Gehostete Clients wie claude.ai und ChatGPT greifen aus der Cloud des Anbieters zu, daher braucht ein lokaler Server vor dem Zugriff einen Tunnel. Sobald Sie einen hinzufügen, gilt der Server aus Sicht der Spezifikation als Remote MCP-Server. Ihre öffentliche Tunnel-URL wird zum Token-Audience, dem Identifikator, an den jedes Access Token gebunden ist. Das Dokument /.well-known/oauth-protected-resource muss durch den Tunnel korrekt auflösen; andernfalls wird kein konformer Client über die erste Anforderung kommen.
Dieser Leitfaden konzentriert sich auf OAuth Discovery und Client-Registration. Er erläutert, was sich geändert hat, was ein Tunnel erhalten muss, und wie man die Kette mit curl verifiziert.
Was sich in der Revision vom 2026-07-28 geändert hat
Die Verantwortlichen haben die Release Candidate am 21. Mai 2026 freigegeben und sie als größte Revision des Protokolls seit dem Start bezeichnet. Die endgültige Spezifikation wurde am 28. Juli 2026 freigegeben. Der größte Teil der Schlagzeilenarbeit liegt außerhalb der Autorisierung: ein zustandsloser Protokollkern ohne initialize-Handshake oder Mcp-Session-Id, erforderliche Header Mcp-Method und Mcp-Name, und ein formales Erweiterungs-Framework.
Mehrere Dinge, die dieser Revision oft zugeschrieben werden, sind älter. MCP-Server waren seit Mitte 2025 OAuth-Resource-Server. Die Revision vom 2025-11-25 führte CIMD als empfohlene Registrierungsmechanismen ein, machte den WWW-Authenticate-Header optional mit einem bekannten Fallback und fügte OpenID Connect-Discovery hinzu. Scalekit’s Zusammenfassung lautet, dass die serverseitigen Regeln stabil geblieben sind und was sich bewegt hat, war die Client-Registrierung und Discovery.
Was die 2026-07-28 selbst auf der Autorisierungsebene hinzufügt:
- DCR (RFC 7591) ist veraltet. Es bleibt für Authorization-Server, die CIMD-Unterstützung fehlen, verfügbar.
- Issuer validation (RFC 9207). Authorization-Server sollten einen
iss-Parameter in Autorisierungsantworten zurückgeben. Clients müssen einen vorhandenenissmit dem Issuer vergleichen, den sie vor der Einlösung des Codes aufgezeichnet haben. Wenn der Serverauthorization_response_iss_parameter_supported: trueankündigt und die Antwort keinissenthält, muss der Client sie ablehnen. - Credentials are bound to their issuer. Clients müssen persistierte Anmeldeinformationen anhand des Issuers des Autorisierungsservers verschlüsseln bzw. speichern. Sie dürfen sie nicht bei einem anderen Server wiederverwenden und müssen sich neu registrieren, wenn sich dieser ändert.
application_typeist für DCR erforderlich. Clients, die sich weiterhin dynamisch registrieren, müssen einen passenden Wert senden.- Step-up-Scope-Regeln. Server sollten in einer einzigen Challenge jeden benötigten Scope eines Vorgangs auflisten. Clients sollten die Vereinigung der zuvor gewährten und neu herausgeforderten Scopes anfordern.
- Ein Abschnitt für Refresh Tokens. Clients müssen Refresh Tokens vertraulich behandeln und nicht davon ausgehen, dass eines ausgestellt wird.
- Eine formale Feature-Lifecycle-Policy. Sie setzt einen Mindestzeitraum von zwölf Monaten für veraltete Features.
Fortgeführt und weiterhin bindend: Server müssen Protected Resource Metadata (RFC 9728) implementieren und Clients sie für Discovery verwenden. Clients müssen den RFC 8707 resource-Parameter bei sowohl Autorisierung als auch Token-Anfragen senden, unabhängig davon, ob der Autorisierungsserver Unterstützung ankündigt. Server müssen nur Tokens akzeptieren, die für sie selbst ausgestellt wurden, und dürfen das Token des Clients nicht an eine Upstream-API weiterreichen.
Eine Vorbemerkung vorweg: Autorisierung selbst ist in der Spezifikation weiterhin optional. HTTP-basierte Transports sollten sich daran halten. STDIO-Server sollten sie nicht verwenden und stattdessen Anmeldeinformationen aus der Umgebung beziehen. Ein STDIO-Server auf Ihrem Rechner benötigt keinen OAuth-Flow. Ein Tunnel-Server, zu dem gehostete Clients verbinden sollen, tut dies nahezu sicher.
Discovery: wie ein Client Ihren Autorisierungsserver findet
Ein konformer Client beginnt mit nichts außer Ihrer Server-URL. Alles Weitere stammt aus einer festen Discovery-Sequenz, und jeder Schritt, der Ihren Server berührt, geht durch Ihren Tunnel.
Schritt 1: Die 401-Herausforderung
Der Client sendet eine unauthentifizierte Anfrage. Ihr Server antwortet mit 401 Unauthorized und einem WWW-Authenticate-Header, der auf seine Metadaten verweist:
HTTP/1.1 401 Unauthorized
WWW-Authenticate: Bearer resource_metadata="https://mcp-dev.example.com/.well-known/oauth-protected-resource/mcp",
                         scope="files:read"
Der scope-Parameter ist eine SHOULD, aber es lohnt sich, ihn zu verwenden, da er dem Client genau anzeigt, was angefordert werden soll. Wenn du ihn weglässt, fällt der Client auf scopes_supported aus deinen Metadaten zurück. Clients müssen die resource_metadata-URL verwenden, wenn der Header vorhanden ist. Fehlt er, müssen sie an gut bekannten Standorten in dieser Reihenfolge versuchen: die pfad-suffizierte Form (/.well-known/oauth-protected-resource/mcp) zuerst, dann der Root (/.well-known/oauth-protected-resource).
Claude ist hier strenger als die Spezifikation. Es benötigt eine echte 401, um die Anmeldung zu starten, und ignoriert einen WWW-Authenticate-Header bei einer 200-Antwort. Claudes Dokumentation weist außerdem darauf hin, dass die resource_metadata-URL nicht auf der Ursprung-URL Ihres MCP-Servers sitzen muss. Das hilft, wenn ein Tunnel oder Edge-Plattform nur einen Path-Prefix weiterleitet und /.well-known/* am Root nicht bedienen kann.
Schritt 2: Protected resource metadata
Das Dokument, das der Client abruft (RFC 9728), muss mindestens einen Autorisierungsserver auflisten:
{
  "resource": "https://mcp-dev.example.com/mcp",
  "authorization_servers": ["https://auth.example.com"],
  "scopes_supported": ["files:read"],
  "bearer_methods_supported": ["header"]
}
Beachte das resource-Feld. Es muss Ihren Server durch dieselbe öffentliche URL identifizieren, mit der der Client ihn erreicht hat. Claudes Dokumentation sagt, dass es exakt der URL entsprechen muss, so wie der Benutzer sie eingibt, einschließlich jeglicher Pfade. Das ist der erste Ort, an dem ein Tunnel Dinge stillschweigend brechen kann. Ihr Framework könnte den Wert aus dem lokal gesehenen Request-Host (localhost:3000) statt dem öffentlichen Hostnamen ableiten.
Schritt 3: Autorisierungsserver-Metadaten
Als Nächstes holt der Client die Metadaten des Autorisierungsservers. Für einen Issuer mit einem Pfadbestandteil wie https://auth.example.com/tenant1 versucht er drei URLs in dieser Reihenfolge. Sie sind die RFC 8414-Form (/.well-known/oauth-authorization-server/tenant1), gefolgt von zwei OpenID-Connect-Discovery-Varianten. Für einen Issuer ohne Pfad versucht er die RFC 8414-URL und dann jene OpenID-Connect-Variante. Der issuer im zurückgegebenen Dokument muss identisch mit dem Issuer sein, der verwendet wurde, um die URL zu erstellen, andernfalls darf der Client die Metadaten nicht verwenden.
Zwei Details sind wichtig. Der Client vermerkt diesen Issuer, damit er später iss validieren kann. Falls code_challenge_methods_supported fehlt, muss der Client die Weiterverarbeitung verweigern, da PKCE-Unterstützung nicht bestätigt werden kann. Der Client verwendet dann die S256-Challenge-Methode, wenn er sie verwenden kann. Der Autorisierungsserver ist in der Regel ein separater Dienst, daher muss dein Tunnel normalerweise nur das Resource-Server nach vorne stellen. Wenn du auch den Autorisierungsserver durch den Tunnel leitest, gelten dieselben Discovery-Regeln auch für ihn.
Deine Tunnel-URL ist jetzt deine token Audience
Hier ist die zentrale Veränderung für die lokale Entwicklung. Unter 2026-07-28 muss ein MCP-Server validieren, dass ein Access Token speziell für ihn ausgestellt wurde, und Tokens ablehnen, die ihn nicht als Audience benennen. Die kanonischen URI-Regeln der Spezifikation sind streng. https://mcp.example.com, https://mcp.example.com/mcp und https://mcp.example.com:8443 sind gültig. Eine bare Hostname ohne Schema ist ungültig, und so ist jede URI mit Fragment. Die Spezifikation bevorzugt die Form ohne abschließenden Slash.
Betrachten Sie nun eine Wegwerf-Tunnel-URL. Ein Client schließt OAuth ab und die Audience des Tokens ist diese URL. Sie starten den Tunnel neu und der Hostname ändert sich. Jedes ausgestellte Token ist nun an eine Adresse gebunden, die nicht mehr mit Ihrem Server übereinstimmt, und Sie müssen bei jedem Neustart erneut autorisieren.
Ob Ihr Hostname einen Neustart überlebt, hängt vom Tunnel ab:
- Cloudflare: Schnelle Tunnels erhalten pro
cloudflared-Prozess einen zufälligen Hostnamen wietrycloudflare.com, und die URL ändert sich beim Neustart. Benannte Tunnels binden einen Hostnamen, den Sie in einer Zone kontrollieren, und Cloudflare empfiehlt sie für alles wie OAuth-Callbacks. - ngrok: Der Free-Plan enthält eine automatisch zugewiesene Dev-Domain. Prüfen Sie die Bedingungen Ihres Plans, ob sie bestehen bleibt. Benutzerdefinierte Domains sind kostenpflichtig.
- InstaTunnel: Die CLI akzeptiert ein
--subdomain-Flag und hat einen--mcp-Modus für MCP-Server.
Behandeln Sie einen reservierten Hostnamen wie eine Produktionsdomain: Wählen Sie ihn einmal aus, tragen Sie ihn in die Resource-Konfiguration Ihres Authorization-Servers ein und behalten Sie ihn. Claudes Dokumentation weist darauf hin, dass Microsoft Entra ID eine MCP-Server-URL nur als Application ID URI auf einer Domain akzeptiert, die Ihr Tenant verifiziert hat. Ein gemeinsam genutzter Tunnel-Hostname, den Sie nicht verifizieren können, wird wahrscheinlich auf dieselbe Barriere stoßen.
Registrierung: CIMD ersetzt DCR
Sobald der Client weiß, wo er sich authentifizieren soll, benötigt er eine client_id. Die Bevorzugungsreihenfolge der Spezifikation für Clients, die jede Option unterstützen, ist:
- Vorregistrierte Client-Anmeldeinformationen, falls der Client sie bereits für diesen Authorization-Server hat
- Client ID Metadata Documents, wenn der Server
client_id_metadata_document_supportedankündigt - Dynamic Client Registration, falls der Server einen
registration_endpointoffenlegt - Den Benutzer bitten, Client-Details manuell einzugeben
Wie CIMD funktioniert
Mit CIMD ist der client_id wirklich eine HTTPS-URL. Der Autorisierungsserver ruft das JSON-Dokument an dieser URL ab, validiert es und cached es gemäß HTTP-Cache-Headern. Die Anforderungen sind streng:
- Die URL muss
httpsverwenden und eine Pfadkomponente enthalten. - Das Dokument muss
client_id,client_nameundredirect_urisenthalten. - Die
client_idim Dokument muss exakt mit der URL übereinstimmen. - Der Autorisierungsserver muss die Redirect-URI in jeder Anfrage gegen das Dokument validieren und während der Zustimmung deutlich den Hostnamen der Redirect-URI anzeigen.
{
"client_id": "https://agent.example.com/oauth/client.json",
"client_name": "Example MCP Client",
"redirect_uris": ["https://agent.example.com/callback"],
"grant_types": ["authorization_code"],
"response_types": ["code"],
"token_endpoint_auth_method": "none"
}
Beispielsweise hostet VS Code sein Client-Metadaten-Dokument unter vscode.dev/oauth/client-metadata.json, daher ist kein Registrierungs-Endpunkt erforderlich. CIMD-Client-IDs sind ebenfalls portabel. Eine erneute Registrierung ist nicht nötig, wenn sich der Authorization-Server ändert.
Was geschieht mit DCR
DCR ist veraltet, nicht entfernt. Es bleibt für Abwärtskompatibilität mit Authorization-Servern, die CIMD-Unterstützung fehlen. Unter der Lifecycle-Policy der gleichen Veröffentlichung bleibt eine veraltete Funktion mindestens zwölf Monate bestehen. Eine Entfernung kommt frühestens zur ersten Revision am oder nach dem 2027-07-28 in Frage. Wenn Sie DCR weiterhin verwenden, müssen Client jetzt einen passenden application_type senden. Die Spezifikation empfiehlt native für Desktop-, CLI- und localhost-Apps und web für Remote-Browser-basierte Apps. Das Weglassen dieses Parameters führt zu web gemäß OpenID Connect, was mit einer nativen Redirect-URI kollidiert.
DCR hat auch einen betrieblichen Aufwand. Claudes Dokumentation besagt, dass Claude bei jeder neuen DCR-Verbindung einen neuen Client registriert, was zu sehr vielen Client-Datensätzen auf Ihrem Authorization-Server führen kann. Für Server mit hohem Durchsatz empfiehlt CIMD oder Anthropic-held credentials.
Eine Reifevermerk. Die Spezifikation verweist auf draft-ietf-oauth-client-id-metadata-document-00, während der IETF-Entwurf am 6. Juli 2026 -02 erreicht hatte. Die Spezifikation verweist auch auf OAuth 2.1 Entwurf -13, und OAuth 2.1 ist weiterhin ein Internet-Draft, mit -16 veröffentlicht im September 2026. Verfolgen Sie die datierte Spezifikationsrevision.
Wo Tunnel Discovery scheitert
Die meisten Fehler hier sind keine OAuth-Fehler. Es sind Transport- und Routing-Fehler, die wie OAuth-Fehler aussehen.
| Symptom | Wahrscheinliche Ursache | Lösung |
|---|---|---|
| Client sagt „kein Autorisierungsserver gefunden“, oder Claude meldet er könne den MCP-Server nicht erreichen, während Ihr Autorisierungsserver keinen Traffic sieht | /.well-known/* wird nicht durch den Tunnel geroutet, liefert HTML oder 404, und der 401 hat keinen resource_metadata-Pointer |
Routen Sie das gesamte well-known-Präfix oder dienen Metadaten an einem Pfad, den Sie routen, und setzen Sie resource_metadata darauf |
| Anmeldung startet nie in Claude | Ihr Server gibt 200 mit einem WWW-Authenticate-Header zurück |
Geben Sie eine echte 401 zurück |
resource_metadata-URL enthält localhost oder http:// |
App baut URLs aus der lokalen Anfrage und ignoriert Forwarded-Headers | Konfigurieren Sie eine feste öffentliche Basis-URL oder vertrauen Sie X-Forwarded-Host und X-Forwarded-Proto vom Tunnel (z.B. Express-trust proxy-Einstellung oder Uvicorn --proxy-headers) |
| Metadata-Fetch liefert 401 oder eine Login-Seite | Ein tunnel-basiertes Passwort oder Zugriffsgatter sitzt vor Discovery | Von /.well-known/ und unauthenticated probes von /mcp ausnehmen, da der Client noch kein Token hat |
| Metadata-Fetch liefert eine HTML-Warnseite | Free-Tier ngrok injiziert eine Interstitial vor HTML-Browserverkehr | Programmatische API-Clients sind nicht betroffen, aber browserbasierte Tests schon. Senden Sie einen ngrok-skip-browser-warning-Header, verwenden Sie einen ungewöhnlichen User-Agent, oder aktualisieren Sie |
| Anfragen nur durch Tunnel abgelehnt | Dev-Server-Host-Whitelist oder DNS-Rebinding-Schutz erkennen den Tunnel-Hostname nicht | Fügen Sie den Tunnel-Hostname der Whitelist hinzu |
resource-Mismatch-Fehler |
Metadata sagt /mcp, der Client hat jedoch einen anderen Pfad aufgerufen |
Stimmen Sie die kanonische URI mit der exakten URL ab, die Benutzer in den Client kopieren |
| Token nach Neustart abgelehnt | Tunnel-URL hat sich geändert, Audience stimmt nicht mehr | Verwenden Sie einen reservierten Hostnamen |
| Zwischenzeitliche Verbindungsfehler | Claude liefert Discovery, Registration und Token-Endpunkte 10 Sekunden (30 für Refresh); ein langsamer Tunnelpfad oder Kaltstart kann es überschreiten | Halten Sie Endpunkte schnell und vermeiden Sie Pufferungen hinter Upstream-Arbeit |
| Discovery funktioniert vom Laptop, aber vom Client aus scheitert | Eine WAF oder Conditional-Access-Regel blockiert den ausgehenden Verkehr des Anbieters | Whitelist der Anbieter-Range (Anthropic führt 160.79.104.0/21 auf) auf Ihrem MCP-Server und Ihrem Identity-Provider |
| Autorisierungsserver kann CIMD nicht abrufen | Dokument befindet sich in einer privaten Adresse oder hinter einer Weiterleitung | Hosten Sie es auf einer öffentlichen HTTPS-URL, die direkt mit 200 antwortet |
Gating eines Tunnels hinter einer Anmeldung ist eine sinnvolle Entwicklungs-Praxis, aber Discovery ist darauf ausgelegt, ohne Credentials erreichbar zu sein. Authentifizierung am MCP-Endpunkt durch Token-Validierung erzwingen, nicht an Discovery-Dokumenten. Stellen Sie außerdem sicher, dass der Tunnel die Headers Authorization, Mcp-Method, Mcp-Name und MCP-Protocol-Version unverändert weiterleitet.
Wenn Sie einen Client entwickeln, beachten Sie, dass Scalekit’s Lektüre des aktuellen IETF-Entwurfs lautet, dass Autorisierungsserver Redirects nicht folgen oder private Adressen abrufen sollten, da das Abrufen einer client-wählten URL ein CSRF-Risiko darstellt. Servieren Sie Ihr Metadaten-Dokument direkt von einer öffentlichen HTTPS-URL. Einige gehostete Server gehen noch weiter. Medusa’s Cloud-MCP-Server holt Metadaten-Dokumente nur von Hosts, die er genehmigt hat, und folgt Redirects nicht. Die Spezifikation besagt auch, dass CIMD allein localhost-Redirect-URI-Imitationen nicht verhindern kann. Autorisierungsserver sollten zusätzliche Warnungen für localhost-only Redirect-URIs anzeigen.
Chain-Verifikation mit curl, bevor Sie einen Client testen
Führen Sie diese Befehle gegen Ihren öffentlichen Tunnel-Hostnamen, nicht gegen localhost, aus. Sie spiegeln das Verhalten eines konformen Clients wider.
# 1. Unauth MCP request: erwartetes 401 + WWW-Authenticate
curl -i -X POST https://mcp-dev.example.com/mcp \\
  -H "Content-Type: application/json" \\
  -H "Accept: application/json, text/event-stream" \\
  -H "MCP-Protocol-Version: 2026-07-28" \\
  -H "Mcp-Method: tools/list" \\
  -d '{"jsonrpc":"2.0","id":1,"method":"tools/list","params":{"_meta":{"io.modelcontextprotocol/protocolVersion":"2026-07-28","io.modelcontextprotocol/clientCapabilities":{}}}}'

# 2. Fetch the metadata URL from that header: expect JSON
curl -s https://mcp-dev.example.com/.well-known/oauth-protected-resource/mcp | jq

# 3. Confirm the authorization server is reachable and advertises PKCE, CIMD and iss support
curl -s https://auth.example.com/.well-known/oauth-authorization-server | jq \
  '{issuer, code_challenge_methods_supported, client_id_metadata_document_supported,\n    token_endpoint_auth_methods_supported, authorization_response_iss_parameter_supported}'

# 4. (Client developers) Check your CIMD answers 200 directly, with no redirect
curl -s -o /dev/null -w "%{http_code} %{redirect_url}\n" https://agent.example.com/oauth/client.json
Was Sie prüfen:
- Schritt 1 liefert
401mit einerresource_metadata-URL auf Ihrem öffentlichenhttps-Hostnamen. Die 2026-07-28-Spezifikation hat den alten HTTP GET-Endpunkt ersetzt, daher kann ein reines GET zu/mcpnicht das liefern, was Sie erwarten. Die 401-Antwort sollte zurückkommen, bevor der Server den Body anschaut. - Schritt 2 liefert JSON, dessen
resourcegenau der URL entspricht, die Clients verwenden. - Schritt 3 zeigt
S256incode_challenge_methods_supported. Für Claudes CIMD-Pfad muss auchclient_id_metadata_document_supported: trueund"none"intoken_endpoint_auth_methods_supportedgezeigt werden. - Schritt 4 druckt
200und eine leere Redirect-URL.
Was reale Clients damit tun
Das Verhalten der Clients ist uneinheitlich. Diese Tabelle spiegelt die jeweilige Dokumentation der Anbieter wider (Stand November 2026). Die VS Code-Zeile stützt sich auf sekundäre Beiträge zu CIMD.
| Client | Registrierung | Hinweise |
|---|---|---|
| Claude (claude.ai, Desktop, mobile) | CIMD, DCR, Anthropic-held credentials, oder ein Client, den der Kunde eingibt | Verwendet CIMD nur, wenn Ihre Metadaten sowohl client_id_metadata_document_supported: true als auch "none" in token_endpoint_auth_methods_supported ankündigen; andernfalls DCR. Verwendet nur den ersten Eintrag in authorization_servers. Redirect-URI ist https://claude.ai/api/mcp/auth_callback. |
| Claude Code | CIMD oder DCR, oder vorkonfigurierte Credentials | Verwendet eine Loopback-Weiterleitung auf einem flüchtigen Port, also stimmen Sie localhost und 127.0.0.1 ohne Port überein. |
| ChatGPT | CIMD bevorzugt; DCR und vordefinierte OAuth-Clients unterstützt | Erfordert S256 in code_challenge_methods_supported. Sendet resource sowohl bei Autorisierung als auch Token-Anfragen. Unterstützt RFC 9207 Issuer-Identifikation. |
| VS Code | CIMD (Client-Dokument unter vscode.dev/oauth/client-metadata.json) oder konfigurierte oauth.clientId |
Redirects to a Loopback address. |
| Cursor | DCR, oder eine statische Client-ID und Secret in mcp.json |
Verwendet die festgelegte Redirect-URL cursor://anysphere.cursor-mcp/oauth/callback. |
Vercel’s guidance is blunt: client adoption of the 2026-07-28 spec lags its release. Keep DCR enabled for now, default to CIMD, and list your primary authorization server first. That last point matters because Claude ignores later entries. Clients that run on your own machine, such as Claude Code, can usually reach localhost without a tunnel. The tunnel is for hosted clients that connect from the vendor’s cloud.
Warum dies nicht optional ist: das 40%-Problem
Warum brauchte das Ökosystem strengere Regeln? Eine May 2026-Preprint von Zhou und Kollegen an der Fudan University und der Central South University misst Authentifizierung über reale entfernte MCP-Server:
- Es identifizierte 7.973 aktive entfernte MCP-Server.
- 3.233 von ihnen (40,55%) setzten Tools ohne Authentifizierung frei.
- 2.428 (30,45%) nutzten OAuth, und 2.312 (ca. 29%) setzten auf statische Tokens oder API-Schlüssel.
- Die Autoren testeten 119 OAuth-fähige Server im Detail. Jeder von ihnen hatte mindestens einen Fehler, insgesamt 325.
- DCR-bezogene Fehler traten in 96,6% der Fälle auf, und Consent-Seiten-Umgehung wurde bei 72 bestätigt.
Drei Warnungen gelten. Es handelt sich um eine Preprint-Studie, kein Peer-reviewed Paper. Sie beurteilte Server, die Revisionen bis 2025-11-25 umfassten, daher predaten ihre Zahlen diese Spezifikation. Und die meisten der nicht-authentifizierten Server waren Test- oder Demo-Bereitstellungen, obwohl einer ein internes CRM war, das versehentlich offen stand.
Ein Server ohne Authentifizierung ist technisch konform, da Autorisierung optional bleibt. Doch ein Tunnel macht die Exposition greifbar: Sie haben eine Tool-Aufruf-Schnittstelle im offenen Internet veröffentlicht.
Häufig gestellte Fragen
Ist OAuth für jeden MCP-Server erforderlich?
Nein. Autorisierung ist in der Spezifikation optional. HTTP-basierte Transports sollten sich daran halten, während STDIO-Server dies nicht tun sollten und Anmeldeinformationen aus der Umgebung lesen.
Ist Dynamic Client Registration im MCP 2026-07-28 entfernt worden?
Nein. Es ist veraltet, bleibt als Fallback für Authorization-Server ohne CIMD-Unterstützung erhalten und ist vor der ersten Revision ab 2027-07-28 nicht entfernt.
Was ist der resource-Parameter, und kann ich ihn weglassen?
Es handelt sich um den RFC 8707-Ressourcen-Indikator, der den MCP-Server benennt, für den ein Token gilt. Clients müssen ihn bei sowohl Autorisierung als auch Token-Anfragen senden, unabhängig von der Unterstützung des Authorization-Servers. Ihr Server muss Tokens ablehnen, deren Audience ihn nicht identifiziert.
Muss ich CIMD-Unterstützung haben, um mit Claude zu arbeiten?
Nicht zwingend. Claude greift bei fehlenden CIMD-Werten auf DCR zurück. Für Hochlast-Server empfiehlt Anthropic CIMD oder von Anthropic gehaltene Credentials, da DCR bei jeder neuen Verbindung einen neuen Client-Eintrag erzeugt.
Die Quintessenz
Die 2026-07-28-Spezifikation verschiebt die MCP-Authentifizierung von einem “Bring-your-own-Token”-Modell zu einem definierten, prüfbaren Protokoll. Für lokale Server hinter einem Tunnel bedeutet das drei Verhaltensweisen:
- Eine stabile öffentliche URL, die als Audience dient.
- Discovery-Dokumente, die sauber durch den Tunnel auflösen, ohne Login oder Zwischenschritte davor.
- Eine CIMD-first Registrierungsstrategie, wobei DCR nur als Fallback verbleibt.
Wenn Sie das richtig umsetzen, können Clients wie Claude, ChatGPT und VS Code sich verbinden, ohne manuelle Einrichtung. Wenn Sie es falsch machen, endet der Fehler oft in einer kryptischen Meldung, bevor der eigene Server-Code läuft.
Quellen
- MCP authorization specification, 2026-07-28
- MCP authorization server discovery, 2026-07-28
- MCP client registration, 2026-07-28
- MCP authorization security considerations, 2026-07-28
- MCP key changes, 2026-07-28
- MCP key changes, 2025-11-25
- The 2026-07-28 Specification, MCP blog
- The biggest MCP spec update ships July 28, WorkOS
- MCP authorization guide: OAuth 2.1, resource metadata, CIMD and DCR, Scalekit
- MCP Authentication: What the 2026-07-28 Spec Requires, SSOJet
- Credentials glossary: DCR and CIMD status, Zuplo
- MCP server OAuth authorization, Vercel
- Authentication for connectors, Claude documentation
- Authentication, OpenAI Apps SDK documentation
- Model Context Protocol, Cursor documentation
- CIMD in Visual Studio Code for MCP, den.dev
- Connect a custom agent to the Medusa MCP server, Medusa docs
- ngrok free plan limits
- Tunnels, Cloudflare documentation
- InstaTunnel README
- A First Measurement Study on Authentication Security in Real-World Remote MCP Servers, arXiv
- How MCP Authorization Actually Works, Security Boulevard
- Remote MCP Servers Are Turning OAuth Into an AI Agent Security Boundary, Netizen
- The OAuth 2.1 Authorization Framework, draft-ietf-oauth-v2-1
- RFC 9728, OAuth 2.0 Protected Resource Metadata
- RFC 8707, Resource Indicators for OAuth 2.0
- RFC 9207, OAuth 2.0 Authorization Server Issuer Identification
Related InstaTunnel pages
Continue from this article into the most relevant product guides and workflows.
Related Topics
Keep building with InstaTunnel
Read the docs for implementation details or compare plans before you ship.