Moderne Frontend- & Mobile-Testing-Workflows: Tunnel, Routing und Cache-Debugging
Optimieren Sie Entwickler-Workflows und Live-QA. Lernen Sie headerbasiertes Subdomain-Routing, beheben Sie Mobile Safari WebKit-Caching-Probleme und debuggen Sie PWAs über persistente Tunnel.
Quick answer
Entwickler-Workflows: Multi-Branch-Routing, Safari-Caching beheben: localhost tunnel answer
A localhost tunnel gives your local app a public HTTPS URL without opening router ports, which is useful for demos, QA, mobile testing, and provider callbacks.
How do I expose localhost without opening ports?
Use a reverse HTTPS tunnel. Your machine connects outbound to the tunnel service, and the public URL forwards requests back to your local app.
When should I use a localhost tunnel?
Use one for webhook testing, OAuth callbacks, client demos, QA previews, mobile device checks, and short-lived development reviews.
Während moderne Engineering-Teams auf kontinuierliche Integration setzen, ist das Testen lokaler Codes auf physischen Mobilgeräten, Remote-Staging-Servern und externen Webhooks zu einem integralen Bestandteil der täglichen Entwicklung geworden. Localhost-Tunnel (wie Cloudflare Tunnel, ngrok, pinggy und Open-Source-Reverse-Proxies) überbrückt die Kluft zwischen lokalen Entwicklungsumgebungen und dem öffentlichen Internet.
Allerdings schafft standardmäßiges ephemeres Tunneling Engineering-Widerstand, unerwartete Infrastrukturkosten, aggressive Caching-Bugs bei Mobile Safari WebKit und Fehler bei der Service-Worker-Registrierung in Progressive Web Apps (PWAs).
Dieser umfassende Leitfaden untersucht fortgeschrittene Architekturmustern und Debugging-Strategien, um Frontend- und Mobile-Testing-Workflows über persistente und dynamische HTTPS- lokale Proxies zu optimieren.
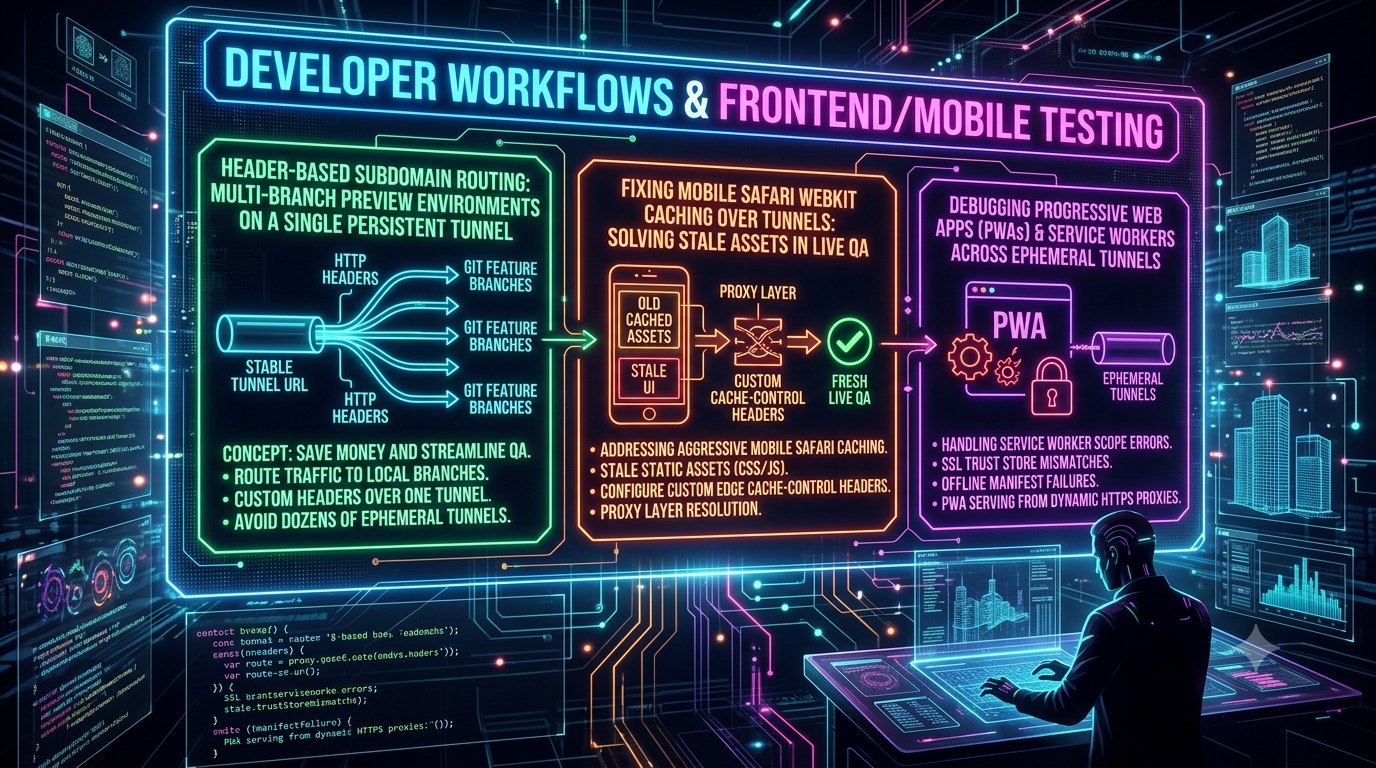
1. Headerbasiertes Subdomain-Routing: Multi-Branch-Preview-Umgebungen auf einem einzigen persistenten Tunnel
Das Problem: Ephemerer Tunnel-Überlastung und steigende Kosten
In einem typischen feature-getriebenen Entwicklungsworkflow arbeiten Entwickler gleichzeitig an mehreren git-Branches (z.B. feature/checkout-redesign, fix/auth-leak, feature/dark-mode).
Der Standardansatz für lokales Testen ist das Starten eines separaten Tunnelprozesses für jeden lokalen Branch oder Port:
# Branch 1: Checkout Redesign
ngrok http 3000 -> https://a1b2c3.ngrok-free.app

# Branch 2: Auth Fix
ngrok http 3001 -> https://x9y8z7.ngrok-free.app
Dieses Multi-Tunnel-Modell bringt mehrere operative Nachteile mit sich:
- Hohe SaaS-Tunnelkosten: Kommerzielle Tunnelanbieter setzen oft persistent benannte Subdomains hinter Premium-Tarife. Das gleichzeitige Starten von Dutzenden aktiver Sessions erreicht schnell die Abonnementgrenzen.
- Kontextwechsel und defekte Webhooks: Drittanbieter-Services (wie Stripe, GitHub, Twilio oder OAuth-Provider) benötigen feste Callback-URLs. Das Ändern der Tunnel-Domain bei jedem Neustart des lokalen Servers bricht Remote-Integrationstests.
- Ressourcen-Overhead: Mehrere Reverse-Proxy-Prozesse verbrauchen Systemressourcen und Bandbreite im Hintergrund.
Die Lösung: Layer-7-Routing über einen einzigen persistenten Tunnel
Statt mehrere Tunnel für einzelne Features aufzubauen, können Engineering-Teams einen einzigen persistenten Tunnel mit einer festen Wildcard-Domain (*.dev.ihrefirma.com) oder einer festen statischen URL konfigurieren. Der Traffic, der auf verschiedene lokale Git-Branches oder Entwicklungsserver abzielt, wird dynamisch auf Layer 7 mittels benutzerdefinierter HTTP-Request-Header geroutet.
                  ┌──────────────────────────────────────────────┐
                  │          Persistenter HTTPS-Tunnel            │
                  │        (z.B. https://dev.ihrefirma.com)     │
                  └──────────────────────┬───────────────────────┘
                                         │
                                         ▼
                  ┌──────────────────────────────────────────────┐
                  │    Lokaler Reverse Proxy / Router (Nginx/Caddy)│
                  │   Inspektion der eingehenden 'X-Branch'-Header│
                  └──────┬───────────────────────┬───────────────┘
                         │                       │
     X-Branch: checkout  │                       │ X-Branch: auth-fix
                         ▼                       ▼
           ┌──────────────────────────┐    ┌──────────────────────────┐
           │ Git-Branch: feature/chk   │    │ Git-Branch: fix/auth     │
           │ Lokaler Server (Port 3000)│    │ Lokaler Server (Port 3001)│
           └──────────────────────────┘    └──────────────────────────┘
Durch das Hinzufügen eines benutzerdefinierten Headers—wie X-Branch: checkout oder X-Env-Target: auth-fix—fängt ein leichter lokaler Reverse-Proxy (wie Caddy, Nginx oder Traefik) den eingehenden Traffic ab und leitet ihn an den entsprechenden lokalen Service-Port weiter.
Praktische Umsetzung: Nginx-Routing-Architektur
Unten ist eine Nginx-Konfiguration, die lokal neben einem persistenten Tunnel-Tool (wie cloudflared oder einem eigenen SSH-Tunnel) läuft.
# /etc/nginx/nginx.conf oder lokaler dev nginx.conf

http {
    # Zuordnung des benutzerdefinierten Request-Headers 'X-Branch' zu einem Upstream-Port
    map $http_x_branch $upstream_port {
        default         3000; # Standard-Feature-Branch / Hauptanwendung
        "checkout"      3000; # Branch: feature/checkout-redesign
        "auth-fix"      3001; # Branch: fix/auth-leak
        "dark-mode"     3002; # Branch: feature/dark-mode
    }

    server {
        listen 8080;
        server_name localhost dev.ihrefirma.com;

        location / {
            # Dynamisches Routing basierend auf dem zugeordneten Header
            proxy_pass http://127.0.0.1:$upstream_port;

            # Weitergabe der Standard-Proxy-Header
            proxy_set_header Host $host;
            proxy_set_header X-Real-IP $remote_addr;
            proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
            proxy_set_header X-Forwarded-Proto $scheme;

            # Sicherstellen, dass WebSockets in allen Feature-Umgebungen funktionieren
            proxy_http_version 1.1;
            proxy_set_header Upgrade $http_upgrade;
            proxy_set_header Connection "upgrade";
        }
    }
}
Traffic-Routing via Browser-Extensions & Mobile-Testing
Sobald der einzelne Tunnel auf 127.0.0.1:8080 zeigt, können QA-Teams und Entwickler nahtlos zwischen Branch-Umgebungen auf derselben Domain wechseln:
- Desktop-Browser: Mit Erweiterungen wie ModHeader oder Header Editor das
X-Branch: dark-mode-Header global in ausgehende HTTP-Anfragen injizieren. - Mobile Geräte (iOS / Android): Mit Proxy-Tools wie Charles Proxy, Proxyman oder eigenen Test-Harness-Wrappern Request-Header automatisch setzen.
- Automatisierte Cypress / Playwright-Tests: Über Test-Konfigurationen eigene Header setzen:
// Playwright-Beispiel für headerbasiertes Umgebungs-Targeting
import { test, expect } from '@playwright/test';

test.use({
  extraHTTPHeaders: {
    'X-Branch': 'checkout',
  },
});

test('Test des Checkout-Flows auf spezifischem Branch über Single Tunnel', async ({ page }) => {
  await page.goto('https://dev.ihrefirma.com/checkout');
  // ... Test-Implementierung
});
Vergleich von Kosten & Workflow
| Kennzahl | Ephemerer Multi-Tunnel | Single persistent Header-Routing-Tunnel |
|---|---|---|
| Aktive Tunnel | 5–15 pro Entwickler | 1 persistent Tunnel |
| SaaS-Lizenzkosten | Hoch (Bezahlte Pläne pro Nutzer/Tunnel) | Gering bis kostenlos (ein Domain/SSH) |
| Webhook-Stabilität | Fragil (URLs ändern sich ständig) | Fix (ein Callback-URL) |
| QA-Wechselzeit | Hoch (dynamische URLs neu eingeben) | Niedrig (einfach Header umstellen) |
2. Behebung von Mobile Safari WebKit-Caching über Tunnels: Lösung für veraltete Assets im Live-QA
Das Problem: WebKit’s aggressives Disk- & Memory-Caching
Beim Live-QA-Testen responsiver Web-Apps auf physischen iPhones oder iPads mit Safari stoßen Entwickler häufig auf persistent veraltete Asset-Bugs. Eine auf dem lokalen Rechner aktualisierte CSS- oder JavaScript-Datei wird auf dem verbundenen iOS-Gerät oft nicht reflektiert, selbst nach mehreren Seiten-Refreshs.
Dieses Verhalten resultiert aus der zugrundeliegenden WebKit-Engine in iOS Mobile Safari. Um Akku, Netzwerkbandbreite und CPU-Zyklen zu sparen, setzt WebKit auf aggressive Disk- und Memory-Caching-Policies:
- Heuristisches Caching: Fehlen explizite Cache-Directive-Header (
Cache-Control), berechnet WebKit eine implizite Ablaufzeit anhand desLast-Modified-Headers. - Bedingte Validierung: Bei schwacher Mobilfunkverbindung oder hoher Latenz bei Tunneln kann Safari die Revalidierung (
304 Not Modified) ganz überspringen und veraltete statische JS/CSS direkt aus dem WebKit-Cache liefern. - Tunnel-Reuse-Overhead: Tunneling-Proxies fügen oft Header hinzu oder entfernen sie, was das WebKit-Caching-Verhalten beeinflusst.
Die Lösung: Konfiguration von benutzerdefinierten Edge-Cache-Control-Headern
Um veraltete Asset-Probleme bei iOS im Live-Test zu beheben, müssen auf der Reverse-Proxy- oder Tunnel-Edge-Ebene spezielle HTTP-Response-Header gesetzt werden. Diese zwingen WebKit, den lokalen Speicher zu umgehen und jedes Asset beim Upstream-Server zu validieren.
Wichtige Response-Header für Live-QA
Um aggressives mobiles Caching zu verhindern, stellen Sie sicher, dass Ihr lokaler Webserver oder Proxy bei statischen Assets die folgenden Header zurückgibt:
Cache-Control: no-cache, no-store, must-revalidate, max-age=0
Pragma: no-cache
Expires: 0
Umsetzung der Cache-Override-Regeln in Entwicklungs-Proxies
Option A: Caddy-Server-Konfiguration
Caddy bietet eine einfache Syntax, um Header im Entwicklungsverkehr zu injizieren:
dev.ihrefirma.com {
    reverse_proxy 127.0.0.1:3000

    # Alle statischen Assets matchen
    @static {
        file
        path *.js *.css *.html *.json
    }

    # Aggressive Cache-Busting-Header hinzufügen
    header @static {
        Cache-Control "no-cache, no-store, must-revalidate, max-age=0"
        Pragma "no-cache"
        Expires "0"
    }
}
Option B: Nginx-Proxy-Header-Override
In Nginx sicherstellen, dass add_header-Direktiven alle bestehenden Cache-Header überschreiben:
location ~* \.(js|css|html|json)$ {
    proxy_pass http://127.0.0.1:3000;

    # Bestehende Upstream-Cache-Header ausblenden
    proxy_hide_header Cache-Control;
    proxy_hide_header Pragma;
    proxy_hide_header Expires;

    # Strikte Non-Caching-Header für Mobile QA
    add_header Cache-Control "no-cache, no-store, must-revalidate, max-age=0" always;
    add_header Pragma "no-cache" always;
    add_header Expires "0" always;
}
Fortgeschrittenes Debugging: iOS Web Inspector über USB
Wenn Header allein keinen bestehenden Cache-Zustand auf einem iOS-Gerät löschen, kann die direkte Inspektion des Mobile Safari-Runtimes helfen:
- Auf dem iOS-Gerät: Gehe zu Einstellungen > Safari > Erweitert und aktiviere Web-Inspektor auf Ein.
- Verbinde das iPhone mit einem macOS-Host via Lightning- oder USB-C-Kabel.
- Öffne Safari auf dem Mac, gehe zum Entwickler-Menü, wähle das verbundene iOS-Gerät und die aktive Tunnel-URL.
- Im Web-Inspektor-Panel: Gehe zu Storage oder Network, aktiviere Caches deaktivieren und lade die Seite neu (
Cmd + R).
3. Debugging von Progressive Web Apps (PWAs) & Service Workers über ephemere Tunnel
Das Testen von PWAs über ephemere Tunnel zeigt strukturelle Edge-Cases bei der Durchsetzung von Sicherheitsgrenzen für Service Worker, Web App Manifests und Offline-Caching.
 ┌────────────────────────────────────────────────────────────────────────┐
 │                        PWA-Sicherheitskriterien                         │
 ├───────────────────────────────────┬────────────────────────────────────┤
 │ 1. Gültiger HTTPS-Kontext          │ Ephemere Domains benötigen ein     │
 │                                   │ vertrauenswürdiges SSL-Zertifikat.  │
 ├───────────────────────────────────┼────────────────────────────────────┤
 │ 2. Korrektes Service Worker Scope  │ Script-Standort bestimmt Scope (z.B. /app/sw.js -> /app/). │
 ├───────────────────────────────────┼────────────────────────────────────┤
 │ 3. Offline-Cache-Matching          │ Harcoded Hostnames in Precache-Manifesten führen zu Fetch-Fehlern. │
 │                                   │ Fetch-Fehler bei Domains außerhalb. │
 └───────────────────────────────────┴────────────────────────────────────┘
Kritisches Problem 1: Service Worker Scope & Header-Mismatches
Standardmäßig bestimmt der Speicherort der Service-Worker-Datei sein maximales Scope. Ein Script unter https://tunnel-domain.com/assets/sw.js kann nur Seiten im /assets/-Pfad kontrollieren.
Wenn die PWA im Root-Pfad (/) läuft, wirft die Browser-Registrierung eine Sicherheitsausnahme:
SecurityError: Der angegebene Scope ('/') ist durch den maximalen Scope nicht erlaubt für das Script unter ('/assets/sw.js').
Die Lösung: Der Service-Worker-Allowed-Header
Wenn dein Entwicklungs-Build sw.js in einem Unterverzeichnis platziert, konfiguriere den Upstream-Server oder Tunnel-Proxy, um den HTTP-Header Service-Worker-Allowed zurückzugeben:
HTTP/1.1 200 OK
Content-Type: application/javascript
Service-Worker-Allowed: /
Beim Registrieren des Service Workers in JavaScript: explizit den Ziel-Root-Scope angeben:
if ('serviceWorker' in navigator) {
  navigator.serviceWorker.register('/assets/sw.js', {
    scope: '/'
  })
  .then((registration) => {
    console.log('Service Worker erfolgreich registriert mit Scope:', registration.scope);
  })
  .catch((error) => {
    console.error('Service Worker-Registrierung fehlgeschlagen:', error);
  });
}
Kritisches Problem 2: SSL/TLS Trust-Store-Mismatches bei dynamischen HTTPS-Proxies
Service Worker benötigen einen sicheren Kontext (HTTPS oder localhost). Bei lokal gehosteten Apps über selbstsignierte TLS-Proxies oder eigene Tunnel blockieren mobile Geräte oft die Service-Worker-Installation aufgrund fehlender Zertifikat-Trust-Ketten.
- Android Chrome-Fehler:
DOMException: Failed to register a ServiceWorker... Ein SSL-Zertifikatfehler trat beim Laden des Skripts auf. - iOS Safari-Fehler:
Fetch API kann nicht geladen werden... aufgrund von Zugriffskontrollprüfungen.
Lösungsstrategie
- Verwenden Sie vertrauenswürdige CA-Tunnel: Stellen Sie sicher, dass Ihr Tunnel-Lösung gültige, öffentlich vertrauenswürdige Let’s Encrypt- oder Zero-Trust-Zertifikate (z.B. Cloudflare Tunnel, Pinggy) automatisch bereitstellt, anstatt untrusted self-signed Zertifikate.
- Root-CA auf Test-Hardware installieren: Bei Verwendung von selbstsignierten Zertifikaten (
mkcertodermkcert-tunnel) installieren Sie das lokale CA-Root-Zertifikat direkt auf dem Testgerät:- iOS: Profilinstallation → Einstellungen > Allgemein > Info > Zertifikatvertrauen → Vollständiges Vertrauen aktivieren.
- Android: Einstellungen > Sicherheit > Verschlüsselung & Anmeldedaten > Zertifikat installieren.
Kritisches Problem 3: Veraltete Precache-Manifeste & ephemere Domain-Mismatches
PWAs verwenden Build-Tools (wie Workbox, Vite PWA Plugin, Next-PWA), die während des lokalen Builds statische Precache-Manifesten generieren. Diese Karten verknüpfen Asset-URLs für Offline-Nutzung.
Wenn der Build absolute URLs (z.B. http://localhost:3000/main.js oder https://old-tunnel-123.ngrok-free.app/main.js) in das Manifest schreibt, führt das Laden der App über eine neue ephemere Tunnel-Domain zu Cache-Mismatch-Fehlern. Der Service Worker versucht, Assets von einer nicht erreichbaren Domain zu laden, was die Installation verhindert oder zu endlosen Reload-Schleifen führt.
Lösungsstrategie: Dynamische relative Pfadangaben
Stellen Sie sicher, dass alle Precache-Assets relative Pfade verwenden, z.B. in Ihrer Build-Konfiguration:
// vite.config.js (Vite PWA Plugin Beispiel)
import { defineConfig } from 'vite';
import { VitePWA } from 'vite-plugin-pwa';

export default defineConfig({
  plugins: [
    VitePWA({
      registerType: 'autoUpdate',
      workbox: {
        // Sicherstellen, dass navigateFallback und Precache root-relative Pfade nutzen
        navigateFallback: '/index.html',
        globPatterns: ['**/*.{js,css,html,ico,png,svg}'],
        // Keine harte Host-Check-URLs
        modifyURLPrefix: {
          '': '/'
        }
      }
    })
  ]
});
Programmgesteertes Unregister für saubere Tests
Während manueller Tests bei wechselnden Tunnel-Domains, löschen Sie registrierte Service Worker und zugehörige CacheStorage-Instanzen programmatisch:
// Entwickler-Utility: Im Browser-Konsole ausführen, um PWA-Status bei Tunnelwechseln zu resetten
async function purgeTunnelPWA() {
  // 1. Alle Service Worker abmelden
  const registrations = await navigator.serviceWorker.getRegistrations();
  for (let registration of registrations) {
    await registration.unregister();
    console.log('SW abgemeldet:', registration.scope);
  }

  // 2. CacheStorage löschen
  const cacheNames = await caches.keys();
  for (let name of cacheNames) {
    await caches.delete(name);
    console.log('Cache gelöscht:', name);
  }

  // Seite neu laden ohne Cache
  window.location.reload(true);
}
4. Wichtige Erkenntnisse & Architektur-Checkliste
Um eine widerstandsfähige, schnelle und kosteneffiziente lokale Test-Workflows zu etablieren, setzen Sie folgende Standards um:
- Tunnel konsolidieren: Vermeiden Sie das Starten einzelner ephemerer Tunnel pro Branch. Nutzen Sie einen einzigen persistenten Tunnel mit einem lokalen Reverse Proxy, der Traffic anhand benutzerdefinierter HTTP-Header (z.B.
X-Branch) routet. - WebKit-Caching auf Mobile Edge deaktivieren: Überschreiben Sie das Standard-Caching-Verhalten auf Entwicklungs-Proxies für iOS-Geräte durch explizites Injizieren von
Cache-Control: no-cache, no-store, must-revalidate. - Service-Worker-Grenzen validieren: Stellen Sie sicher, dass
Service-Worker-Allowed: /-Header gesetzt sind, wenn Worker aus Unterverzeichnissen serviert werden, und verwenden Sie strikt root-relative Pfade in Precache-Manifesten, um Cross-Domain-Fetches zu vermeiden.
Related InstaTunnel pages
Continue from this article into the most relevant product guides and workflows.
Related Topics
Keep building with InstaTunnel
Read the docs for implementation details or compare plans before you ship.