Tabserve vs ngrok: Browser-Only Localhost-Tunnel via Web Workers
Quick answer
Tabserve vs ngrok: Browser-Only Localhost-Tunnel via Web Workers: quick comparison answer
Choose the tunnel tool based on the network model: public HTTPS URLs for webhooks and demos, private mesh access for internal apps, and managed infrastructure when policy controls matter most.
Which tunnel tool is best for public webhook testing?
Use a public HTTPS localhost tunnel with stable URLs. InstaTunnel focuses on webhook testing, demos, OAuth callbacks, and MCP endpoint workflows.
When should I choose a private network tool instead?
Choose a private mesh or Zero Trust tool when every user and service should stay inside a controlled private network.
Moderne Entwicklungsteams sind zunehmend verteilt, doch Sicherheitsteams in Unternehmen verschärfen die Netzwerksicherheit immer weiter. Wenn Sie in einer strengen IT-Umgebung arbeiten, kennen Sie die Herausforderung: Endpoint Detection and Response (EDR)-Agenten blockieren unerlaubte ausführbare Binärdateien, und Firewall-Konfigurationen beenden ausgehende SSH-Verbindungen. In solchen Zero-Trust-Umgebungen scheitern herkömmliche Entwickler-Tools.
Wenn Sie eine lokal laufende Web-App mit einem entfernten Stakeholder teilen, einen Webhook eines externen Dienstes testen oder eine API debuggen möchten, während Sie auf einem gesperrten Chromebook arbeiten, ist das Herunterladen eines Tunneling-Daemons einfach keine Option. Hier kommt der “browser-only tunnel” ins Spiel — und speziell das Tool, das dieses Muster populär gemacht hat: Tabserve.
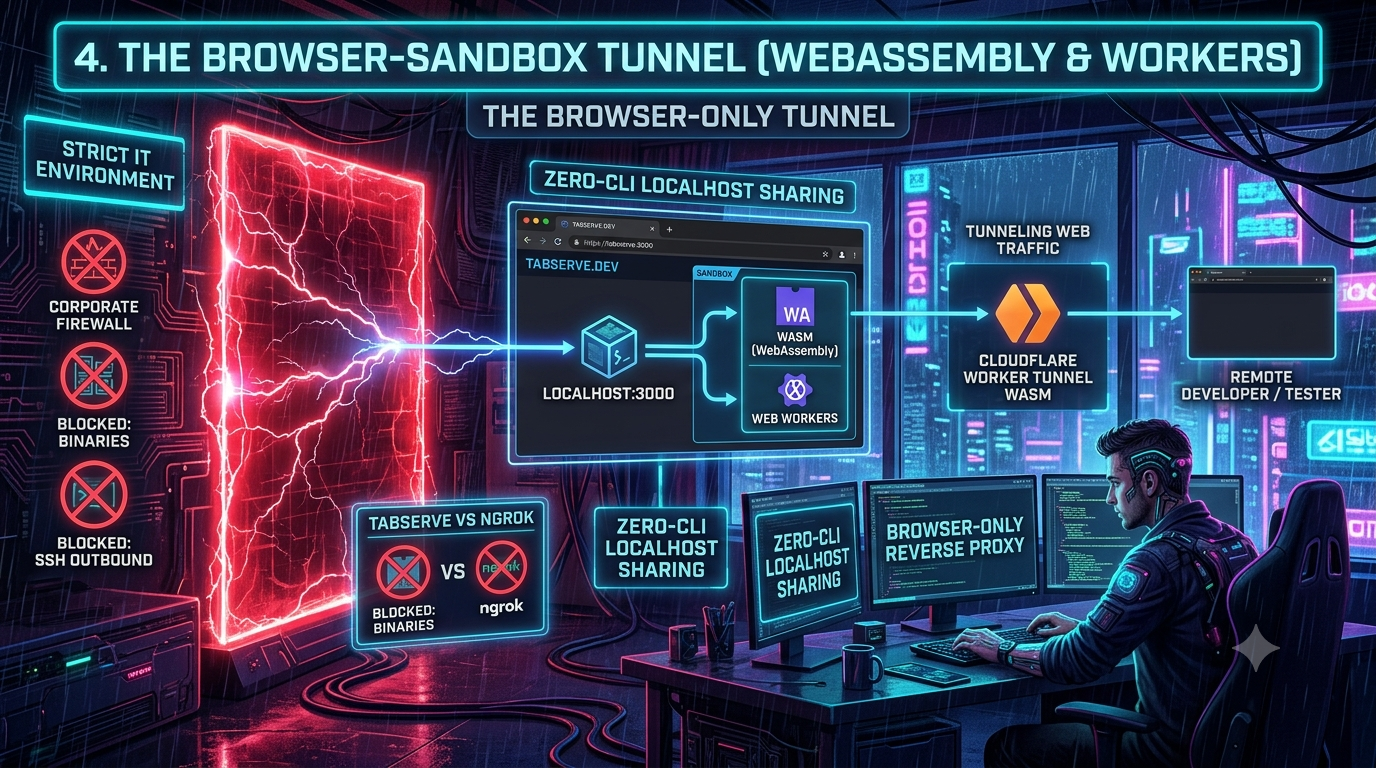
Durch den Einsatz von WebSockets und Browser Web Workers läuft dieses Tool den Tunneling-Prozess direkt im Browser-Sandbox. Da es vollständig innerhalb eines Standard-Tabs über einen normalen HTTPS-Port arbeitet, umgeht es viele Netzwerkeinschränkungen, die CLI-basierte Tools blockieren. Dieser Beitrag erklärt, wie die Architektur funktioniert, räumt mit einem verbreiteten Missverständnis auf und vergleicht ehrlich und aktuell mit ngrok — inklusive eines Live-Problems mit Tabserve’s eigener Domain, das die praktische Empfehlung beeinflusst.
1. Das Dilemma im Firmennetzwerk
Früher erforderte das Exponieren eines lokalen Dev-Servers (http://localhost:3000) einen Reverse-Proxy: einen leichten Agenten auf Ihrer Maschine, der einen dauerhaften, sicheren ausgehenden Tunnel zu einem öffentlichen Server öffnet. Tools wie ngrok, Localtonet oder Cloudflares cloudflared erledigen das gut, aber sie setzen voraus, dass Sie eine Binärdatei installieren oder eine CLI verwenden.
In strengen IT-Umgebungen entsteht dadurch Reibung:
- Binärdateien werden blockiert. Anwendungsliste-Policies erlauben keine unsignierten ausführbaren Dateien.
- Keine Admin-Rechte. Die Installation eines Systemdienstes oder Änderungen an
PATHerfordern Admin-Rechte, die Entwickler auf VDI oder gesperrter Hardware meist nicht haben. - Protokollfilterung. Firmenfirewalls filtern häufig Port 22, und das Verschieben von SSH auf einen nicht-standardmäßigen Port (typischerweise 2222, nicht 223) hilft kaum bei Deep Packet Inspection.
Wenn Sie kein ausführbares Programm laufen lassen können und SSH nicht möglich ist, bleiben Sie bei localhost — aber IT erlaubt fast immer Browser und ausgehendes HTTPS auf Port 443. Genau diese Lücke nutzt der browser-sandbox tunnel.
2. Aufbau eines browser-only Reverse Proxy
Ein browser-only Reverse Proxy verlagert die Routing-Logik vom systemweiten Daemon in den Browser-Tab. Statt etwas herunterzuladen, öffnen Sie eine Webseite.
Der Ablauf, ohne installierte Software:
- Der öffentliche Rand. Der Tunneling-Dienst läuft auf einem öffentlichen Server — im Fall von Tabserve auf einem Cloudflare Worker. Wenn ein Remote-Benutzer Ihre Tunnel-URL aufruft, fängt der Worker die Anfrage ab.
- Die WebSocket-Verbindung. Der offene Browser-Tab hält eine dauerhafte WebSocket-Verbindung zu diesem Worker. Für eine Firmenfirewall ist das kaum unterscheidbar von jeder anderen Web-App — ein Chat-Client, ein Dashboard, ein kollaboratives Dokument.
- Anfrage-Serialisierung. Der Worker serialisiert die eingehende HTTP-Anfrage (Methode, Header, Body) und schickt sie über WebSocket an den Tab.
- Lokale Ausführung. Ein Web Worker im Tab deserialisiert die Payload und sendet die Anfrage an Ihren lokalen Server (z.B.
http://127.0.0.1:8080) unter Verwendung des nativenfetch()der Browser. - Antwort-Proxy. Die Antwort des lokalen Servers wird serialisiert und über WebSocket an den Cloudflare Worker zurückgesendet, der sie an den entfernten Nutzer weitergibt.
Der gesamte Loop läuft innerhalb der Browser-Sandbox: kein CLI, keine erhöhten Rechte, keine Installation.
3. Was steckt wirklich dahinter: Cloudflare Workers + Web Workers (nicht WASM)
Hier eine wichtige Korrektur, weil es leicht ist, Versionen dieser Geschichte zu finden — inklusive früherer Entwürfe — die Tabserve als WebAssembly (WASM)-Projekt beschreiben. Das ist nicht so. Die Repositories von Tabserve beschreiben klar: “Tabserve ist eine Web-App, die Browser-Web-Workers als Reverse Proxy nutzt.” Die Worker-Komponente ist ein Cloudflare Worker geschrieben in einfachem JavaScript/TypeScript, und das lokale Proxying erfolgt via Web Workers im Browser — nicht durch WebAssembly-Module.
Diese Unterscheidung ist aus zwei Gründen wichtig:
- WASM und Web Workers lösen unterschiedliche Probleme. Ein Web Worker verschiebt Arbeit vom Haupt-Thread, damit die UI nicht einfriert — genau das braucht Tabserve, und genau das nutzt es. WebAssembly zielt auf nahezu-native Geschwindigkeit im Browser ab; echte Produktionsanwendungen nutzen es (z.B. Proxy-Wasm in Envoy), aber es ist nicht das, was dieses Tool antreibt.
- Durable Objects sind die eigentliche Zustands-Schicht. Der Cloudflare Worker nutzt Durable Objects mit der WebSocket-Hibernation API, um die Verbindung jedes Tunnels kostengünstig offen zu halten — das Objekt “schläft” zwischen den Nachrichten, um nur bei aktivem Traffic abgerechnet zu werden. Wichtig: Durable Objects benötigten bei der ersten Entwicklung von Tabserve das $5/Monat-Plan bei Cloudflare (ein GitHub-Issue 2023 zeigt einen Deploy-Fehler aus genau diesem Grund). Cloudflare hat Durable Objects im April 2025 auf den kostenlosen Workers-Plan umgestellt, mit weiterhin geltenden Nutzungslimits — das Self-Hosting des Workers ist also kein kostenpflichtiges Extra mehr, aber bei hoher Nutzung können Grenzen erreicht werden.
Tabserve’s eigene Dokumentation macht auch die tatsächlichen Einschränkungen deutlich:
- Nur HTTP(S). Kein TCP oder UDP — das ist eine harte Grenze, weil alles durch die
fetch()API im Browser läuft. - Durchsatzgrenze. Ca. 100–500 Anfragen pro Sekunde.
- Große Antworten (z.B. 5 MB) können blockieren. Große Antworten blockieren den Event-Loop des Workers/Web Workers und verlangsamen den Traffic, bis sie verarbeitet sind.
- Der Tab muss offen und wach bleiben. Manche Browser suspendieren inaktive Web Worker; Chrome und Firefox auf Desktop halten mehrere Tage durch, aber das ist nicht in allen Browsern und Betriebssystemen getestet.
4. Eine Live-Komplikation: tabserve.dev führt nicht mehr zu Tabserve
Hier greift eine “Status-Check”-Sektion, weil sich die praktische Nutzung geändert hat. tabserve.dev — die eigene Domain des Projekts — hostet derzeit kein Tabserve mehr. Sie zeigt eine unrelated indonesische Glücksspiel-/T-Shirt-Shop-Seite, ohne Spur des ursprünglichen Tools. Das GitHub-Org (emadda/tabserve), das Issue-Tracking und der Source-Code (emadda/worker-tabserve-reverse-proxy) sind weiterhin online und verweisen im README auf tabserve.dev, aber die Domain wurde offensichtlich aufgegeben und von einem anderen übernommen.
Praktisch bedeutet das:
- Nicht
tabserve.devin den Browser eingeben, um das Tool zu nutzen. Es ist nicht bösartig, sondern nur reserviert — aber es ist nicht Tabserve. - Der einzige Weg, es aktuell zu nutzen, ist Self-Hosting. Beide Repos sind Open Source (der Worker unter
emadda/worker-tabserve-reverse-proxy, die Web-UI unteremadda/tabserve). Sie deployen den Worker auf Ihr eigenes Cloudflare-Konto, konfigurieren eine DNS-Route (*.your-domain.com/*), fügen IhrenAUTH_TOKENin die Web-UI ein — und erst dann erhalten Sie die “Besuche eine Seite, erhalte eine HTTPS-URL”-Erfahrung. - Das mildert das “Zero-CLI”-Versprechen etwas. Der Endnutzer, der Ihren Tunnel-URL aufruft und Sie, die Traffic tunneln kommen ohne CLI aus. Aber das initiale Setup — Deployment des Workers, DNS-Konfiguration, Auth-Token — ist eine einmalige Aufgabe mit
wranglerund Cloudflare-Dashboard, meist vom Setup-Team erledigt.
Das ist eine wichtige Lektion: Der größte Vorteil eines browser-sandbox Tunnels (kein veraltendes Binary) ist gleichzeitig seine größte Zerbrechlichkeit (eine Domain, die verfallen, geparkt oder sonstwie verschwindet, und damit den “Service” stilllegt, obwohl der Code noch funktioniert).
5. Tabserve vs. ngrok: Ein ehrlicher Vergleich
| Fähigkeit | ngrok | Tabserve (self-hosted) |
|---|---|---|
| Ausführungsumgebung | Systembasiertes Binary/Daemon | Browser-Tab (Web Workers) + eigener Cloudflare Worker |
| Setup | CLI herunterladen, ngrok config add-authtoken, starten |
Einmalig: Worker deployen, DNS-Route setzen, Auth-Token in Web-UI einfügen |
| Tägliche Nutzung | CLI-Befehl pro Tunnel | Webseite öffnen, kein CLI |
| Admin-Rechte | Für Grundbetrieb nicht nötig; ggf. für Installation | Nie auf Entwicklermaschine erforderlich |
| Firewall-Verhalten | Outbound zu ngrok-Edge; meist Port 443, manchmal blockiert | Wie normaler WSS-Verkehr über 443 aus dem Browser |
| Protokolle | HTTP, HTTPS, TCP, TLS (kein UDP) | Nur HTTP/HTTPS — durch fetch() API begrenzt |
| Durchsatz | Praktisch durch Plan-Bandbreite limitiert | ~100–500 RPS laut Dokumentation; große Antworten können den Event-Loop blockieren |
| Domain/URL-Stabilität | Kostenloses Tier mit persistentem *.ngrok-free.app-Domain (nicht rotierend seit Jan 2026); eigene Domains ab Hobbyist-Tarif |
Subdomain auf eigener Domain, vollständig kontrolliert, aber eigene Zone |
| Preis (2026) | Kostenlos (3 Endpunkte, 1 GB/Monat, 20.000 Requests); Hobbyist ~$8–10/Monat; Pay-as-you-go ab $20/Monat | Kostenlos auf Cloudflare Workers Free Plan (Durable Objects seit April 2025); Nutzung bei Skalierung weiterhin limitiert |
| Zielgruppe | Unbegrenzte Workstations, CI/CD, Produktion | Gesperrte Firmen-Laptops/Chromebooks, schnelle Einzelnutzung, Teams, die selbst hosten wollen |
Wann ngrok verwenden
ngrok ist die richtige Wahl für unbeschränkte Umgebungen und alles, was über reines HTTP hinausgeht: rohe TCP-Tunnel (z.B. direkte Datenbank-Exposition), eigene TLS-Zertifikate oder langlebige Endpunkte, die bei Rebooten erhalten bleiben sollen. Ein browser-only Proxy kann kein rohes TCP tunneln, weil die fetch() API im Browser keine Socket-Ebene bietet.
Wann ein browser-sandbox Tunnel noch sinnvoll ist
Wenn Ihr Team (oder Sie) eine eigene Cloudflare-gehostete Domain betreiben (oder aufsetzen) möchten, bietet Self-Hosting von Tabserve gesperrten Maschinen einen HTTPS-Tunnel ohne jegliche Installation auf Entwicklerseite — nützlich für Chromebook, VDI-Session, die nachts zurückgesetzt wird, oder einen Auftragnehmer-Computer, den Sie nicht kontrollieren. Planen Sie die einmalige Einrichtung ein, aber erwarten Sie kein öffentliches, dauerhaft verfügbares Hosting unter tabserve.dev — diese Domain ist derzeit nicht verfügbar.
6. Die Zukunft des Zero-CLI localhost Sharing
Der Trend zu Zero-CLI-Lokaltunneln ist nicht nur eine Lösung für strenge IT, sondern Teil eines breiteren Wandels: echtes Entwickeln direkt im Browser. GitHub Codespaces ist ein bekanntes Beispiel für vollwertige Entwicklungsumgebungen im Browser. Eine Korrektur zu einer früheren Version: Gitpod, oft zusammen mit Codespaces genannt, ist nicht mehr das Produkt, das es einmal war. Das Pay-as-you-go-Tier von Gitpod Classic wurde am 15. Oktober 2025 eingestellt, und das Unternehmen positioniert sich jetzt mit Ona als “Mission Control für Softwareprojekte und -agenten” statt als reines Cloud-IDE — bestehende Nutzer wurden auf Ona umgeleitet.
Das schmälert den zugrunde liegenden Trend nicht — cloudbasierte Entwicklungsumgebungen, die ausschließlich im Browser zugänglich sind, bleiben relevant — aber Gitpod ist 2026 kein reines Vergleichsprodukt mehr.
Webhook-Tests bleiben eine der klarsten Anwendungsfälle für browserbasierte Tunnel: Stripe- oder GitHub-Webhooks abfangen, Handler testen, Tab schließen, fertig — der Lebenszyklus des Tabs ist gleichzeitig eine automatische Sicherheitsbarriere.
VDI-Umgebungen (Citrix Workspaces und ähnliche, häufig im Banking, Healthcare und Verteidigung) sind ein weiteres Beispiel: Maschinen, die täglich zurückgesetzt werden, löschen alle installierten CLI-Tools, sodass alles, was keine dauerhafte lokale Installation benötigt, hier Vorteile hat.
Änderungsprotokoll
- WASM-Behauptung entfernt und korrigiert. Der ursprüngliche Entwurf stellte Tabserve als “Cloudflare Worker Tunnel WASM”-Architektur dar. Die Repos von Tabserve beschreiben es als Nutzung von Browser Web Workers, nicht WebAssembly; Abschnitt 3 wurde entsprechend überarbeitet, WASM/Proxy-Wasm nur als separates, echtes, aber unrelated Muster erwähnt.
- Der tatsächliche Zustand der Cloudflare Worker-Datenstruktur (Durable Objects + WebSocket-Hibernation API) wurde ergänzt und die Kostenentwicklung korrigiert: Durable Objects benötigten bis 2023 den $5/Monat-Plan, wechselten aber im April 2025 auf den kostenlosen Plan (mit Nutzungslimits).
- Tabserve’s dokumentierte Einschränkungen (HTTP-only, ca. 100–500 RPS, 5 MB Response-Stall, Tab muss offen bleiben) wurden hinzugefügt.
- Große Änderungen: tabserve.dev ist derzeit nicht mehr verfügbar. Die Domain zeigt eine andere Seite, was die Nutzung nur noch durch Self-Hosting ermöglicht. Dieser Punkt wurde explizit hervorgehoben.
- Das “Zero-CLI”-Versprechen wurde abgeschwächt, um den initialen Setup-Prozess (mit
wrangler/Cloudflare-Dashboard) von der täglichen Nutzung zu trennen. - Der falsche SSH-Port 223 wurde korrigiert. Der gängige alternative SSH-Port ist 2222.
- Der Vergleichstabelle wurde aktualisiert mit den aktuellen 2026 ngrok-Preisen und -Features (kostenlos: 3 Endpunkte/1 GB/Monat/20.000 Requests; Hobbyist ~$8–10/Monat; Pay-as-you-go ab $20/Monat), Unterstützung für HTTP/HTTPS/TCP/TLS, aber kein natives UDP, sowie die Änderung bei ngrok im Januar 2026.
- Der Verweis auf Gitpod wurde korrigiert: Das Pay-as-you-go-Tier von Gitpod Classic wurde im Oktober 2025 eingestellt, und das Produkt wurde zu Ona umbenannt.
Quellen: github.com/emadda/tabserve, github.com/emadda/worker-tabserve-reverse-proxy, live-Status von tabserve.dev, Cloudflare Durable Objects Change Log, ngrok 2026 Features, Gitpod/Ona Rebrand.
Related InstaTunnel pages
Continue from this article into the most relevant product guides and workflows.
Related Topics
Keep building with InstaTunnel
Read the docs for implementation details or compare plans before you ship.