Webhook v1-Abschaltung? Testen Sie die v1 → v2-Migration nebeneinander auf localhost
Webhook v1 wird abgekündigt? Führen Sie v1 und v2 nebeneinander auf localhost mit stabilen Subdomänen, Payload-Differenzen und einer sicheren Übergangs-Checkliste.
Quick answer
Webhook v1-Abschaltung? Testen Sie die v1→v2-Migration auf localhost: quick answer
If free tunnel limits interrupt your workflow, compare session length, stable URLs, concurrent tunnels, and paid-plan pricing before choosing a localhost tunnel tool.
What free tunnel limits should developers check first?
Check session duration, URL stability, concurrent tunnels, custom subdomains, bandwidth or request limits, and whether webhook callbacks survive restarts.
How does InstaTunnel handle longer development sessions?
InstaTunnel Free is designed around 24-hour sessions, with Pro available for higher limits and MCP endpoint tunnel workflows.
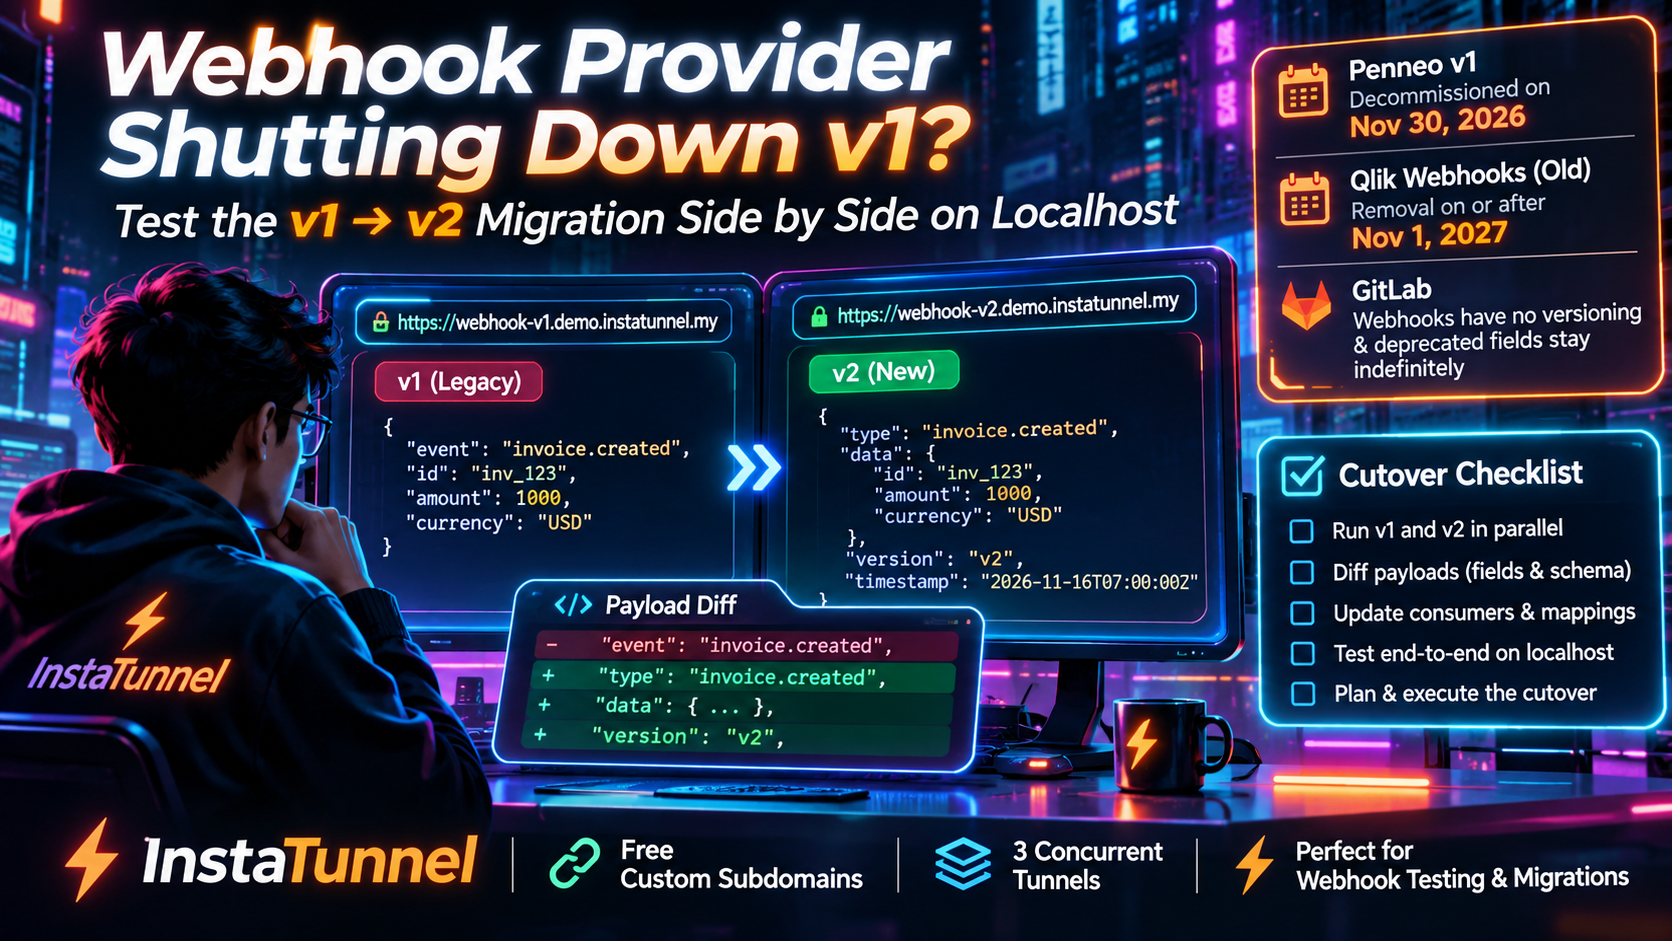
Penneos Legacy-Webhook-Dienst wird am 30. November 2026 vollständig außer Betrieb genommen, was 14 Tage nach dem 16. November 2026 liegt. Nach diesem Datum hört jede Integration, die weiterhin über v1 abonniert ist, auf, Ereignisse zu empfangen. Qlik stellt seine veralteten Webhook-Payload-Felder nach einem separaten Zeitplan ab und verschiebt seine Webhook-Verwaltungs-API auf einen neuen Pfad. GitLab hat in seinem Planungs-Item vom Januar 2026 erklärt, dass es keine Strategie zur Versionierung von Webhooks gibt, sodass veraltete Felder keinen Entfernungstermin haben.
Dies sind drei Anbieter mit drei unterschiedlichen Ausfallmodi und einer sicheren Reaktion. Führen Sie die alten und neuen Webhook-Pfade parallel gegen stabile URLs auf Ihrem eigenen Rechner aus, erfassen Sie, was jeder Pfad tatsächlich sendet, vergleichen Sie die Ergebnisse und schalten Sie erst dann um. Diese Anleitung verwendet zwei Tunnel-Subdomänen, zwei kleine Empfänger, ein Payload-Diff-Skript, einen Signaturprüfer und eine Übergangs-Checkliste.
Drei Webhook-Deaktivierungen, drei unterschiedliche Zeitpläne
| Anbieter | Änderungen | Datum |
|---|---|---|
| Penneo | Legacy (v1) Webhook-Dienst außer Betrieb genommen; Ereignisse stoppen | 30. November 2026 |
| Qlik Cloud | Veraltete Felder aus Webhook-Payloads entfernt (Hybrid → CloudEvents‑Nur) | 10. Dezember 2026 (vom 6. Oktober verschoben) |
| Qlik Cloud | Veraltete Identity- und Access-Management-System-Ereignisse durch com.qlik.core.*-Ereignisse ersetzt |
Ab dem 30. November 2026 |
| Qlik Cloud | /api/v1/webhooks Verwaltungs-API entfernt |
Ab dem 1. November 2027 |
| GitLab | Keine Webhook‑Versionierung oder Entfernungstermin (laut GitLab-Issue #588235) | Offenes Ende |
Penneo kündigte die Abkündigung am 21. Mai 2026 an. Die Abkündigungsübersicht listet den Legacy-Dienst als „Deprecated“ auf, was Penneo so definiert, dass er noch funktionsfähig ist, aber nur kritische und sicherheitsrelevante Updates erhält. Der Migrationsleitfaden besagt, dass Sie nach der Migration keine Ereignis-Updates mehr erhalten. Eine Grace-Periode wird nicht erwähnt.
Qlik hat die komplexeste Geschichte, und die drei Änderungen sind leicht zu verwechseln:
- Verwaltungs-API-Pfad. Die
/api/v1/webhooks-API ist veraltet und wird ab dem 1. November 2027 entfernt. Die Ersetzung befindet sich unter/api/core/webhooks. Qlik gibt an, dass beide Pfade dieselben Webhook-Ressourcen verwenden, sodass vorhandene Webhooks, deren IDs und Lieferverlauf erhalten bleiben und das Ändern des Pfades die Lieferpayloads nicht beeinflusst. - Payload-Format. Qlik kündigte den Umstieg auf CloudEvents am 2. September 2025 an und hat seit dem 3. November 2025 Hybrid-Payloads (veraltete Felder plus CloudEvents-Felder) gesendet. Am 2. Oktober 2026 wurde der Umstieg auf CloudEvents‑Nur von Oktober 6 bis 12. Dezember 2026 verschoben. Integrationen, die
eventId,eventTime,eventType,cloudEventsVersion,contentTypeoderextensionslesen, müssen vor diesem Datum zu den CloudEvents‑Äquivalenten wechseln. - Ereignistypen. Veraltete Identity- und Access-Management-System-Ereignisse werden zugunsten von
com.qlik.core.*-Ereignissen ab dem 30. November 2026 ersetzt. Diese Ankündigung deckt eine spezifische Familie von Ereignissen ab, nicht jeden Typ voncom.qlik.*.
Ein Tooling-Hinweis: Gemäß Qliks Hinweis vom 3. November 2026 rufen qlik-cli 3.4.0 und @qlik/api 2.20.0 weiterhin die veralteten /api/v1/webhooks-Endpunkte auf. Bis aktualisierte Releases erscheinen, benötigen Skripte, die darauf basieren, direkte REST-Aufrufe, um /api/core/webhooks zu erreichen.
GitLab ist die mahnende Fallstudie. Issue #588235, zuletzt bearbeitet Januar 30, 2026, listet vier Lücken:
- Webhooks tragen keine Versionskennung.
- Veraltete Felder haben keinen Entfernen-Termin.
- Benutzer können sich nicht dafür entscheiden, neuere Formate vor Änderung zu testen.
- Dokumentation markiert Felder als veraltet, sie werden aber weiterhin gesendet.
Einige Merge-Request-Felder wurden seit GitLab 8.5 veraltet, und das Issue nennt den aktuellen additiv‑Nur-Ansatz „mehr oder weniger unser aktueller Stand“. Die REST‑APIs von Qlik folgen dem entgegengesetzten Ansatz. Sie senden einen qlik-api-version‑Header, und Veraltungen erfolgen als deprecation, sunset und link-Antwortheader. Qlik warnt außerdem, dass ein Sunset-Datum das früheste Entfernen-Datum ist, nicht garantiert.
Warum Nebeneinander besser ist als ein Big-Bang-Umstieg
Ein Changelog sagt Ihnen, was der Anbieter beabsichtigt. Der aufgezeichnete Verkehr sagt Ihnen, was tatsächlich ankommt: Headers, Feldnamen, Typen, Verschachtelung und Retry-Verhalten. Penneos Leitfäden dokumentieren Endpunkte, Ereignistypen und den Signatur-Header, veröffentlichen jedoch keinen Feld-für-Feld-Vergleich der Payloads zwischen v1 und v2. Sie erfahren es erst, wenn Sie beides empfangen.
Penneo betont außerdem, dass Ihr Endpunkt öffentlich erreichbar sein muss und dass localhost- oder private Netzwerktopologien nicht funktionieren. Ein Tunnel schließt diese Lücke. Stabile Subdomänen sind wichtig, weil Sie jeden Callback‑URL nur einmal registrieren, anstatt Abonnements jedes Mal zu ändern, wenn eine zufällige URL sich ändert.
Penneo selbst empfiehlt ein Tool wie Webhook.site für einen ersten Blick auf eingehende JSONs und Headers. Das funktioniert für einen schnellen Check. Ein lokaler Empfänger hinter einer stabilen Subdomäne ermöglicht es Ihnen, Rohdaten zu speichern und gegen Ihren echten Handler wiederzugeben.
Was sich tatsächlich zwischen Penneo v1 und v2 unterscheidet
| Merkmal | Legacy (v1) | Neu (v2) |
|---|---|---|
| Endpunkt | {base}/api/v1/webhook |
{base}/webhook/api/v1 |
| Abonnieren nach | Topics (Signer und Casefile) | Ereignistypen (sign.casefile.completed, sign.signer.signed, …) |
| Bestätigungsschritt | Erforderlich | Nicht erforderlich |
| Integritätsprüfung | Nicht dokumentiert | X-Event-Signature (HMAC-SHA256), optional aber empfohlen |
| Test-Ereignis | Nicht dokumentiert | webhook.subscription.test |
| Status | Veraltet | Aktiv |
Das v2‑Service-Dokument dokumentiert 17 Ereignistypen: 4 sign.casefile.*‑Typen, 12 sign.signer.*‑Typen und das Test-Ereignis. Falls Sie das Topic „casefile“ in v1 abonniert hatten, sagt Penneo, dass Sie äquivalenten Zugriff erhalten, indem Sie alle vier Casefile‑Ereignistypen abonnieren. Manche Signer‑Ereignisse können mehrmals feuern, wenn ein Unterzeichner in mehreren Runden signiert, behandeln Sie sie also nicht als Einmal-Ereignis.
Die dokumentierten Payloads sind minimal. Ein v1‑Stil Sign‑Payload trägt einen topic, einen eventType, ein eventTime-Objekt und ein payload mit einer numerischen ID und Status. Penneo merkt an, dass Benachrichtigungen für alle Ordner im Konto gesendet werden, einschließlich solcher, die von anderen Teammitgliedern erstellt wurden. Ihr API‑Nutzer hat ggf. keine Berechtigung, Details dazu abzurufen, sodass ein Super‑API‑Nutzer benötigt werden könnte.
Operative Grenzwerte, auf die Sie für v2 achten müssen:
- Ihr Endpunkt muss die Verbindung innerhalb von 500 ms akzeptieren und innerhalb von 1,5 s antworten.
- Nur
2xxzählen als Erfolg. Jeder andere Code, einschließlich3xx, löst einen Retry aus. - Lieferung erfolgt mindestens einmal.
- Jedes Kundenkonto hat maximal 5 aktive Abonnements.
Schritt 1: Zwei Empfänger hinter zwei stabilen Subdomänen betreiben
Sie benötigen einen Empfänger, der alles protokolliert und schnell antwortet. Dieser verwendet nur Node.js Standardbibliothek und schreibt jede Anfrage, Headers und rohen Body auf die Festplatte. Speichern Sie ihn als receiver.mjs.
// receiver.mjs — Verwendung: node receiver.mjs <port> <label>
import http from "node:http";
import { mkdirSync, writeFileSync } from "node:fs";

const [port, label] = [Number(process.argv[2]), process.argv[3]];
mkdirSync(`captures/${label}`, { recursive: true });

http.createServer((req, res) => {
  const chunks = [];
  req.on("data", (c) => chunks.push(c));
  req.on("end", () => {
    const raw = Buffer.concat(chunks).toString("utf8");
    const file = `captures/${label}/${Date.now()}.json`;
    writeFileSync(file, JSON.stringify(
      { method: req.method, url: req.url, headers: req.headers, raw }, null, 2));
    res.writeHead(200, { "content-type": "application/json" });
    res.end('{"ok":true}');
  });
}).listen(port, () => console.log(`${label} listening on ${port}`));
Starten Sie je einen Empfänger pro Version und veröffentlichen Sie jeden mit seiner eigenen Subdomäne. Installieren Sie die CLI mit npm install -g instatunnel. Wählen Sie eigene Namen, da Subdomänen eindeutig sind.
node receiver.mjs 4001 v1 &
node receiver.mjs 4002 v2 &

# in zwei separaten Terminals
instatunnel 4001 --subdomain acme-hooks-v1
instatunnel 4002 --subdomain acme-hooks-v2
Sie haben jetzt https://acme-hooks-v1.instatunnel.my und https://acme-hooks-v2.instatunnel.my. Die Paketbeschreibung der Free‑Stufe beschreibt benutzerdefinierte Subdomänen und drei gleichzeitige Tunnel; zwei decken den alten und den neuen Pfad ab, der dritte bleibt für Ihre echte Anwendung kostenlos. Andere Beschreibungen der Free‑Stufe erwähnen Grenzen bei Sitzungsdauer, Bandbreite und täglichen Anfragen. Prüfen Sie die aktuelle Preisseite, bevor Sie eine längere Testphase planen.
Zwei praktische Hinweise:
- Die CLI unterstützt ein
--password-Flag, aber vermeiden Sie Passworteinstellungen auf Tunnel-Ebene für diese URLs. Webhook-Sender können in der Regel keinen Login-Prompt beantworten. Signaturen stattdessen überprüfen. - Ihr Empfänger schreibt eigene Aufnahmen, sodass Sie nicht auf tunnelseitige Request-Logs angewiesen sind.
## Schritt 2: Richten Sie für jede URL ein Sandbox-Abonnement ein
Verwenden Sie eine Sandbox oder ein Testkonto, niemals Produktion. Penneos Webhook‑Anleitung verlinkt eine separate Sandbox‑API‑Referenz unter `sandbox.penneo.com/api/docs`. Setzen Sie `PENNEO_BASE_URL` auf Ihre Sandbox‑Basis-URL.
Starten Sie damit, Ihre bestehenden v1‑Abonnements mit `GET {base}/api/v1/webhook/subscriptions` aufzulisten. Richten Sie dann ein Test‑v1‑Abonnement auf die v1‑URL mit den veralteten Endpunkten in der API‑Referenz ein. v1 hat einen erforderlichen Bestätigungsschritt, der in der Migrationsanleitung nicht ausdrücklich erwähnt wird. Möglicherweise ist Ihre erste aufgezeichnete v1-Anforderung daher kein Ereignis – genau deshalb erfassen Sie alles.
Erstellen Sie als Nächstes das v2‑Abonnement:
curl -X POST “$PENNEO_BASE_URL/webhook/api/v1/subscriptions” \ -H “Authorization: Bearer $PENNEO_ACCESS_TOKEN” \ -H “Content-Type: application/json” \ -d ‘{ “eventTypes”: [“sign.casefile.completed”, “sign.signer.signed”, “webhook.subscription.test”], “endpoint”: “https://acme-hooks-v2.instatunnel.my” }’
Penneos Migrationsleitfaden listet Bearer‑Autorisierung für beide Versionen auf. Die Webhook‑Anleitung verwendet ein JWT‑Schema mit einem `X-Auth-Token`‑Header und besagt, dass jede unterstützte Autorisierungsmethode funktioniert. Verwenden Sie die, die Ihre Integration bereits verwendet. Die Antwort enthält das Abonnement‑Geheimnis (`secret`), das Sie für Signaturprüfungen benötigen. Administratoren können Abonnements verwalten und Lieferprotokolle in der Penneo‑UI unter Configure → Webhooks prüfen.

Führen Sie den integrierten Test aus mit `POST {base}/webhook/api/v1/subscriptions/test`. Dann führen Sie dieselbe reale Aktion einmal pro Version aus, z. B. das Signieren einer Test-Case-Datei, damit beide Tunnel dieselben Ereignisse sehen.

## Schritt 3: Vergleichen Sie die Payloads

Wenn Sie ein v1-`signer`-Ereignis mit einem unbekannten v2-Ereignis vergleichen, liefert das nichts Sinnvolles. Führen Sie stets dasselbe Business-Ereignis auf beiden Seiten aus. Das untenstehende Skript flacht alle aufgezeichneten JSON‑Körper auf Dot‑Notation ab und meldet Felder, Typen und Header, die nur auf einer Seite existieren. Speichern Sie es als `diff.mjs`.
// diff.mjs — Verwendung: node diff.mjs import { readdirSync, readFileSync } from “node:fs”;
const load = (label) => readdirSync(captures/${label}).map((f) =>
JSON.parse(readFileSync(captures/${label}/${f}, “utf8”)));
function paths(value, prefix = “”, out = new Map()) {
if (value !== null && typeof value === “object”) {
for (const [k, v] of Object.entries(value)) {
const key = Array.isArray(value) ? “[]” : k;
paths(v, prefix ? ${prefix}.${key} : key, out);
}
} else out.set(prefix, typeof value);
return out;
}
function shape(label) { const fields = new Map(), headers = new Set(); for (const c of load(label)) { Object.keys(c.headers).forEach((h) => headers.add(h)); try { paths(JSON.parse(c.raw), “”, fields); } catch { /* non-JSON request */ } } return { fields, headers }; }
const report = (title, xs) =>
console.log(\n${title}\n + (xs.length ? xs.map((x) => “ ” + x).join(“\n”) : “ (none)”));
const a = shape(“v1”), b = shape(“v2”);
report(“Fields only in v1”, […a.fields.keys()].filter((k) => !b.fields.has(k)));
report(“Fields only in v2”, […b.fields.keys()].filter((k) => !a.fields.has(k)));
report(“Type changes”, […a.fields].filter(([k, t]) => b.fields.has(k) && b.fields.get(k) !== t)
.map(([k, t]) => ${k}: ${t} -> ${b.fields.get(k)}));
report(“Headers only in v1”, […a.headers].filter((h) => !b.headers.has(h)));
report(“Headers only in v2”, […b.headers].filter((h) => !a.headers.has(h)));
Lesen Sie das Ergebnis als Migrationstodo:

- **Felder nur in v1** sind Felder, von denen Ihr Code abhängen könnte.
- **Headers nur in v2** sind neue Fähigkeiten, die Sie übernehmen sollten. Die dokumentierte Signaturliste nennt `x-event-id` und `x-event-type` unter den signierten Headers, und `x-event-signature` trägt die Signatur selbst.
- **Typänderungen** sind stille Risikofaktoren. Ein Feld, das früher eine Zahl war, ist jetzt eine Zeichenkette – das kann zu einer fehlerhaften Verarbeitung führen.

Penneos dokumentierter v2-Testfall behält dieselbe Envelope aus `topic` / `eventType` / `eventTime` / `payload` wie die v1‑Beispiele bei, aber sein `payload` ist eine einfache Text-Nachricht. Es dient der Verbindungsprüfung, ist aber kein typischer Produktions‑Ereignistyp. Erwarten Sie die aussagekräftigsten Unterschiede eher in Headers und Delivery-Verhalten als im Envelope; bestätigen Sie mit realen Events.

Dasselbe funktioniert auch für Qlik. Erfassen Sie eine Hybrid-Payload, kopieren Sie sie, löschen Sie `eventId`, `eventTime`, `eventType`, `cloudEventsVersion`, `contentType` und `extensions`, und spielen Sie die Kopie gegen Ihren Handler. Qliks eigener Migrationspost zeigt, dass das Hybrid‑Event CloudEvents‑Felder (`id`, `time`, `type`) neben den Legacy‑Felder trägt; prüfen Sie, welche der beiden Sets Ihr Code liest. Wenn die gekürzte Kopie noch funktioniert, sind Sie bereit für den 10. Dezember. Wenn nicht, haben Sie den Fehler mit Wochen Reserve gefunden.

## Schritt 4: Die v2‑Signatur im rohen Body verifizieren

Penneos `X-Event-Signature`‑Header ist eine durch Kommas getrennte Liste von `key=value`‑Paaren:

- `t` ist der Unix‑Zeitstempel.
- `h` ist eine durch Leerzeichen getrennte Liste der signierten Header‑Namen.
- `v1` ist die Signatur.

Ein dokumentiertes Beispiel sieht so aus: `t=1763132484,h=x-event-id x-event-type,v1=abc123...`.

Der signierte String besteht aus dem Zeitstempel, der Header-Namen‑Liste, den Werten dieser Header und dem rohen Request-Body, alle durch Punkte verbunden. Die Signatur ist ein HMAC‑SHA256‑Hex-Digest, mit dem Abonnement‑Geheimnis verknüpft und in konstanter Zeit verglichen. Penneo empfiehlt, Zeitstempel außerhalb eines Fensters von z. B. ±5 Minuten abzulehnen und Ereignis-IDs abzulehnen, die bereits verarbeitet wurden.
// verify.mjs import { createHmac, timingSafeEqual } from “node:crypto”;
export function verifyPenneo(headers, rawBody, secret, toleranceSec = 300) { const parts = Object.fromEntries( String(headers[“x-event-signature”] ?? “”).split(“,”).map((p) => { const i = p.indexOf(“=”); return [p.slice(0, i).trim(), p.slice(i + 1)]; })); if (!parts.t || !parts.h || !parts.v1) return false; if (Math.abs(Date.now() / 1000 - Number(parts.t)) > toleranceSec) return false;
const values = parts.h.split(” “).map((n) => headers[n.toLowerCase()] ?? “”); const signed = [parts.t, parts.h, …values].join(“.”) + “.” + rawBody; const expected = createHmac(“sha256”, secret).update(signed).digest(“hex”);
const a = Buffer.from(expected), b = Buffer.from(parts.v1); return a.length === b.length && timingSafeEqual(a, b); } “`
Immer die rohen Bytes verwenden, die Sie erhalten haben, niemals JSON erneut serialisieren, denn Whitespaces können den Digest verändern. Deduplizieren Sie außerdem auf X-Event-Id, da Lieferung mindestens‑einmalig erfolgt. Penneo empfiehlt, Event‑IDs für eine kurze Zeit zu cachen, z. B. denselben Zeitraum wie Ihr Zeitfenster.
Tunnel-Fallen speziell für v2
- Schnell antworten. Mit einem Verbindungs-Limit von 500 ms und einer Antwortzeit von 1,5 s vermeiden Sie Komplexität: Verifizieren, in die Warteschlange legen,
2xxzurückgeben. - Nie weiterleiten. Ein
3xxzählt als Fehler und wird erneut versucht, daher verursacht eine Weiterleitung HTTP‑Fehler und Retries. - Ein toter Tunnel ist nicht harmlos. Wenn eine Lieferung fehlschlägt, wiederholt Penneo bis zu 5 Mal in Intervallen, beginnend bei 5 Sekunden und wachsend. Danach erfolgt ein stündliches Wiederholen, insgesamt bis zu 30 Mal. Nach all dem scheidet das Abonnement aus und der Kunde wird per E‑Mail informiert. Nach dieser Planrechnung liegt das ca. 30 Stunden nach dem ersten Fehler. Ein Sandbox‑Abonnement, das auf einen gestoppten Tunnel zeigt, wird über ein langes Wochenende deaktiviert – jemand muss es manuell wieder aktivieren.
- Behalten Sie die Sitzungs-Limits Ihres Tunnels im Blick. Wenn Ihr Tunnel‑Plan Sitzungsdauer begrenzt, kann ein unterbrochener Tunnel zu verpassten Zustellungen führen. Prüfen Sie die Limitierungen Ihres Plans und die Lieferlogs unter Configure → Webhooks.
- Beachten Sie das Fünf-Abonnements‑Limit. Das Limit ist mit 5 aktiven Abonnements pro Kunde beim neuen Dienst dokumentiert. Es ist nicht eindeutig, ob alte v1‑Abonnements mitzählen – rechnen Sie also nicht mit großzügigem Spielraum, solange beide Versionen laufen.
Die Übergangs-Checkliste
- Inventarisieren Sie jedes v1‑Abonnement (
GET {base}/api/v1/webhook/subscriptions) und jeden Codepfad, der/api/v1/webhookaufruft. - Zuordnen Sie jedes v1‑Thema zu v2‑Ereignistypen. Zum Beispiel entspricht
casefileden viersign.casefile.*-Typen, und Signer-Benachrichtigungen entsprechen den relevantensign.signer.*-Typen. - Erstellen Sie das v2‑Testabonnement, feuern Sie
webhook.subscription.testab und bestätigen Sie den Empfang im v2‑Tunnel. - Aufzeichnen Sie dieselben realen Ereignisse auf beiden Tunneln und führen Sie
diff.mjsaus. Beheben Sie jedes Feld-, Typ- und Header‑Unterschied. - Signaturprüfung und
X-Event-Id-Idempotenz in den v2‑Handler integrieren. - Zuerkennen first. Verlageren Sie langsame Arbeiten hinter eine Queue, damit Antworten innerhalb von 1,5 Sekunden bleiben.
- Erstellen Sie das Produktions‑v2‑Abonnement unter
{base}/webhook/api/v1. Halten Sie die Überschneidung kurz, da beide Versionen gleichzeitig Benachrichtigungen senden. - Löschen Sie die alten Abonnements mit
DELETE {base}/api/v1/webhook/subscriptions/{subscriptionId}, sobald der Verkehr auf v2 bestätigt ist. - Beobachten Sie die Lieferlogs (Configure → Webhooks in Penneo) für einige Tage, danach lösen Sie die Tunnel-Subdomänen auf, die Sie nicht mehr verwenden.
- Wiederholen Sie dies für Qlik und GitLab, wie unten beschrieben.
Qlik: drei Änderungen, drei Tests
Verwaltungs-API‑Pfad (bis November 2027). Die Migration ist mechanisch. Ersetzen Sie
/api/v1/webhooksdurch/api/core/webhooksund belassen Sie Rest des Pfads, Abfrageparameter und Request-Bodies unverändert. Qliks Hinweis listet zehn direkte Endpunkt-Ersetzungen auf, einschließlich List, Create, Get, Patch, Put, Delete, Deliveries, Delivery‑Details, Resend und Event‑Typen. Testen Sie zuerst in einem Nicht-Produktions-Tenant.Payload-Format (Dezember 10, 2026). Verwenden Sie das in Schritt 3 belassene Payload‑Replay. Qlik dokumentiert CloudEvents‑Nur Payloads ab diesem Datum.
System-Ereignistypen (ab dem 30. November 2026). Wenn Ihr Abonnement ein Legacy Identity‑ und Access‑Management‑Ereignis verwendet, ersetzen Sie es durch den gemappten
com.qlik.core.*‑Typ. Einige Zuordnungen ändern mehr als nur das Präfix:
| Altes Ereignis-Typ | Ersatz |
|---|---|
com.qlik.v1.user.created |
com.qlik.core.user.created |
com.qlik.user-session.begin |
com.qlik.core.user-session.begun |
com.qlik.group.config.updated |
com.qlik.core.group-setting.updated |
Qlik sagt, dass nur com.qlik.v1.user.created, com.qlik.v1.user.deleted und com.qlik.v1.api-key.validation.failed aus der Mitteilung über Webhooks in Qlik Cloud verfügbar sind. Während jeder Überschneidungsphase deduplizieren Sie Ereignisse mit der CloudEvent‑id, um dieselbe Änderung nicht zweimal zu verarbeiten. Die Versionierungspolitik von Qlik (ein qlik-api-version‑Header mit vierteljährlichen Releases YYYY‑MM, jedes für 12 Monate unterstützt) regelt REST‑APIs. Systemereignisse verwenden diesen Header nicht. Ihre De-/Abkündigungen sind in den AsyncAPI‑Spezifikationen dokumentiert; lesen Sie also diese Spezifikationen und nicht nur Antwort‑Header.
GitLab: bauen Sie Ihre eigene Versionierung
Da GitLab kein Opt‑In‑Preview anbietet, erstellen Sie Ihre eigene. Speichern Sie echte Payloads als Fixtures und vergleichen Sie sie, wann immer Sie GitLab aktualisieren. Für Merge-Request‑Webhooks listet Issue #588235 diese veralteten Felder und deren Ersatz auf:
| Veraltet | Ersatz |
|---|---|
repository (Top-Level) |
project |
labels (Top-Level) |
object_attributes.labels |
project.http_url |
project.git_http_url |
project.homepage |
project.web_url |
project.ssh_url |
project.git_ssh_url |
project.url |
project.git_ssh_url oder project.git_http_url |
object_attributes.assignee_id |
object_attributes.assignee_ids |
object_attributes.work_in_progress |
object_attributes.draft |
Keines davon hat ein Entfernen‑Datum. Der Übergang davon jetzt bedeutet, dass Sie nicht überrascht sind, falls GitLab später eine Entfernungspolitik einführt. Dasselbe Issue bietet Optionen wie versionierte Webhooks und Deaktivierung mit Zeitplan, aber keines ist verlässlich festgelegt.
Häufig gestellte Fragen
Was passiert mit Penneo-Webhooks nach dem 30. November 2026? Abonnements auf dem Legacy‑Dienst liefern keine Ereignisse mehr. Migrieren Sie zuerst zum v2‑Dienst unter {base}/webhook/api/v1.
Brauche ich eine öffentliche URL, um Webhooks lokal zu testen? Ja. Penneo sagt, dass localhost- und private Netzwerke-URLs nicht funktionieren, verwenden Sie also einen HTTPS‑Tunnel mit einer stabilen Subdomäne.
Ist das von Qlik festgesetzte November‑2027‑Datum der einzige Termin? Nein. Dieses Datum gilt für die /api/v1/webhooks‑Verwaltungs‑API. Veraltete Payload‑Felder gehen am 10. Dezember 2026, und die Legacy Identity‑ und Access‑Management‑System‑Ereignisse werden ab dem 30. November 2026 entfernt.
Wird der Pfadwechsel von Qlik meine bestehenden Webhooks durcheinanderbringen? Laut Qlik nein. Bestehende Webhooks, IDs und Lieferverlauf bleiben erhalten, und der Pfadwechsel beeinflusst die Delivery‑Payloads nicht.
Wie viele Tunnel brauche ich? Zwei für einen Side-by-Side‑Test, einer pro Payload‑Version. Ein Dritter lässt Sie Ihre eigene App zeitgleich erreichbar halten, falls Ihr Plan drei gleichzeitige Tunnel zulässt.
Quellen
- Migrationsleitfaden: Webhook-Deaktivierung (Penneo)
- Webhooks‑Leitfaden (Penneo)
- Deaktivierungsübersicht (Penneo)
- Webhook-API veraltet zugunsten Core webhooks API (Qlik)
- Veraltete Webhook-Felder Entfernung (Qlik)
- Legacy Identity- und Access-Management System-Ereignisse Depr.
- Qlik Cloud Webhooks: Migration zu neuen Ereignisformaten (Qlik Community)
- Qlik API-Versionierung und Deaktivations-Header
- Investigate and plan webhook versioning and deprecation strategy (GitLab #588235)
- instatunnel CLI README (Pkg Stats)
Related InstaTunnel pages
Continue from this article into the most relevant product guides and workflows.
Related Topics
Keep building with InstaTunnel
Read the docs for implementation details or compare plans before you ship.