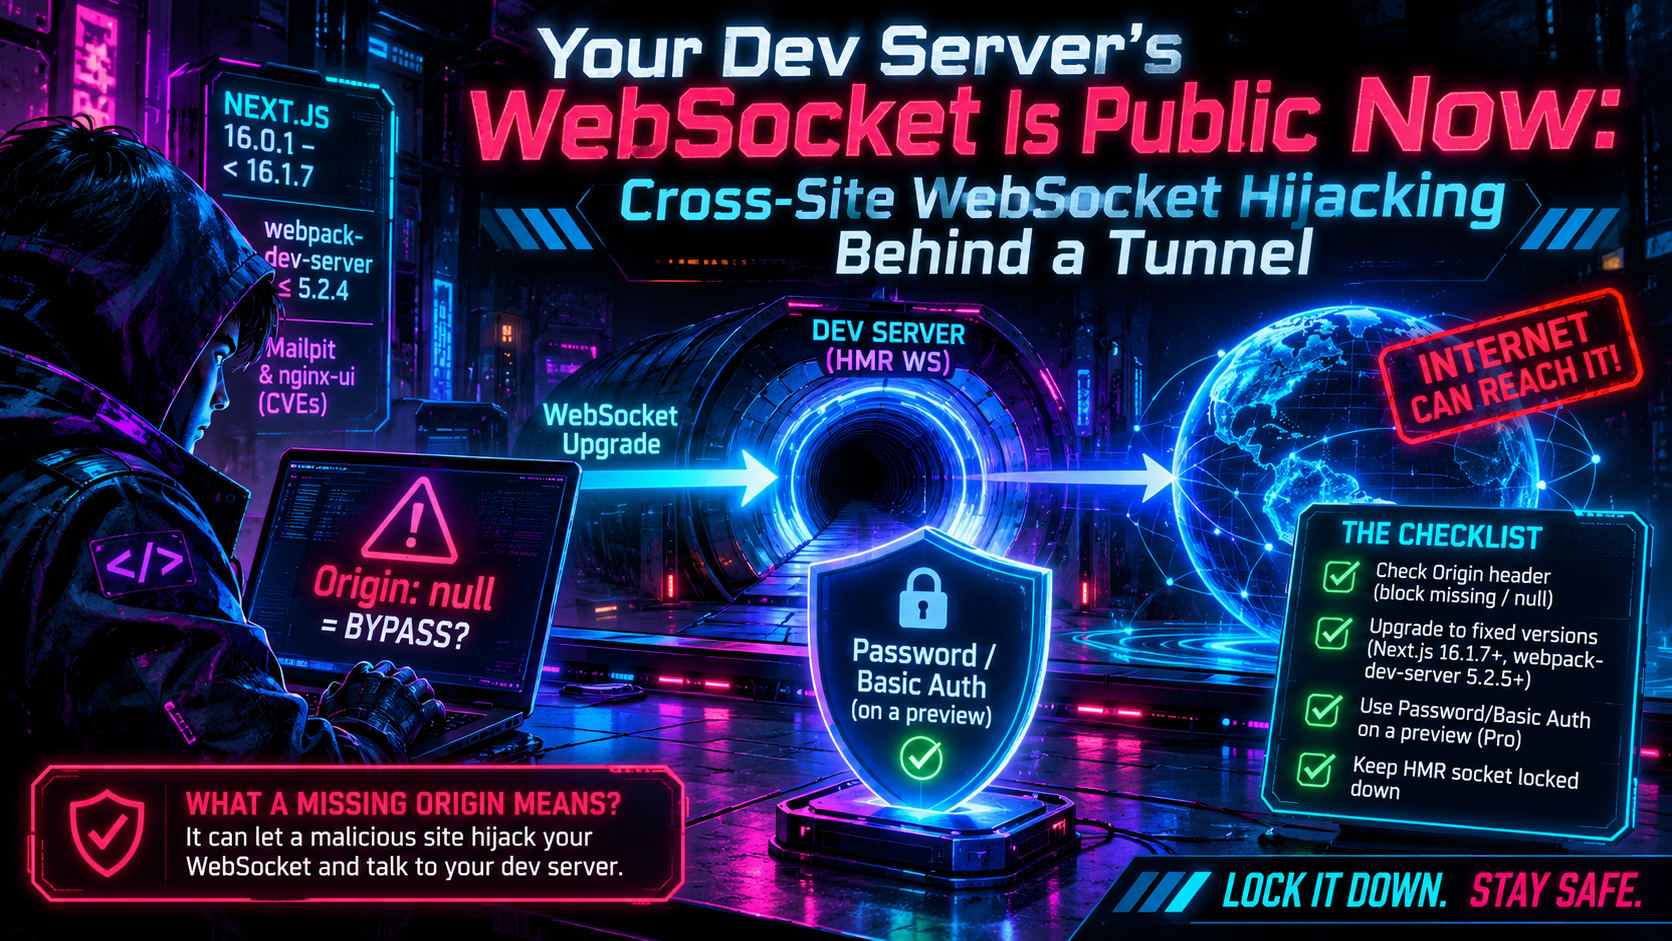
Der WebSocket deines Entwicklungsservers ist jetzt öffentlich: Cross-Site WebSocket Hijacking hinter einem Tunnel
Ein Tunnel macht dein HMR-WebSocket öffentlich. Erfahre, wie Cross-Site WebSocket Hijacking funktioniert, warum Origin: null eine Rolle spielt und eine frameworkspezifische Checkliste zur Behebung.
Quick answer
WebSocket-Hijacking des Entwicklungsservers hinter einem Tunnel (CSWSH): webhook testing answer
For local webhook testing, run your app locally, expose it with a public HTTPS tunnel, and paste the stable callback URL into the provider dashboard.
How do I test webhooks on localhost?
Start your local server, open a public HTTPS tunnel to that port, configure the provider webhook URL, and inspect events in your local logs.
Why does a stable webhook URL matter?
Stable URLs prevent provider dashboards from needing manual callback updates every time you restart a tunnel.
Du hast npm run dev ausgeführt, einen Tunnel gestartet, damit ein Teamkollege deine Arbeit überprüfen konnte, und den Link geteilt. Die Seite lädt und das Hot-Reload funktioniert. Aber die Seite ist nicht die einzige Sache, die du veröffentlicht hast. Der WebSocket für das Hot Module Replacement (HMR), den dein Framework im Hintergrund öffnet, ist nun auch vom Internet aus erreichbar.
Dieser Socket war dafür gedacht, dass nur dein eigener Browser mit ihm sprechen konnte. Mehrere Sicherheitslücken aus 2025 und 2026 zeigen, was passiert, wenn diese Annahme bricht. Next.js, Vite, webpack-dev-server, Mailpit und nginx-ui haben alle Fixes für WebSocket-Origin-Validation-Probleme geliefert, und der aktuellste Patch von webpack-dev-server landete im Oktober 2026. Diese Anleitung erklärt die Angriffsart, wofür eine Origin-Prüfung wirklich schützt, warum ein fehlender oder null Origin besondere Beachtung verdient und was pro Framework zu tun ist.
Was ist CSWSH?
Cross-Site WebSocket Hijacking ist die WebSocket-Variante von Cross-Site Request Forgery. Browser wenden die Same-Origin-Policy nicht auf WebSocket-Verbindungen an, und sie fügen dem Handshake die Cookies der Seite hinzu. Eine Seite von jedem Ursprung kann also versuchen, eine Socket-Verbindung zu deinem Server zu öffnen. Solange der Server den Handshake selbst nicht prüft, gelingt die Verbindung mit den Anmeldeinformationen des Opfers. OWASP’s WebSocket Security Cheat Sheet empfiehlt, den Origin-Header bei jedem Handshake gegen eine explicit-Allowlist zu validieren. Es betont außerdem, dass Seiten-JavaScript diesen Header nicht überschreiben kann und dass Wildcards und Teilstrings-Übereinstimmungen fehleranfällig sind.
Der Handshake ist ein gewöhnlicher HTTP-GET mit Upgrade: websocket. Der Browser fügt einen Origin-Header hinzu, der die Seite benannt, die die Verbindung gestartet hat, und der Server entscheidet, ob er mit 101 Switching Protocols antwortet oder ablehnt. Sobald der Socket offen ist, kann das Angreifer-Skript Nachrichten lesen und senden, solange der Tab geöffnet bleibt.
Dev-Server fügen eine Wendung hinzu. Sie haben üblicherweise kein Login, sodass die verwendete „Credential“ die Position im Netzwerk ist: Der Browser des Opfers kann localhost:5173 erreichen, und die Angreiferseite leiht sich diese Reichweite. Vites Advisory (CVE-2025-24010, Januar 2025) besagt ausdrücklich, dass das sich sogar auf Personen erstreckt, die den Dev-Server nur lokal ausführen.
Für einen Dev-Server sind die Nachrichten das Problem. Vites Advisory vermerkt, dass sein Socket die Pfade geänderter Dateien und den Dateikontext rund um Build-Fehler trägt. Außerdem warnt es, dass Plugins willkürlich Nachrichten senden können, die sensiblere Daten enthalten können.
Warum ein Tunnel das Bedrohungsmodell verändert
Ohne Tunnel braucht ein CSWSH-Angriff ein spezifisches Opfer: dich, der Server läuft, und eine bösartige Seite besucht denselben Computer. Das ist real (deshalb existieren diese CVEs), aber eng gefasst. Ein Tunnel verändert drei Dinge:
- Reichweite. Jeder, der die öffentliche URL kennt, kann eine Verbindung öffnen. Er braucht deinen Browser nicht; ein Script, das das WebSocket-Protokoll spricht, kann von überall verbinden.
- Aussetzungsfenster. Tunnel können lange Zeit online bleiben, und Links werden in Chats, Tickets und Screenshots eingefügt.
- Vertrauensverwirrung. Der Dev-Server vertraute standardmäßig
localhostund seinen eigenen Hostnamen. Hinter einem Tunnel kommen Anfragen mit einem anderenHost- undOrigin-Wert an, sodass Prüfungen gelockert werden, damit die Seite funktioniert. Genau hier liegt der Großteil der echten Exposition.
Die Framework-Dokumentationen spiegeln dies wider. Die Next.js-Dokumentation zu allowedDevOrigins besagt, dass der Dev-Server bereits localhost, dessen Subdomains und den Start-Hostnamen erlaubt, und jeder andere Hostname, wie ein Tunnel für Remote-Entwicklung, eine explizite Eintragung benötigt. Vite’s server.allowedHosts setzt standardmäßig auf eine leere Liste, wobei localhost, *.localhost und alle IP-Adressen implizit erlaubt sind. Die Vite-Dokumentation warnt, dass das Setzen auf true dazu führt, dass jede Website deinen Dev-Server über DNS-Rebinding erreichen und deinen Quellcode herunterladen kann. (Host-Header-Whitelistenthemen sind ein eigenes Thema; hier bleiben wir beim WebSocket-Upgrade.)
Was eine Origin-Prüfung tatsächlich blockiert
Eine Origin-Prüfung beantwortet genau eine Frage: Welche Web-Seite hat diese Browser-Verbindung initiiert? Da der Browser den Header setzt und Seiten-Skripte ihn nicht ändern können, kann der Server ihn als Beweis für die aufrufende Seite behandeln. Das macht ihn effektiv gegen genau einen Angreifer: eine bösartige Webseite, die den Browser des Opfers steuert.
| Bedrohung | Blockiert eine Origin-Prüfung das? |
|---|---|
| Bösartige Website öffnet eine Socket-Verbindung über den Browser des Opfers (CSWSH) | Ja, wenn die Allowlist streng ist |
Angreifer-Skript oder curl verbindet sich direkt mit der öffentlichen Tunnel-URL |
Nein. Nicht-Browser-Clients können jeden Origin senden oder auch keinen |
| Jemand öffnet deine Tunnel-URL in seinem eigenen Browser | Teilweise. Ihre Seite ist Same-Origin, daher geht es durch |
| Gestohlene oder erratene Tunnel-URL | Nein. Es ist ein kennwortloser Endpunkt |
Dies ist die zentrale Lehre für Tunnel. Eine Origin-Prüfung schützt davor, dass Browser als verwirrter Stellvertreter genutzt werden. Es ist keine Authentifizierung. Sobald dein Dev-Server von rohen Clients erreichbar ist, ist „we check Origin“ kein Barriere mehr gegen einen absichtlichen Angreifer, weil das Fälschen des Headers mit einem einzigen HTTP-Client möglich ist. webpack-dev-server’s eigene Release-Hinweise sagen dasselbe darüber: Nicht-Browser-Clients wie curl bleiben davon unberührt.
Es bleibt wichtig, weil es den Drive-by-Pfad schließt: Eine fremde Webseite kann sich nicht still der Browser eines Reviewers bedienen. Aber es braucht eine zweite Schicht in Front (siehe unten). SameSite-Cookies erhöhen die Verteidigungstiefe, da Lax- oder Strict-Cookies nicht bei einem Cross-Site-Handshake mitgetragen werden. Sie helfen nicht, wenn die Angreifer-Seite unter einer anderen Subdomain derselben Seite liegt.
Warum ein fehlender oder null Origin wichtig ist
Zwei Spezialfälle verursachen die meisten echten Bugs.
Ein fehlender Origin. Browser senden Origin bei WebSocket-Handshakes, aber Kommandozeilen-Tools und native Clients tun dies nicht. Server behandeln oft einen fehlenden Header als „kein Browser, also kein CSWSH-Risiko“ und lassen ihn durch. Auf einer privaten Loopback-Schnittstelle mag das vertretbar sein. Hinter einem Tunnel ist es eine Sicherheitslücke, weil der Pfad ohne Header exakt der Pfad ist, den ein direkter Angreifer nimmt.
Vite zeigt beides. Sein CSWSH-Fix (6.0.9 und spätere) überprüft ein Token bei Handshakes, die einen Origin-Header tragen, während Handshakes ohne einen durchgelassen werden. Dann im April 2026 zeigte CVE-2026-39363 die Kosten. Wurde ein Vite-Dev-Server über das Netz mit --host exponiert und WebSocket blieb aktiviert, konnte ein Client, der keinen Origin-Header sendet, einen Modulabruf über den Socket ausführen. Kombiniert mit einem file://-Pfad und dem Suffix ?raw lieferte das den Inhalt beliebiger Dateien auf der Maschine. Die Zugriffskontrollen, die den HTTP-Teil schützen, wurden auf diesem Pfad nicht angewendet. GitHub bewertet es als Hoch (CVSS 4.0: 8.2). Es ist in Vite 6.4.2, 7.3.2 und 8.0.5 behoben.
Origin: null. Der wörtliche String null ist das, was Browser für undurchsichtige Ursprünge senden. MDN listet die gängigen Fälle: Sandboxed iFrames ohne allow-same-origin, data:, file: und blob: Dokumente, und Anfragen, die eine Ursprungsgrenze durch eine Weiterleitung überschreiten. Chromes Anleitung zur Validierung von Ursprüngen ergänzt, dass zwei nicht zusammenhängende undurchsichtige Kontexte beide zu "null" serialisieren; der Vergleich als Strings führt fälschlicherweise dazu, dass sie gleichgesetzt werden, und empfiehlt, "null" abzulehnen, bevor irgendetwas verglichen wird. Chromes Guide warnt außerdem vor Checks mit startsWith und includes, da ein Präfix-Test eine feindliche Domain wie app.example.com.attacker.example durchlassen kann.
Ein Angreifer kann billig einen Null-Origin herstellen. Eine feindliche Seite lädt ein sandboxed-iframe, dessen Skript die WebSocket öffnet, und der Browser sendet Origin: null. Wenn dein Code null als “lokale Datei, vermutlich ich” behandelt, geht diese Seite direkt hinein. Das ist die Form von CVE-2026-27977.
2026 Fallbeispiele
Die Tabelle fasst die unten behandelten Fixes zusammen.
| Projekt | CVE | Problem | Behoben in |
|---|---|---|---|
| Next.js | CVE-2026-27977 | Origin: null umgangen dev WebSocket-Schutz |
16.1.7 |
| Vite | CVE-2026-39363 | Datei-Lesenzugriff über WebSocket, wenn kein Origin gesendet wird |
6.4.2, 7.3.2, 8.0.5 |
| webpack-dev-server | CVE-2026-9595 | Breiter ws: true Proxy verschluckte den HMR-Socket |
5.2.5 |
| webpack-dev-server | CVE-2026-112085 | Proxied WebSocket-Upgrades übersprangen Host/Origin-Prüfungen | 5.2.7, 6.1.0 |
| Mailpit | CVE-2026-22689, dann CVE-2026-67448 | Beliebiger Ursprung akzeptiert, dann ein Prozentsatz-basiertes Umgehen des Fixes | 1.28.2, dann 1.30.6 |
| nginx-ui | CVE-2026-34403 | Origin-Check gab immer true zurück | 2.3.5 |
Next.js: Origin: null als Umgehung (CVE-2026-27977)
Die Advisory (GHSA-jcc7-9wpm-mj36), veröffentlicht im März 2026, besagt, dass in next dev von 16.0.1 bis einschließlich 16.1.7 der Cross-Site-Schutz für interne Dev-Endpunkte Origin: null als Umgehung erkennen konnte, selbst wenn allowedDevOrigins konfiguriert war. Version 16.1.7 sendet null durch dieselben Origin-Allowance-Checks wie jeder andere Ursprung. Es betrifft ausschließlich den Entwicklungsmodus, nicht next start.
Die Schwere ist moderat und hängt davon ab, wer sie bewertet. GitHub’s Advisory bezeichnet es als Moderate, der CVSS-3.1-Basiswert beträgt 5,4, und der im CVE-Eintrag verzeichnete CVSS-4.0-Wert beträgt 2,3. Die Lektion überwiegt die Punktzahl: Ein korrekt konfiguriertes Allowlist wurde durch eine spezielle Ausnahme rückgängig gemacht. Wenn du nicht aktualisieren kannst, empfiehlt die Beratung, next dev von untrusted Networks fernzuhalten und Origin: null-Anfragen sowie WebSocket-Upgrades auf interne Dev-Endpunkte über einen Proxy abzulehnen. Die CVE-Beschreibung für die betroffenen Versionen bemerkt auch, dass Apps ohne gesetzte allowedDevOrigins weiterhin Verbindungen von jeglicher Herkunft akzeptieren; konfiguriere es explizit.
Dasselbe Bug-Klassen traf Produktionscode in derselben Veröffentlichung. CVE-2026-27978 (CVSS 3.1: 4.3) behob die Server-Action CSRF-Validierung, die origin: null behandelt hatte, als ob der Header fehlte. Anfragen aus sandboxed-iframes konnten die Ursprung-Verifikation vollständig umgehen.
webpack-dev-server: wenn der Proxy die Checks verschluckt oder überspringt (CVE-2026-9595 und CVE-2026-112085)
Zwei Hinweise aus 2026 betreffen devServer.proxy-Einträge mit ws: true.
CVE-2026-9595 (GHSA-mx8g-39q3-5c79, Juni 2026, CVSS 3.1: 5.3) ist kein fehlender Allowlist. Wenn ein Proxy-Eintrag einen breiten Kontext wie / und ws: true hat, fängt es auch das eigene HMR-Upgrade des Dev-Servers ab und leitet es an dein Proxy-Ziel weiter. Das sendet die Cookies des Browsers und den Origin-Header an dein Backend, überspringt die Host- und Origin-Prüfungen des Dev-Servers und überlässt das Schreiben des Proxy- und HMR-Sockets demselben Socket. Es ist in 5.2.5 behoben.
CVE-2026-112085 (Veröffentlicht 22. Oktober 2026, CVSS 3.1: 8.2 Hoch) ist das Spiegelbild. In Versionen vor 5.2.7 und in 6.0.0 leitete ein Proxy-Eintrag, der WebSockets weiterleitete, Anfragen ohne HMR-Upgrade an das Proxy-Ziel weiter, ohne Host- oder Origin-Prüfungen zu validieren. Eine bösartige Seite, die von einem Entwickler besucht wird, konnte so einen Cross-Origin-Socket durch den Dev-Server öffnen und vom proxied Backend lesen und schreiben, auch wenn der Server an Loopback gebunden war. Es ist in 5.2.7 und 6.1.0 behoben.
Die Maintainer empfehlen als Workaround: Proxy-Kontexte auf spezifische API-Pfade einschränken und ws: true dort abschalten, wo du es nicht brauchst. Wenn du ein webpack-Projekt tünnst, ziele auf Version 5.2.7 oder später (oder 6.1.0 oder später auf der 6.x-Linie).
Frühere Fixes sind ebenfalls relevant. Version 5.2.1 patchte CVE-2025-30360, bei dem jede IP-Adresse-Origin akzeptiert wurde, wodurch eine bösartige Seite, die von einer nackten IP geliefert wurde, Quellcode in Nicht-Chromium-Browsern lesen konnte. Version 5.2.6 fügte Cross-Site-Schutz für die zustandsverändernden Routen /webpack-dev-server/invalidate und /webpack-dev-server/open-editor hinzu (sie prüft Sec-Fetch-Site, greift auf Origin/Host-Vergleich zurück), sodass eine Cross-Site-Seite keinen Build mehr auslösen oder eine Datei im Editor öffnen kann. Es wurden auch fehlerhafte Host- und Origin-Werte robuster behandelt.
Vite hat einen verwandten Hinweis. Die Dokumentation besagt, dass Vite den Ursprung der von ihm proxieden WebSocket-Anfragen nicht prüft. Der Proxy-Ziel soll das tun, und die Option rewriteWsOrigin schreibt den Ursprung um und umgeht eine solche Prüfung.
Mailpit: eine Regression seiner eigenen Fixes (CVE-2026-22689, dann CVE-2026-67448)
Mailpit, das lokale E-Mail-Test-Tool, akzeptierte zunächst WebSocket-Verbindungen von jedem Ursprung (CVE-2026-22689, CVSS 6.5, behoben in 1.28.2, Januar 2026). Eine bösartige Seite konnte Ereignisse an der Standard-ws://localhost:8025-Schnittstelle beobachten, einschließlich Betreff, Absender- und Empfängerdetails sowie Postfachstatistiken.
Die Korrektur verschlechterte sich später. CVE-2026-67448, veröffentlicht am 20. August 2026 (CVSS 6.5), betrifft Versionen 1.29.0 bis 1.30.5. Die Origin-Middleware prüfte den rohen URI-Pfad auf das /api/-Präfix, während Go’s Router den prozent-dekodierten Pfad matched, sodass /%61pi/events die Prüfung übersprang und die Events-WebSocket erreichte. Es ist in 1.30.6 behoben, und Instanzen, die mit --ui-auth-file geschützt sind, sind nicht betroffen, weil der kodierte Pfad dort 401 zurückgibt. Ein Mail-Inbox ist genau das, was du nicht versehentlich veröffentlichen solltest, daher authentifizierung am Edge vor jedem Tunnel, der darauf zeigt.
nginx-ui: Jedes Endpunkt hat ja gesagt (CVE-2026-34403)
Bevor 2.3.5 (veröffentlicht 20. April 2026) verwendete jeder WebSocket-Endpunkt in nginx-ui einen Upgrader, dessen Origin-Check bedingungslos true zurückgab. Die Advisory bemerkt auch, dass das Frontend sein JWT in einem Cookie gespeichert hat, das von JavaScript ohne HttpOnly oder ein explizites SameSite-Attribut gesetzt wurde. Wenn ein eingeloggter Administrator die Seite eines Angreifers besuchte, konnte diese Seite authentifizierte Sockets öffnen. Die gelisteten Endpunkte geben Nginx-Metriken, Ereignisse und Cluster-Node-Daten preis, und einer löst ein binäres Upgrade aus. GitHub’s Advisory kennzeichnet es als Hoch, und Sicherheitsdatenbanken berichten CVSS-Werte von 8.1 bis 8.6. Es ist klassisches CSWSH, und „immer wahr“ ist eine klassische Methode, um eine Demo zum Laufen zu bringen, die in die Produktion übergeht.
Eine frameworkspezifische Checkliste
Next.js
- In der 16.x-Version auf 16.1.7 oder neuer aktualisieren.
- Nur exakt den Tunnel-Hostnamen zu
allowedDevOriginshinzufügen. Einträge werden gegen den Hostnamen der Origin gematcht, ohne Schema oder Port.*deckt exakt eine Bezeichnung ab,**eine oder mehrere (und nur am Anfang des Musters); bevorzugen Sie daher eine spezifische Subdomain gegenüber einem weiten Wildcard. - Optional
Origin: null-Upgrades an einem Proxy ablehnen.
webpack-dev-server
- Auf 5.2.7 oder neuer (6.1.0 oder neuer in der 6.x-Zeile) aktualisieren und Locks prüfen, da ältere Scaffoldings alte Versionen festnageln können.
/-Proxy-Kontexte durch explizite Pfade wie/apiersetzen und unbedarftews: trueentfernen.
Vite
- Eine Version verwenden, die Fixes sowohl für CVE-2025-24010 (6.0.9, 5.4.12, 4.5.6 oder neuer) als auch für CVE-2026-39363 (6.4.2, 7.3.2, 8.0.5 oder neuer) enthält.
- Den Tunnel-Hostnamen zu
server.allowedHostshinzufügen, statt ihn auftruezu setzen, und niemalsserver.corsauftruesetzen. Falls du den Server mit--hostexponieren musst, setzeserver.ws: falsedort, wo du HMR nicht benötigst. - Bedenke, dass ein Handshake ohne Origin-Header als Nicht-Browser-Tool behandelt wird, sodass die Erlaubnis deines Tunnel-Hosts rohe Clients trotzdem erreichen kann. Das ist ein weiterer Grund, am Edge zu authentifizieren.
Mailpit und nginx-ui
- Mailpit 1.30.6 oder später, mit
--ui-auth-file, wenn die UI außerhalb deines Computers erreichbar ist. nginx-ui 2.3.5 oder später, und niemals ein Admin-Panel auf einem kurzen Tunnel.
Eigenen ws- oder Socket.IO-Server
Origin im HTTP-Upgrade-Ereignis vor dem Aufruf von
handleUpgradeprüfen (OWASP empfiehlt dies gegenüberverifyClient). Gegen eine exakte Allowlist vergleichen, niemals mitstartsWithoderincludes, und fehlende sowie"null"-Werte explizit ablehnen:const allowed = new Set(["https://my-app.tunnel.example.com"]); server.on("upgrade", (req, socket, head) => { const origin = req.headers.origin; if (!origin || origin === "null" || !allowed.has(origin)) { socket.write("HTTP/1.1 403 Forbidden\\r\\n\\r\\n"); return socket.destroy(); } wss.handleUpgrade(req, socket, head, (ws) => wss.emit("connection", ws, req)); });Falls du CSRF-Tokens nutzt, füge eines auch in den Handshake ein. OWASP rät außerdem, bei jeder Nachricht eine Autorisierung zu prüfen, da ein offener Socket keinen unbegrenzten Zugriff bedeuten sollte.
In Go niemals
CheckOriginauftruebelassen. Diese eine Zeile ist die Wurzel beider CVEs (Mailpit und nginx-ui).
Authentifizierung direkt vor dem Socket
Da Origin-Prüfungen direkte Clients nicht stoppen, ist der stärkste Schritt, den Tunnel selbst zu verlangen, dass er vor jeder Anforderung – einschließlich der Upgrade-Anforderung – Zugangsdaten verlangt. Ein Passwort- oder Basic-Auth-Gate am Tunnel-Eingang bedeutet, dass ein nicht-authentifizierter Besucher abgewiesen wird, bevor dein HMR-Socket das Handshake sieht. Es deckt auch Framework-Versionen ab, die du noch nicht gepatcht hast. (InstaTunnel’s Pricing-Seite listet Passwortschutz und Basic Auth unter dem Pro-Plan auf; prüfe deinen eigenen Plan, bevor du darauf vertraust.)
Behandle das Tor und die Origin-Allowlist als zwei Layer, nicht als Ersatz. Das Passwort hält Fremde fern; die Allowlist verhindert, dass eine feindliche Seite die Sitzung eines Reviewers kapert, der bereits eingeloggt ist. Teile die Zugangsdaten privat und rotiere sie, wenn die Review endet, denn ein Passwort, das in ein öffentliches Ticket kopiert wird, ist kaum besser als keins.
Eine sinnvolle Baseline für jeden geteilten Dev-Tunnel: Patchtes Framework, exakte Hostname-Allowlist, null und fehlende Origin dort ablehnen, wo dein Framework es erlaubt, und am Edge ein Passwort setzen.
Teste deine eigene Setup in zwei Minuten
Führe Folgendes gegen deine Tunnel-URL aus. Eine sichere Einrichtung verweigert das Upgrade statt es mit 101 Switching Protocols zu beantworten. Das Flag --http1.1 ist relevant, weil der Upgrade-Mechanismus in HTTP/2 nicht existiert, und --max-time verhindert, dass curl an einem offenen Socket hängt:
curl -i -N --http1.1 --max-time 5 \\
  -H "Connection: Upgrade" -H "Upgrade: websocket" \\
  -H "Sec-WebSocket-Version: 13" \\
  -H "Sec-WebSocket-Key: dGhlIHNhbXBsZSBub25jZQ==" \\
  -H "Origin: null" \\
  https://your-tunnel.example.com/_next/webpack-hmr
Wiederhole mit -H "Origin: https://evil.example" und mit dem Origin-Header weggelassen, nutze den echten Socket-Pfad deines Frameworks. Für Vite füge zudem -H "Sec-WebSocket-Protocol: vite-hmr" hinzu. OWASPs Checkliste schlägt dieselbe drei Ideen vor: Von unautorisierten Ursprüngen verbinden, Verbindung ohne Credentials herstellen und prüfen, was die Server-Logs zeigen. Beachte, dass Vite so konzipiert ist, dass Varianten ohne Origin für Nicht-Browser-Clients durchkommen; also ist ein 101 dort zu erwarten und genau der Fall, den das Edge-Passwort abdecken muss. Wenn eine Variante 101 zurückgibt und du kein Gate davor hast, kann ein nicht authentifizierter Client mit deinem HMR-Socket sprechen. Mit einem Passworttor sollten alle drei Varianten scheitern, bevor sie das Framework erreichen, typischerweise mit einem 401.
Eine weitere operative Anmerkung: Normale HTTP-Zugriffslogs erfassen nur die Upgrade-Anforderung, nicht die Nachrichten, die folgen. Wenn du einen Tunnel laufen lässt, protokolliere Verbindungs-Ursprünge und Fehler, damit du sehen kannst, wer anklopft.
FAQ
Bin ich gefährdet, wenn ich nie einen Tunnel benutze? Ja, in einem engeren Sinn. Die meisten CVEs waren gegen eine lokal laufende Server von einer bösartigen Webseite aus nutzbar. Patch, egal; ein Tunnel erweitert nur die Reichweite.
Ist Origin: null dasselbe wie kein Origin-Header? Nein. Ein fehlender Header bedeutet normalerweise Nicht-Browser-Client. Ein echtes null bedeutet, dass der Browser die Anfrage aus einem undurchsichtigen Kontext gesendet hat. Lehnte beides ab, es sei denn, du hast einen konkreten Grund, sie zuzulassen, und weißt, dass einige Frameworks (Vite) absichtlich den Fehlenden-Fall akzeptieren.
Hilft HTTPS auf dem Tunnel? Nein. TLS schützt den Verkehr zwar, aber eine feindliche Seite kann trotzdem eine wss://-Verbindung herstellen. Es geht darum, wer sich verbinden darf, nicht ob der Verkehr verschlüsselt ist.
Die Takeaway
Hot Reload wirkt wie eine harmlose Bequemlichkeit, ist aber ein langlebiger, bidirektionaler Kanal in deine Toolchain. Wenn ein Tunnel ihn öffentlich macht, sind zwischen diesem Kanal und dem Internet nur deine Framework-Origin-Checks und das, was du davor setzt. Die neuesten CVEs zeigen, wie diese Checks in überraschender Weise versagen: ein null-Sonderfall, ein Proxy, der das Upgrade-Check verschluckt oder überspringt, ein prozent-kodierter Pfad, ein hartkodiertes true, ein fehlender Header, der als vertrauenswürdig gilt.
Patch die Frameworks, ermögliche exakte Hostnamen-Allowlists, lehne fehlende und null Origins dort ab, wo es dein Framework zulässt, und setze am Edge ein Passwort. Dann teilst du, was du teilen wolltest: eine Vorschau der Seite, kein Live-Feed deines Quellcodes.
Quellen
- GitHub advisory GHSA-jcc7-9wpm-mj36 (Next.js, CVE-2026-27977) und CVE-2026-27977 record
- NVD: CVE-2026-27978 (Next.js Server Actions)
- Next.js docs: allowedDevOrigins
- GHSA-mx8g-39q3-5c79 / CVE-2026-9595 (webpack-dev-server)
- CVE-2026-112085 (webpack-dev-server) und CVE-2025-30360 (webpack-dev-server)
- CVE-2026-67448 (Mailpit) und CVE-2026-22689 (Mailpit)
- CVE-2026-34403 (nginx-ui)
- Vite advisory GHSA-vg6x-rcgg-rjx6 (CVE-2025-24010) und GHSA-p9ff-h696-f583 (CVE-2026-39363)
- Vite docs: server options
- OWASP WebSocket Security Cheat Sheet
- Chrome: validate web origins
- MDN: Origin header
- InstaTunnel pricing
Related InstaTunnel pages
Continue from this article into the most relevant product guides and workflows.
Related Topics
Keep building with InstaTunnel
Read the docs for implementation details or compare plans before you ship.