Filtraciones de Transparencia de Certificados: por qué tu URL de túnel 'secreta' no es secreta
Los registros públicos de Transparencia de Certificados exponen nuevos nombres de host de túneles en cuestión de minutos. Descubre por qué las URL aleatorias no son control de acceso y cómo la Autenticación Básica lo corrige.
Quick answer
Filtraciones de Transparencia de Certificados Exponen la URL de tu túnel: quick comparison answer
Choose the tunnel tool based on the network model: public HTTPS URLs for webhooks and demos, private mesh access for internal apps, and managed infrastructure when policy controls matter most.
Which tunnel tool is best for public webhook testing?
Use a public HTTPS localhost tunnel with stable URLs. InstaTunnel focuses on webhook testing, demos, OAuth callbacks, and MCP endpoint workflows.
When should I choose a private network tool instead?
Choose a private mesh or Zero Trust tool when every user and service should stay inside a controlled private network.
You run one command, your localhost gets a public HTTPS address like https://k7x2m9qa.example-tunnel.dev, and you paste it into a client chat. The label looks random, nobody has it, so it feels private.
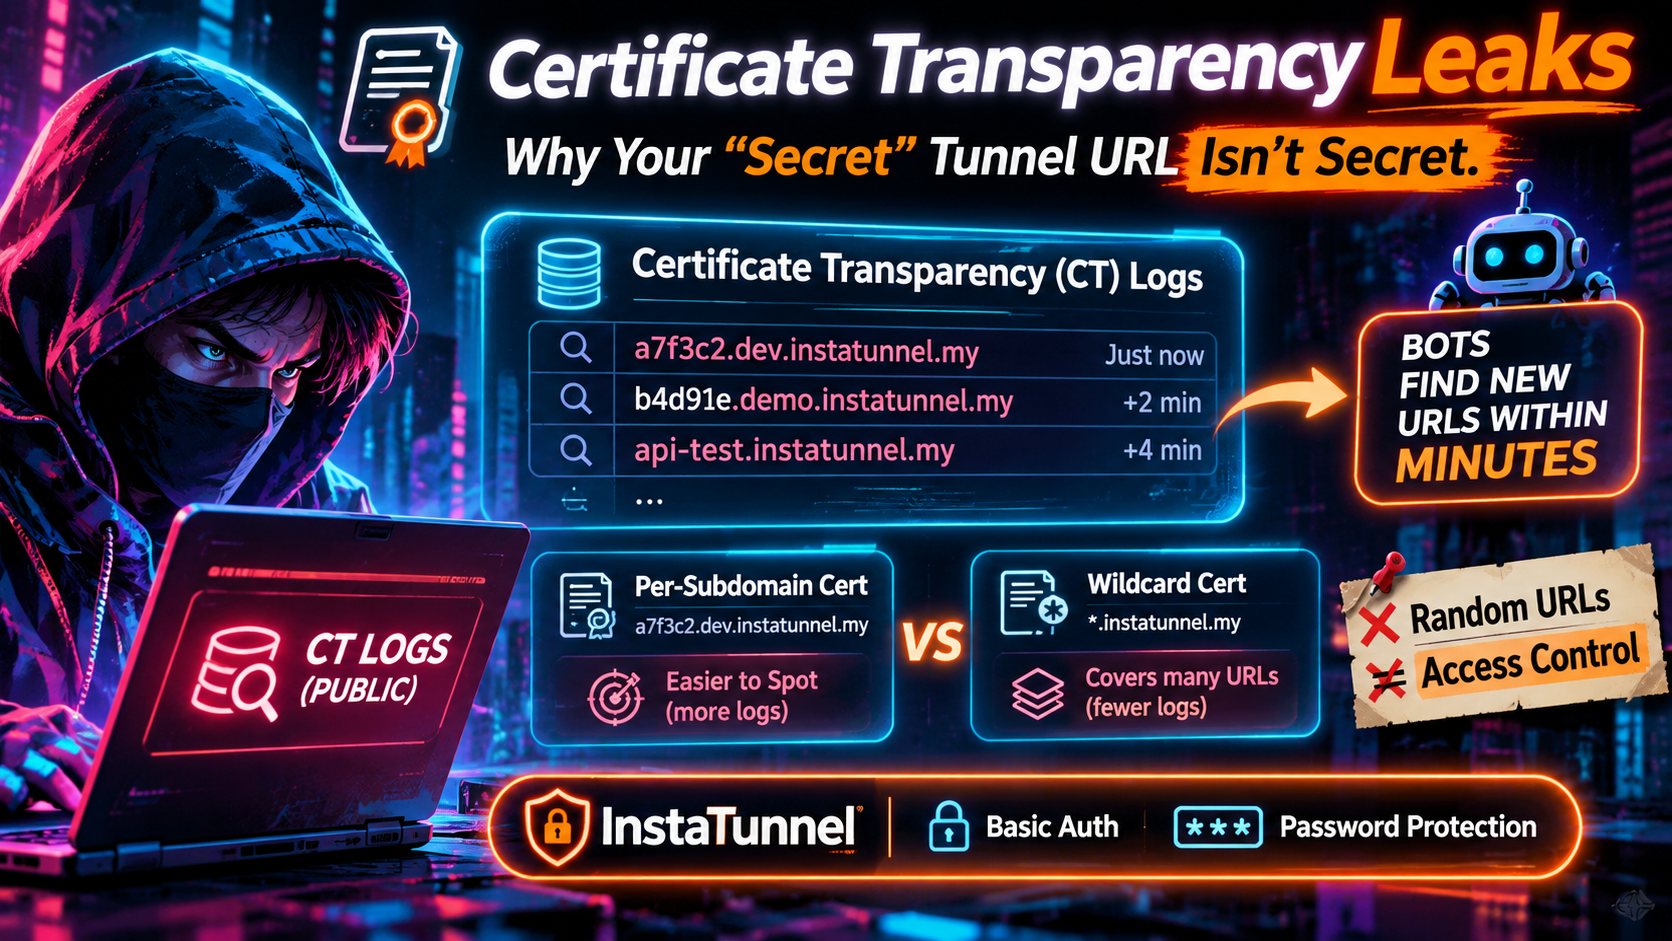
It may already be public. If a publicly trusted certificate was issued for that exact hostname, the name is sitting in a public, append-only log that anyone can read, and automated scanners watch those logs around the clock. Obscurity was never access control, and Certificate Transparency (CT) is the clearest proof.
This guide explains how CT leaks hostnames, how quickly scanners act on them, when wildcard certificates help (and when they don’t), and what actually protects a development tunnel. Facts were checked against current sources as of November 2026.
Qué es la Transparencia de Certificados (y por qué existe)
La Transparencia de Certificados es un sistema de registros públicos, de solo anexos, que documentan certificados TLS emitidos por autoridades de certificación de confianza pública (CAs). Fue diseñado como una herramienta defensiva: si una CA emite mal un certificado para un dominio que posees, el registro te permite detectarlo. La especificación original es RFC 6962, con una versión revisada en RFC 9162.
El detalle crucial para los usuarios de túneles es qué se registra: el conjunto completo de nombres sujetos del certificado. Cada hostname en el certificado se convierte en un registro público.
CT tampoco es opcional en la práctica. Chrome lo ha hecho obligatorio para certificados de validación extendida desde 2015 y para la mayoría de certificados públicos desde 2018, y las plataformas de Apple aplican su propia política de CT. Un certificado de confianza pública sin SCTs válidos (Significant Certificate Timestamps), que son las pruebas firmadas de inclusión en los registros, es rechazado por los navegadores. El ecosistema sigue apretando: la Política del Chrome Root Program versión 1.8, con fecha 15 de junio de 2026, fortaleció los requisitos de gobernanza de CT y PKI para todos los tipos de certificados de confianza pública, y Chrome 148 (lanzado 5 de mayo de 2026) eliminó el soporte para SCTs entregados mediante respuestas OCSP ancladas. Las SCTs deben estar incrustadas en el certificado o entregadas a través de la extensión TLS.
La consecuencia práctica: no puedes desregistrar un certificado de confianza pública de los registros. La entrada en el registro también existe antes de que sirvas el certificado, porque las CAs suelen enviar un “precertificate” a los registros primero para obtener las SCT que luego se incrustan en el certificado final.
¿Qué tan rápido encuentran los escáneres un nuevo nombre de host?
Más rápido de lo que la mayoría espera. La investigación fundacional es el artículo de 2018 de ACM Internet Measurement Conference, “The Rise of Certificate Transparency and Its Implications on the Internet Ecosystem” por Scheitle y colegas. Los autores construyeron un honeypot CT y mostraron que los datos de los registros CT se usan para seleccionar objetivos de campañas de escaneo apenas minutos después de la emisión del certificado. También desarrollaron un método que combinaba etiquetas de subdominio extraídas de certificados registrados con búsquedas DNS, y reveló 18,8 millones de nombres de dominio por completo calificados previamente desconocidos, unos 17,7 millones más de lo que contenían otras listas públicas.
Eso fue en 2018. Hoy las herramientas son más fáciles, no más difíciles:
- Flujos en tiempo real. Servicios como Certstream exponen un feed WebSocket de certificados a medida que se registran, lo que permite filtrar palabras clave, marcas o patrones en nuevos nombres de host.
- Archivos buscables. crt.sh permite a cualquiera consultar cada certificado registrado para un dominio, incluyendo un feed Atom para nuevas entradas. La enumeración de subdominios mediante CT es un primer paso estándar en pruebas de penetración porque es gratuita y minuciosa.
- Registros más rápidos. Registros CT estáticos más nuevos, como los de Let’s Encrypt basados en Sunlight con Sycamore y Willow, publican datos como archivos estáticos que son baratos de reflejar. La política de registros de Chrome exige que los registros static-ct-api especifiquen un retraso de combinación máximo de no más de un minuto, en comparación con el retraso de combinación típico de aproximadamente 24 horas de los registros RFC 6962. El antiguo registro Oak de Let’s Encrypt estaba programado para cerrarse en febrero de 2026.
Si un bot particular sondéa tu túnel en treinta segundos o en treinta minutos varía, y nadie puede prometer un número. La suposición segura es la que respalda la investigación: una vez que existe un certificado que contiene tu hostname, trata el nombre como público.
La advertencia de Quick Tunnels de finales de septiembre
Esto no es un riesgo abstracto para los usuarios de túneles. A finales de septiembre de 2026, TechSpot cubrió la tendencia “un comando pon tu localhost en Internet” alrededor de Cloudflare Quick Tunnels y señaló que estas URLs son públicas y que los bots tienden a encontrarlas rápidamente.
Un poco de contexto sobre ese producto:
- Cloudflare introdujo Quick Tunnels en septiembre de 2021, y la función fue creada por un becario, Rishabh Bector.
- Un único comando
cloudflareddevuelve una dirección temporaltrycloudflare.comsin necesidad de cuenta, dominio o reenvío de puertos. - La propia documentación de Cloudflare enumera límites: sin garantía de tiempo de actividad, hasta 200 solicitudes en vuelo por túnel (solicitudes extra devuelven un 429), y sin soporte para Server-Sent Events.
Los investigadores de seguridad han notado una segunda ruta de descubrimiento más allá de CT. Un informe de IT-Connect encontró que una búsqueda site:trycloudflare.com en Google devuelve páginas servidas desde Quick Tunnels. Los ingenieros de detección también están atentos: Elastic envía una regla para adversarios que abusan de túneles rápidos para proxiar tráfico de comando y control. Si defensores y atacantes observan un patrón de hostname, tu URL “temporal” no es oscura.
La propia respuesta de Cloudflare es reveladora. El 2 de octubre de 2026, añadió una bandera --allowed-mail a Quick Tunnels: los visitantes deben ingresar un PIN de un solo uso enviado a una dirección de correo permitida, y puedes permitir una, varias o un dominio de correo completo. El acceso termina cuando el proceso cloudflared se detiene. Antes de esto, según la cobertura del registro de cambios, cualquiera que tuviera un enlace de Quick Tunnel podría abrir el servicio. Que un proveedor añada una puerta es reconocer que la URL por sí sola no es una puerta.
Certificados por subdominio vs. Certificados comodín
Lo que CT revela depende de cómo tu proveedor de túneles (o tú) obtenga los certificados. Este es el corazón de la cuestión de descubrimiento.
| Certificado por subdominio | Certificado comodín | |
|---|---|---|
| Qué aparece en CT logs | El hostname exacto, p. ej. staging-api.example.com |
Solo el patrón, p. ej. *.example.com |
| Descubrimiento por escáneres de registro | Inmediato y específico | Revela que existen subdominios, no cuáles |
| Validación de Let’s Encrypt | HTTP-01, DNS-01, o TLS-ALPN-01 | DNS-01 sólo |
| Cobertura | Un nombre (o hasta 100 nombres en un certificado SAN) | Un nivel de subdominios |
| Radio de compromiso de la clave | Un único hostname | Cada subdominio cubierto que comparte la clave |
| Uso típico | Servicios de producción con nombres estables | Desarrollo, staging, subdominios por cliente o por sesión |
Una entrada comodín aparece en el registro como *.example.com, un registro independientemente de cuántos subdominios sirvas. Así que internal-dev.example.com o una etiqueta de túnel por sesión no se muestran individualmente. Por eso los practicantes, incluyendo a miembros de la comunidad de Let’s Encrypt, señalan a los comodines como la forma estándar de evitar publicitar listas de subdominios. Las herramientas de enumeración de subdominios se apoyan fuertemente en CT, y un comodín amortigua esa técnica.
Los comodines traen consigo desventajas que vale la pena mencionar con franqueza. Requieren validación DNS-01 con Let’s Encrypt, lo que significa acceso automatizado a la API de tu proveedor de DNS. Una única clave privada ahora protege muchos nombres de host, por lo que una brecha tiene un radio de explosión mayor. Y un comodín cubre solo un nivel de etiqueta: *.example.com no cubre a.b.example.com.
Para los servicios de túnel la situación tiene dos caras:
- Si el proveedor termina TLS con un comodín en su propio dominio, los nombres de túnel individuales no se publican a través de CT con ese certificado. La exposición se desplaza a otro lugar (ver más abajo).
- Si traes tu propio dominio y la configuración emite un certificado por cada hostname de túnel, cada hostname se publica en el momento en que se registra el certificado.
Pregunta a tu proveedor qué modelo utiliza. No supongas.
Los comodines ocultan el nombre ante CT, pero no ante todo el mundo
Un comodín resuelve un único conducto de filtración. Un subdominio sigue siendo un nombre DNS plano, y los nombres viajan:
- DNS y visibilidad de red. Los resolvers, bases de datos de DNS pasivos y proxies corporativos ven las consultas. La indicación del nombre del servidor (SNI) se envía en claro durante el apretón TLS a menos que Encrypted Client Hello esté en uso.
- Tú lo compartes. La URL entra en Slack, tickets, comentarios de pull request y correo. Las vistas previas de enlaces y los archivos de mensajes pueden obtenerla y almacenarla.
- Navegadores y referers. El historial del navegador, la sincronización, las extensiones y los encabezados Referer en enlaces salientes pueden llevar la URL a terceros.
- Motores de búsqueda y rastreadores. Como muestra el informe de indexación de Quick Tunnels, una URL pública puede terminar en resultados de búsqueda si está vinculada en algún lugar que visite un rastreador.
- Registros. Todo lo que tu app, tu CDN o tu pila de analítica registre incluye el host.
Un certificado comodín reduce un canal de descubrimiento pasivo. No convierte el nombre del host en una credencial.
Por qué una URL aleatoria no es control de acceso
El control de acceso significa que el sistema verifica quién eres y niega a todos los demás. Un nombre de host aleatorio no hace nada de eso. Cualquiera que conozca la dirección puede entrar, sin registro de quién es.
La matemática a veces se malinterpreta como una defensa. Una etiqueta base-36 de ocho caracteres tiene aproximadamente 2,8 billones de posibilidades, lo que parece enorme. Pero la fortaleza de un secreto depende de si se ha filtrado, no solo de cuántos intentos de adivinar serían necesarios. Una vez que el nombre está en un registro CT, en un feed Certstream, en una exportación de Slack o en el historial de sincronización del navegador, su entropía es irrelevante. Los atacantes no necesitan adivinar un nombre que puedan leer.
Tres problemas adicionales siguen:
- No hay revocación. No puedes “rotar” una URL filtrada sin bajar el túnel.
- No hay identidad. No puedes distinguir a tu cliente de un bot.
- No hay alcance. Quien encuentre la URL tendrá acceso a todo el servicio detrás de ella: rutas administrativas, endpoints de depuración, manejadores de webhooks, bases de datos locales expuestas por la app.
Trata la URL del túnel como tratarías una dirección IP pública con un puerto abierto, porque funcionalmente eso es lo que es.
Qué protege realmente un Dev Tunnel
Asume que hay descubrimiento. Luego haz que el descubrimiento sea inofensivo. Un enfoque por capas funciona:
Autentica en el borde. Coloca una verificación de credenciales frente al túnel para que una URL descubierta devuelva un reto de inicio de sesión en lugar de tu app. Con InstaTunnel, la referencia de banderas de la CLI incluye
--passwordpara protección con contraseña y--auth user:passpara HTTP Basic Auth, y--subdomainpara un nombre personalizado y estable.# Password-protect a tunnel instatunnel 3000 --password "a-long-random-passphrase" # HTTP Basic Auth instatunnel 3000 --auth demo:a-long-random-passphrase # Stable name plus protection instatunnel 3000 --subdomain client-demo --password "a-long-random-passphrase"Las banderas y niveles cambian, así que consulta
instatunnel --helpy la documentación actual antes de depender de una.Usa credenciales largas y aleatorias. La Autenticación Básica no tiene defensa integrada contra ataques de fuerza bruta, y los escáneres que encuentran un punto final intentarán contraseñas comunes. Genera una frase de contraseña desde un administrador de contraseñas; nunca la reutilices.
Mantén HTTPS activado. Basic Auth envía credenciales en una codificación reversible, no cifradas, por lo que solo es aceptable sobre TLS.
Conoce dónde las contraseñas de borde no encajan. Los llamadores automáticos, como remitentes de webhooks, normalmente no pueden responder a un prompt de contraseña del navegador. Para esos casos, verifica firmas del proveedor (HMAC o encabezados firmados) en tu propio servidor y limita el túnel solo a las rutas que el proveedor necesita. Prueba cualquier puerta con el cliente real antes de una demostración.
Reduce la duración. Un túnel que se ejecuta durante la duración de una demo está expuesto por menos tiempo que uno que permanece activo toda la semana. Usa
instatunnel --listpara ver lo que está en ejecución y--kill <subdomain>para detener uno.No expongas lo que no publicarías. Vincula el servicio local solo a lo que pretendes compartir, elimina rutas de depuración y usa datos de prueba. Nunca túneles una base de datos o consola de administración sin una segunda capa de autenticación en la propia aplicación.
Monitorea tus propios nombres. Si gestionas tu propio dominio, suscríbete al monitoreo CT (fuentes crt.sh o filtros Certstream) para él. Verás exactamente lo que ve un atacante y podrás notar certificados inesperados temprano.
Prefiere puertas de acceso con verificación de identidad para equipos. Para enlaces de staging compartidos, la autenticación en el borde que vincula el acceso a una identidad verificada, como PINs de un solo uso enviados por correo electrónico (la nueva bandera de Cloudflare) o OAuth y OIDC en el proxy, supera una contraseña compartida porque puedes acotar el acceso por persona.
Preguntas frecuentes
¿Puedo evitar que mi hostname de túnel se registre en CT? No con un certificado de confianza pública. El registro es una condición de confianza del navegador. Las aproximaciones viables son un certificado comodín (para que el nombre específico no se registre) o una CA privada para nombres internos, que no será confiable por navegadores externos.
¿Un certificado comodín hace que mi túnel sea privado? No. El comodín elimina un canal de descubrimiento, los registros CT, para nombres individuales. Compartir, referers, visibilidad de DNS y rastreadores siguen aplicando, por lo que la autenticación sigue siendo necesaria.
¿Con qué rapidez encontrarán los escáneres un nuevo hostname? La investigación de 2018 mostró escaneos que llegaban en minutos desde la emisión, y la infraestructura de registros y herramientas solo ha mejorado desde entonces. Planifica un descubrimiento casi inmediato.
¿Es suficiente un subdominio aleatorio largo para una demo corta? Para algo realmente inocuo, un enlace de corta duración no listado conlleva un riesgo pequeño. Para cualquier cosa que involucre datos de clientes, credenciales o herramientas internas, añade autenticación. Solo hace falta una bandera.
¿Son suficientes Basic Auth y protección por contraseña? Detienen el descubrimiento casual y automatizado de alcanzar tu app. No sustituyen la seguridad a nivel de la aplicación, webhooks firmados o acceso con verificación de identidad para trabajos sensibles.
La Conclusión
Transparencia de Certificados hace que cada hostname de confianza pública sea legible, y las herramientas para leerlo en tiempo real son gratuitas. Un certificado por subdominio publica el nombre exacto de tu túnel, y un comodín oculta el nombre ante CT, pero no ante los muchos otros lugares donde los nombres se filtran. De cualquier modo, el modelo mental correcto es el mismo: la URL es una dirección, no una contraseña.
Pon autenticación delante de cualquier cosa que túneles, mantén credenciales largas y aleatorias, y limita la exposición. Si haces eso, cuando un escáner encuentre tu hostname, tendrás un prompt de inicio de sesión en lugar de un incidente.
Fuentes
- Scheitle et al., The Rise of Certificate Transparency and Its Implications on the Internet Ecosystem, ACM IMC 2018
- Encryption Consulting, Certificate Transparency monitoring (Chrome Root Program Policy 1.8, Chrome 148)
- Chrome, Certificate Transparency Log Policy
- Let’s Encrypt, Certificate Transparency (CT) Logs
- Apple, Certificate Transparency policy
- TechSpot, One command trick can put localhost on the internet
- Cloudflare, Quick Tunnels documentation y Quick Tunnels: Anytime, Anywhere
- Cloudflare changelog, Protect Quick Tunnels with email authentication (via Tproger)
- IT-Connect, TryCloudflare Quick Tunnels are being indexed on Google
- Elastic, Potential Protocol Tunneling via Cloudflared
- InstaTunnel, npm package README
Related InstaTunnel pages
Continue from this article into the most relevant product guides and workflows.
Related Topics
Keep building with InstaTunnel
Read the docs for implementation details or compare plans before you ship.