Aviso de Acceso a la Red Local de Chrome: Qué se rompe para localhost Dev (y cuándo un túnel no es la solución correcta)
El aviso de Acceso a la Red Local de Chrome rompe frontends alojados que llaman localhost. Ve qué falla, por qué los túneles lo evitan y su costo de seguridad.
Quick answer
Chrome Local Network Access Prompt: Localhost Dev Fixes: quick comparison answer
Choose the tunnel tool based on the network model: public HTTPS URLs for webhooks and demos, private mesh access for internal apps, and managed infrastructure when policy controls matter most.
Which tunnel tool is best for public webhook testing?
Use a public HTTPS localhost tunnel with stable URLs. InstaTunnel focuses on webhook testing, demos, OAuth callbacks, and MCP endpoint workflows.
When should I choose a private network tool instead?
Choose a private mesh or Zero Trust tool when every user and service should stay inside a controlled private network.
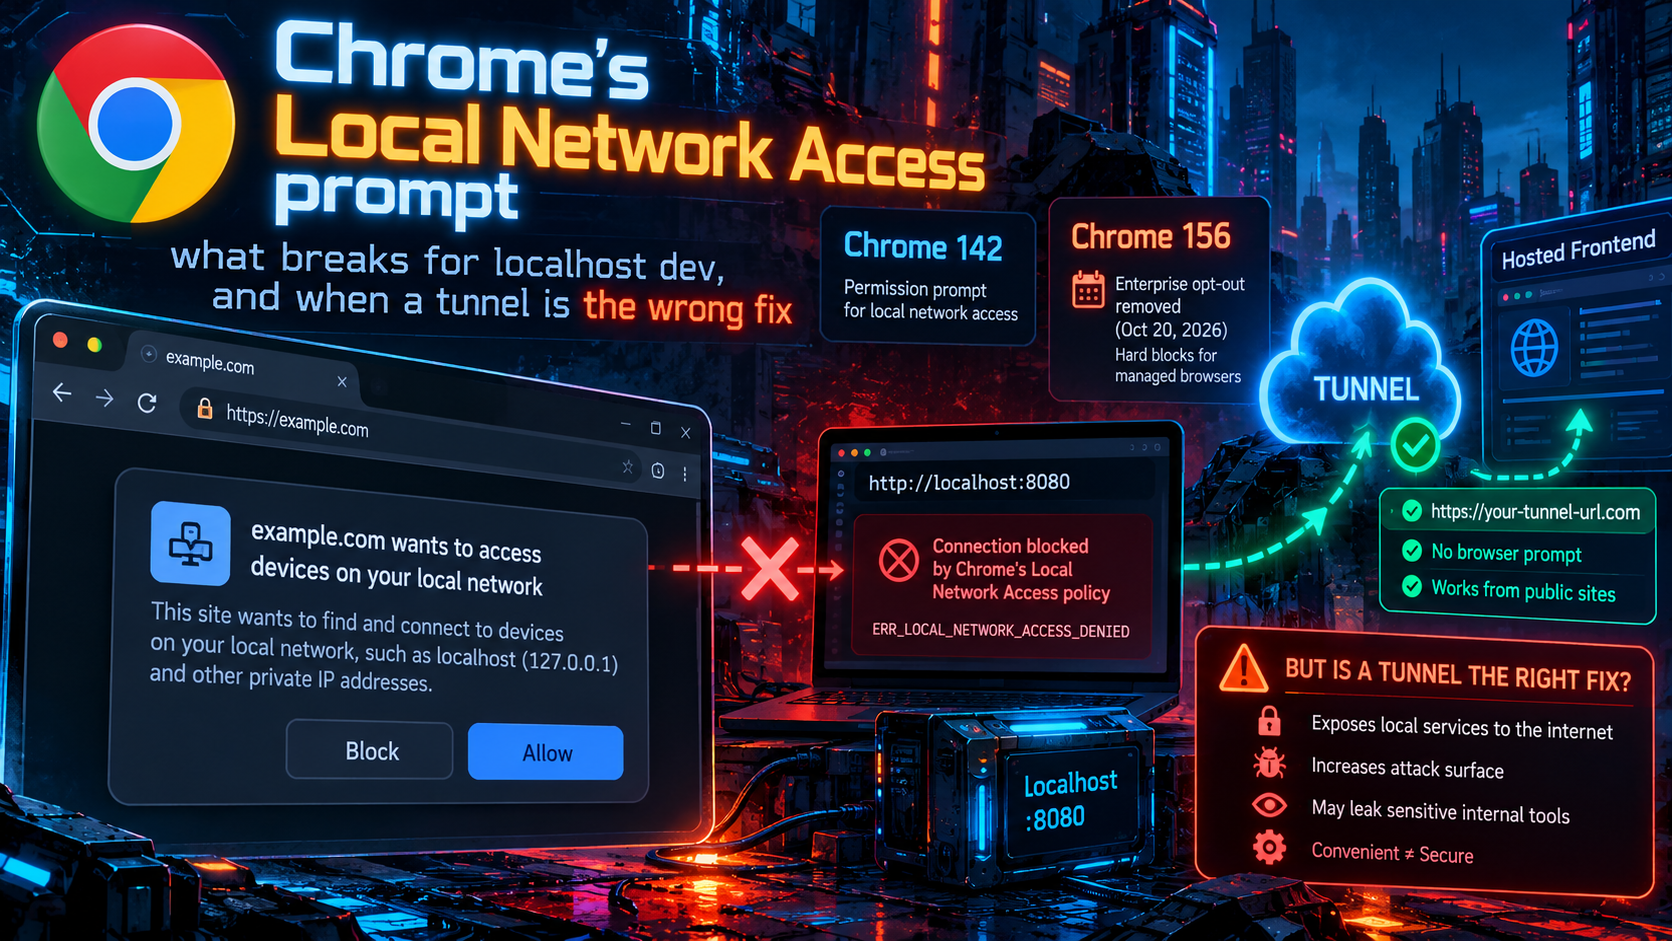
Si un frontend alojado de repente no puede alcanzar tu API localhost:8080 en Chrome, casi con seguridad te has topado con Local Network Access (LNA). Desde Chrome 142, las solicitudes de sitios públicos a direcciones locales y de loopback quedan detrás de un aviso de permiso. Chrome 156 llegó a Stable el 20 de octubre de 2026. Eliminó la política de exclusión temporal para empresas, por lo que los navegadores gestionados ya no pueden degradar estos bloqueos a advertencias de DevTools.
Esta guía cubre qué configuraciones de desarrollo se rompen, cómo leer los errores confusos, por qué una URL de túnel hace que el problema desaparezca y por qué eso suele no ser la solución correcta.
Resumen
- LNA controla las solicitudes desde una página pública hacia un destino local o de loopback detrás de un permiso por sitio. Si un usuario hace clic en Bloquear, la conexión permanece rota hasta que restablece el permiso.
- Los frontends alojados, paneles de terceros y iframes que llaman a tu servidor de desarrollo se rompen. Una página en
localhostque llama alocalhostno lo hace. - Chrome 156 elimina la política
LocalNetworkAccessRestrictionsTemporaryOptOut; ese era el modo de aterrizaje suave para flotas gestionadas. - Un túnel funciona porque la solicitud ahora apunta a una dirección pública. Cambia una ruta autorizada por el usuario por una accesible en Internet.
- Es preferible otorgar el permiso, delegarlo a iframes o a una lista blanca estrecha. Usa un túnel cuando necesites tráfico entrante o no puedas controlar la página que incrusta.
¿Qué es Chrome’s Local Network Access?
LNA reemplaza Private Network Access (PNA), un esfuerzo anterior que utilizaba solicitudes de preflight para que los dispositivos locales optaran. LNA elimina la opt-in del dispositivo y pregunta al usuario en su lugar. El blog para desarrolladores de Chrome lo compara con los permisos de red local en Android, iOS y macOS. Los desarrolladores podían probarlo desde Chrome 138 activando chrome://flags/#local-network-access-check. Chrome 142 (Stable desde el 28 de octubre de 2025) activó la restricción por defecto.
Los objetivos declarados de Google son reducir el CSRF (falsificación de solicitudes entre sitios) contra dispositivos como routers, y dificultar que los sitios rastreen tu red local.
Una local network request es una solicitud de un sitio público a una dirección IP local o de loopback, o desde un sitio local (por ejemplo, una intranet) hacia loopback.
- Loopback significa cualquier destino que resuelva en la máquina misma, como
127.0.0.0/8y::1. - Local cubre el espacio de direcciones privadas. En el informe de Atlassian se listan, por ejemplo,
10.0.0.0/8,172.16.0.0/12y192.168.0.0/16. La documentación de Cloudflare señala que el rango100.64.0.0/10también se considera local. - El permiso existe solo en contextos seguros, por lo que la página que llama debe usar HTTPS.
- Si se concede, el permiso también relaja el bloqueo de contenido mixto para esas solicitudes locales, porque muchos dispositivos locales no pueden obtener certificados públicamente confiables.
El aviso de permisos dice «Busca y conéctate a cualquier dispositivo en tu red local».
Línea de tiempo: Chrome 138 a Chrome 156
| Chrome | Qué cambió |
|---|---|
| 138 | Opt-in vía chrome://flags/#local-network-access-check |
| 142 | Restricción activada por defecto, detrás de un aviso de permisos |
| 145 | Permisos individuales se dividen en local-network y loopback-network; el nombre antiguo permanece como alias |
| 146 | Nuevas políticas empresariales LocalNetworkAccessIpAddressSpaceOverrides y LocalNetworkAccessPermissionsPolicyDefaultEnabled |
| 147 | Restricción extendida a conexiones WebSocket y WebTransport |
| 156 | LocalNetworkAccessRestrictionsTemporaryOptOut eliminado; Stable el 20 de octubre de 2026 |
Fuentes: Chrome’s guidance tracker entry, Chrome’s developer blog, Chrome Geek’s Chrome 156 coverage.
¿Qué configuraciones de desarrollo localhost rompen?
La regla general es un origen menos privado llamando a un destino más privado. La advertencia se dispara cuando una solicitud se dirige hacia el interior desde público hacia local o loopback.
1. Un frontend alojado que llama a localhost
Este es el caso principal. Un frontend de vista previa o de staging en un host público llama a una API en http://localhost:8080. Cada extremo está bien por sí solo, pero la combinación público-a-loopback activa la compuerta. Si el usuario hace clic en Bloquear, o si la advertencia nunca aparece (ver iframes abajo), la solicitud falla.
2. Plataformas de terceros que cargan tu servidor de desarrollo
Muchos flujos de herramientas de proveedores funcionan así: el sitio público del proveedor carga o llama a tu servidor local. Los desarrolladores han reportado fallos en varios de ellos:
- Shopify: Desde Chrome 142, las extensiones proporcionadas por la Shopify CLI con
shopify app dev --use-localhostencuentran un error de CORS (Shopify community). - Adobe Express: Cargar un complemento desde
https://localhost:5241muestra una advertencia ennew.express.adobe.com. Si haces clic en Bloquear, la carga lateral falla (Adobe docs). - Builder.io: La vista previa del Editor Visual de
localhostpuede fallar connet::ERR_BLOCKED_BY_LOCAL_NETWORK_ACCESS_CHECKtras un Bloquear (Builder.io docs). - Twitch: La extensión de prueba Local en
https://localhost:8080falla dentro del iframe del panel de Twitch (Twitch forum). - DatoCMS: Los plugins alojados de forma privada dejaron de funcionar en navegadores Chromium tras el cambio de LNA (DatoCMS community).
3. Iframes que no controlas
Un marco incrustado necesita que el permiso sea delegado por la página incrustadora mediante Permissions Policy. Chrome 142 a 144 usan allow="local-network-access". A partir de Chrome 145 puedes nombrar local-network o loopback-network (Cloudflare’s summary). Una guía de Dynamsoft muestra listar los tres para compatibilidad.
Sin delegación, la falla puede ser silenciosa. El informe de Atlassian describe un marco de la app Forge en el que Chrome no mostró aviso, por lo que los usuarios no tuvieron oportunidad de permitir la solicitud (ECO-1174). El hilo de Twitch describe el mismo patrón: el iframe del panel no solicita el permiso, así que Chrome se niega a la solicitud. Si no posees la página de incrustación, no puedes añadir el atributo, lo que importa más adelante en este artículo.
4. Live-reload y sockets en tiempo real
Desde Chrome 147, las conexiones WebSocket y WebTransport también están cubiertas. Una herramienta alojada que abre un socket a tu servidor local de desarrollo necesita el mismo permiso que una que llama a fetch().
Qué no rompe
- Una página servida desde
http://localhost:3000llamando ahttp://localhost:8080. Ambos extremos son loopback, por lo que no hay paso hacia adentro. - Configuraciones donde el usuario ya dio permiso Allow para ese sitio y el permiso no se ha restablecido.
Leer el error: LNA se parece a CORS
Los desarrolladores pierden horas aquí porque las fallas de LNA suelen presentarse como errores de CORS. Los informes citan textos y anotaciones como:
Permission was denied for this request to access the 'unknown' address space(Atlassian y Dynamsoft)LocalNetworkAccessPermissionDenieden los detalles de red de DevTools (Twitch)net::ERR_BLOCKED_BY_LOCAL_NETWORK_ACCESS_CHECK(Builder.io)
LNA es un modelo de permisos, no un protocolo de preflight. La antigua cabecera Access-Control-Allow-Private-Network de la era PNA no es una solución general. Una guía de Localtonet](https://localtonet.com/blog/chrome-local-network-access-apis-websockets) también enfatiza que CORS, contenido mixto, TLS y LNA son capas separadas que pueden fallar por sí solas.
Una secuencia de depuración que ahorra tiempo:
- Comprueba si el origen de la página es público y si el destino es local o loopback.
- Busca el aviso, o un indicador de permiso denegado en la barra de direcciones.
- Si la solicitud está dentro de un iframe, revisa el atributo
allow. - Solo entonces revisa CORS, contenido mixto y TLS.
Una trampa más: el bloqueo persiste. Los documentos de Adobe dicen que tras hacer clic en Bloquear debes restablecer los permisos y datos del sitio en la configuración de sitio de Chrome, luego recargar y hacer clic en Allow.
¿Qué cambia Chrome 156 para navegadores gestionados?
LocalNetworkAccessRestrictionsTemporaryOptOut, soportado desde Chrome 142, permite a los administradores hacer que las fallas de LNA muestren solo advertencias de DevTools en lugar de bloquear las solicitudes. El registro de orientación de Chrome indica que se eliminó en Chrome 156. Chrome Geek confirma que Chrome 156 llegó a Stable el 20 de octubre y dice a los equipos de TI que reemplacen configuraciones que dependían de la exclusión.
Bloqueo duro: exagera ligeramente el cambio:
- Las flotas que dependían de la exclusión ahora obtienen el manejo predeterminado de LNA. Eso significa una advertencia en la que una persona puede responder.
- Donde nadie puede responder (kioscos, perfiles bloqueados, navegadores automatizados), es probable que la solicitud falle.
- Los administradores aún pueden usar una política de lista blanca para otorgar acceso a orígenes nombrados. La guía de Kaltura (actualizada agosto de 2026) recomienda
LocalNetworkAccessAllowedForUrlsy advierte contra deshabilitar LNA globalmente. La documentación de Cloudflare indica que una política llamadaLocalNetworkAllowedForUrlsla reemplaza desde Chrome 146. Los nombres de políticas han cambiado, así que revisa la lista de políticas empresariales de Chrome actual antes de implementar.
Aviso de fecha: la documentación anterior de proveedores (la página de políticas de Samsung Internet, las notas de Cloudflare) decía que la exclusión se eliminaría tras Chrome 152. El propio registro de Chrome y la cobertura de Chrome 156 nombran 156, así que toma 156 como la fecha que importa.
Por qué una URL de túnel evita el aviso
LNA clasifica una solicitud por el espacio de direcciones de su destino, evaluado tras la resolución de nombres. El host público de un túnel (por ejemplo https://abc123.tunnel-provider.example) resuelve al edge público del proveedor. Una frontend alojado que llama a esa URL realiza una solicitud de público a público, por lo que LNA no se aplica. El proveedor enruta el tráfico a tu máquina a través de una conexión saliente, que Chrome nunca ve.
Los desarrolladores suelen recurrir a esto. En el hilo de Twitch, un desarrollador preguntó si ngrok o URL de Cloudflare Tunnel funcionarían para pruebas locales. Otro desarrollador allí evita localhost por completo y apunta la extensión a un dominio real con un túnel SSH inverso. La solución funciona exactamente porque es invisible a la política del navegador.
El costo de seguridad de ‘solo túnel’
LNA existe para poner una decisión humana entre un sitio público y tu red privada. Un túnel no satisface ese control. Quita la pregunta al hacer que el servicio sea alcanzable desde toda Internet.
Las desventajas:
- Audiencia más amplia. Un permiso LNA es por sitio, por navegador y revocable. Una URL de túnel es alcanzable por cualquiera que la conozca o adivine, desde cualquier red, sin aviso.
- Servicios de grado dev, exposición de producción. Las APIs locales suelen tener CORS permisivo, endpoints de depuración, cuentas de administrador preconfiguradas y trazas de pila. Estos eran tolerables detrás de loopback y no son seguros en un hostname público.
- Sin señal de consentimiento. Una vez túnel, el paso de “¿confías en este sitio?” desaparece para cada visitante, incluidos rastreadores y escáneres.
- Un tercero se sitúa en la ruta. Muchos proveedores terminan TLS en su borde, por lo que los cuerpos de las solicitudes, tokens y cookies pasan por infraestructuras que tú no gestionas.
- Propagación de credenciales. Las URL de túnel se pegan en tickets, chats y archivos
.env, y quedan en ejecución después de terminar una tarea. - Conflictos de políticas. Un túnel puede encauzar las operaciones alrededor de controles que tu equipo de seguridad acaba de desplegar. En entornos regulados eso puede violar políticas, no solo ser un riesgo.
Si haces túnel, pon autenticación delante, mantén la URL de vida corta, expón solo lo que necesitas y nunca apunte a un servicio que tenga datos reales. Detén o elimina el túnel cuando termine la prueba.
Cuándo un túnel es la solución adecuada
Un túnel es razonable cuando:
- Necesitas tráfico de entrada, como webhooks de Stripe, Shopify o Slack. LNA no aborda eso en absoluto.
- Estás probando en dispositivos reales fuera de tu LAN.
- Debes compartir un trabajo en progreso con un cliente o colega.
- Una herramienta de terceros incrusta tu servidor de desarrollo en un marco que no puedes modificar, como un panel de un proveedor que no agregará el atributo
allow.
En esos casos, trata el túnel como una exposición deliberada, autenticada y de duración limitada, no como una solución basada en un aviso del navegador.
¿Qué pasa con Firefox y Safari?
Chrome no está solo. Según [la tabla de implementación de Dynamsoft], la cronología de Firefox fue:
| Firefox | Comportamiento |
|---|---|
| 149 | LNA aplicado solo para usuarios con Protección Avanzada contra el Seguimiento configurada en Estricto |
| 151 | Despliegue gradual para todos los usuarios comienza |
| 153 | Aplicado por defecto para usuarios de escritorio |
| 154 | Extendido a conexiones WebSocket |
Las notas de la versión de Firefox 154 (ofrecido por primera vez el 18 de agosto de 2026) dicen que las conexiones WebSocket a dispositivos de red local ahora piden permiso primero. Para admins, la política LocalNetworkAccess de Firefox toma una lista de SkipDomains en lugar de una lista de permitidos.
Safari es la excepción. Una entrada de radar de actualizaciones de navegador de Sentry de 14 de septiembre de 2026 lista Safari como “No signal” para esta función. Cambiar de navegador para evitar el aviso es una opción cada vez menor.
Preguntas frecuentes
¿El Acceso a la Red Local de Chrome bloquea el desarrollo con localhost?
Solo cuando una página pública llama a una dirección local o de loopback. Una página en localhost que llama a localhost no se ve afectada.
¿Por qué LNA aparece como un error de CORS?
Chrome bloquea la solicitud antes de que la respuesta sea usable, y DevTools informa de una solicitud entre orígenes fallida. Busca el texto de denegación de permisos, como LocalNetworkAccessPermissionDenied, antes de tocar tu configuración de CORS.
¿Puedo desactivar LNA en Chrome 156?
Los administradores pierden la política temporal de exclusión. Los usuarios siguen teniendo permisos por sitio. Los proveedores han documentado una bandera de Chrome como solución temporal, pero es una vía de escape no soportada por navegador, no un plan a largo plazo.
¿Es seguro usar un túnel para evitar el aviso?
No por defecto. Convierte una ruta consentida por sitio en una URL pública. Agrega autenticación, expón solo lo que necesitas y mantén las sesiones cortas.
Fuentes
- [Chrome for Developers: New permission prompt for Local Network Access]
- [GoogleChrome/modern-web-guidance-src #1127]
- [Chrome Geek: Chrome 156 is here]
- [Cloudflare: Host selectors (LNA notes)]
- [Samsung Internet: LocalNetworkAccessRestrictionsTemporaryOptOut]
- [Getsentry browser-updates-radar #29]
- [Dynamsoft: Chromium 142 LNA issue]
- [Shopify community thread]
- [Adobe Express known issues]
- [Builder.io integration tips]
- [Atlassian ECO-1174]
- [Twitch developer forum]
- [DatoCMS community]
- [Kaltura LNA guidance]
- [Localtonet: Chrome Local Network Access for APIs and WebSockets]
- [Firefox 154 release notes]
Related InstaTunnel pages
Continue from this article into the most relevant product guides and workflows.
Related Topics
Keep building with InstaTunnel
Read the docs for implementation details or compare plans before you ship.