Flujos de trabajo modernos de pruebas frontend y móviles: Túneles, enrutamiento y depuración de caché
Optimiza los flujos de trabajo de desarrollo y QA en vivo. Aprende enrutamiento por subdominios basado en encabezados, soluciona la caché WebKit en Mobile Safari y depura PWAs a través de túneles persistentes.
Quick answer
Flujos de trabajo para desarrolladores: enrutamiento por múltiples ramas, caché en Safari: localhost tunnel answer
A localhost tunnel gives your local app a public HTTPS URL without opening router ports, which is useful for demos, QA, mobile testing, and provider callbacks.
How do I expose localhost without opening ports?
Use a reverse HTTPS tunnel. Your machine connects outbound to the tunnel service, and the public URL forwards requests back to your local app.
When should I use a localhost tunnel?
Use one for webhook testing, OAuth callbacks, client demos, QA previews, mobile device checks, and short-lived development reviews.
A medida que los equipos de ingeniería modernos avanzan hacia la integración continua, probar código local en dispositivos móviles físicos, servidores de staging remotos y webhooks externos se ha convertido en una parte integral del desarrollo diario. Los túneles localhost (como Cloudflare Tunnel, ngrok, pinggy y proxies inversos de código abierto) conectan los entornos de desarrollo local con internet público.
Sin embargo, el túnel efímero estándar genera fricción en ingeniería, costos inesperados de infraestructura, errores de caché agresivos en WebKit de Mobile Safari y fallos en el registro de service workers en Progressive Web Apps (PWAs).
Esta guía completa explora patrones arquitectónicos avanzados y estrategias de depuración para optimizar los flujos de trabajo de pruebas frontend y móviles en proxies HTTPS locales persistentes y dinámicos.
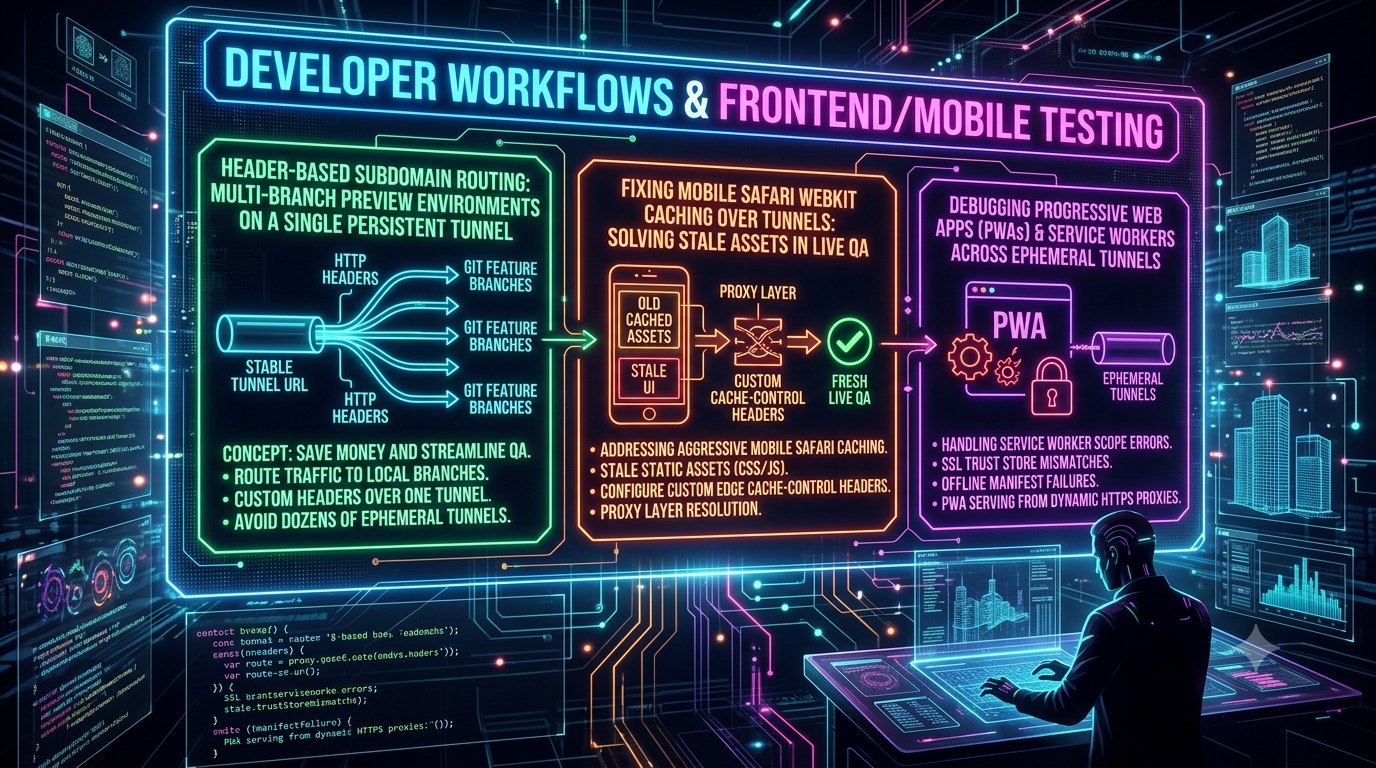
1. Enrutamiento por subdominios basado en encabezados: entornos de vista previa de múltiples ramas en un solo túnel persistente
El problema: fatiga por túneles efímeros y costos crecientes
En un flujo de trabajo típico de desarrollo basado en funciones, los desarrolladores trabajan en múltiples ramas de git simultáneamente (por ejemplo, feature/checkout-redesign, fix/auth-leak, feature/dark-mode).
El enfoque estándar para pruebas locales implica crear un proceso de túnel separado para cada rama o puerto local:
# Rama 1: Rediseño del checkout
ngrok http 3000 -→ https://a1b2c3.ngrok-free.app

# Rama 2: Corrección de autenticación
ngrok http 3001 -→ https://x9y8z7.ngrok-free.app
Este modelo de múltiples túneles introduce varias desventajas operativas:
- Costos elevados de SaaS para túneles: Los proveedores comerciales de túneles suelen limitar subdominios persistentes con planes premium. Crear docenas de sesiones activas rápidamente alcanza los límites de suscripción.
- Cambio de contexto y webhooks rotos: servicios de terceros (como Stripe, GitHub, Twilio u OAuth) requieren URLs de callback fijas. Cambiar el dominio del túnel cada vez que se reinicia el servidor local rompe las pruebas de integración remota.
- Sobrecarga de recursos: ejecutar múltiples procesos de proxy inverso consume memoria del sistema y ancho de banda en segundo plano.
La solución: enrutamiento Layer 7 sobre un solo túnel persistente
En lugar de establecer múltiples túneles para funciones separadas, los equipos de ingeniería pueden configurar un único túnel persistente con un dominio comodín fijo (*.dev.tuempresa.com) o una URL estática fija. El tráfico dirigido a diferentes ramas de git locales o servidores de desarrollo se enruta dinámicamente en la capa 7 usando encabezados HTTP personalizados.
                  ┌──────────────────────────────────────────────┐
                  │          Túnel HTTPS persistente            │
                  │        (p.ej., https://dev.tuempresa.com)   │
                  └──────────────────────┬───────────────────────┘
                                         │
                                         ▼
                  ┌──────────────────────────────────────────────┐
                  │    Proxy inverso local / enrutador (Nginx/Caddy)│
                  │   Inspecciona encabezado 'X-Rama' entrante  │
                  └──────┬───────────────────────┬───────────────┘
                         │                       │
     X-Rama: checkout     │                       │ X-Rama: auth-fix
                         ▼                       ▼
           ┌──────────────────────────┐    ┌──────────────────────────┐
           │ Rama git: feature/chk   │    │ Rama git: fix/auth     │
           │ Servidor local (Puerto 3000) ││ Servidor local (Puerto 3001) │
           └──────────────────────────┘    └──────────────────────────┘
Al agregar un encabezado personalizado —como X-Rama: checkout o X-Entorno: auth-fix—, un proxy inverso local liviano (como Caddy, Nginx o Traefik) intercepta el tráfico entrante y lo reenvía al puerto del servicio local correspondiente.
Implementación práctica: arquitectura de enrutamiento con Nginx
A continuación, una configuración de Nginx diseñada para ejecutarse localmente junto a una herramienta de túnel persistente (como cloudflared o un túnel SSH personalizado).
# /etc/nginx/nginx.conf o nginx.conf para desarrollo local

http {
    # Mapea el encabezado personalizado 'X-Rama' a un puerto ascendente
    map $http_x_rama $upstream_port {
        default         3000; # Rama principal / aplicación principal
        "checkout"      3000; # Rama: feature/checkout-redesign
        "auth-fix"      3001; # Rama: fix/auth-leak
        "dark-mode"     3002; # Rama: feature/dark-mode
    }

    server {
        listen 8080;
        server_name localhost dev.tuempresa.com;

        location / {
            # Enruta dinámicamente según el valor del encabezado mapeado
            proxy_pass http://127.0.0.1:$upstream_port;

            # Pasa encabezados proxy estándar
            proxy_set_header Host $host;
            proxy_set_header X-Real-IP $remote_addr;
            proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
            proxy_set_header X-Forwarded-Proto $scheme;

            # Asegura funcionamiento de WebSockets en todos los entornos de funciones
            proxy_http_version 1.1;
            proxy_set_header Upgrade $http_upgrade;
            proxy_set_header Connection "upgrade";
        }
    }
}
Enrutamiento de tráfico vía extensiones de navegador y pruebas móviles
Una vez establecido el túnel único apuntando a 127.0.0.1:8080, ingenieros de QA y desarrolladores pueden cambiar sin problemas entre entornos de rama en el mismo dominio:
- Navegadores de escritorio: Usa extensiones como ModHeader o Header Editor para inyectar
X-Rama: dark-modeen todas las solicitudes HTTP salientes. - Dispositivos móviles (iOS / Android): Usa herramientas proxy como Charles Proxy, Proxyman o envoltorios de prueba personalizados para configurar encabezados automáticamente en los conjuntos de pruebas.
- Conjuntos automatizados con Cypress / Playwright: Pasa encabezados personalizados directamente en la configuración de las pruebas:
// Ejemplo con Playwright para enrutamiento por encabezado
import { test, expect } from '@playwright/test';

test.use({
  extraHTTPHeaders: {
    'X-Rama': 'checkout',
  },
});

test('prueba del flujo checkout en rama específica a través de un solo túnel', async ({ page }) => {
  await page.goto('https://dev.tuempresa.com/checkout');
  // ... implementación de la prueba
});
Comparación financiera y de flujo de trabajo
| Métrica | Configuración de múltiples túneles efímeros | Túnel persistente con enrutamiento por encabezado |
|---|---|---|
| Cantidad activa de túneles | 5–15 por desarrollador | 1 túnel persistente |
| Costo de licencia SaaS | Alto (planes pagos por usuario/túnel) | Bajo o gratuito (un solo dominio/SSH) |
| Estabilidad de webhooks | Frágil (URLs cambian continuamente) | Fijo (una sola URL de callback) |
| Tiempo de cambio en QA | Alto (reintroducir URLs dinámicos) | Bajo (simple cambio de encabezado) |
2. Solución a la caché WebKit en Safari móvil a través de túneles: eliminando assets obsoletos en QA en vivo
El problema: caché agresivo de WebKit en disco y memoria
Al realizar pruebas en vivo de aplicaciones web responsivas en iPhones o iPads físicos usando Safari, los desarrolladores a menudo enfrentan errores persistentes de assets obsoletos. Un archivo CSS o JavaScript actualizado en la máquina local puede no reflejarse en el dispositivo iOS conectado, incluso tras múltiples recargas.
Este comportamiento proviene del motor WebKit en Safari móvil. Para ahorrar batería, ancho de banda y ciclos de CPU en hardware móvil, WebKit aplica políticas agresivas de caché en disco y memoria:
- Caché heurístico: si una respuesta HTTP no tiene encabezados de directiva de caché (
Cache-Control), WebKit calcula un tiempo de expiración implícito basado enLast-Modified. - Evasión de validación condicional: en condiciones de latencia débil o túneles, Safari móvil puede omitir la revalidación (
304 Not Modified), sirviendo assets desactualizados desde la caché local. - Sobrecarga en reuso de túneles: proxies de túnel a menudo añaden o eliminan encabezados HTTP específicos, activando el comportamiento de caché de fallback en WebKit.
La solución: configurar encabezados Cache-Control en el borde
Para eliminar problemas de assets obsoletos en dispositivos iOS durante pruebas en vivo, se deben establecer encabezados HTTP personalizados en el proxy inverso (o en el borde del túnel). Esto obliga a WebKit a evitar el almacenamiento en caché local y validar cada asset con el servidor de desarrollo.
Encabezados de respuesta esenciales para QA en vivo
Para prevenir la caché agresiva en móviles, asegúrate de que tu servidor web local o proxy devuelva los siguientes encabezados en las respuestas de assets estáticos:
Cache-Control: no-cache, no-store, must-revalidate, max-age=0
Pragma: no-cache
Expires: 0
Implementación de reglas de sobrecarga de caché en proxies de desarrollo
Opción A: Configuración en Caddy
Caddy permite una sintaxis sencilla para inyectar encabezados en todo el tráfico de desarrollo:
dev.tuempresa.com {
    reverse_proxy 127.0.0.1:3000

    # Coincide con todos los assets estáticos
    @static {
        file
        path *.js *.css *.html *.json
    }

    # Inyecta encabezados de caché agresivos
    header @static {
        Cache-Control "no-cache, no-store, must-revalidate, max-age=0"
        Pragma "no-cache"
        Expires "0"
    }
}
Opción B: Override de encabezados en Nginx
En Nginx, asegúrate de que las directivas add_header sobrescriban los encabezados provenientes del middleware del framework:
location ~* \.(js|css|html|json)$ {
    proxy_pass http://127.0.0.1:3000;

    # Oculta encabezados de caché existentes del upstream
    proxy_hide_header Cache-Control;
    proxy_hide_header Pragma;
    proxy_hide_header Expires;

    # Aplica encabezados estrictos sin caché para QA móvil
    add_header Cache-Control "no-cache, no-store, must-revalidate, max-age=0" always;
    add_header Pragma "no-cache" always;
    add_header Expires "0" always;
}
Depuración avanzada: Inspector Web de iOS vía USB
Cuando los encabezados no eliminan el estado de caché atascado en un dispositivo iOS, inspecciona directamente el entorno de Safari móvil:
- En el dispositivo iOS: navega a Configuración > Safari > Avanzado y activa Web Inspector.
- Conecta el iPhone a una máquina macOS con un cable Lightning o USB-C.
- Abre Safari en el Mac, navega al menú Desarrollar, selecciona el dispositivo iOS conectado y la página de la URL del túnel activa.
- En el panel del Inspector Web, ve a la pestaña Almacenamiento o Red, marca Desactivar cachés y realiza una recarga forzada (
Cmd + R).
3. Depuración de PWAs y Service Workers en túneles efímeros
Probar PWAs en túneles efímeros revela casos límite en cómo los navegadores aplican las políticas de seguridad para Service Workers, Manifiestos Web y caché offline.
 ┌────────────────────────────────────────────────────────────────────────┐
 │                        Criterios de seguridad PWA                        │
 ├───────────────────────────────────┬────────────────────────────────────┤
 │ 1. Contexto HTTPS válido          │ Dominio dinámico efímero requiere  │
 │                                   │ certificado SSL confiable.          │
 ├───────────────────────────────────┼────────────────────────────────────┤
 │ 2. Alcance correcto del Service Worker│ La ubicación del script determina  │
 │                                   │ el alcance máximo (p.ej., /app/sw.js → /app/). │
 ├───────────────────────────────────┼────────────────────────────────────┤
 │ 3. Coincidencia en caché offline  │ Los hostnames hardcodeados en los  │
 │                                   │ manifiestos causan fallos en fetch.  │
 └───────────────────────────────────┴────────────────────────────────────┘
Problema crítico 1: Mismatches en alcance del Service Worker y encabezados
Por defecto, la ubicación del archivo del Service Worker determina su alcance máximo permitido. Un script servido desde https://tunnel-dominio.com/assets/sw.js solo puede controlar páginas bajo la jerarquía /assets/.
Si la PWA funciona en la raíz (/), el registro en navegador lanzará una excepción de seguridad:
SecurityError: El path del scope proporcionado ('/') no está permitido por el scope máximo
para la ubicación del script ('/assets/sw.js').
La solución: encabezado Service-Worker-Allowed
Si en tu entorno de desarrollo colocas sw.js en un subdirectorio, configura tu servidor de desarrollo o proxy del túnel para devolver el encabezado HTTP Service-Worker-Allowed:
HTTP/1.1 200 OK
Content-Type: application/javascript
Service-Worker-Allowed: /
Al registrar el Service Worker en JavaScript, define explícitamente el scope raíz objetivo:
if ('serviceWorker' in navigator) {
  navigator.serviceWorker.register('/assets/sw.js', {
    scope: '/'
  })
  .then((registration) => {
    console.log('Service Worker registrado con éxito con scope:', registration.scope);
  })
  .catch((error) => {
    console.error('Error en registro de Service Worker:', error);
  });
}
Problema crítico 2: Mismatches en la tienda de confianza SSL/TLS en proxies HTTPS dinámicos
Service Workers requieren un contexto seguro (HTTPS o localhost). Cuando se sirven apps locales a través de proxies TLS auto-firmados o túneles personalizados, los dispositivos móviles físicos a menudo bloquean la instalación del Service Worker por falta de cadenas de confianza en los certificados.
- Error en Chrome Android:
DOMException: Failed to register a ServiceWorker... Ocurrió un error en el certificado SSL al obtener el script. - Error en Safari iOS:
Fetch API no puede cargar... debido a controles de acceso.
Estrategia de resolución
- Usa túneles con CA confiables: Asegúrate de que tu solución de túnel proporcione automáticamente certificados válidos y confiables públicamente, como Let’s Encrypt o certificados de confianza cero (p.ej., Cloudflare Tunnel, Pinggy, o dominios personalizados oficiales), en lugar de certificados auto-firmados.
- Instala CAs raíz en el hardware de prueba: Si usas certificados auto-firmados locales (como
mkcert), instala el certificado raíz en la tienda de confianza del dispositivo de prueba:- iOS: Perfil de instalación → Configuración > General > Información > Certificados → Habilitar confianza completa.
- Android: Configuración > Seguridad > Encriptación y credenciales > Instalar certificado > Certificado CA.
Problema crítico 3: Manifiestos de precache obsoletos y Mismatches en dominios efímeros
Las herramientas de build de PWA (como Workbox, Vite PWA Plugin o Next-PWA) generan manifiestos de precache estáticos durante la construcción local. Estos mapas relacionan URLs de assets para uso offline.
Si el pipeline de build incrusta URLs absolutas (p.ej., http://localhost:3000/main.js o https://old-tunnel-123.ngrok-free.app/main.js) en el manifiesto del Service Worker, cargar la app en un dominio efímero nuevo causará errores de incompatibilidad en la caché. El Service Worker intentará obtener assets desde un hostname inaccesible, fallando en la instalación o generando bucles de recarga infinita.
Estrategia de resolución: alcance relativo dinámico
Asegúrate de que todos los assets de precache usen rutas relativas en tu configuración de build:
// vite.config.js (ejemplo con Vite PWA Plugin)
import { defineConfig } from 'vite';
import { VitePWA } from 'vite-plugin-pwa';

export default defineConfig({
  plugins: [
    VitePWA({
      registerType: 'autoUpdate',
      workbox: {
        // Usa rutas relativas en navigateFallback y precache
        navigateFallback: '/index.html',
        globPatterns: ['**/*.{js,css,html,ico,png,svg}'],
        // Excluye chequeo de host hardcoded
        modifyURLPrefix: {
          '': '/'
        }
      }
    })
  ]
});
Desregistro programático para pruebas limpias
Durante pruebas manuales en dominios de túnel cambiantes, fuerza la desregistro de Service Workers y cachés con un script en el navegador:
// Utilidad de desarrollo: ejecuta en la consola del navegador para limpiar estado PWA
async function limpiarPWA() {
  // 1. Desregistra todos los Service Workers
  const regs = await navigator.serviceWorker.getRegistrations();
  for (let reg of regs) {
    await reg.unregister();
    console.log('SW desregistrado:', reg.scope);
  }

  // 2. Limpia todas las instancias de CacheStorage
  const cacheNames = await caches.keys();
  for (let name of cacheNames) {
    await caches.delete(name);
    console.log('Cache eliminada:', name);
  }

  // 3. Recarga la página ignorando caché
  window.location.reload(true);
}
4. Puntos clave y lista de verificación arquitectónica
Para establecer un flujo de trabajo de pruebas local resistente, rápido y rentable, implementa los siguientes estándares operativos:
- Consolida túneles: Evita crear túneles efímeros por rama. Usa un solo túnel persistente junto con un proxy inverso local que enrute tráfico según encabezados HTTP personalizados (p.ej.,
X-Rama). - Desactiva caché en WebKit en dispositivos móviles: Sobrescribe el comportamiento predeterminado en proxies de desarrollo sirviendo a dispositivos iOS, inyectando explícitamente
Cache-Control: no-cache, no-store, must-revalidate. - Valida límites de Service Worker: Asegúrate de configurar
Service-Worker-Allowed: /cuando sirves workers desde subdirectorios, y usa rutas relativas estrictas en los manifiestos de precache para evitar fallos en fetch cross-domain.
Related InstaTunnel pages
Continue from this article into the most relevant product guides and workflows.
Related Topics
Keep building with InstaTunnel
Read the docs for implementation details or compare plans before you ship.