El Túnel del Navegador: Compartiendo Localhost Sin CLI
Quick answer
Tabserve vs ngrok: Túneles en navegador para localhost con WASM: quick comparison answer
Choose the tunnel tool based on the network model: public HTTPS URLs for webhooks and demos, private mesh access for internal apps, and managed infrastructure when policy controls matter most.
Which tunnel tool is best for public webhook testing?
Use a public HTTPS localhost tunnel with stable URLs. InstaTunnel focuses on webhook testing, demos, OAuth callbacks, and MCP endpoint workflows.
When should I choose a private network tool instead?
Choose a private mesh or Zero Trust tool when every user and service should stay inside a controlled private network.
Los equipos de desarrollo modernos son cada vez más distribuidos, pero los equipos de seguridad empresarial están reforzando las redes corporativas como nunca antes. Si trabajas en un entorno IT estricto, conoces la lucha: los agentes de Endpoint Detection and Response (EDR) bloquean binarios ejecutables no autorizados, y las configuraciones de firewall terminan conexiones SSH salientes. En estos entornos de cero confianza, las herramientas tradicionales para desarrolladores fallan.
Cuando necesitas compartir una aplicación web que se ejecuta localmente con un stakeholder remoto, probar un webhook de un servicio externo, o depurar una API desde un Chromebook corporativo bloqueado, simplemente no es una opción descargar un daemon de tunneling. Aquí entra el “túnel solo en navegador” — y específicamente, la herramienta que popularizó este patrón: Tabserve.
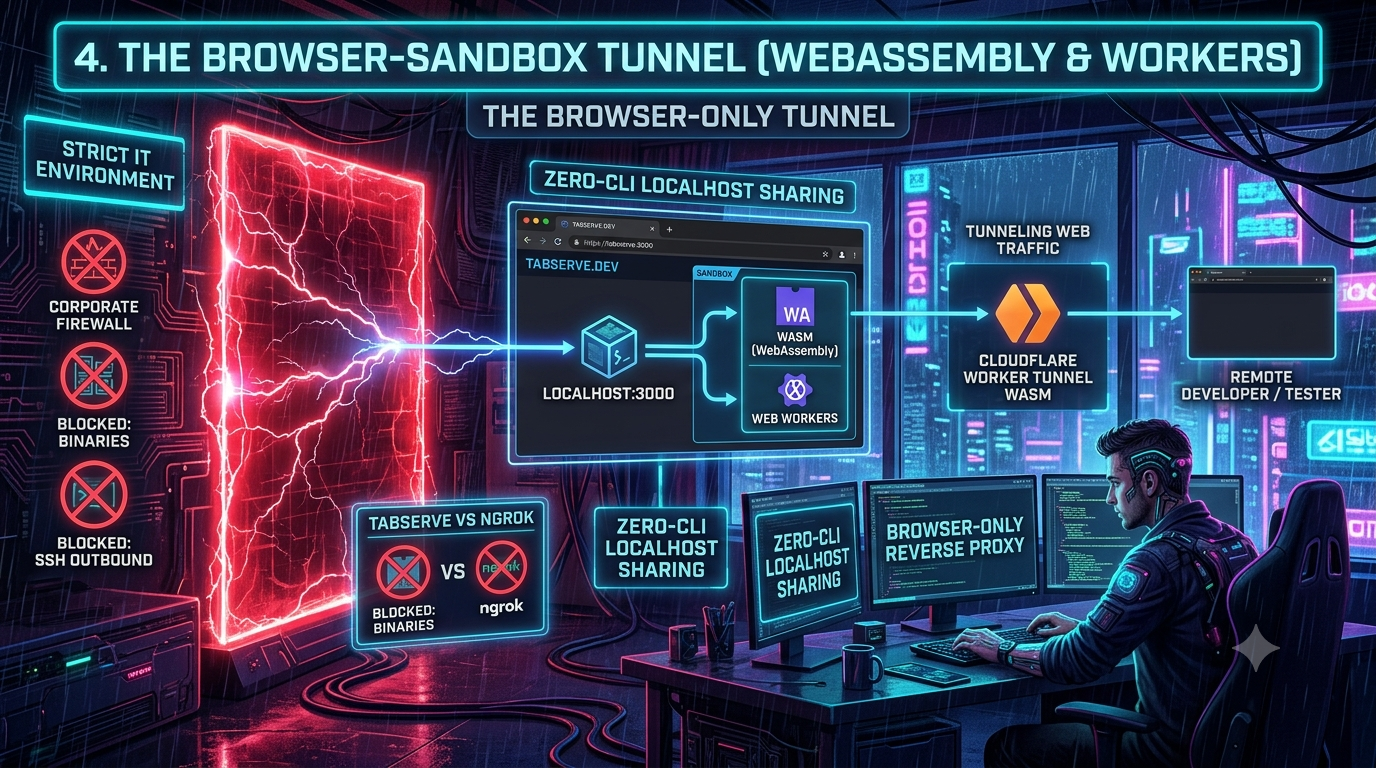
Al apoyarse en WebSockets y Web Workers del navegador, esta categoría de herramientas ejecuta el proceso de tunneling de forma nativa dentro del sandbox del navegador. Como opera completamente en una pestaña estándar sobre un puerto HTTPS estándar, evita muchas de las restricciones de red que bloquean herramientas basadas en CLI. Este artículo explica cómo funciona realmente la arquitectura, corrige un concepto erróneo común, y ofrece una comparación honesta y actualizada con ngrok — incluyendo un problema en vivo con el propio dominio de Tabserve que cambia el consejo práctico aquí.
1. El Dilema de la Red Empresarial
Históricamente, exponer un servidor de desarrollo local (http://localhost:3000) requería un proxy inverso: un agente liviano en tu máquina que abre un túnel saliente persistente y seguro a un servidor público. Herramientas como ngrok, Localtonet, o el daemon cloudflared de Cloudflare hacen esto bien, pero comparten un requisito: instalar un binario o usar un CLI. En entornos IT estrictos, esto genera fricción:
- Ejecución de binarios bloqueada. Las políticas de whitelist de aplicaciones impiden que un ejecutable sin firmar corra.
- Sin privilegios de administrador. Instalar un servicio a nivel del sistema o modificar
PATHrequiere derechos de administrador que los desarrolladores en VDI o hardware bloqueado no tienen. - Filtrado de protocolos. Los firewalls corporativos suelen filtrar el puerto 22, y cambiar SSH a un puerto no estándar (2222 es la convención habitual, no un alternativo universal fijo) no ayuda mucho cuando se inspeccionan paquetes profundos.
Si no puedes ejecutar un ejecutable y no puedes confiar en SSH, estás limitado a localhost — pero IT casi siempre debe permitir un navegador y HTTPS saliente en el puerto 443. Esa es la brecha que explota un túnel en navegador.
2. Anatomía de un Proxy Inverso Solo en Navegador
Un proxy inverso solo en navegador traslada la lógica de enrutamiento desde un daemon a nivel de sistema al propio pestaña del navegador. En lugar de descargar algo, abres una página web.
El flujo, sin instalar software:
- El borde público. El servicio de tunneling ejecuta un servidor en el borde público — en el caso de Tabserve, un único Cloudflare Worker. Cuando un usuario remoto accede a tu URL de túnel, el Worker captura la solicitud.
- La conexión WebSocket. La pestaña del navegador mantiene una conexión WebSocket persistente con ese Worker. Para un firewall corporativo, esto es indistinguible de cualquier otra app web en vivo — un cliente de chat, un panel, un documento colaborativo.
- Envío de solicitudes. El Worker serializa la solicitud HTTP entrante (método, encabezados, cuerpo) y la envía a través del WebSocket a la pestaña.
- Ejecución local. Un Web Worker en esa pestaña deserializa la carga útil y realiza la solicitud a tu servidor local (por ejemplo,
http://127.0.0.1:8080) usandofetch()nativo del navegador. - Proxy de respuestas. La respuesta del servidor local se serializa y envía de regreso por el WebSocket al Worker de Cloudflare, que la devuelve al usuario remoto.
Todo este ciclo sucede dentro del sandbox del navegador: sin CLI, sin permisos elevados, sin instalación.
3. Lo que Realmente Está Bajo el Capó: Cloudflare Workers + Web Workers (No WASM)
Aquí una corrección importante, porque es fácil encontrar versiones de esta historia — incluyendo borradores anteriores — que describen a Tabserve como un proyecto de WebAssembly (WASM). No lo es. Los repositorios de Tabserve lo describen claramente: “Tabserve es una aplicación web que usa Web Workers del navegador como proxy inverso.” El componente Worker es un Cloudflare Worker escrito en JavaScript/TypeScript normal, y el proxy local se realiza mediante Web Workers que ejecutan JS estándar en la pestaña del navegador — no módulos WebAssembly compilados.
Esa distinción importa por dos razones:
- WASM y Web Workers resuelven problemas diferentes. Un Web Worker traslada trabajo fuera del hilo principal para que la interfaz no se congele mientras se envían solicitudes — eso es exactamente lo que necesita Tabserve, y es lo que usa. WebAssembly trata de ejecutar código compilado casi a velocidad nativa en el navegador; existen usos reales en producción (el ABI Proxy-Wasm usado por Envoy y proxies de borde similares es un ejemplo legítimo y separado), pero no es lo que impulsa esta herramienta en particular.
- Los Objetos Durables son la capa de estado real. La parte del Worker de Cloudflare usa Objetos Durables con la API de Hibernación WebSocket para mantener cada conexión de túnel abierta de forma económica — el objeto “duerme” entre mensajes, solo se factura por tráfico activo. Notablemente, los Objetos Durables requerían el plan de pago Workers de $5/mes cuando se construyó Tabserve (un issue de GitHub 2023 muestra una falla en despliegue por esa razón). Cloudflare movió Objetos Durables al plan gratuito de Workers en abril de 2025, con límites de uso gratuitos aún aplicables — por lo que auto hospedar el Worker de Tabserve ya no requiere estrictamente una cuenta de pago en Cloudflare, aunque el uso intensivo seguirá alcanzando los límites del plan gratuito.
La propia documentación de Tabserve también aclara las restricciones reales que vale la pena conocer antes de confiar en ella:
- Solo HTTP(S). No TCP ni UDP — esto es un límite duro por enrutar todo a través de la API
fetch()del navegador, no una función faltante. - Límite de rendimiento. Aproximadamente 100–500 solicitudes por segundo.
- Una respuesta de 5 MB puede detener el proceso. Respuestas grandes bloquean el ciclo de eventos del Worker/Web Worker y ralentizan todo el tráfico en ese dominio hasta que se libera.
- La pestaña debe permanecer abierta y activa. Algunos navegadores intentan suspender hilos inactivos de Web Worker; el proyecto indica que Chrome y Firefox en escritorio funcionan bien durante días, pero no se ha probado exhaustivamente en todos los navegadores y sistemas operativos.
4. Una Complicación en Vivo: tabserve.dev Ya No Apunta a Tabserve
Este tipo de cosas requiere una revisión del “estado actual”, y cambia el consejo práctico de este artículo. A partir de este momento, tabserve.dev — el dominio propio del proyecto — ya no aloja a Tabserve. Actualmente resuelve a una página de apuestas en línea y camisetas en Indonesia, sin rastro de la herramienta original. La organización en GitHub (emadda/tabserve, el rastreador de issues, y emadda/worker-tabserve-reverse-proxy, la fuente del Worker) sigue activa y referencia tabserve.dev como el sitio principal en su README, pero el dominio ha sido aparentemente abandonado y ocupado por otra parte.
Prácticamente, esto significa:
- No escribas
tabserve.deven un navegador esperando la herramienta. No es malicioso, según lo que se pudo determinar, solo está en desuso — pero tampoco es Tabserve. - La única forma actual de usarlo es auto hospedar. Ambos repositorios son de código abierto (el Worker en
emadda/worker-tabserve-reverse-proxy, la interfaz web enemadda/tabserve). Despliegas el Worker en tu propia cuenta y dominio de Cloudflare usandowrangler, configuras una ruta de Workers (*.tu-dominio.com/*), pegas tu propioAUTH_TOKENen la configuración de la interfaz web, y solo así obtienes la experiencia de “visitar una página, obtener una URL HTTPS” que promete el concepto. - Esto suaviza un poco el argumento “sin CLI”. El usuario final que accede a tu URL de túnel y tú, que haces tunneling día a día nunca usan CLI. Pero ponerlo en marcha — desplegar un Worker, configurar DNS, poner un token de autenticación — es un ejercicio único con
wranglery el panel de Cloudflare, generalmente realizado una sola vez por quien lo configure para un equipo, no una experiencia completamente sin CLI.
Esto es importante internalizarlo como una lección general sobre toda esta categoría de herramientas: la mayor ventaja de un túnel en sandbox del navegador (sin binario instalado que se vuelva obsoleto) viene con una fragilidad distinta (un dominio único que puede caducar, ser ocupado, o desaparecer, llevando el “producto” a la quiebra aunque el código esté bien).
5. Tabserve vs. ngrok: Una Comparación Honesta
| Capacidad | ngrok | Tabserve (auto hospedado) |
|---|---|---|
| Entorno de ejecución | Binario/daemon a nivel de sistema | Pestaña del navegador (Web Workers) + tu propio Cloudflare Worker |
| Configuración | Descargar CLI, ngrok config add-authtoken, ejecutar |
Despliegue único: subir Worker a tu cuenta de Cloudflare, configurar ruta DNS, pegar token en la interfaz web |
| Uso diario | Ejecutar comando CLI por túnel | Abrir la página web (auto hospedada), sin CLI |
| Privilegios de administrador | No necesarios para uso básico; pueden ser necesarios para instalación | Nunca necesarios en la máquina del desarrollador |
| Estado del firewall | Saliente a la frontera de ngrok; generalmente bien sobre 443, pero un binario/proceso reconocible y a veces bloqueado | Parece tráfico WSS ordinario sobre 443 desde una pestaña del navegador |
| Protocolos | HTTP, HTTPS, TCP, TLS (sin UDP nativo) | Solo HTTP/HTTPS — limitado por la API fetch() del navegador |
| Rendimiento | Prácticamente limitado por el ancho de banda del plan | ~100–500 RPS según la documentación de Tabserve; respuestas grandes (5 MB+) pueden detener el ciclo de eventos |
| Estabilidad del dominio/URL | La capa gratuita ahora obtiene un dominio *.ngrok-free.app persistente (ya no rota al reiniciar, tras la actualización de precios en enero 2026); dominios personalizados desde la tier Hobbyist en adelante |
Cualquier subdominio que configures en tu propio dominio — totalmente en tu control, pero en tu zona de Cloudflare |
| Precio (2026) | Gratis (3 endpoints, 1 GB/mes, 20,000 solicitudes HTTP/mes); Hobbyist ~$8–10/mes; Pago por uso desde $20/mes base | Gratis para auto hospedar en plan gratuito de Cloudflare Workers (Objetos Durables incluidos desde abril 2025); límites de uso aplican a escala |
| Público objetivo | Estaciones de trabajo sin restricciones, CI/CD, necesidades de producción | Laptops corporativos bloqueados, Chromebooks, comparticiones rápidas, equipos dispuestos a auto hospedar |
Cuándo usar ngrok
ngrok sigue siendo la opción adecuada para entornos sin restricciones y para todo lo que no sea HTTP simple: túneles TCP en bruto (exponiendo una base de datos local directamente), certificados TLS personalizados, o endpoints de larga duración que deben sobrevivir reinicios sin re-deployar. Un proxy solo en navegador no puede tunelizar TCP en bruto, porque la API fetch() del navegador no tiene acceso a sockets.
Cuándo un túnel en navegador aún tiene sentido
Si tu equipo tiene (o está dispuesto a montar) su propio dominio en Cloudflare, auto hospedar Tabserve ofrece un túnel HTTPS sin nada que instalar en la máquina del desarrollador — realmente útil para un Chromebook, una sesión VDI que se reinicia cada noche, o una máquina de contratista que no controlas. Solo presupuestar la configuración inicial, y no esperar una versión pública y siempre disponible en tabserve.dev — esa puerta actualmente está cerrada.
6. El Futuro del Compartir Localhost Sin CLI
La tendencia hacia compartir localhost sin CLI no es solo una solución para IT estricta; forma parte de un cambio más amplio hacia hacer desarrollo real desde una pestaña del navegador. GitHub Codespaces sigue siendo un ejemplo principal de esto para entornos de desarrollo completos. Una corrección importante a una versión anterior: Gitpod, a menudo mencionado junto a Codespaces, ya no es el mismo producto. La capa de pago por uso de Gitpod Classic finalizó el 15 de octubre de 2025, y la compañía se rebrandeó como Ona, posicionándose como “el centro de control para proyectos de software y agentes de ingeniería de software” en lugar de un IDE en la nube simple — los usuarios existentes fueron dirigidos a la capa gratuita de Ona o a ventas empresariales en lugar de un producto Gitpod Classic continuo.
Eso no quita la tendencia subyacente — los entornos de desarrollo en la nube accesibles solo a través del navegador siguen siendo muy relevantes — solo que Gitpod en sí ya no es un ejemplo directo en 2026.
Las pruebas de webhooks siguen siendo uno de los casos de uso más claros para cualquier túnel efímero en navegador: capturar un webhook de Stripe o GitHub, verificar tu manejador, cerrar la pestaña, listo — el ciclo de vida de la pestaña funciona como una frontera de seguridad automática.
Entornos VDI (Citrix Workspaces y similares, comunes en banca, salud, defensa) son otra opción fuerte: máquinas que se reinician a diario y borran cualquier herramienta CLI instalada, por lo que cualquier cosa que requiera una instalación local sin persistencia tiene ventaja clara.
Registro de cambios
- Reclamación de WASM eliminada y corregida. El borrador original presentaba a Tabserve como una arquitectura “Cloudflare Worker con túnel WASM”. Los repositorios de Tabserve describen que usa Web Workers del navegador, no WebAssembly; se reescribió la Sección 3 en consecuencia y solo se mencionó WASM/Proxy-Wasm como patrón separado, real pero no relacionado (usado en herramientas como Envoy).
- Se agregó el mecanismo real de estado del Cloudflare Worker (Objetos Durables + API de Hibernación WebSocket) y se corrigió su historia de costos: los Objetos Durables requerían el plan de pago de $5/mes en 2023, pero pasaron al plan gratuito en abril de 2025 (con límites de uso gratuitos aún aplicables).
- Se añadieron las limitaciones documentadas de Tabserve (solo HTTP, ~100–500 RPS, respuestas de 5 MB que pueden detener, pestaña debe mantenerse activa) — ausentes en el borrador original y relevantes para evaluar si encaja en una carga de trabajo.
- Corrección importante: tabserve.dev actualmente está en desuso. El dominio no aloja Tabserve, sino que apunta a una página de apuestas y camisetas en Indonesia. Esto cambia el consejo: la herramienta solo es usable actualmente mediante auto hospedaje desde el código fuente. Se añadió una sección dedicada y se ajustaron todas las referencias a “visitar el sitio” para reflejar el auto hospedaje.
- Se suavizó el argumento “sin CLI” para distinguir la configuración (que involucra
wranglery el panel de Cloudflare, una sola vez) del uso diario (que es realmente sin CLI). - Se corrigió la afirmación sobre el puerto SSH alternativo. La convención real es 2222, no 223.
- Se reescribió la tabla comparativa con los precios y características actuales de ngrok en 2026 (Gratis: 3 endpoints/1 GB/mes/20,000 solicitudes; Hobbyist ~$8–10/mes; Pago por uso desde $20/mes), confirmando soporte para HTTP/HTTPS/TCP/TLS pero no UDP nativo, y añadiendo el cambio de ngrok en enero 2026 a dominios de desarrollo persistentes (no rotatorios).
- Se corrigió la referencia a Gitpod en la sección final: el plan de pago por uso de Gitpod Classic finalizó en octubre 2025, y el producto fue rebrandeado a Ona; la referencia anterior a Gitpod como ejemplo actual ya no es válida.
Fuentes verificadas: github.com/emadda/tabserve, github.com/emadda/worker-tabserve-reverse-proxy (README, wrangler.toml, Issue #1, Discusión #3), fetch en vivo de tabserve.dev, changelog de Cloudflare en abril 2025, resumen de precios y funciones de ngrok en 2026, y github.com/gitpod-io/gitpod / aviso de rebranding a Ona.
Related InstaTunnel pages
Continue from this article into the most relevant product guides and workflows.
Related Topics
Keep building with InstaTunnel
Read the docs for implementation details or compare plans before you ship.