El WebSocket de tu servidor de desarrollo es público ahora: secuestro de WebSocket entre sitios detrás de un túnel
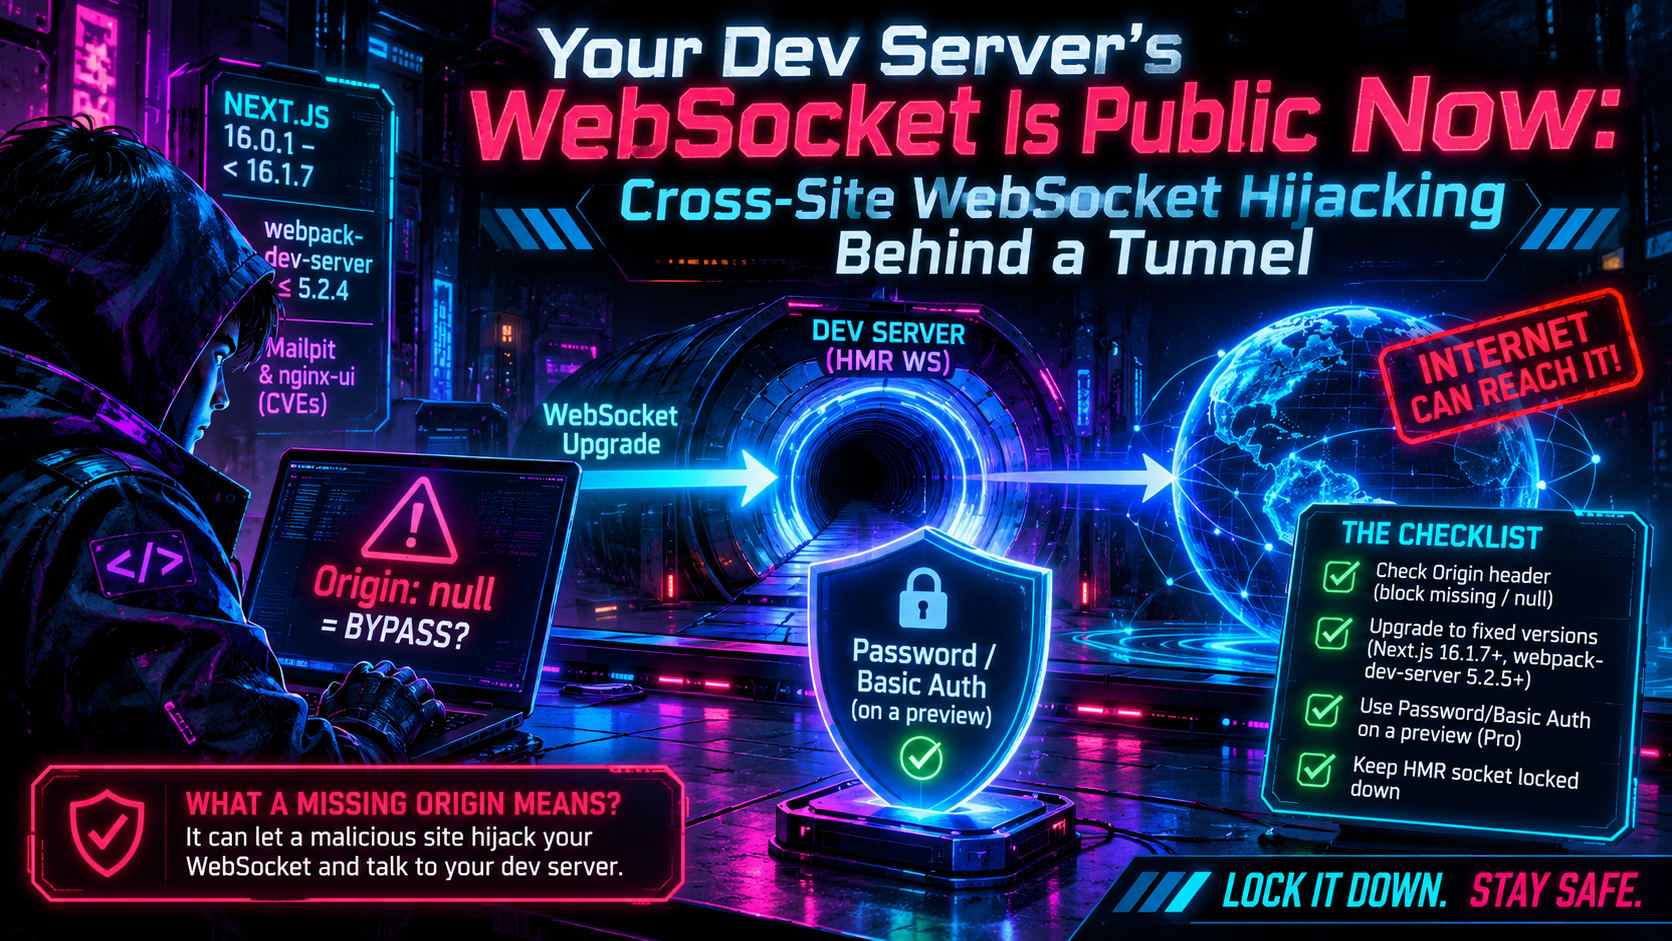
Un túnel expone públicamente tu WebSocket de HMR. Aprende cómo funciona CSWSH (Cross-Site WebSocket Hijacking), por qué importa un Origin nulo y una lista de verificación por framework.
Quick answer
Secuestro de WebSocket del servidor de desarrollo detrás de un túnel (CSWSH): webhook testing answer
For local webhook testing, run your app locally, expose it with a public HTTPS tunnel, and paste the stable callback URL into the provider dashboard.
How do I test webhooks on localhost?
Start your local server, open a public HTTPS tunnel to that port, configure the provider webhook URL, and inspect events in your local logs.
Why does a stable webhook URL matter?
Stable URLs prevent provider dashboards from needing manual callback updates every time you restart a tunnel.
Ejecutaste npm run dev, iniciaste un túnel para que un compañero pudiera revisar tu trabajo y compartiste el enlace. La página se carga y la recarga en caliente funciona. Pero la página no es lo único que publicaste. El WebSocket de reemplazo de módulo en caliente (HMR) que tu framework abre en segundo plano ahora también es accesible desde Internet.
Ese socket estaba diseñado para un mundo en el que solo tu propio navegador podía comunicarse con él. Varias vulnerabilidades de 2025 y 2026 muestran qué sucede cuando se rompe esa suposición. Next.js, Vite, webpack-dev-server, Mailpit y nginx-ui han publicado correcciones para problemas de validación de origen de WebSocket, y la más reciente de webpack-dev-server se implementó en octubre de 2026. Esta guía explica la clase de ataque, contra qué protege realmente una verificación de Origin, por qué un Origin faltante o null merece atención especial y qué hacer por framework.
¿Qué es el secuestro de WebSocket entre sitios (CSWSH)?
El secuestro de WebSocket entre sitios es la versión de WebSocket de la falsificación de solicitudes entre sitios (CSRF). Los navegadores no aplican la política de mismo origen a las conexiones WebSocket, y adjuntan las cookies del sitio a la solicitud de handshake. Por lo tanto, una página en cualquier origen puede intentar abrir un socket a tu servidor. A menos que el servidor verifique el handshake, la conexión se establece con las credenciales de la víctima. La WebSocket Security Cheat Sheet de OWASP recomienda validar el encabezado Origin en cada handshake frente a una lista explícita de permitidos. También enfatiza que el JavaScript de la página no puede anular ese encabezado, y que los comodines y las coincidencias por subcadena son propensos a errores.
El handshake es un simple HTTP GET con Upgrade: websocket. El navegador agrega un encabezado Origin que nombra la página que inició la conexión, y el servidor decide si responder 101 Switching Protocols o rechazar. Una vez que el socket está abierto, el script del atacante puede leer y enviar mensajes mientras la pestaña permanezca abierta.
Los servidores de desarrollo añaden una vuelta de tuerca. Por lo general no requieren inicio de sesión, por lo que la “credencial” que se aprovecha es la posición en la red: el navegador de la víctima puede alcanzar localhost:5173, y la página del atacante toma prestado ese alcance. El aviso de Vite (CVE-2025-24010, enero de 2025) dice explícitamente que se aplica incluso a personas que solo ejecutaron el dev server localmente.
Para un servidor de desarrollo, los mensajes son el problema. El aviso de Vite señala que su socket transporta las rutas de archivos modificados y el contenido de los archivos alrededor de errores de compilación. También advierte que los plugins pueden enviar mensajes arbitrarios que pueden incluir datos más sensibles.
Por qué un túnel cambia el modelo de amenaza
Sin un túnel, un ataque CSWSH necesita una víctima específica: tú, ejecutando el servidor, visitando una página maliciosa en la misma máquina. Eso es real (por eso existen estas CVE), pero limitado. Un túnel cambia tres cosas:
- Alcance. Cualquiera que conozca la URL pública puede abrir una conexión. No necesitan tu navegador; un script que implemente el protocolo WebSocket puede conectarse desde cualquier lugar.
- Ventana de exposición. Los túneles pueden permanecer activos durante largos periodos, y los enlaces se pegan en chats, tickets y capturas de pantalla.
- Confusión de confianza. El servidor de desarrollo fue diseñado para confiar en
localhosty su propio nombre de host. Detrás de un túnel, las solicitudes llegan con unHosty unOrigindiferentes, por lo que la gente afloja las comprobaciones para que la página funcione. Esa flexibilización es de donde proviene gran parte de la exposición real.
La documentación de los frameworks refleja esto. La documentación de Next.js sobre allowedDevOrigins dice que el servidor de desarrollo ya permite localhost, sus subdominios y el nombre de host con el que se inició, y cualquier otro nombre de host, como un túnel utilizado para desarrollo remoto, necesita una entrada explícita. El server.allowedHosts de Vite por defecto es una lista vacía, con localhost, *.localhost y todas las direcciones IP permitidas implícitamente. Las documentaciones de Vite advierten que configurarlo como true permite que cualquier sitio web acceda a tu servidor de desarrollo a través de rebinding de DNS y descargue tu código fuente. (Las listas de permitidos del encabezado Host son un tema separado; aquí nos quedamos en la mejora del WebSocket.)
Qué bloquea realmente una verificación de Origin
Una verificación de Origin responde a una pregunta: ¿qué página web inició esta conexión del navegador? Como el navegador establece el encabezado y el código JavaScript de la página no puede cambiarlo, el servidor puede tratarlo como evidencia de la página que llamó. Eso la hace efectiva contra exactamente un atacante: una página web maliciosa que dirige el navegador de la víctima.
| Amenaza | ¿Una verificación de Origin lo detiene? |
|---|---|
| Un sitio web malicioso abre un socket a través del navegador de la víctima (CSWSH) | Sí, si la lista de permitidos es estricta |
Un script del atacante o curl se conecta directamente a la URL pública del túnel |
No. Clientes no navegadores pueden enviar cualquier Origin, o ninguno |
| Alguien abre tu URL de túnel en su propio navegador | Parcialmente. Su página es del mismo origen, por lo que pasa |
| URL de túnel robada o adivinada | No. Es un endpoint libre de credenciales |
Esta es la lección central para los túneles. Una verificación de Origin protege contra que el navegador sea usado como un ‘confused deputy’. No es autenticación. Una vez que tu servidor de desarrollo es accesible para clientes crudos, ‘verificar Origin’ ya no constituye una barrera frente a un atacante deliberado, porque falsificar ese encabezado es trivial con cualquier cliente HTTP. Las notas de lanzamiento de webpack-dev-server dicen lo mismo sobre sus protecciones de sitios cruzados: clientes no navegadores como curl no se ven afectados por ellas.
Aun así importa, porque cierra la ruta de intrusión sin interacción: una página web ajena no puede subirse silenciosamente al navegador de un revisor. Pero necesita una segunda capa en el frente (ver abajo). Las cookies SameSite aportan defensa en profundidad, ya que las cookies Lax o Strict no viajan en un handshake entre sitios. No ayudan si la página del atacante reside en otro subdominio del mismo sitio.
Por qué un Origin faltante o null importa
Dos casos especiales causan la mayoría de los errores reales.
Origin faltante. Los navegadores envían Origin en los handshakes de WebSocket, pero las herramientas de línea de comandos y los clientes nativos no. Los servidores suelen tratar un encabezado ausente como “no es un navegador, así que no hay riesgo de CSWSH” y lo permiten. En una interfaz de bucle privada, eso podría ser defendible. Detrás de un túnel, es un agujero, porque la ruta con encabezado ausente es exactamente la ruta que toma un atacante directo.
Vite muestra ambos lados de esto. La corrección CSWSH de Vite (6.0.9 y posteriores) verifica un token en los handshakes que llevan un encabezado Origin, mientras que los handshakes sin uno se permiten para herramientas no basadas en navegador. Luego, en abril de 2026, CVE-2026-39363 mostró el costo. Si un servidor de desarrollo Vite quedó expuesto a la red con --host y su WebSocket quedó habilitado, un cliente que se conectara sin encabezado Origin podría invocar una llamada de obtención de módulos a través del socket. Combinado con una ruta file:// y el sufijo ?raw, eso devolvió el contenido de archivos arbitrarios en la máquina. Los controles de acceso que protegen el lado HTTP no se aplicaron en esa ruta. GitHub lo califica como Alto (CVSS 4.0: 8.2), y se corrige en Vite 6.4.2, 7.3.2 y 8.0.5.
Origin: null. La cadena literal null es lo que envían los navegadores para orígenes opacos. MDN enumera los casos comunes: iframes aislados sin allow-same-origin, documentos data:, file: y blob:, y solicitudes que cruzaron una frontera de origen mediante una redirección. La guía de Chrome sobre validar orígenes añade que dos contextos opacos no relacionados se serializan como "null", por lo que compararlos como cadenas los equipara falsamente, y recomienda rechazar "null" antes de comparar cualquier cosa. La guía de Chrome también advierte contra comprobaciones con startsWith e includes, ya que una prueba de prefijo podría permitir un dominio hostil como app.example.com.attacker.example.
Un atacante puede generar facilmente un origin nulo. Una página hostil carga un iframe sandboxed cuyo script abre el WebSocket, y el navegador envía Origin: null. Si tu código trata null como “archivo local, probablemente yo”, esa página accede directamente. Ese es el tipo de CVE-2026-27977.
Casos de 2026
La tabla resume las correcciones cubiertas a continuación.
| Proyecto | CVE | Problema | Arreglado en |
|---|---|---|---|
| Next.js | CVE-2026-27977 | Origin: null eludía la protección del WebSocket de desarrollo |
16.1.7 |
| Vite | CVE-2026-39363 | Lectura de archivos a través del WebSocket cuando no se envía Origin |
6.4.2, 7.3.2, 8.0.5 |
| webpack-dev-server | CVE-2026-9595 | Proxy amplio con ws: true engulló el socket HMR |
5.2.5 |
| webpack-dev-server | CVE-2026-112085 | Actualizaciones de WebSocket proxy pasadas sin validar Host/Origin | 5.2.7, 6.1.0 |
| Mailpit | CVE-2026-22689, luego CVE-2026-67448 | Cualquier origen aceptado, luego un bypass por percent-encoding del fix | 1.28.2, luego 1.30.6 |
| nginx-ui | CVE-2026-34403 | Verificación de Origin siempre devolvía true | 2.3.5 |
Next.js: Origin: null como bypass (CVE-2026-27977)
El aviso (GHSA-jcc7-9wpm-mj36), publicado en marzo de 2026, dice que en next dev desde 16.0.1 hasta, pero sin incluir, 16.1.7, la protección contra sitios cruzados para endpoints de desarrollo internos podría tratar Origin: null como un caso de bypass, incluso cuando allowedDevOrigins estaba configurado. La versión 16.1.7 envía null a través de las mismas comprobaciones de origen que para cualquier otro origen. Afecta solo al modo de desarrollo, no a next start.
La severidad es modesta y depende de quién la puntúe. El aviso de GitHub la califica como Moderado, la puntuación base CVSS 3.1 es 5.4, y la puntuación CVSS 4.0 registrada en la entrada CVE es 2.3. La lección pesa más que la puntuación: una lista de permitidos correctamente configurada se deshizo por una rama especial de caso. Si no puedes actualizar, el aviso recomienda mantener next dev fuera de redes no confiables y rechazar solicitudes Origin: null y actualizaciones de WebSocket a endpoints de desarrollo internos en un proxy. La descripción del CVE para las versiones afectadas también señala que las apps sin allowedDevOrigins configurado permitían conexiones desde cualquier origen, así que configúralo explícitamente.
La misma clase de fallo afectó código de producción en la misma versión. CVE-2026-27978 (CVSS 3.1: 4.3) corrigió la validación CSRF de Server Action, que trataba origin: null como si el encabezado estuviera ausente. Las solicitudes desde iframes sandboxed podrían omitir la verificación de origen por completo.
webpack-dev-server: cuando el proxy traga o omite las comprobaciones (CVE-2026-9595 y CVE-2026-112085)
Dos avisos de 2026 implican entradas de devServer.proxy con ws: true.
CVE-2026-9595 (GHSA-mx8g-39q3-5c79, junio de 2026, CVSS 3.1: 5.3) no es una lista blanca ausente. Cuando una entrada de proxy tiene un contexto amplio como / y ws: true, también captura la actualización de HMR del propio servidor de desarrollo y la reenvía a tu objetivo de proxy. Eso envía las cookies del navegador y el encabezado Origin a tu backend, omite la validación de Host y Origin del servidor de desarrollo, y deja la escritura de proxy y HMR en el mismo socket. Se corrige en 5.2.5.
CVE-2026-112085 (publicado el 22 de octubre de 2026, CVSS 3.1: 8.2 Alta) es la imagen espejo. En versiones anteriores a 5.2.7, y en 6.0.0, una entrada de proxy configurada para reenviar WebSockets pasaba las solicitudes de actualización no-HMR al objetivo del proxy sin validar Host o Origin, por lo que la protección de allowedHosts no se aplicaba a ellas. Una página maliciosa visitada por un desarrollador podría abrir un socket de origen cruzado a través del servidor de desarrollo y leer y escribir en el backend proxied, incluso cuando el servidor estaba enlazado a loopback. Se corrige en 5.2.7 y 6.1.0.
El workaround de los mantenedores para ambos: delimita contextos de proxy a rutas API específicas y elimina ws: true donde no lo necesites. Si haces túnel de un proyecto webpack, apunta a 5.2.7 o posterior (o 6.1.0 o posterior en la rama 6.x).
Las correcciones anteriores también conviene conocerlas. La versión 5.2.1 corrigió CVE-2025-30360, donde cualquier Origin de IP se aceptaba siempre, permitiendo que un sitio malicioso servido desde una IP leída de código fuente en navegadores no Chromium. La versión 5.2.6 añadió protección entre sitios para las rutas /webpack-dev-server/invalidate y /webpack-dev-server/open-editor (verifica Sec-Fetch-Site, volviendo a una comparación Origin/Host si hace falta), para que una página entre sitios ya no pueda activar una reconstrucción o abrir un archivo en tu editor. También hizo que valores Host y Origin mal formados se manejen con mayor gracia.
Vite tiene una advertencia relacionada. Sus documentos dicen que Vite no verifica el origen de las solicitudes WebSocket que proxy. Se espera que el destino del proxy haga eso, y la opción rewriteWsOrigin reescribe el origen y anula dicha verificación.
Mailpit: una regresión de su propia corrección (CVE-2026-22689, luego CVE-2026-67448)
Mailpit, la herramienta local de pruebas de correo, primero aceptaba conexiones WebSocket desde cualquier origen (CVE-2026-22689, CVSS 6.5, arreglado en 1.28.2, enero de 2026). Un sitio malicioso podría observar eventos que llegaban al ws://localhost:8025 por defecto, incluyendo asuntos de correo, remitentes y destinatarios, y estadísticas de buzón.
La corrección más tarde introdujo una regresión. CVE-2026-67448, publicado el 20 de agosto de 2026 (CVSS 6.5), afecta a 1.29.0 a 1.30.5. El middleware de origen verificaba la URI de la solicitud en crudo para el prefijo /api/ mientras que el enrutador de Go coincidía con la ruta percent-decoded, por lo que /%61pi/events omitía la verificación y alcanzaba el WebSocket de eventos. Se corrige en 1.30.6, y las instancias protegidas con --ui-auth-file no se ven afectadas, porque la ruta codificada aún devuelve 401 ahí. Un buzón de correo es exactamente lo que no debes publicar por accidente, así que pon autenticación al frente de cualquier túnel que apunte a él.
nginx-ui: todos los endpoints dijeron que sí (CVE-2026-34403)
Antes de 2.3.5 (publicado el 20 de abril de 2026), todos los endpoints de WebSocket en nginx-ui utilizaban un upgrader cuya verificación de origen devolvía siempre true. El aviso también señala que el frontend almacenaba su JWT en una cookie establecida desde JavaScript sin HttpOnly ni un atributo SameSite explícito. Si un administrador autenticado visitaba la página de un atacante, esa página podría abrir sockets autenticados. Los endpoints listados filtran métricas de Nginx, eventos y datos de nodos de clúster, y uno dispara una actualización binaria. El aviso de GitHub lo clasifica como Alto, y las bases de datos de vulnerabilidades reportan puntuaciones CVSS entre 8.1 y 8.6. Es CSWSH de libro, y “siempre verdadero” es una forma clásica de hacer que una demo funcione que persista en producción.
Una lista de verificación por framework
Next.js
- En 16.x, actualiza a 16.1.7 o posterior.
- Añade solo el hostname exacto de tu túnel a
allowedDevOrigins. Las entradas se comparan con el hostname del Origin únicamente, sin esquema ni puerto.*cubre exactamente un label y**uno o más (y solo al inicio del patrón), por lo que prefiere un subdominio específico sobre un comodín amplio. - Rechaza opcionalmente las actualizaciones de
/_next/webpack-hmrque transportenOrigin: nullen un proxy.
webpack-dev-server
- Actualiza a 5.2.7 o posterior (6.1.0 o posterior en la rama 6.x), y verifica los lockfiles, ya que plantillas antiguas pueden fijar versiones.
- Reemplaza contextos de proxy
/por rutas explícitas como/api, y eliminaws: trueinnecesario.
Vite
- Lanza una versión que incluya tanto las correcciones de CVE-2025-24010 (6.0.9, 5.4.12, 4.5.6 o posterior) como las correcciones de CVE-2026-39363 (6.4.2, 7.3.2, 8.0.5 o posterior).
- Añade el hostname del túnel a
server.allowedHostsen lugar de configurarlo comotrue, y nunca pongasserver.corsentrue. Si debes exponer el servidor con--host, estableceserver.ws: falsedonde no necesites HMR. - Recuerda que un handshake sin un encabezado
Originse trata como herramientas no navegador, por lo que permitir el Host de tu túnel significa que clientes crudos aún pueden alcanzar el socket. Esta es otra razón para autenticar en el borde.
Mailpit y nginx-ui
- Mailpit 1.30.6 o posterior, con
--ui-auth-filesi la UI es alcanzable fuera de tu máquina. nginx-ui 2.3.5 o posterior, y nunca un panel de administración en un túnel rápido.
Tu propio servidor ws o Socket.IO
Verifica
Originen el evento HTTPupgradeantes de llamar ahandleUpgrade(OWASP recomienda esto sobreverifyClient). Compara con una lista exacta de permitidos, nunca usandostartsWithoincludes, y rechaza explícitamente valores ausentes y"null":const allowed = new Set(["https://my-app.tunnel.example.com"]); server.on("upgrade", (req, socket, head) => { const origin = req.headers.origin; if (!origin || origin === "null" || !allowed.has(origin)) { socket.write("HTTP/1.1 403 Forbidden\\r\\n\\r\\n"); return socket.destroy(); } wss.handleUpgrade(req, socket, head, (ws) => wss.emit("connection", ws, req)); }Si ya usas tokens CSRF, inclúyelos en el handshake. OWASP también recomienda comprobar autorización en cada mensaje, ya que un socket abierto no debe significar acceso ilimitado.
En Go, nunca devuelvas
CheckOrigincomo verdadero. Esa única línea es la raíz de las CVEs de Mailpit y nginx-ui.
Coloca autenticación delante del socket
Como las comprobaciones de Origin no detienen a clientes directos, la jugada más fuerte es hacer que el túnel mismo exija credenciales antes de cualquier petición, incluida la solicitud Upgrade, llegue a tu servidor de desarrollo. Una contraseña o una puerta de autenticación básica en el borde del túnel significa que un visitante no autenticado se niega antes de que tu socket HMR vea el handshake. También cubre versiones de framework que aún no has parcheado. (La página de precios de InstaTunnel lista la protección por contraseña y la autenticación básica bajo su plan Pro; consulta tu propio plan antes de apoyarte en ello.)
Trata la puerta y la lista de permitidos de Origin como dos capas, no como sustitutos. La contraseña evita que extraños; la lista de permitidos evita que una página hostil robe la sesión de un revisor que ya ha iniciado sesión. Comparte las credenciales de forma privada y cámbialas cuando termine la revisión, porque pegar una contraseña en un ticket público no es mejor que ninguna.
Una línea base razonable para cualquier túnel de desarrollo compartido: framework parcheado, lista de host exacta, Origin faltante o null rechazados donde tu framework lo permita y una contraseña en el borde.
Prueba tu propia configuración en dos minutos
Ejecuta esto contra la URL de tu túnel. Una configuración segura niega la actualización en lugar de responder con 101 Switching Protocols. La bandera --http1.1 es importante porque el mecanismo Upgrade no existe en HTTP/2, y --max-time evita que curl se quede colgado en un socket abierto:
curl -i -N --http1.1 --max-time 5 \\
  -H "Connection: Upgrade" -H "Upgrade: websocket" \\
  -H "Sec-WebSocket-Version: 13" \\
  -H "Sec-WebSocket-Key: dGhlIHNhbXBsZSBub25jZQ==" \\
  -H "Origin: null" \\
  https://your-tunnel.example.com/_next/webpack-hmr
Repite con -H "Origin: https://evil.example" y con el encabezado Origin omitido, usando la ruta real de tu framework para el socket. Para Vite, añade también -H "Sec-WebSocket-Protocol: vite-hmr". La lista de pruebas de OWASP sugiere las mismas tres ideas: conectar desde orígenes no autorizados, conectar sin credenciales y comprobar qué registra el servidor. Nota que Vite está diseñado para permitir variantes sin Origin para clientes no navegadores, por lo que un 101 allí es esperado y es exactamente el caso que la contraseña de borde debe cubrir. Si alguna variante devuelve 101 y no tienes una puerta en frente, un cliente no autenticado puede hablar con tu socket HMR. Con una puerta de contraseña, las tres deberían fallar antes de llegar al framework, normalmente con un 401.
Una última nota operativa: los registros de acceso HTTP ordinarios capturan solo la solicitud de upgrade, no los mensajes que seguirán. Si dejas un túnel en ejecución, registra orígenes de conexión y fallos para que puedas ver quién está intentando conectarse.
Preguntas frecuentes
¿Estoy en riesgo si nunca uso un túnel?
En un sentido, sí. La mayoría de estas CVEs eran explotables desde una página web malintencionada contra un servidor que corre localmente. Actualiza de todas formas; un túnel solo amplia quién puede intentarlo.
¿Origin: null es lo mismo que no tener encabezado Origin?
No. Un encabezado ausente generalmente significa un cliente no navegador. Un null literal significa que un navegador envió la solicitud desde un contexto opaco. Recházalos a menos que tengas una razón específica para no hacerlo, y ten en cuenta que algunos frameworks (p. ej. Vite) aceptan deliberadamente el caso ausente.
¿HTTPS en el túnel soluciona esto?
No. TLS protege el tráfico en tránsito, pero una página hostil puede abrir una conexión wss:// tan fácilmente. El problema es quién puede conectarse, no si el tráfico está cifrado.
La idea clave
La recarga en caliente se siente como una conveniencia inofensiva, pero es un canal bidireccional de larga duración hacia tu cadena de herramientas. Cuando un túnel lo hace público, lo único entre ese canal y la Internet son las comprobaciones de origen de tu framework y lo que pongas delante. Los CVEs recientes muestran que esas comprobaciones fallan de formas sorprendentes: un caso especial null, un proxy que traga o salta las comprobaciones de upgrade, una ruta codificada por percent-encoding, un true codificado en duro, un encabezado ausente tratado como confiado.
Actualiza los frameworks, usa una allowlist de nombres de host exactos, rechaza orígenes ausentes y null donde puedas y pon una contraseña en el borde. Entonces tu túnel compartirá lo que querías compartir: una vista previa de la página, no una transmisión en vivo de tu código fuente.
Fuentes
- GitHub advisory GHSA-jcc7-9wpm-mj36 (Next.js, CVE-2026-27977) y CVE-2026-27977 record
- NVD: CVE-2026-27978 (Next.js Server Actions)
- Next.js docs: allowedDevOrigins
- GHSA-mx8g-39q3-5c79 / CVE-2026-9595 (webpack-dev-server)
- CVE-2026-112085 (webpack-dev-server) and CVE-2025-30360 (webpack-dev-server)
- CVE-2026-67448 (Mailpit) and CVE-2026-22689 (Mailpit)
- CVE-2026-34403 (nginx-ui)
- Vite advisory GHSA-vg6x-rcgg-rjx6 (CVE-2025-24010) y GHSA-p9ff-h696-f583 (CVE-2026-39363)
- Vite docs: server options
- OWASP WebSocket Security Cheat Sheet
- Chrome: validate web origins
- MDN: Origin header
- InstaTunnel pricing
Related InstaTunnel pages
Continue from this article into the most relevant product guides and workflows.
Related Topics
Keep building with InstaTunnel
Read the docs for implementation details or compare plans before you ship.