Léger et Chiffré : Pourquoi les Home Labbers aiment le Noise Protocol
Quick answer
Rathole vs Ngrok : Pourquoi les Home Labbers aiment le Noise Protocol: quick comparison answer
Choose the tunnel tool based on the network model: public HTTPS URLs for webhooks and demos, private mesh access for internal apps, and managed infrastructure when policy controls matter most.
Which tunnel tool is best for public webhook testing?
Use a public HTTPS localhost tunnel with stable URLs. InstaTunnel focuses on webhook testing, demos, OAuth callbacks, and MCP endpoint workflows.
When should I choose a private network tool instead?
Choose a private mesh or Zero Trust tool when every user and service should stay inside a controlled private network.
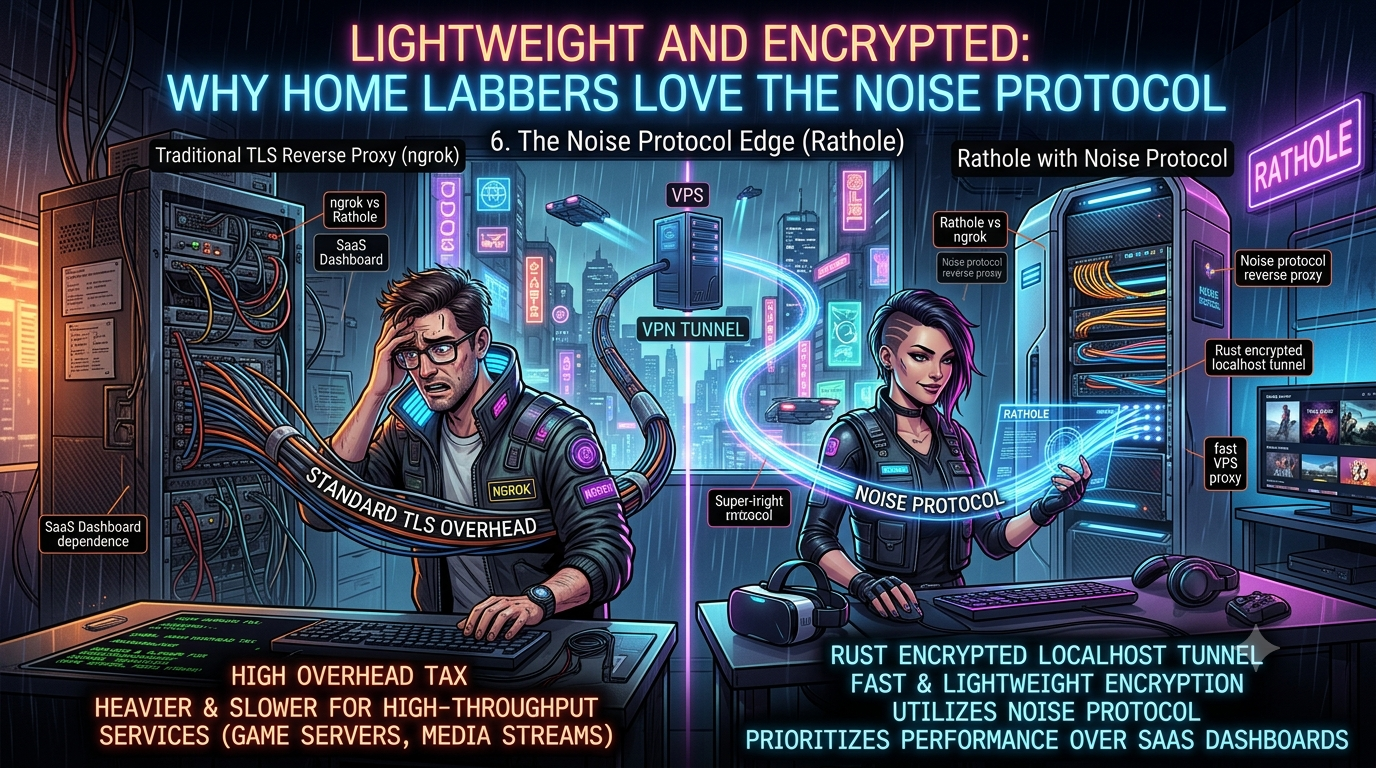
Pour les ingénieurs qui déploient des services à haut débit d’un VPS vers un home lab, la surcharge traditionnelle de TLS crée des ralentissements inutiles. Lors du tunneling du trafic UDP d’un serveur de jeu — serveur dédié Valheim, Counter-Strike 2, ou un monde Minecraft Bedrock Edition — chaque milliseconde de latence compte. (Minecraft Java Edition est une exception ici : son protocole fonctionne uniquement sur TCP, sur le port 25565, donc il ne fait pas réellement partie de la conversation UDP — à connaître avant de construire une configuration de tunnel autour.) L’écosystème open-source a répondu avec Rathole, un tunnel localhost chiffré en Rust qui privilégie la performance brute et une empreinte minimale plutôt qu’un tableau de bord géré.
Le Goulot d’étranglement des Reverse Proxies Traditionnels
De nombreuses solutions populaires de traversée NAT s’appuient fortement sur TLS/SSL pour le chiffrement du transport, ce qui ajoute une surcharge de gestion des certificats et peut compliquer les connexions à haut débit et durables.
- Limitations du protocole : ngrok ne supporte toujours pas UDP nativement, ce qui le disqualifie pour les serveurs de jeux et la VoIP en temps réel sans solutions de contournement.
- Consommation de ressources : Les mainteneurs de Rathole rapportent qu’il utilise environ un cinquième de la mémoire qu’utilise frp sous charge soutenue — bien que cette comparaison provienne du benchmark de décembre 2021 du projet, réalisé sur une seule machine avec une version d’frp désormais obsolète. Considérez cela comme une indication plutôt qu’un chiffre vérifié indépendamment.
- Gonflement du tableau de bord : Les développeurs paient souvent pour des fonctionnalités UI gérées qu’ils n’utilisent pas, plutôt que de se concentrer sur le transfert principal.
Rathole vs ngrok : L’Avantage de Rust
Rathole est un reverse proxy léger pour la traversée NAT, entièrement écrit en Rust, maintenu aujourd’hui par l’organisation rathole-org (le projet a commencé sous rapiz1/rathole). C’est un projet vraiment modeste selon les standards de GitHub — quelques milliers d’étoiles, quelques centaines de forks — mais il est activement utilisé, et des issues continuent d’être ouvertes et triées en 2026.
- Empreinte minimale : une version minimaliste et épurée peut faire environ 500KiB, ce qui explique sa présence sur des appareils embarqués et des routeurs en périphérie. La version complète (avec TLS, Noise, et WebSocket intégrés) est naturellement plus grande — quelques mégaoctets en bas de gamme — donc “500KiB” décrit la version allégée, pas ce que vous téléchargerez par défaut depuis la page des releases.
- Gestion de la mémoire : l’absence de ramasse-miettes en Rust donne à Rathole un profil mémoire plus stable et prévisible sous charge qu’une alternative avec GC comme frp, du moins selon le benchmark du projet.
- UDP natif : UDP est un type de service de premier ordre dans la configuration (
type = "udp"), donc un service Valheim ou CS2 tunnelise de la même façon qu’un TCP — simplement en changeanttype.
Une mise en garde honnête pour un public de home-lab : la dernière version taggée de Rathole est v0.5.0, datant d’octobre 2023. La branche dev est toujours activement construite et des issues continuent d’arriver en 2026, donc le projet n’est pas abandonné — mais aucune version numérotée n’a été publiée depuis quelques années, ce qui compte si vous êtes du genre à fixer des versions et attendre les changelogs avant de mettre à jour votre infrastructure de production.
La Puissance du Noise Protocol
Au lieu de gérer des certificats, Rathole peut sécuriser ses canaux de contrôle et de données avec le Noise Protocol Framework comme alternative à TLS.
- Sans certificat, mais pas non authentifié : le pattern Noise par défaut de Rathole est
Noise_NK_25519_ChaChaPoly_BLAKE2s. La partie “NK” est importante — cela signifie que le côté serveur est authentifié (le client vérifie qu’il parle au vrai serveur, la même garantie que TLS avec un certificat bien configuré), tandis que le client reste anonyme. C’est une configuration plus robuste qu’un pattern non authentifié, et c’est pourquoi Rathole présente Noise comme résistant aux MITM, pas seulement à l’écoute. - Chiffrement intégré, paire de clés plutôt qu’un certificat : pour l’utiliser, générez une paire de clés X25519 avec
rathole --genkey, puis insérez la clé privée dans votre config serveur et la clé publique correspondante dans la config client (et vice versa). Pas besoin de CA, ni deopenssl req, ni de cron de renouvellement Let’s Encrypt. - Configuration simple :
  [server.transport]
  type = "noise"

  [server.transport.noise]
  pattern = "Noise_NK_25519_ChaChaPoly_BLAKE2s"
  local_private_key = "<clé privée du serveur, base64>"
  remote_public_key = "<clé publique du client, base64>"
La partie client reflète cela avec sa propre local_private_key et la clé publique du serveur. TLS reste disponible comme option de transport si vous préférez gérer des certificats plutôt que des paires de clés — Noise est une alternative, pas un remplacement.
Déployer votre Tunnel Haute Performance
Déployer Rathole nécessite un serveur avec une IP publique et un client tournant sur votre machine locale derrière NAT.
- Configuration du serveur : vous définissez les adresses de liaison et un token pour chaque service exposé — les tokens sont obligatoires et liés au service, ce qui constitue une couche d’authentification séparée du chiffrement du transport.
- Rechargement à chaud, avec un piège : Rathole surveille le fichier de config pour les changements et ajoute ou retire des services sans interrompre les connexions existantes — pas besoin de
SIGHUP, c’est géré par un watcher de fichiers. Le piège apparaît dans les containers : le watcher dépend d’inotify, et le système de fichiers overlay de Docker peut ignorer ces événements, rendant le rechargement à chaud silencieusement inopérant sauf si vous montez tout le répertoire de config plutôt qu’un seul fichier. Il ne suit pas non plus les symlinks, ce qui peut poser problème si votre chemin de config est un ConfigMap Kubernetes. - TCP_NODELAY par défaut : depuis la v0.4.7, Rathole active
TCP_NODELAYpar défaut, ce qui réduit la latence pour le trafic interactif comme RDP ou une session Minecraft, au prix d’un peu d’efficacité brute en throughput — vous pouvez le désactiver par service avecnodelay = falsesi vous déplacez des données en masse. - Pas d’audit indépendant : aucune CVE ou avis de sécurité GitHub publié contre Rathole à ce jour, mais aucune audit de sécurité indépendante non plus — à prendre en compte si vous exposez quelque chose de plus sensible qu’un serveur de jeu.
Pour un home lab déployant un monde Valheim, un serveur CS2 ou une instance Minecraft Bedrock pour des amis, la combinaison d’un binaire minimal, UDP natif, et chiffrement Noise sans certificat est une solution vraiment adaptée — à condition de connaître quelles parties relèvent de l’ingénierie Rust et lesquelles sont le fruit d’un benchmark vieux de trois ans faisant beaucoup de marketing.
Changelog
Vérifié avec la documentation et le dépôt GitHub de Rathole (rathole-org/rathole) au 17 septembre 2026.
- Correction du point d’ouverture : Minecraft Java Edition fonctionne entièrement sur TCP (port 25565), pas UDP — seul Bedrock Edition (UDP 19132) correspond à la description “serveur de jeu UDP” utilisée dans le brouillon. Valheim (UDP 2456–2458) et Counter-Strike 2 (UDP, réseau Source 2) étaient corrects et conservés.
- Correction du pattern Noise Protocol : le brouillon laissait entendre une configuration Noise générique, sans certificat. La configuration par défaut réelle de Rathole est
Noise_NK_25519_ChaChaPoly_BLAKE2s, qui authentifie le côté serveur (similaire à TLS avec un certificat valide), et non le pattern non authentifiéNoise_NN. Ajout des clés de configuration (local_private_key/remote_public_key) et de l’étaperathole --genkeyque le brouillon omettait. - Correction du mécanisme de rechargement à chaud : le brouillon le décrivait comme basé sur SIGHUP. La surveillance du fichier de config de Rathole est basée sur le fichier (via la crate
notify/ inotify), pas un gestionnaire de signaux. Ajout des précautions concernant overlayfs Docker et les liens symboliques issues du tracker d’issues du projet (#200, #359), car ce sont de vrais pièges pour une configuration home-lab Docker/Kubernetes. - Atténuation de la déclaration “binary de 500KiB” pour distinguer la version minimale/embarquée de la version complète (plusieurs Mo avec TLS, Noise, WebSocket intégrés).
- Ajout de la source et des précautions concernant la comparaison mémoire/performance avec frp : les chiffres “utilise beaucoup moins de mémoire” et “1⁄5 de la mémoire” proviennent du
docs/benchmark.mdde Rathole, un test en boucle unique de décembre 2021 contre une ancienne version d’frp — indiqué comme directionnel, pas vérifié indépendamment. - Ajout du statut de maintenance actuel du projet : dernière version taguée v0.5.0 (octobre 2023), mais la branche
devet le tracker d’issues montrent une activité continue jusqu’en 2026 — contexte pertinent absent du brouillon. - Ajout de
TCP_NODELAYpar défaut (depuis v0.4.7) comme détail concret appuyant l’angle latence que le brouillon évoquait de manière qualitative. - Ajout d’une note sur la posture de sécurité (aucun CVE ou GHSA publié, mais pas d’audit indépendant) puisque le brouillon n’abordait pas la confiance ou la maturité.
- Confirmation et maintien : UDP natif comme type de service principal, tokens obligatoires par service, avantage de taille du binaire Rust par rapport au build frp (~10MB), et le manque de support UDP natif de ngrok.
- Suppression de la métaphore décorative “ tunnel rose néon à travers une ville cyberpunk” et de la question d’engagement final, toutes deux non standard plutôt que du contenu substantiel.
Related InstaTunnel pages
Continue from this article into the most relevant product guides and workflows.
Related Topics
Keep building with InstaTunnel
Read the docs for implementation details or compare plans before you ship.