Workflows modernes de test Frontend & Mobile : Tunnels, Routage et Débogage du Cache
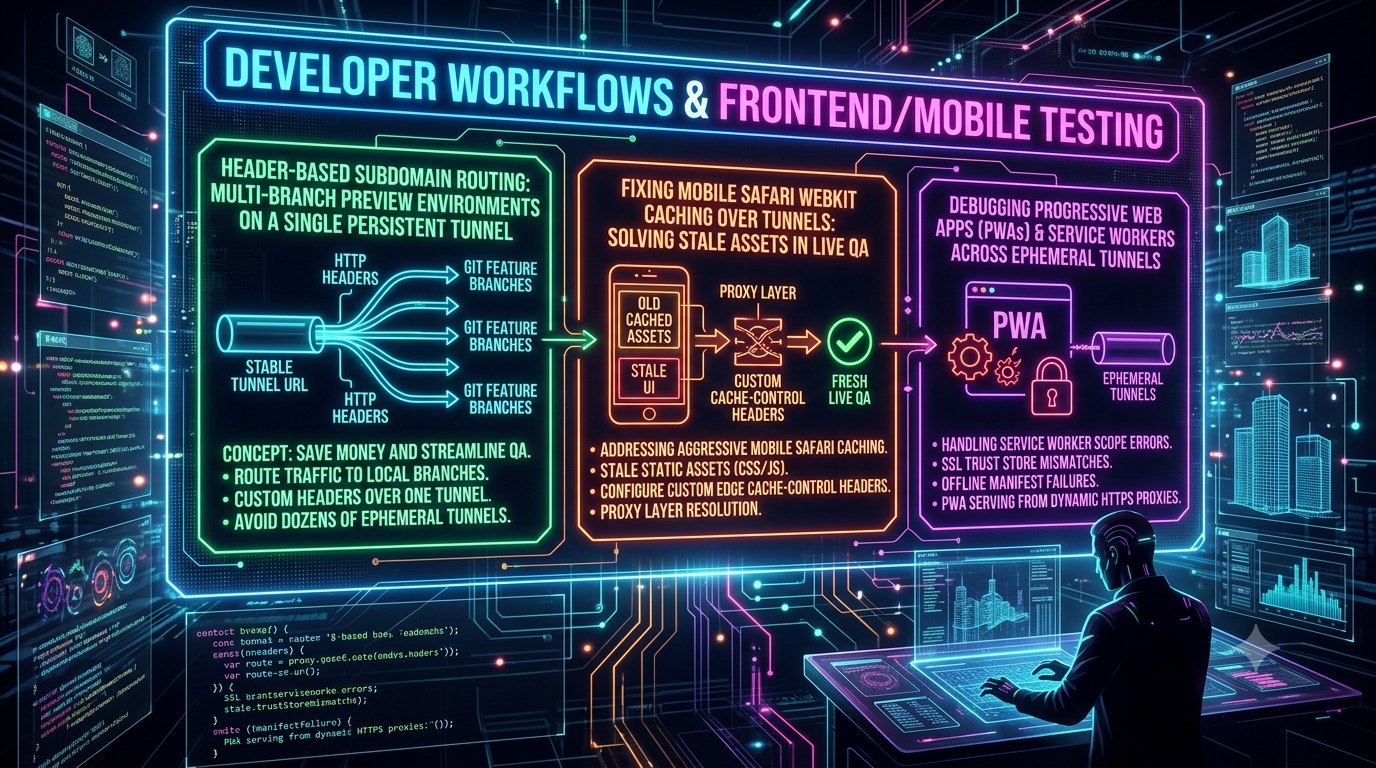
Simplifiez les workflows de développement et la QA en direct. Découvrez le routage par sous-domaine basé sur les headers, la correction du cache WebKit sur Mobile Safari, et le débogage des PWAs via tunnels persistants.
Quick answer
Workflows développeur : Routage multi-branches, cache Safari: localhost tunnel answer
A localhost tunnel gives your local app a public HTTPS URL without opening router ports, which is useful for demos, QA, mobile testing, and provider callbacks.
How do I expose localhost without opening ports?
Use a reverse HTTPS tunnel. Your machine connects outbound to the tunnel service, and the public URL forwards requests back to your local app.
When should I use a localhost tunnel?
Use one for webhook testing, OAuth callbacks, client demos, QA previews, mobile device checks, and short-lived development reviews.
Alors que les équipes d’ingénierie modernes adoptent l’intégration continue, tester du code local sur des appareils mobiles physiques, des serveurs de staging distants, et via des webhooks externes est devenu une étape essentielle du développement quotidien. Les tunnels localhost (comme Cloudflare Tunnel, ngrok, pinggy, ou reverse proxies open-source) comblent le fossé entre environnements locaux et internet public.
Cependant, le tunneling éphémère standard crée des frictions techniques, des coûts d’infrastructure inattendus, des bugs de cache agressifs sur WebKit de Mobile Safari, et des échecs d’enregistrement de service workers dans les Progressive Web Apps (PWAs).
Ce guide complet explore des patterns architecturaux avancés et des stratégies de débogage pour optimiser les workflows de test frontend et mobile via des proxies locaux HTTPS persistants et dynamiques.
1. Routage par sous-domaine basé sur les headers : Environnements de prévisualisation multi-branches sur un seul tunnel persistant
Le problème : Fatigue du tunnel éphémère et coûts croissants
Dans un workflow de développement basé sur des fonctionnalités, les développeurs travaillent simultanément sur plusieurs branches git (par ex., feature/checkout-redesign, fix/auth-leak, feature/dark-mode).
L’approche standard pour tester localement consiste à lancer un processus de tunnel séparé pour chaque branche ou port local :
# Branche 1 : Redesign du checkout
ngrok http 3000 -> https://a1b2c3.ngrok-free.app

# Branche 2 : Correction d'authentification
ngrok http 3001 -> https://x9y8z7.ngrok-free.app
Ce modèle multi-tunnels présente plusieurs inconvénients opérationnels :
- Coûts SaaS élevés : Les fournisseurs de tunnels payants limitent souvent les sous-domaines nommés persistants aux plans premium. Multiplier les sessions actives atteint rapidement les limites d’abonnement.
- Changement de contexte et webhooks cassés : Les services tiers (Stripe, GitHub, Twilio, OAuth) nécessitent des URLs de callback fixes. Changer de domaine de tunnel à chaque redémarrage du serveur local casse les tests d’intégration distants.
- Surcharge en ressources : Exécuter plusieurs processus de reverse proxy consomme mémoire et bande passante en arrière-plan.
La solution : Routage Layer 7 via un seul tunnel persistant
Au lieu d’établir plusieurs tunnels pour différentes fonctionnalités, les équipes peuvent configurer un seul tunnel persistant avec un domaine wildcard fixe (*.dev.votresociete.com) ou une URL statique fixe. Le trafic vers différentes branches git ou serveurs de développement est routé dynamiquement au niveau Layer 7 via des headers HTTP personnalisés.
                  ┌──────────────────────────────────────────────┐
                  │          Tunnel HTTPS persistant             │
                  │        (ex. https://dev.votresociete.com)   │
                  └──────────────────────┬───────────────────────┘
                                         │
                                         ▼
                  ┌──────────────────────────────────────────────┐
                  │    Reverse proxy / routeur local (Nginx/Caddy)│
                  │   Inspecte le header 'X-Branch' entrant     │
                  └──────┬───────────────────────┬───────────────┘
                         │                       │
     X-Branch: checkout  │                       │ X-Branch: auth-fix
                         ▼                       ▼
           ┌──────────────────────────┐    ┌──────────────────────────┐
           │ Branche git : feature/chk│    │ Branche git : fix/auth  │
           │ Serveur local (Port 3000)│    │ Serveur local (Port 3001)│
           └──────────────────────────┘    └──────────────────────────┘
En ajoutant un header personnalisé — comme X-Branch: checkout ou X-Env-Target: auth-fix —, un reverse proxy léger (Caddy, Nginx, Traefik) intercepte le trafic entrant et le redirige vers le port du service local correspondant.
Mise en œuvre pratique : Architecture de routage Nginx
Voici une configuration Nginx conçue pour fonctionner localement avec un outil de tunnel persistant (tel que cloudflared ou un tunnel SSH personnalisé).
# /etc/nginx/nginx.conf ou nginx.conf local de développement

http {
    # Mappe le header personnalisé 'X-Branch' à un port en amont
    map $http_x_branch $upstream_port {
        default         3000; # branche principale / application principale
        "checkout"      3000; # branche : feature/checkout-redesign
        "auth-fix"      3001; # branche : fix/auth-leak
        "dark-mode"     3002; # branche : feature/dark-mode
    }

    server {
        listen 8080;
        server_name localhost dev.votresociete.com;

        location / {
            # Routage dynamique basé sur le header mappé
            proxy_pass http://127.0.0.1:$upstream_port;

            # Transmission des headers proxy standards
            proxy_set_header Host $host;
            proxy_set_header X-Real-IP $remote_addr;
            proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
            proxy_set_header X-Forwarded-Proto $scheme;

            # Support WebSockets
            proxy_http_version 1.1;
            proxy_set_header Upgrade $http_upgrade;
            proxy_set_header Connection "upgrade";
        }
    }
}
Routage du trafic via extensions de navigateur & tests mobiles
Une fois le tunnel unique en place pointant vers 127.0.0.1:8080, les QA et développeurs peuvent facilement basculer entre environnements de branche sur le même domaine :
- Navigateurs desktop : Utilisez des extensions comme ModHeader ou Header Editor pour injecter
X-Branch: dark-modedans toutes les requêtes HTTP sortantes. - Appareils mobiles (iOS / Android) : Utilisez des outils proxy comme Charles Proxy, Proxyman, ou des wrappers de test pour définir automatiquement les headers dans les suites de tests.
- Tests automatisés Cypress / Playwright : Passez des headers personnalisés directement dans la configuration des tests :
// Exemple Playwright pour le routage par header
import { test } from '@playwright/test';

test.use({
  extraHTTPHeaders: {
    'X-Branch': 'checkout',
  },
});

test('test du flux checkout sur branche spécifique via tunnel unique', async ({ page }) => {
  await page.goto('https://dev.votresociete.com/checkout');
  // ... implémentation du test
});
Comparatif financier & workflow
| Metric | Configuration multi-tunnels éphémère | Tunnel unique avec routage par header |
|---|---|---|
| Nombre de tunnels actifs | 5–15 par développeur | 1 tunnel persistant |
| Coût de licence SaaS | Élevé (plans payants par utilisateur/tunnel) | Faible ou gratuit (domaine unique / SSH) |
| Stabilité des webhooks | Fragile (URLs changeantes) | Fixe (URL callback unique) |
| Temps de switch QA | Élevé (re-saisie d’URLs dynamiques) | Faible (simple bascule d’en-tête) |
2. Correction du cache WebKit WebSafari Mobile via tunnels : Résolution des assets obsolètes en QA live
Le problème : Cache agressif de WebKit sur disque & mémoire
Lors des tests QA en direct d’applications web responsives sur iPhone ou iPad avec Safari, on rencontre souvent des bugs persistants d’assets obsolètes. Un fichier CSS ou JS modifié localement peut ne pas se refléter sur l’appareil iOS, même après plusieurs rafraîchissements.
Ce comportement provient du moteur WebKit sous-jacent dans Safari Mobile. Pour économiser la batterie, la bande passante réseau, et le CPU, WebKit applique des politiques de cache agressives :
- Caching heuristique : Si la réponse HTTP ne comporte pas de headers
Cache-Controlexplicites, WebKit calcule une expiration implicite à partir du headerLast-Modified. - Validation conditionnelle bypassée : En cas de réseau faible ou de latence via tunnel, Safari Mobile peut sauter la validation (
304 Not Modified), servant des assets obsolètes depuis le cache WebKit local. - Surcharge de réutilisation du tunnel : Les proxies de tunneling ajoutent ou retirent certains headers HTTP, déclenchant le comportement de cache fallback de WebKit.
La solution : Configuration de headers Cache-Control personnalisés
Pour éliminer ces problèmes de cache obsolète en QA live sur iOS, il faut forcer le proxy ou le serveur web local à retourner des headers spécifiques qui obligent WebKit à ignorer le cache local et à valider chaque asset avec le serveur de développement.
Headers de réponse essentiels pour QA live
Pour éviter le cache agressif mobile, configurez votre serveur ou proxy pour retourner ce bloc de headers dans la réponse des assets statiques :
Cache-Control: no-cache, no-store, must-revalidate, max-age=0
Pragma: no-cache
Expires: 0
Mise en œuvre dans les proxies de développement
Option A : Configuration Caddy
Caddy permet une syntaxe simple pour injecter ces headers :
dev.votresociete.com {
    reverse_proxy 127.0.0.1:3000

    # Cible tous les assets statiques
    @static {
        file
        path *.js *.css *.html *.json
    }

    # Injection des headers anti-cache
    header @static {
        Cache-Control "no-cache, no-store, must-revalidate, max-age=0"
        Pragma "no-cache"
        Expires "0"
    }
}
Option B : Override headers dans Nginx
Dans Nginx, utilisez add_header pour forcer ces headers et écraser ceux venant de l’amont :
location ~* \.(js|css|html|json)$ {
    proxy_pass http://127.0.0.1:3000;

    # Masque les headers de cache existants
    proxy_hide_header Cache-Control;
    proxy_hide_header Pragma;
    proxy_hide_header Expires;

    # Headers stricts pour QA mobile
    add_header Cache-Control "no-cache, no-store, must-revalidate, max-age=0" always;
    add_header Pragma "no-cache" always;
    add_header Expires "0" always;
}
Débogage avancé : Inspecteur Web Safari iOS via USB
Si les headers ne suffisent pas, inspectez directement le cache WebKit sur l’appareil iOS :
- Sur l’appareil iOS : Aller dans Réglages > Safari > Avancé et activer Web Inspector.
- Connecter l’iPhone à un Mac via câble Lightning ou USB-C.
- Ouvrir Safari sur Mac, aller dans le menu Develop, sélectionner l’appareil iOS connecté, puis la page du tunnel actif.
- Dans l’inspecteur Web, aller dans l’onglet Stockage ou Réseau, cocher Désactiver les caches, et faire un rechargement forcé (
Cmd + R).
3. Débogage des PWAs (Progressive Web Apps) & Service Workers via tunnels éphémères
Les tests de PWAs sur tunnels éphémères révèlent des cas limites dans la gestion des frontières de sécurité par les navigateurs pour Service Workers, Web App Manifests, et caches hors ligne.
 ┌────────────────────────────────────────────────────────────────────────┐
 │                        Critères de sécurité PWA                        │
 ├───────────────────────────────────┬────────────────────────────────────┤
 │ 1. Contexte HTTPS valide           │ Domaine dynamique éphémère nécessite│
 │                                   │ un certificat SSL fiable.            │
 ├───────────────────────────────────┼────────────────────────────────────┤
 │ 2. Scope du Service Worker correct  │ La localisation du script détermine│
 │                                   │ le scope maximal (ex. /app/sw.js -> /app/). │
 ├───────────────────────────────────┼────────────────────────────────────┤
 │ 3. Correspondance du cache hors ligne│ Les hôtes en dur dans les manifests│
 │                                   │ empêchent la récupération.            │
 └───────────────────────────────────┴────────────────────────────────────┘
Problème critique 1 : Mismatch scope du Service Worker & headers
Par défaut, la localisation du fichier sw.js détermine son scope maximal. Un script servi depuis https://tunnel-domain.com/assets/sw.js ne peut contrôler que les pages sous /assets/.
Si la PWA tourne à la racine (/), l’enregistrement échouera avec une erreur de sécurité :
SecurityError: The path of the provided scope ('/') is not allowed by the max scope for the given script location ('/assets/sw.js').
La solution : Header Service-Worker-Allowed
Si votre build place sw.js dans un sous-dossier, configurez votre serveur ou proxy pour retourner le header HTTP :
HTTP/1.1 200 OK
Content-Type: application/javascript
Service-Worker-Allowed: /
Lors de l’enregistrement en JS, spécifiez explicitement le scope racine :
if ('serviceWorker' in navigator) {
  navigator.serviceWorker.register('/assets/sw.js', {
    scope: '/'
  })
  .then((registration) => {
    console.log('Service Worker enregistré avec scope:', registration.scope);
  })
  .catch((error) => {
    console.error('Échec de l’enregistrement du Service Worker:', error);
  });
}
Problème critique 2 : Mismatch de trust SSL/TLS sur proxies HTTPS dynamiques
Les Service Workers nécessitent un contexte sécurisé (HTTPS ou localhost). Lorsqu’on sert des apps locales via des proxies TLS auto-signés ou tunnels locaux, les appareils mobiles bloquent souvent l’installation du Service Worker à cause de l’absence de chaîne de confiance.
- Erreur Chrome Android :
DOMException: Failed to register a ServiceWorker... Une erreur de certificat SSL est survenue lors de la récupération du script. - Erreur Safari iOS :
Fetch API cannot load... due to access control checks.
Stratégie de résolution
- Utiliser des tunnels avec CA de confiance : Assurez-vous que votre solution de tunnel fournit automatiquement des certificats valides et reconnus (Let’s Encrypt, Cloudflare Tunnel, Pinggy).
- Installer les CA racines sur le matériel de test : Si vous utilisez des certificats auto-signés, installez le CA racine dans le magasin de confiance de l’appareil :
- iOS : Installer le profil de certificat dans Réglages > Général > À propos > Certificats et activer la confiance complète.
- Android : Aller dans Paramètres > Sécurité > Cryptage & certificats > Installer un certificat > Certificat CA.
Problème critique 3 : Manifests de precache obsolètes & mismatch de domaine éphémère
Les outils de build PWA (Workbox, Vite PWA, Next-PWA) génèrent des manifests statiques lors du build local. Ces manifests mapent les URLs d’assets pour offline.
Si votre pipeline intègre des URLs absolues (ex. http://localhost:3000/main.js ou https://old-tunnel-123.ngrok-free.app/main.js) dans le manifest, charger l’app via un nouveau domaine éphémère causera des erreurs de mismatch. Le Service Worker tentera de récupérer des assets sur un hostname inaccessible, échouant à l’installation ou provoquant des boucles de reload.
Stratégie de résolution : Scope relatif dynamique
Assurez-vous que tous les assets en precache utilisent des chemins relatifs dans votre configuration de build :
// vite.config.js (exemple Vite PWA)
import { defineConfig } from 'vite';
import { VitePWA } from 'vite-plugin-pwa';

export default defineConfig({
  plugins: [
    VitePWA({
      registerType: 'autoUpdate',
      workbox: {
        // Utiliser des chemins relatifs dans navigateFallback et precache
        navigateFallback: '/index.html',
        globPatterns: ['**/*.{js,css,html,ico,png,svg}'],
        // Exclure les checks d’hôte dur
        modifyURLPrefix: {
          '': '/'
        }
      }
    })
  ]
});
Désinscription programmatique pour un test propre
Lors de tests manuels avec changement de domaine de tunnel, forcez la désinscription des Service Workers et la purge du CacheStorage via un script dans le navigateur :
// Utilitaire de dev : exécuter dans la console du navigateur
async function purgeTunnelPWA() {
  // 1. Désenregistrer tous les Service Workers
  const registrations = await navigator.serviceWorker.getRegistrations();
  for (let registration of registrations) {
    await registration.unregister();
    console.log('SW désenregistré:', registration.scope);
  }

  // 2. Supprimer tous les caches
  const cacheNames = await caches.keys();
  for (let name of cacheNames) {
    await caches.delete(name);
    console.log('Cache supprimé:', name);
  }

  // 3. Recharger la page en ignorant le cache
  window.location.reload(true);
}
4. Points clés & checklist architecturale
Pour établir un workflow de test local résilient, rapide et économique, adoptez ces standards opérationnels :
- Consolidez les tunnels : Évitez de lancer un tunnel éphémère par branche. Déployez un seul tunnel persistant avec un reverse proxy local routant selon des headers HTTP personnalisés (ex.
X-Branch). - Désactivez le cache WebKit côté mobile : Sur les proxies de développement pour iOS, injectez explicitement
Cache-Control: no-cache, no-store, must-revalidate. - Validez les limites des Service Workers : Configurez le header
Service-Worker-Allowed: /si déployé dans un sous-dossier, et utilisez strictement des chemins relatifs dans les manifests pour éviter les erreurs de fetch cross-domain.
Related InstaTunnel pages
Continue from this article into the most relevant product guides and workflows.
Related Topics
Keep building with InstaTunnel
Read the docs for implementation details or compare plans before you ship.