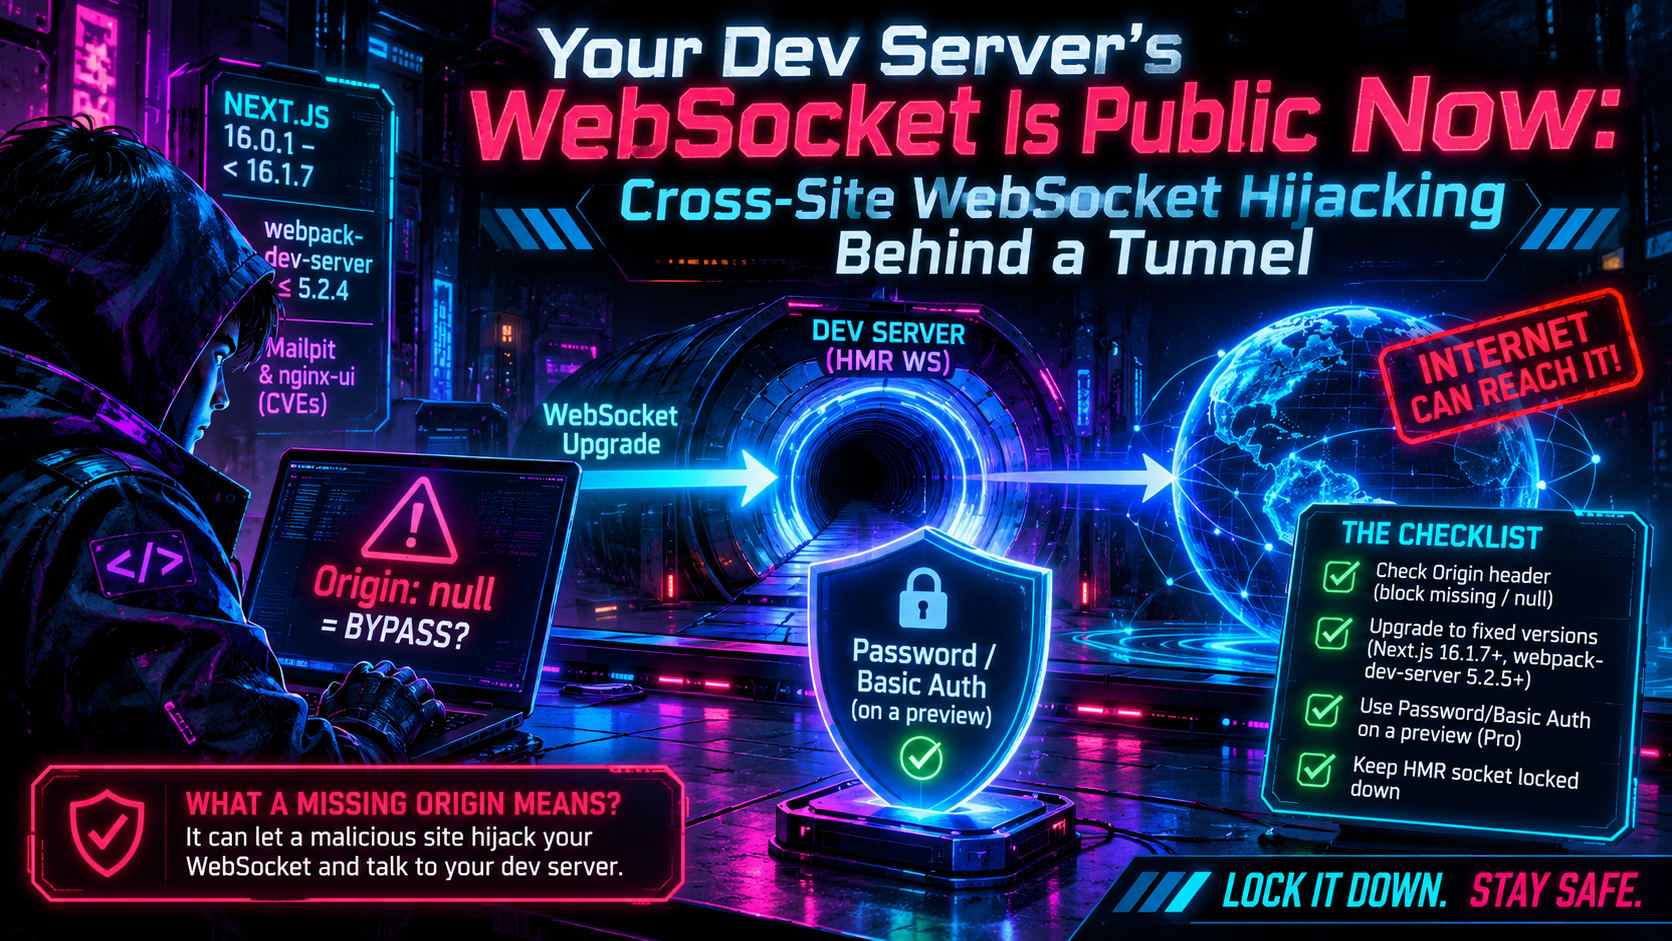
Le WebSocket de votre serveur de développement est désormais public : détournement WebSocket inter-site derrière un tunnel
Un tunnel rend votre HMR WebSocket public. Découvrez comment fonctionne le détournement WebSocket inter-site, pourquoi Origin null compte, et une checklist de correctifs par framework.
Quick answer
Détournement WebSocket du serveur de développement derrière un tunnel (CSWSH): webhook testing answer
For local webhook testing, run your app locally, expose it with a public HTTPS tunnel, and paste the stable callback URL into the provider dashboard.
How do I test webhooks on localhost?
Start your local server, open a public HTTPS tunnel to that port, configure the provider webhook URL, and inspect events in your local logs.
Why does a stable webhook URL matter?
Stable URLs prevent provider dashboards from needing manual callback updates every time you restart a tunnel.
Vous avez exécuté npm run dev, démarré un tunnel pour qu’un collègue puisse revoir votre travail et partagé le lien. La page se charge et le rechargement à chaud fonctionne. Mais la page n’est pas la seule chose que vous avez publiée. Le WebSocket de remplacement à chaud des modules (HMR) que votre framework ouvre en arrière-plan est désormais accessible depuis Internet également.
Ce socket était conçu pour un monde où seul votre propre navigateur pouvait communiquer avec lui. Plusieurs vulnérabilités de 2025 et 2026 montrent ce qui se passe lorsque cette hypothèse est brisée. Next.js, Vite, webpack-dev-server, Mailpit et nginx-ui ont tous publié des correctifs pour les problèmes de validation d’origine des WebSocket, et le plus récent de webpack-dev-server est arrivé en octobre 2026. Ce guide explique la classe d’attaque, ce que protège réellement la vérification Origin, pourquoi un Origin manquant ou null mérite une attention particulière, et ce qu’il faut faire par framework.
Qu’est-ce que le détournement WebSocket inter-site (CSWSH) ?
Le détournement WebSocket inter-site est la version WebSocket du cross-site request forgery. Les navigateurs n’appliquent pas la politique de même origine aux connexions WebSocket, et ils joignent les cookies du site à la requête d’initialisation (handshake). Une page sur n’importe quelle origine peut donc tenter d’ouvrir une connexion à votre serveur. À moins que le serveur ne vérifie lui-même le handshake, la connexion réussit avec les identifiants de la victime. La WebSocket Security Cheat Sheet d’OWASP recommande de valider l’en-tête Origin à chaque handshake contre une liste blanche explicite. Elle rappelle aussi que le JavaScript côté page ne peut pas écraser cet en-tête, et que les jokers et les correspondances par sous-chaîne présentent des risques.
Le handshake est un HTTP GET ordinaire avec Upgrade: websocket. Le navigateur ajoute un en-tête Origin nommant la page qui a démarré la connexion, et le serveur décide s’il répondra avec 101 Switching Protocols ou s’il refusera. Une fois la connexion ouverte, le script de l’attaquant peut lire et envoyer des messages tant que l’onglet reste ouvert.
Les serveurs de développement ajoutent une torsion. Ils n’ont généralement pas de login, donc le « credential » usurpé est la position réseau : le navigateur de la victime peut atteindre localhost:5173, et la page de l’attaquant emprunte cette portée. L’avis de Vite (CVE-2025-24010, janvier 2025) dit carrément que cela s’applique même aux personnes qui exécutaient le dev server localement.
Pour un serveur de développement, les messages posent problème. L’avis de Vite note que son socket transporte les chemins des fichiers modifiés et le contenu des fichiers autour des erreurs de construction. Il avertit également que les plugins peuvent envoyer des messages arbitraires qui peuvent contenir des données plus sensibles.
Pourquoi un tunnel modifie le modèle de menace
Sans tunnel, une attaque CSWSH nécessite une victime précise : vous, en train d’exécuter le serveur, visitant une page malveillante sur la même machine. C’est réel (c’est pourquoi ces CVE existent), mais restreint. Un tunnel change trois choses :
- Portée. Quiconque obtient l’URL publique peut ouvrir une connexion. Ils n’ont pas besoin de votre navigateur; un script qui parle le protocole WebSocket peut se connecter de n’importe où.
- Fenêtre d’exposition. Les tunnels peuvent rester actifs longtemps, et les liens peuvent être collés dans les chats, tickets et captures d’écran.
- Confusion de confiance. Le serveur de développement a été conçu pour faire confiance à
localhostet à son propre nom d’hôte. Derrière un tunnel, les requêtes arrivent avec unHostet unOrigindifférents, incitant les gens à assouplir les vérifications pour faire fonctionner la page. Cet assouplissement est l’origine d’une grande partie de l’exposition réelle.
La documentation des frameworks reflète cela. La documentation de Next.js sur allowedDevOrigins indique que le dev server autorise déjà localhost, ses sous-domaines et le nom d’hôte avec lequel il a été démarré, et tout autre nom d’hôte, comme un tunnel utilisé pour le développement à distance, nécessite une entrée explicite. Le champ server.allowedHosts de Vite par défaut est une liste vide, avec localhost, *.localhost et toutes les adresses IP autorisées implicitement. La documentation de Vite avertit que le définir sur true permet à n’importe quel site d’atteindre votre dev server via le DNS rebinding et de télécharger votre source. (Les listes blanches d’en-têtes Host sont un sujet distinct; ici nous restons sur la mise à niveau du WebSocket.)
Ce que bloquent réellement la vérification d’Origin
Une vérification Origin répond à une question : quelle page web a initié cette connexion du navigateur ? Comme le navigateur définit l’en-tête et que les scripts de la page ne peuvent pas le modifier, le serveur peut le considérer comme une preuve de la page appelante. Cela le rend efficace contre exactement un attaquant : une page web malveillante qui dirige le navigateur de la victime.
| Menace | La vérification d’Origin l’arrête-t-elle ? |
|---|---|
| Page Web malveillante ouvre une socket via le navigateur de la victime (CSWSH) | Oui, si la liste blanche est stricte |
Script d’attaquant ou curl se connecte directement à l’URL publique du tunnel |
Non. Les clients non navigateur peuvent envoyer n’importe quel Origin, ou aucun |
| Quelqu’un ouvre l’URL de votre tunnel dans son propre navigateur | En partie. Leur page est de la même origine, elle passe donc |
| URL de tunnel volée ou devinée | Non. C’est un point de terminaison sans authentification |
Ceci est la leçon centrale pour les tunnels. Une vérification d’Origin protège contre l’utilisation des navigateurs comme auxiliaire malveillant. Ce n’est pas une authentification. Une fois que votre dev server est accessible par des clients bruts, « nous vérifions Origin » n’est pas une barrière contre un attaquant délibéré, car forger l’en-tête demande un seul indicateur dans tout client HTTP. Les notes de version de webpack-dev-server disent autant sur ses protections inter-sites : les clients non navigateurs tels que curl ne sont pas affectés par elles.
Cela compte encore, car cela ferme la voie d’accès par infiltration: une page web étrangère ne peut pas s’appuyer silencieusement sur le navigateur d’un examinateur. Mais cela nécessite une seconde couche devant (voir ci-dessous). Les cookies SameSite renforcent la défense en profondeur, car les cookies Lax ou Strict ne se joindront pas au handshake cross-site. Cela n’aide pas si la page de l’attaquant se situe sur un autre sous-domaine du même site.
Pourquoi un Origin manquant ou null compte
Deux cas spéciaux provoquent la plupart des bogues.
Origin manquant. Les navigateurs envoient Origin lors des handshakes WebSocket, mais les outils en ligne de commande et les clients natifs ne le font pas. Les serveurs considèrent souvent qu’un en-tête manquant équivaut à « pas de navigateur, donc pas de risque CSWSH » et laissent passer. Sur une interface de loopback privée, cela peut être défendable. Derrière un tunnel, c’est une faille, car le chemin sans en-tête est exactement le chemin qu’emprunte un attaquant direct.
Vite montre les deux côtés de cela. Sa correction CSWSH (6.0.9 et versions ultérieures) vérifie un token lors des handshakes qui portent un en-tête Origin, tandis que les handshakes sans celui-ci passent pour les outils non navigateur. Puis en avril 2026, CVE-2026-39363 a montré le coût. Si un dev server Vite était exposé au réseau avec --host et que le WebSocket est resté activé, un client qui se connectait sans en-tête Origin pouvait invoquer un appel de récupération de module via le socket. Combiné avec un chemin file:// et le suffixe ?raw, cela renvoyait le contenu de fichiers arbitraires sur la machine. Les contrôles d’accès qui protègent le côté HTTP n’étaient pas appliqués sur ce chemin. GitHub évalue cela comme élevé (CVSS 4.0: 8.2), et il est corrigé dans Vite 6.4.2, 7.3.2 et 8.0.5.
Origin: null. La chaîne littérale null est ce que les navigateurs envoient pour des origines opaques. MDN répertorie les cas courants : sandboxed iframes sans allow-same-origin, data:, file: et documents blob:, et les requêtes qui franchissent une frontière d’origine via une redirection. Chrome donne des conseils sur la validation des origines en ajoutant que deux contextes opaques non liés se sérialisent tous les deux en "null", donc les comparer comme chaînes les confondent et il est recommandé de rejeter "null" avant de comparer quoi que ce soit. Le guide de Chrome avertit également contre les vérifications startsWith et includes, car un test de préfixe peut laisser passer un domaine hostile comme app.example.com.attacker.example.
Un attaquant peut fabriquer une origine null à faible coût. Une page hostile charge une iframe sandboxée dont le script ouvre le WebSocket, et le navigateur envoie Origin: null. Si votre code considère null comme « fichier local, probablement moi », cette page entre directement. C’est la forme du CVE-2026-27977.
2026 cas fichiers
Le tableau résume les correctifs couverts ci-dessous.
| Projet | CVE | Problème | Corrigé dans |
|---|---|---|---|
| Next.js | CVE-2026-27977 | Origin: null contournait la protection WebSocket de dev |
16.1.7 |
| Vite | CVE-2026-39363 | Lecture de fichier via WebSocket lorsque aucun Origin n’est envoyé |
6.4.2, 7.3.2, 8.0.5 |
| webpack-dev-server | CVE-2026-9595 | Proxy large ws: true qui avale le socket HMR |
5.2.5 |
| webpack-dev-server | CVE-2026-112085 | Mises à niveau WebSocket proxifiées ont ignoré les vérifications Host/Origin | 5.2.7, 6.1.0 |
| Mailpit | CVE-2026-22689, puis CVE-2026-67448 | Toute origine acceptée, puis contournement par encodage en pourcentage de la correction | 1.28.2, puis 1.30.6 |
| nginx-ui | CVE-2026-34403 | Vérification d’origine toujours vraie | 2.3.5 |
Next.js : Origin: null comme contournement (CVE-2026-27977)
L’avis (GHSA-jcc7-9wpm-mj36), publié en mars 2026, indique que dans next dev de 16.0.1 jusqu’à mais sans inclure 16.1.7, la protection inter-site des endpoints de développement internes pourrait traiter Origin: null comme un cas de contournement, même si allowedDevOrigins était configuré. La version 16.1.7 envoie null via les mêmes vérifications d’autorisation de l’origine que pour toutes les autres origines. Cela concerne uniquement le mode développement, pas next start.
La gravité est modeste et dépend de qui l’évalue. L’avis de GitHub indique Modéré, le score CVSS 3.1 de base est 5.4, et le score CVSS 4.0 enregistré dans l’entrée CVE est 2.3. La leçon l’emporte sur le score : une liste blanche correctement configurée a été défaite par une branche particulière. Si vous ne pouvez pas mettre à jour, l’avis conseille de garder next dev hors des réseaux non fiables et de rejeter les requêtes Origin: null et les mises à niveau WebSocket vers les endpoints internes du dev via un proxy. La description CVE pour les versions affectées note aussi que les applications sans allowedDevOrigins défini autorisait encore les connexions depuis n’importe quelle origine, il faut les configurer explicitement.
La même classe de bogue a touché le code de production dans la même version. CVE-2026-27978 (CVSS 3.1 : 4.3) a corrigé la validation CSRF des Server Actions, qui avait traité origin: null comme si l’en-tête manquait. Des requêtes depuis des iframe sandboxées pourraient contourner entièrement la vérification d’origine.
webpack-dev-server : lorsque le proxy avale ou ignore les vérifications (CVE-2026-9595 et CVE-2026-112085)
Deux avis 2026 impliquent des entrées devServer.proxy avec ws: true.
CVE-2026-9595 (GHSA-mx8g-39q3-5c79, juin 2026, CVSS 3.1: 5.3) n’est pas une liste blanche manquante. Lorsqu’une entrée proxy a un contexte large tel que / et ws: true, elle intercepte également la propre mise à niveau HMR du dev server et la transmet à votre cible proxy. Cela envoie les cookies du navigateur et l’en-tête Origin vers votre backend, saute la validation Host et Origin du dev server, et laisse le proxy et l’écriture HMR sur le même socket. C’est corrigé dans 5.2.5.
CVE-2026-112085 (publié le 22 octobre 2026, CVSS 3.1: 8.2 Hauteur) est l’image miroir. Dans les versions antérieures à 5.2.7, et dans 6.0.0, une entrée proxy configurée pour transmettre des WebSockets a transmis des requêtes de mise à niveau non-HMR au proxy cible sans valider Host ou Origin, de sorte que la protection allowedHosts ne s’appliquait pas à celles-ci. Une page malveillante visitée par un développeur pouvait ouvrir un socket cross-origin via le dev server et lire et écrire sur le backend proxifié, même lorsque le serveur était lié au loopback. C’est corrigé dans 5.2.7 et 6.1.0.
Les développeurs recommandent comme solution : limiter les contextes proxy à des chemins API spécifiques et supprimer ws: true lorsque vous n’en avez pas besoin. Si vous tunnelisez un projet webpack, ciblez 5.2.7 ou version ultérieure (ou 6.1.0 ou plus tard sur la branche 6.x).
Des correctifs antérieurs valent aussi la peine d’être connus. La version 5.2.1 a corrigé CVE-2025-30360, où n’importe quelle origine IP était toujours acceptée, permettant à un site malveillant servi depuis une IP brute de lire le code source dans des navigateurs non Chromium. La version 5.2.6 a ajouté une protection inter-site pour les routes qui changent l’état /webpack-dev-server/invalidate et /webpack-dev-server/open-editor (elle vérifie Sec-Fetch-Site, revenant à une comparaison Origin/Host), de sorte qu’une page cross-site ne peut plus déclencher une reconstruction ou ouvrir un fichier dans votre éditeur. Elle a aussi rendu les valeurs Host et Origin malformées gérées gracieusement.
Vite a une mise en garde connexe. Ses docs indiquent que Vite ne vérifie pas l’origine des requêtes WebSocket qu’il proxye. La cible du proxy est censée le faire, et l’option rewriteWsOrigin réécrit l’origine et contredit une telle vérification.
Mailpit : une régression de sa propre correction (CVE-2026-22689, puis CVE-2026-67448)
Mailpit, l’outil de test d’e-mails local, a d’abord accepté des connexions WebSocket depuis n’importe quelle origine (CVE-2026-22689, CVSS 6.5, corrigé dans 1.28.2, janvier 2026). Un site malveillant pouvait surveiller les événements arrivant sur le ws://localhost:8025 par défaut du développeur, y compris les sujets des e-mails, les détails de l’expéditeur et du destinataire, et les statistiques de la boîte aux lettres.
La correction a ensuite régressé. CVE-2026-67448, publiée le 20 août 2026 (CVSS 6.5), affecte 1.29.0 à 1.30.5. Le middleware d’origine vérifiait l’URI brut de la requête pour le préfixe /api/ alors que le routeur Go correspondait au chemin décodé en pourcentage, donc / %61pi/events a échappé à la vérification et a atteint le WebSocket des événements. C’est corrigé dans la 1.30.6, et les instances protégées par --ui-auth-file ne sont pas affectées, car le chemin encodé retourne toujours 401. Une boîte mail est exactement ce que vous ne devriez pas publier par accident, alors mettez une authentification à l’avant de tout tunnel qui pointe dessus.
nginx-ui : chaque endpoint disait oui (CVE-2026-34403)
Avant 2.3.5 (publié le 20 avril 2026), chaque endpoint WebSocket dans nginx-ui utilisait un upgrader dont la vérification d’origine revenait inconditionnellement vraie. L’avis note également que le frontend stockait son JWT dans un cookie défini par JavaScript sans HttpOnly ou un attribut explicite SameSite. Si un administrateur connecté visitait la page d’un attaquant, cette page pouvait ouvrir des sockets authentifiés. Les endpoints répertoriés exposent des métriques Nginx, des événements et des données de nœuds du cluster, et l’un déclenche une mise à niveau binaire. L’avis de GitHub le classe comme Elevé, et les bases de données de vulnérabilité rapportent des scores CVSS entre 8.1 et 8.6. C’est le CSWSH typique, et « toujours vrai » est une méthode classique pour faire fonctionner une démo qui survit en production.
Une checklist par framework
Next.js
- Sur 16.x, passez à 16.1.7 ou plus tard.
- Ajoutez uniquement le nom d’hôte exact de votre tunnel à
allowedDevOrigins. Les entrées sont comparées au nom d’hôte de l’Origin uniquement, sans schéma ni port.*couvre exactement une étiquette et**une ou plusieurs (et uniquement au début du motif), privilégiez donc un sous-domaine spécifique à un wildcard large. - Optionnellement rejetez les mises à niveau
/_next/webpack-hmrtransportantOrigin: nullà un proxy.
webpack-dev-server
- Mettez à jour vers 5.2.7 ou plus tard (6.1.0 ou plus tard sur 6.x), et vérifiez les lockfiles, car les anciens scaffolds peuvent fixer d’anciennes versions.
- Remplacez les contextes proxy
/par des chemins explicites tels que/api, et supprimez lesws: trueinutiles.
Vite
- Publiez une version incluant les correctifs CVE-2025-24010 (6.0.9, 5.4.12, 4.5.6 ou plus) et les correctifs CVE-2026-39363 (6.4.2, 7.3.2, 8.0.5 ou plus).
- Ajoutez le nom d’hôte du tunnel à
server.allowedHostsplutôt que de le régler surtrue, et ne définissez jamaisserver.corssurtrue. Si vous devez exposer le serveur avec--host, définissezserver.ws: falselorsque vous n’avez pas besoin de HMR. - Rappelez-vous qu’une poignée de main sans en-tête
Originest traitée comme un outil non navigateur, donc autoriser l’hôte de votre tunnel signifie que des clients bruts peuvent toujours atteindre le socket. C’est une autre raison d’une authentification à la périphérie.
Mailpit et nginx-ui
- Mailpit 1.30.6 ou version ultérieure, avec
--ui-auth-filesi l’UI est accessible au-delà de votre machine. nginx-ui 2.3.5 ou version ultérieure, et jamais un panneau d’administration sur un tunnel rapide.
Votre propre serveur ws ou Socket.IO
Vérifiez l’Origin dans l’événement HTTP
upgradeavant d’appelerhandleUpgrade(OWASP recommande cela plutôt queverifyClient). Comparez avec une allowlist exacte, jamais avecstartsWithouincludes, et rejetez les valeurs absentes et"null"explicitement :const allowed = new Set(["https://my-app.tunnel.example.com"]); server.on("upgrade", (req, socket, head) => { const origin = req.headers.origin; if (!origin || origin === "null" || !allowed.has(origin)) { socket.write("HTTP/1.1 403 Forbidden\\r\\n\\r\\n"); return socket.destroy(); } wss.handleUpgrade(req, socket, head, (ws) => wss.emit("connection", ws, req)); });Si vous utilisez déjà des jetons CSRF, incluez-en un dans la poignée de main. OWASP conseille également de vérifier l’autorisation à chaque message, car une socket ouverte ne doit pas signifier un accès illimité.
En Go, ne laissez jamais
CheckOriginretournertrue. Cette ligne est la racine des CVEs de Mailpit et nginx-ui.
Mettre l’authentification en amont du socket
Parce que les vérifications d’Origin ne bloquent pas les clients directs, l’action la plus robuste est de faire en sorte que le tunnel lui-même exige des identifiants avant toute requête, y compris la requête Upgrade, atteigne votre serveur de développement. Un mot de passe ou un portail Basic Auth à la périphérie du tunnel signifie qu’un visiteur non authentifié est refusé avant que votre socket HMR voie la poignée de main. Cela couvre aussi des versions du framework que vous n’avez pas encore patchées. (La page de tarification d’InstaTunnel indique la protection par mot de passe et l’authentification de base sous son plan Pro ; vérifiez votre propre plan avant de vous y fier.)
Traitez la porte et la liste blanche d’Origin comme deux couches, et non comme des substituts. Le mot de passe empêche les étrangers ; la liste blanche empêche une page hostile de détourner la session d’un relecteur qui est déjà connecté. Partagez les identifiants en privé et faites-les tourner à la fin de la revue, car un mot de passe collé dans un ticket public n’est pas mieux que rien.
Une ligne directrice raisonnable pour tout tunnel de dev partagé : framework patché, liste d’hôtes exacte, Origin null et manquant rejetés lorsque possible, et un mot de passe à l’extrémité.
Testez votre propre configuration en deux minutes
Exécutez ceci sur l’URL de votre tunnel. Une configuration sécurisée refuse la mise à niveau au lieu de répondre 101 Switching Protocols. L’option --http1.1 est importante car le mécanisme Upgrade n’existe pas en HTTP/2, et --max-time empêche curl de rester bloqué sur un socket ouvert :
curl -i -N --http1.1 --max-time 5 \\
  -H "Connection: Upgrade" -H "Upgrade: websocket" \\
  -H "Sec-WebSocket-Version: 13" \\
  -H "Sec-WebSocket-Key: dGhlIHNhbXBsZSBub25jZQ==" \\
  -H "Origin: null" \\
  https://your-tunnel.example.com/_next/webpack-hmr
Repeat with -H "Origin: https://evil.example" and with the Origin header omitted, using your framework’s real socket path. Pour Vite, ajoutez aussi -H "Sec-WebSocket-Protocol: vite-hmr". La liste OWASP de tests suggère les mêmes trois idées : se connecter depuis des origines non autorisées, se connecter sans identifiants, et vérifier ce que les logs du serveur indiquent. Notez que Vite est conçu pour laisser passer l variant sans-Origin pour les clients non navigateur, donc un 101 là est attendu et correspond exactement au cas que le mot de passe edge doit couvrir. Si une variante renvoie 101 et que vous n’avez pas de porte d’entrée, un client non authentifié peut communiquer avec votre socket HMR. Avec une porte par mot de passe en place, les trois devraient échouer avant d’atteindre le framework, généralement avec un 401.
Une autre remarque opérationnelle : les journaux HTTP ordinaires capturent uniquement la requête de mise à niveau, et non les messages qui suivent. Si vous laissez un tunnel en marche, journalisez les origines des connexions et les échecs afin de savoir qui frappe à votre porte.
FAQ
Suis-je exposé si je n’utilise jamais de tunnel ?
Oui, dans une certaine mesure. La plupart de ces CVEs pouvaient être exploitées par une page Web malveillante contre un serveur qui tourne en local. Appliquez les correctifs ; un tunnel n’élargit que le champ des personnes qui peuvent tenter l’attaque.
Origin: null est-il équivalent à l’absence d’en-tête Origin ?
Non. Un en-tête manquant signifie généralement un client non navigateur. Un null littéral signifie qu’un navigateur a envoyé la requête à partir d’un contexte opaque. Rejetez les deux à moins d’avoir une raison précise de ne pas le faire, et sachez que certains frameworks (Vite, entre autres) acceptent délibérément le cas manquant.
Le HTTPS sur le tunnel résout-il ce problème ?
Non. TLS protège le trafic en transit, mais une page hostile peut ouvrir une connexion wss:// tout aussi facilement. Le problème réside dans qui peut se connecter, pas dans le fait que le trafic soit chiffré.
La conclusion
Le rechargement à chaud peut sembler une commodité anodine, mais c’est un canal bidirectionnel et persistant vers votre chaîne d’outils. Lorsque qu’un tunnel le rend public, les seules choses entre ce canal et Internet sont les vérifications d’origine de votre framework et ce que vous ajoutez à l’avant. Les vulnérabilités récentes montrent que ces vérifications échouent de manière surprenante : un cas spécial null, un proxy qui avale ou ignore les vérifications d’upgrade, un chemin encodé en pourcentage, un true codé en dur, un en-tête manquant traité comme fiable.
Patch les frameworks, utilisez une allowlist exacte des noms d’hôte, refusez les origines manquantes et null lorsque vous le pouvez, et mettez un mot de passe à l’extrémité. Puis votre tunnel partage ce que vous vouliez partager : un aperçu de la page, pas un flux en direct de votre code source.
Sources
- GitHub advisory GHSA-jcc7-9wpm-mj36 (Next.js, CVE-2026-27977) et CVE-2026-27977 record
- NVD: CVE-2026-27978 (Next.js Server Actions)
- Next.js docs: allowedDevOrigins
- GHSA-mx8g-39q3-5c79 / CVE-2026-9595 (webpack-dev-server)
- CVE-2026-112085 (webpack-dev-server) et CVE-2025-30360 (webpack-dev-server)
- CVE-2026-67448 (Mailpit) et CVE-2026-22689 (Mailpit)
- CVE-2026-34403 (nginx-ui)
- Vite advisory GHSA-vg6x-rcgg-rjx6 (CVE-2025-24010) et GHSA-p9ff-h696-f583 (CVE-2026-39363)
- Vite docs: server options
- OWASP WebSocket Security Cheat Sheet
- Chrome: validate web origins
- MDN: Origin header
- InstaTunnel pricing
Related InstaTunnel pages
Continue from this article into the most relevant product guides and workflows.
Related Topics
Keep building with InstaTunnel
Read the docs for implementation details or compare plans before you ship.