証明書透明性の流出: なぜあなたの「秘密」のトンネルURLは秘密ではないのか
公開された証明書透明性ログは数分で新しいトンネルのホスト名を公開します。ランダムなURLがアクセス制御にはならない理由と、Basic Auth がそれをどう修正するかを解説します。
Quick answer
証明書透明性の流出がトンネルURLを露出させる: quick comparison answer
Choose the tunnel tool based on the network model: public HTTPS URLs for webhooks and demos, private mesh access for internal apps, and managed infrastructure when policy controls matter most.
Which tunnel tool is best for public webhook testing?
Use a public HTTPS localhost tunnel with stable URLs. InstaTunnel focuses on webhook testing, demos, OAuth callbacks, and MCP endpoint workflows.
When should I choose a private network tool instead?
Choose a private mesh or Zero Trust tool when every user and service should stay inside a controlled private network.
1つのコマンドを実行すると、あなたの localhost は公開された HTTPS アドレスを取得します。例えば https://k7x2m9qa.example-tunnel.dev のように、そしてそれをクライアントチャットに貼り付けます。ラベルはランダムに見え、誰もそれを所有していないので、プライベートに感じます。
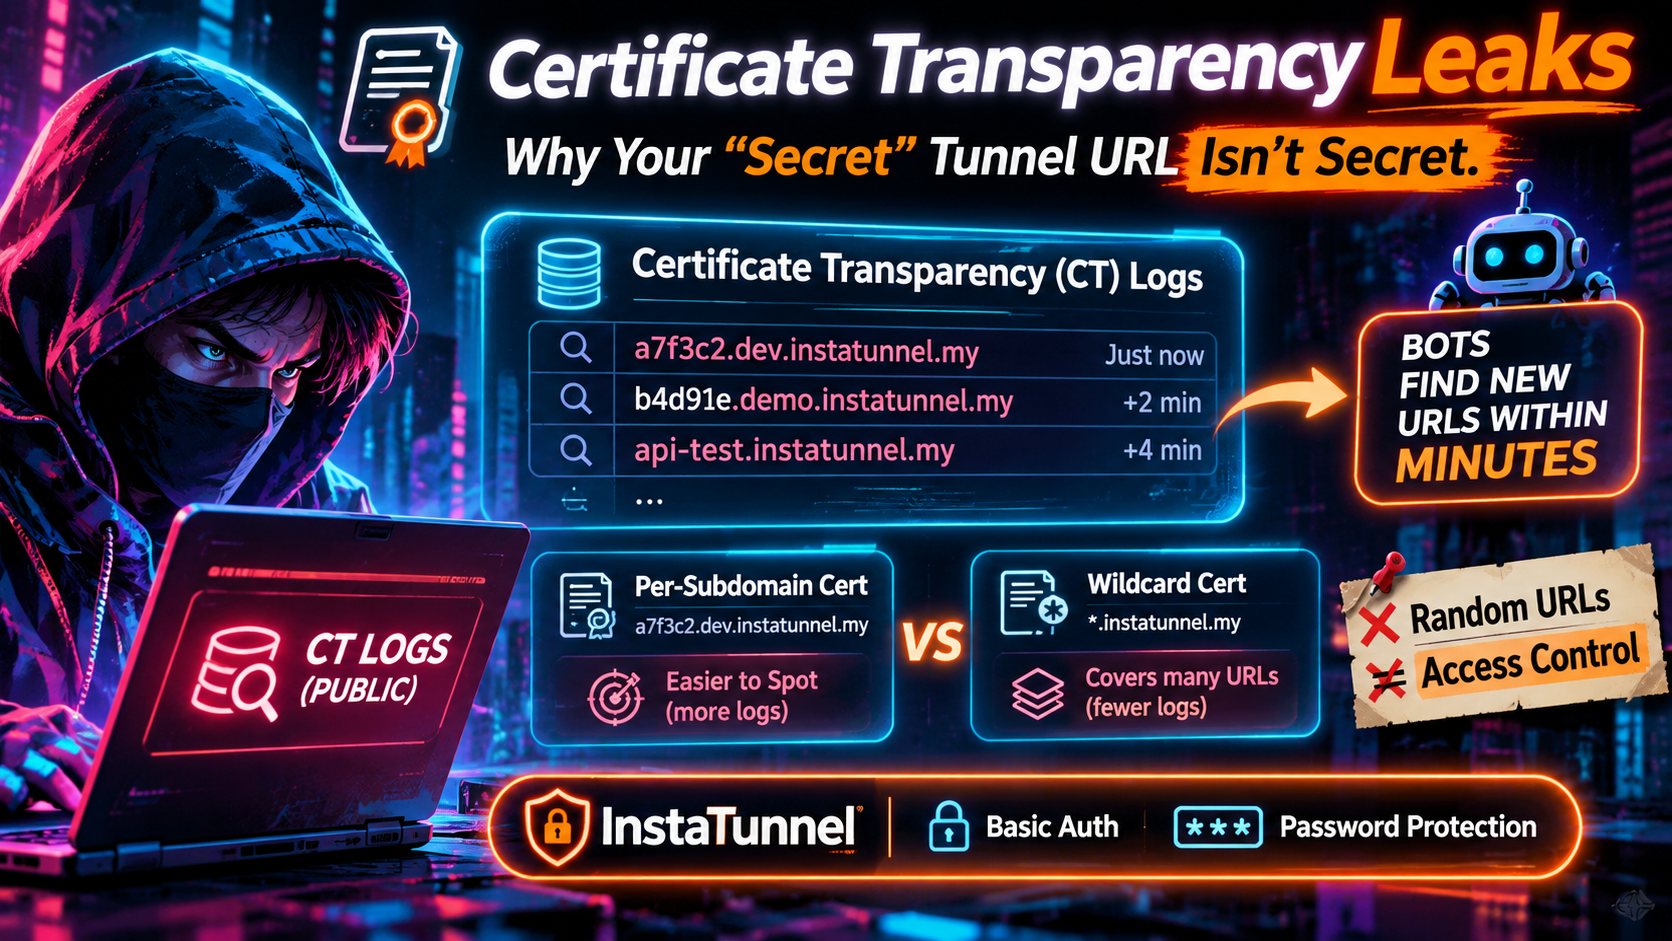
それはすでに公開されている可能性があります。その正確なホスト名のために公開された信頼された証明書が発行されている場合、名前は誰でも読める公開の追加専用ログにあり、自動化されたスキャナがそのログを24時間監視します。不可視性はアクセス制御ではなく、証明書透明性(CT)が最も明確な証拠です。
このガイドは CT がホスト名を漏らす仕組み、スキャナがそれにどれくらい速く反応するか、ワイルドカード証明書が役立つ場合とそうでない場合、そして開発トンネルを実際に守るものを説明します。事実は2026年11月時点の最新情報を基に確認しました。
証明書透明性 (CT) とは何か、そしてなぜ存在するのか
証明書透明性は、公開された信頼された証明書機関(CAs)によって発行された TLS 証明書を記録する公開の追加専用ログのシステムです。防御的なツールとして設計されました。ドメインの証明書を CA が誤って発行した場合、ログがそれを検出させてくれます。元の仕様は RFC 6962、改訂版は RFC 9162 です。
トンネル利用者にとって重要な点は、何がログに記録されるかです。証明書の全てのサブジェクト名が公開記録になります。
CT は実務上も任意ではありません。Chrome は 2015 年以降、拡張検証証明書(EV)用、2018 年以降はほとんどの公開証明書用に CT を義務づけており、Apple のプラットフォームも独自の CT ポリシーを適用します。SCT(署名付き証明書時刻、ログの包含を証明する署名)は有効でなければ、ブラウザにより拒否されます。エコシステムはさらに厳格化しています。Chrome Root Program Policy のバージョン 1.8(2026/6/15付)では、すべての公開信頼証明書タイプに対して CT および PKI ガバナンス要件を強化し、Chrome 148(2026/5/5リリース)は stapled OCSP 応答を介して提供される SCT のサポートを削除しました。SCT は now 証明書内へ埋め込まれるか TLS 拡張で提供されます。
実務的な結論: 公開信頼証明書をログ記録から除外することはできません。ログエントリは、あなたが証明書を提供する以前にも存在します。CA は通常、最初に logs へ「prekertificate」を提出して SCT を得てから最終証明書に埋め込むためです。
スキャナは新しいホスト名をどれくらい速く検出するのか?
ほとんどの人が予想するよりも速い。基盤研究は 2018 年の ACM Internet Measurement Conference の論文『The Rise of Certificate Transparency and Its Implications on the Internet Ecosystem』で、Scheitle らが CT honeypot を構築し、CT ログのデータが証明書発行後数分でスキャンキャンペーンのターゲット選定に使われることを示しています。また、ログに記録された証明書から抽出したサブドメイン名ラベルと DNS ルックアップを組み合わせる方法を作成し、以前は未知だった 1880 万を超える完全修飾ドメイン名を浮上させ、他の公開リストより約 1,770 万多く見つかりました。
あれは 2018 年のことです。現在のツールはより扱いやすく、難しくはありません。
- リアルタイム・ストリーム: Certstream のようなサービスは、証明書がログに記録されると同時に WebSocket で配信します。キーワード、ブランド、または新しいホスト名のパターンをフィルタできます。
- 検索可能なアーカイブ: crt.sh は、ドメインのために過去にログされたすべての証明書を検索でき、New entries の Atom フィードも含まれます。CT によるサブドメイン列挙は、費用がかからず網羅的であるため、侵入テストの標準的な第一歩です。
- より早いログ: 最新の「static CT API」ログ(Let’s Encrypt の Sunlight ベースの Sycamore や Willow ログなど)は、ミラーリングが安価な静的ファイルとしてデータを公開します。Chrome のログポリシーは、static-ct-api ログが最大マージ遅延を1分以下と指定することを要求します。RFC 6962 ログの約 24 時間のようなマージ遅延と比較して短くなっています。Let’s Encrypt の古い Oak ログは 2026 年 2 月に停止する予定でした。
特定のボットがあなたのトンネルを 30 秒で検査するか 30 分かどうかは環境次第で、数値を約束する人はいません。研究が支持する安全な前提は次のとおりです。証明書があなたのホスト名を含んでいるものが存在すれば、それを公開された名前として扱います。
9 月下旬の Quick Tunnels 警告
これはトンネル利用者にとって抽象的なリスクではありません。2026 年 9 月下旬、TechSpot は Cloudflare Quick Tunnels をめぐる「1 コマンドで localhost をインターネットに公開する」という傾向を取り上げ、これらの URL は公開されており、ボットはすぐに見つける傾向があると指摘しました。
その製品の背景:
- Cloudflare は 2021 年 9 月に Quick Tunnels を導入し、この機能はインターンの Rishabh Bector によって作られました。
- 単一の
cloudflaredコマンドは、アカウント・ドメイン・ポート転送不要の一時的なtrycloudflare.comアドレスを返します。 - Cloudflare の公式ドキュメントには制限が列挙されています。稼働保証なし、トンネルあたり最大 200 の在線中リクエスト(追加リクエストは 429)、Server-Sent Events のサポートなし。
- セキュリティ研究者は CT を超える別の発見経路にも注目しています。IT-Connect のレポートによると、Google で
site:trycloudflare.com検索を行うと、Quick Tunnels から提供されるページが返されます。検出エンジニアも注目しており、Elastic は Quick Tunnels を悪用してコマンド&コントロールのトラフィックをプロキシする攻撃者向けのルールを提供しています。防御者と攻撃者の両方がホスト名のパターンを監視している場合、あなたの「一時的」な URL は隠すものではありません。
Cloudflare 側の回答は示唆に富んでいます。2026 年 10 月 2 日、Quick Tunnels に --allowed-mail フラグを追加しました。訪問者は許可されたメールアドレスに送られたワンタイム PIN を入力する必要があり、1 つのアドレス、複数、または 1 つのメールドメインを許可できます。アクセスは cloudflared プロセスが停止するまでです。これ以前は、変更履歴の報告によれば、Quick Tunnel のリンクを持つだけでサービスを開くことができました。ベンダーがゲートを追加することは、 URL 単体がゲートであることを認めることです。
サブドメイン別証明書とワイルドカード証明書
CT が明らかにする内容は、あなたのトンネル提供者(あるいはあなた自身)が証明書をどのように取得するかに依存します。これが発見の核心です。
| サブドメイン別証明書 | ワイルドカード証明書 | |
|---|---|---|
| CT ログに現れるもの | 正確なホスト名、例: staging-api.example.com |
パターンのみ、例: *.example.com |
| ログスキャナによる探索 | 即時かつ具体的 | サブドメインが存在することは分かるが、どれかは分からない |
| Let’s Encrypt の検証 | HTTP-01、DNS-01、または TLS-ALPN-01 | DNS-01 のみ |
| カバレッジ | 1つの名前(SAN 証明書では最大 100 名) | サブドメインの1レベル |
| 鍵漏洩の影響範囲 | 単一ホスト名 | 鍵を共有する全サブドメイン |
| 典型的な用途 | 安定した名前を持つ本番サービス | 開発・検証・顧客別・セッション別サブドメイン |
ワイルドカードのエントリは、*.example.com のようにログに表示され、何個のサブドメインを提供しているかに関係なく1レコードです。したがって internal-dev.example.com やセッション別トンネルラベルは個別には表示されません。これは、Let’s Encrypt コミュニティのメンバーを含む実務家が、サブドメインリストの広報を避ける標準としてワイルドカードを指す理由です。サブドメイン列挙ツールは CT に大きく依存しており、ワイルドカードはその手法を鈍らせます。
ワイルドカードには正直に述べるべきトレードオフがあります。Let’s Encrypt による DNS-01 検証が必要で、DNS プロバイダの API へ自動アクセスが必要です。1つの秘密鍵で多くのホスト名を守るため、侵害の被害範囲が拡大します。また、ワイルドカードは1つのラベルレベルのみをカバーします: *.example.com は a.b.example.com をカバーしません。
トンネルサービスには2つの側面があります: 1. プロバイダが独自のドメインでワイルドカードを使って TLS を終了する場合、個々のトンネル名は CT によってその証明書経由で公開されません。露出は別の場所へ移ります(下記参照)。 2. 自分のドメインを持ち、セットアップがトンネルホスト名ごとに1つの証明書を発行する場合、各ホスト名は証明書がログに記録された瞬間に公開されます。
プロバイダがどのモデルを採用しているかを確認してください。推測しないでください。
ワイルドカードは CT から名前を隠すが、誰にも隠すわけではない
ワイルドカードは1つの漏洩経路を解決します。サブドメインは依然としてプレーンな DNS 名であり、名前は伝搬します:
- DNS とネットワークの可視性。レゾルバ、パッシブ DNS データベース、企業プロキシはルックアップを見ます。SNI は TLS ハンドシェイク中、Encrypted Client Hello が使用される場合を除き平文で送信されます。
- あなたがそれを共有します。URL は Slack、チケット、プルリクエストのコメント、メールに出ます。リンクのプレビューとメッセージアーカイブはそれを取得・保存します。
- ブラウザとリファラ。ブラウザ履歴、同期、拡張機能、 outbound リンクの
Refererヘッダは第三者へ URL を伝える可能性があります。 - 検索エンジンとクローラー。Quick Tunnels のインデックス化レポートが示すように、公開 URL はクローラが訪問するどこかのリンクがあれば検索結果に現れることがあります。
- ログ。 アプリ、CDN、分析スタックがログに含めるすべての情報はホストを含みます。
ワイルドカード証明書は1つの受動的・自動探索経路を減らしますが、ホスト名は資格情報にはなりません。
なぜランダムなURLはアクセス制御ではないのか
アクセス制御とは、システムがあなたが誰であるかを確認し、それ以外の人を拒否することを意味します。ランダムなホスト名はそれを行いません。住所を知っている人は誰でもアクセスでき、誰がその人かを記録するログはありません。
この論理は defense において誤用されがちです。8 桁の base-36 ラベルにはおよそ 2.8 兆の組み合わせがあり、膨大に見えます。しかし秘密の強度は、それが漏洩したかどうかに依存します。CT ログ、Certstream フィード、Slack エクスポート、ブラウザの同期履歴に名前が現れた瞬間、そのエントロピーは意味をなしません。攻撃者は読むことができる名前を推測する必要はありません。
続く問題点は3つあります:
- 失効不可。漏洩した URL を回転させることはトンネルを停止せずには不可能です。
- アイデンティティがない。クライアントとボットを区別できません。
- スコープがない。URL を見つけた人は、それが指す全サービスへアクセスできます。管理ルート、デバッグエンドポイント、Webhook ハンドラ、アプリが公開するローカルデータベースなど。
トンネル URL を公開 IP アドレスの公開ポートと同等に扱ってください。つまり、それがそういうものだからです。
開発用トンネルを実際に守るもの
発見を前提とします。次に、発見を無害化します。層状のアプローチが機能します:
- エッジで認証を行う。トンネルの前に認証チェックを置き、発見された URL がアプリではなくログインチャレンジを返すようにします。InstaTunnel の場合、CLI フラグのリファレンスには
--password、--auth user:pass、および--subdomainが含まれます。# Password-protect a tunnel instatunnel 3000 --password \"a-long-random-passphrase\" # HTTP Basic Auth instatunnel 3000 --auth demo:a-long-random-passphrase # Stable name plus protection instatunnel 3000 --subdomain client-demo --password \"a-long-random-passphrase\"
Flags and tiers change, so check instatunnel --help and the current docs before relying on one.
- 長くてランダムな認証情報を使う。Basic Auth には組み込みのブルートフォース対策はなく、エンドポイントを見つけるスキャナは一般的なパスワードを試します。パスワードマネージャーからパスフレーズを生成し、再利用しないでください。
- HTTPS を有効に保つ。Basic Auth は可逆エンコードで認証情報を送信するため、暗号化されたものではなく、TLS 上でのみ許容されます。
- エッジパスワードが適合しない場所を知る。Webhook 送信者のような自動呼出しは通常、ブラウザのパスワードプロンプトに応答できません。これらの場合、プロバイダの署名(HMAC や署名済みヘッダ)を自分のサーバーで検証し、トンネルをプロバイダが必要とするルートだけに限定してください。デモの前には実際のクライアントでゲートをテストしてください。
- 有効期限を短くする。デモの期間だけ走るトンネルは、1週間ずっと公開しているよりも露出が短くなります。
instatunnel --listで現在動作しているものを確認し、--kill <subdomain>で停止してください。 - 公開したくないものは公開しない。ローカルサービスを共有したい範囲にだけバインドし、デバッグルートを削除し、テストデータを使用してください。データベースや管理コンソールを、別の認証レイヤーなしでトンネルしてはいけません。
- 自分の名前を監視する。自分のドメインを運用している場合は、CT 監視(crt.sh のフィードや Certstream のフィルター)を購読してください。攻撃者と同じ視点で確認できます。
- チーム向けにはアイデンティティ認識のゲートを優先する。共有のステージングリンクには、確認済みアイデンティティにアクセスを紐づけるエッジ認証が有効です。Cloudflare の新機能フラグのようなワンタイムのメール PIN や、プロキシでの OAuth と OIDC などを使えば、共用パスワードよりも個人ごとのスコープ設定が可能です。
よくある質問
私のトンネルのホスト名を CT のログに残さないようにできますか? 公開で信頼された証明書では不可能です。ログはブラウザの信頼の条件です。実用的な方法は、特定名をログに残さないワイルドカード証明書、または内部のみの名前のためのプライベート CA です。外部のブラウザには信頼されません。
ワイルドカード証明書は私のトンネルを private にしますか? いいえ。個別ホスト名の CT ログという発見経路を1つ減らすだけです。共有、リファラ、DNS の可視性、クローラーは引き続き適用されるため、認証は依然として必要です。
スキャナは新しいホスト名をどれくらい速く検出しますか? 2018 年の研究では、発行後数分でスキャンが到着することが示され、ログ基盤とツールはそれ以降も改善しています。ほぼ即時の発見を想定してください。
長いランダムなサブドメインは短いデモには十分ですか? 本当に害のない場合、短期の非公開リンクには小さなリスクがあります。顧客データ・認証情報・内部ツールを扱う場合は認証を追加してください。フラグ1つで済みます。
Basic Auth とパスワード保護は十分ですか? casual および自動検出があなたのアプリに到達するのを防ぎます。アプリケーションレベルのセキュリティ、署名済み Webhook、機微な作業向けのアイデンティティ認識アクセスの代用にはなりません。
結論
証明書透明性は、公に信頼されたすべてのホスト名を読み取り可能にし、それをリアルタイムで読むツールは無料です。サブドメイン別証明書はトンネルの正確な名前を公開し、ワイルドカードは CT から名前を隠しますが、名前が漏れる他の場所は多く存在します。いずれにしても、正しい心的モデルは同じです。URL はパスワードではなく、アドレスです。
認証をトンネルの前に置き、長くてランダムな資格情報を維持し、露出を短く保ってください。そうすれば、スキャナがホスト名を見つけてもインシデントではなく、ログインプロンプトだけが表示されます。
出典
- Scheitle らら, The Rise of Certificate Transparency and Its Implications on the Internet Ecosystem, ACM IMC 2018
- Encryption Consulting, Certificate Transparency monitoring (Chrome Root Program Policy 1.8, Chrome 148)
- Chrome, Certificate Transparency Log Policy
- Let’s Encrypt, Certificate Transparency (CT) Logs
- Apple, Certificate Transparency policy
- TechSpot, One command trick can put localhost on the internet
- Cloudflare, Quick Tunnels documentation and Quick Tunnels: Anytime, Anywhere
- Cloudflare changelog, Protect Quick Tunnels with email authentication (via Tproger)
- IT-Connect, TryCloudflare Quick Tunnels are being indexed on Google
- Elastic, Potential Protocol Tunneling via Cloudflared
- InstaTunnel, npm package README
Related InstaTunnel pages
Continue from this article into the most relevant product guides and workflows.
Related Topics
Keep building with InstaTunnel
Read the docs for implementation details or compare plans before you ship.