モダンフロントエンド&モバイルテストワークフロー:トンネル、ルーティング、キャッシュデバッグ
開発者のワークフローとライブQAを効率化。ヘッダーベースのサブドメインルーティング、Mobile Safari WebKitキャッシュの修正、PWAsの永続トンネルでのデバッグ方法を学びましょう。
Quick answer
開発者ワークフロー:マルチブランチルーティングとSafariキャッシュ修正: localhost tunnel answer
A localhost tunnel gives your local app a public HTTPS URL without opening router ports, which is useful for demos, QA, mobile testing, and provider callbacks.
How do I expose localhost without opening ports?
Use a reverse HTTPS tunnel. Your machine connects outbound to the tunnel service, and the public URL forwards requests back to your local app.
When should I use a localhost tunnel?
Use one for webhook testing, OAuth callbacks, client demos, QA previews, mobile device checks, and short-lived development reviews.
現代のエンジニアリングチームが継続的インテグレーションに向かう中、物理的なモバイルデバイス、リモートステージングサーバー、外部Webhook上でのローカルコードのテストは日常の開発に不可欠となっています。Localhostトンネル(Cloudflare Tunnel、ngrok、pinggy、オープソースのリバースプロキシなど)は、ローカル開発環境とパブリックインターネットの橋渡しをします。
しかし、標準的なエフェメラルトンネルはエンジニアリングの摩擦や予期せぬインフラコスト、Mobile Safari WebKitの積極的なキャッシュバグ、Progressive Web Apps(PWAs)におけるサービスワーカー登録失敗を引き起こすことがあります。
この包括的なガイドでは、永続的および動的HTTPSローカルプロキシを跨るフロントエンドとモバイルのテストワークフローを最適化するための高度なアーキテクチャパターンとデバッグ戦略を探ります。
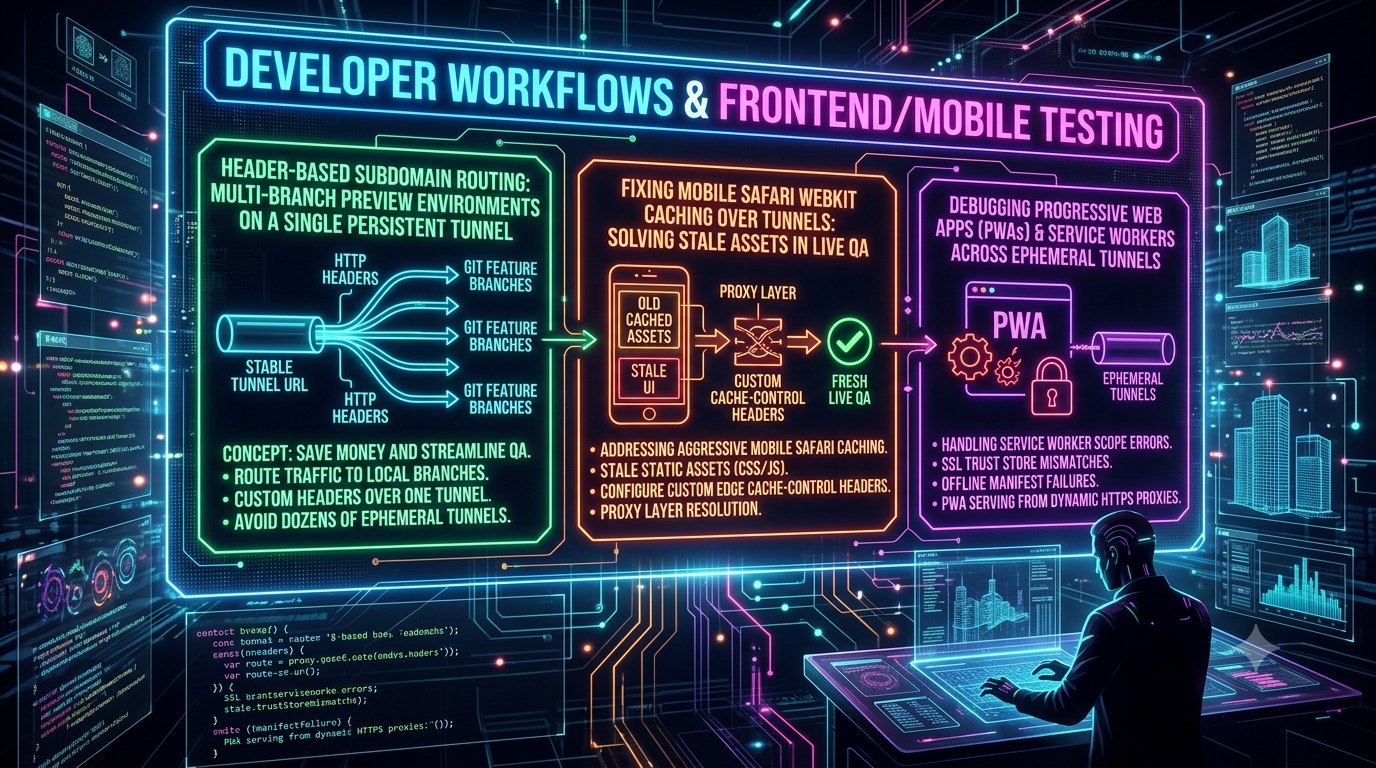
1. ヘッダーベースのサブドメインルーティング:単一の永続トンネル上でのマルチブランチプレビュー環境
問題点:エフェメラルトンネルの疲弊とコスト増
一般的な機能駆動型開発ワークフローでは、開発者は複数のgitブランチ(例:feature/checkout-redesign、fix/auth-leak、feature/dark-mode)を同時に操作します。
ローカルテストの標準的な方法は、各ブランチやポートごとに別々のトンネルプロセスを立ち上げることです:
# ブランチ1:Checkoutリデザイン
ngrok http 3000 -→ https://a1b2c3.ngrok-free.app

# ブランチ2:認証修正
ngrok http 3001 -→ https://x9y8z7.ngrok-free.app
このマルチトンネルモデルは、いくつかの運用上の欠点をもたらします:
- 高額なSaaSトンネルコスト: 商用トンネルプロバイダーは、プレミアムプランの料金の背後に永続的なサブドメインを設定しています。複数のセッションを同時に稼働させると、すぐにサブスクリプションの制限に達します。
- コンテキスト切り替えとWebhookの破損: Stripe、GitHub、Twilio、OAuthプロバイダーなどのサードパーティサービスは固定コールバックURLを必要とします。トンネルドメインを変更すると、リモート統合テストが壊れます。
- リソースオーバーヘッド: 複数のリバースプロキシプロセスを動かすことで、システムメモリと帯域幅を消費します。
解決策:単一の永続トンネル上でのLayer 7ルーティング
複数のトンネルを立てる代わりに、エンジニアリングチームは固定のワイルドカードドメイン(*.dev.yourcompany.com)や静的URLを持つ単一の永続トンネルを設定し、カスタムHTTPリクエストヘッダーを使ってLayer 7でトラフィックを動的にルーティングできます。
                  ┌──────────────────────────────────────────────┐
                  │          永続HTTPSトンネル                   │
                  │        (例: https://dev.company.com)       │
                  └───────────────┬──────────────────────────────┘
                                  │
                                  ▼
                  ┌──────────────────────────────────────────────┐
                  │    ローカルリバースプロキシ / ルーター(Nginx/Caddy)│
                  │   受信した'X-Branch'ヘッダーを検査             │
                  └───────────────┬──────────────────────────────┘
                                  │
     X-Branch: checkout             │                       X-Branch: auth-fix
                                  ▼                       ▼
           ┌──────────────────────────┐    ┌──────────────────────────┐
           │ Gitブランチ:feature/chk│    │ Gitブランチ:fix/auth   │
           │ ローカルサーバ(ポート3000)│    │ ローカルサーバ(ポート3001)│
           └──────────────────────────┘    └──────────────────────────┘
この仕組みでは、X-Branch: checkoutやX-Env-Target: auth-fixのようなカスタムヘッダーを追加し、軽量なローカルリバースプロキシ(Caddy、Nginx、Traefikなど)が受信したトラフィックを検査して、対応するローカルサービスに転送します。
実装例:Nginxルーティング設定
以下は、ローカルで動作させるためのNginx設定例です(cloudflaredやカスタムSSHトンネルと併用)。
# /etc/nginx/nginx.conf またはローカル開発用nginx.conf

http {
    # カスタムリクエストヘッダー'X-Branch'をポートにマッピング
    map $http_x_branch $upstream_port {
        default         3000; # デフォルトのメインブランチ
        "checkout"      3000; # feature/checkout-redesign
        "auth-fix"      3001; # fix/auth-leak
        "dark-mode"     3002; # feature/dark-mode
    }

    server {
        listen 8080;
        server_name localhost dev.company.com;

        location / {
            # ヘッダーに基づき動的にルーティング
            proxy_pass http://127.0.0.1:$upstream_port;

            # 標準的なプロキシヘッダーの設定
            proxy_set_header Host $host;
            proxy_set_header X-Real-IP $remote_addr;
            proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
            proxy_set_header X-Forwarded-Proto $scheme;

            # WebSocketもサポート
            proxy_http_version 1.1;
            proxy_set_header Upgrade $http_upgrade;
            proxy_set_header Connection "upgrade";
        }
    }
}
ブラウザ拡張機能やモバイルテストでのトラフィックルーティング
127.0.0.1:8080に向けた単一トンネルを設定したら、QAエンジニアや開発者は同じドメイン上でブランチ環境をシームレスに切り替え可能です:
- デスクトップブラウザ: *ModHeader*や*Header Editor*などの拡張機能を使い、
X-Branch: dark-modeをHTTPリクエストに全体的に注入 - モバイルデバイス(iOS / Android): *Charles Proxy*、*Proxyman*、またはカスタムテストハンドラを使い、リクエストヘッダーを自動設定
- 自動化テスト(Cypress / Playwright): テスト設定内でカスタムヘッダーを直接渡す例:
// Playwrightのヘッダーベースの環境ターゲティング例
import { test, expect } from '@playwright/test';

test.use({
  extraHTTPHeaders: {
    'X-Branch': 'checkout',
  },
});

test('特定ブランチのチェックアウトフローをテスト', async ({ page }) => {
  await page.goto('https://dev.company.com/checkout');
  // ...テスト内容
});
コストとワークフローの比較
| 指標 | エフェメラルマルチトンネル | 単一の永続ヘッダールーティングトンネル |
|---|---|---|
| アクティブトンネル数 | 開発者ごとに5〜15 | 1つの永続トンネル |
| SaaSライセンスコスト | 高(ユーザ/トンネルごと課金) | 低〜無料(単一ドメイン/SSH) |
| Webhookの安定性 | 不安定(URLが頻繁に変わる) | 固定(コールバックURLも固定) |
| QA切り替え時間 | 長い(動的URLの再入力必要) | 短い(ヘッダー切り替えだけ) |
2. モバイルSafari WebKitキャッシュの修正:ライブQAでのステールアセット問題の解決
問題点:WebKitの積極的なディスク&メモリキャッシュ
Safariを使った物理iPhoneやiPadでのレスポンシブWebアプリのライブQAテスト中、古いアセットのバグに悩まされることがあります。ローカルのCSSやJavaScriptファイルを更新しても、iOSデバイス上で反映されないケースです。
これはiOSのWebKitエンジンの挙動に由来し、バッテリーや帯域、CPU節約のために積極的なキャッシュポリシーを採用しているためです:
- ヒューリスティックキャッシング:
Cache-Controlヘッダーが明示されていない場合、Last-Modifiedヘッダーから暗黙の有効期限を計算します。 - 条件付き検証のバイパス:弱いネットワークやトンネル遅延時に、WebKitは
304 Not Modifiedの再検証をスキップし、古い静的JS/CSSを直接返すことがあります。 - トンネル再利用のオーバーヘッド:トンネルプロキシはHTTPヘッダーを追加・削除し、WebKitのキャッシュ動作を誘発します。
解決策:Edgeキャッシュコントロールヘッダーの設定
iOSデバイス上のキャッシュ問題を解決するには、リバースプロキシやトンネルのエッジでHTTPレスポンスヘッダーを設定し、WebKitにキャッシュのバイパスを促します。
必須レスポンスヘッダー例
静的アセットに対して以下のヘッダーを返すことで、積極的なキャッシュを防止できます:
Cache-Control: no-cache, no-store, must-revalidate, max-age=0
Pragma: no-cache
Expires: 0
開発用プロキシでのキャッシュバイパス設定
A. Caddy設定例
dev.company.com {
    reverse_proxy 127.0.0.1:3000

    # 静的アセットにマッチ
    @static {
        file
        path *.js *.css *.html *.json
    }

    # キャッシュバスター用ヘッダーを追加
    header @static {
        Cache-Control "no-cache, no-store, must-revalidate, max-age=0"
        Pragma "no-cache"
        Expires "0"
    }
}
B. Nginxでのヘッダー上書き例
location ~* \.(js|css|html|json)$ {
    proxy_pass http://127.0.0.1:3000;

    # 既存のキャッシュヘッダーを隠す
    proxy_hide_header Cache-Control;
    proxy_hide_header Pragma;
    proxy_hide_header Expires;

    # モバイルQA用にキャッシュしないヘッダーを追加
    add_header Cache-Control "no-cache, no-store, must-revalidate, max-age=0" always;
    add_header Pragma "no-cache" always;
    add_header Expires "0" always;
}
高度なデバッグ:USB経由のiOS Web Inspector
ヘッダーだけではキャッシュがクリアできない場合、iOSデバイスのSafariを直接デバッグします:
- iOSデバイスで:設定 > Safari > 詳細を開き、Web InspectorをONにします。
- iPhoneをMacにLightningまたはUSB-Cケーブルで接続。
- MacのSafariを開き、開発メニューから接続されたiOSデバイスとアクティブなトンネルURLページを選択。
- Web Inspectorのストレージまたはネットワークタブでキャッシュ無効化を選び、ハードリロード(
Cmd + R)を実行。
3. Progressive Web Apps(PWAs)のデバッグとサービスワーカーのクロスエフェメラルトンネル
エフェメラルトンネル上でのPWAテストは、ブラウザがサービスワーカー、Webアプリマニフェスト、オフラインキャッシュ層をどのようにセキュリティ境界として強制しているかの構造的なエッジケースを露呈します。
 ┌────────────────────────────────────────────────────────────────────────┐
 │                        PWAセキュリティ基準                          │
 ├───────────────────────────────┬────────────────────────────────────┤
 │ 1. HTTPSの正当なコンテキスト │ エフェメラルドメインは信頼できるSSL証明書が必要 │
 ├───────────────────────────────┼────────────────────────────────────┤
 │ 2. サービスワーカーのスコープ │ スクリプトの場所が最大スコープを決定(例:/app/sw.js → /app/) │
 ├───────────────────────────────┼────────────────────────────────────┤
 │ 3. オフラインキャッシュの一致 │ ハードコーディングされたホスト名はプリキャッシュに影響 │
 └───────────────────────────────┴────────────────────────────────────┘
重要な問題1:サービスワーカーのスコープとヘッダーの不一致
デフォルトでは、サービスワーカーのスクリプトの場所が最大スコープを決定します。https://tunnel-domain.com/assets/sw.jsから提供されるスクリプトは、/assets/以下のページだけ制御可能です。
もしPWAがルートパス(/)で動作している場合、ブラウザの登録はセキュリティ例外を投げます:
SecurityError: 提供されたスコープのパス ('/') は、スクリプトの場所 ('/assets/sw.js') による最大スコープを超えています。
解決策:Service-Worker-Allowedヘッダーの設定
sw.jsをサブディレクトリに置く場合、アップストリームの開発サーバやトンネルプロキシにService-Worker-AllowedHTTPレスポンスヘッダーを返すように設定します:
HTTP/1.1 200 OK
Content-Type: application/javascript
Service-Worker-Allowed: /
JavaScriptでのサービスワーカー登録例
登録時に明示的にルートスコープを指定:
if ('serviceWorker' in navigator) {
  navigator.serviceWorker.register('/assets/sw.js', {
    scope: '/'
  })
  .then((registration) => {
    console.log('サービスワーカー登録成功:', registration.scope);
  })
  .catch((error) => {
    console.error('サービスワーカー登録失敗:', error);
  });
}
重要な問題2:SSL/TLSの信頼ストアの不一致
サービスワーカーはセキュアコンテキスト(HTTPSまたはlocalhost)を必要とします。自己署名TLSプロキシやカスタムローカルトンネルを使うと、証明書の信頼チェーンがないため、インストールに失敗します:
- Android Chromeエラー:
DOMException: Failed to register a ServiceWorker... SSL証明書エラー - iOS Safariエラー:
Fetch API cannot load... due to access control checks.
解決策
- 信頼されたCAのトンネルを使用: Let’s EncryptやCloudflare Tunnelなど、信頼された証明書を自動発行するトンネルを利用します。
- ルートCAのインストール:自己署名証明書を使う場合、証明書をデバイスの信頼ストアにインストールします。
- iOS: 証明書プロファイルをインストールし、「設定 > 一般 > 証明書信頼設定」でフルトラストを有効化
- Android: 「設定 > セキュリティ > 暗号化と資格情報 > 証明書をインストール」
重要な問題3:ステールプリキャッシュマニフェストとエフェメラルドメイン
ビルドツール(Workbox、Vite PWAプラグイン、Next-PWAなど)は、ローカルビルド時に静的プリキャッシュマニフェストを生成します。これらはアセットURLをマッピングします。
ビルドパイプラインが絶対URL(例:http://localhost:3000/main.jsやhttps://old-tunnel-123.ngrok-free.app/main.js)をプリキャッシュに埋め込むと、新しいエフェメラルドメインでアプリをロードしたときにキャッシュミスマッチが起きます。サービスワーカーはアクセスできないホスト名からアセットを取得しようとして失敗します。
解決策:相対パスの動的設定
ビルド設定で全てのプリキャッシュアセットを相対パスにします:
// vite.config.js(Vite PWAプラグイン例)
import { defineConfig } from 'vite';
import { VitePWA } from 'vite-plugin-pwa';

export default defineConfig({
  plugins: [
    VitePWA({
      registerType: 'autoUpdate',
      workbox: {
        // navigateFallbackとプリキャッシュにルート相対パスを使用
        navigateFallback: '/index.html',
        globPatterns: ['**/*.{js,css,html,ico,png,svg}'],
        // ホスト名のハードコーディングを除外
        modifyURLPrefix: {
          '': '/'
        }
      }
    })
  ]
});
手動でのService Worker登録解除
トンネルドメインが変わるたびに、Service WorkerとCacheをクリアしたい場合は、ブラウザのコンソールから次のスクリプトを実行します:
// 開発用ユーティリティ:トンネル切り替え時にPWA状態をリセット
async function purgeTunnelPWA() {
  // 1. すべてのService Workerを登録解除
  const registrations = await navigator.serviceWorker.getRegistrations();
  for (let registration of registrations) {
    await registration.unregister();
    console.log('Unregistered SW:', registration.scope);
  }

  // 2. すべてのCacheStorageを削除
  const cacheNames = await caches.keys();
  for (let name of cacheNames) {
    await caches.delete(name);
    console.log('Deleted Cache:', name);
  }

  // 3. ページをキャッシュ無視でリロード
  window.location.reload(true);
}
4. 重要ポイントとアーキテクチャチェックリスト
エンジニアリングチーム間で堅牢かつ高速、コスト効率の良いローカルテストワークフローを確立するために、以下の運用基準を実装しましょう:
- トンネルの集約: ブランチごとにエフェメラルトンネルを立てるのをやめ、単一の永続トンネルとカスタムHTTPヘッダー(例:
X-Branch)を使ったローカルリバースプロキシに切り替える。 - モバイルエッジでのWebKitキャッシュ無効化: 開発プロキシで
Cache-Control: no-cache, no-store, must-revalidateを明示的に設定し、キャッシュを無効化。 - サービスワーカーの範囲を検証: サブディレクトリからの配信時に
Service-Worker-Allowed: /ヘッダーを設定し、プリキャッシュにはルート相対パスを厳守してクロスドメインフェッチの失敗を防ぐ。
Related InstaTunnel pages
Continue from this article into the most relevant product guides and workflows.
Related Topics
Keep building with InstaTunnel
Read the docs for implementation details or compare plans before you ship.