ブラウザサンドボックストンネル:CLI不要のローカルホスト共有
Quick answer
Tabserve vs ngrok: ブラウザだけのローカルホストトンネル via WASM: quick comparison answer
Choose the tunnel tool based on the network model: public HTTPS URLs for webhooks and demos, private mesh access for internal apps, and managed infrastructure when policy controls matter most.
Which tunnel tool is best for public webhook testing?
Use a public HTTPS localhost tunnel with stable URLs. InstaTunnel focuses on webhook testing, demos, OAuth callbacks, and MCP endpoint workflows.
When should I choose a private network tool instead?
Choose a private mesh or Zero Trust tool when every user and service should stay inside a controlled private network.
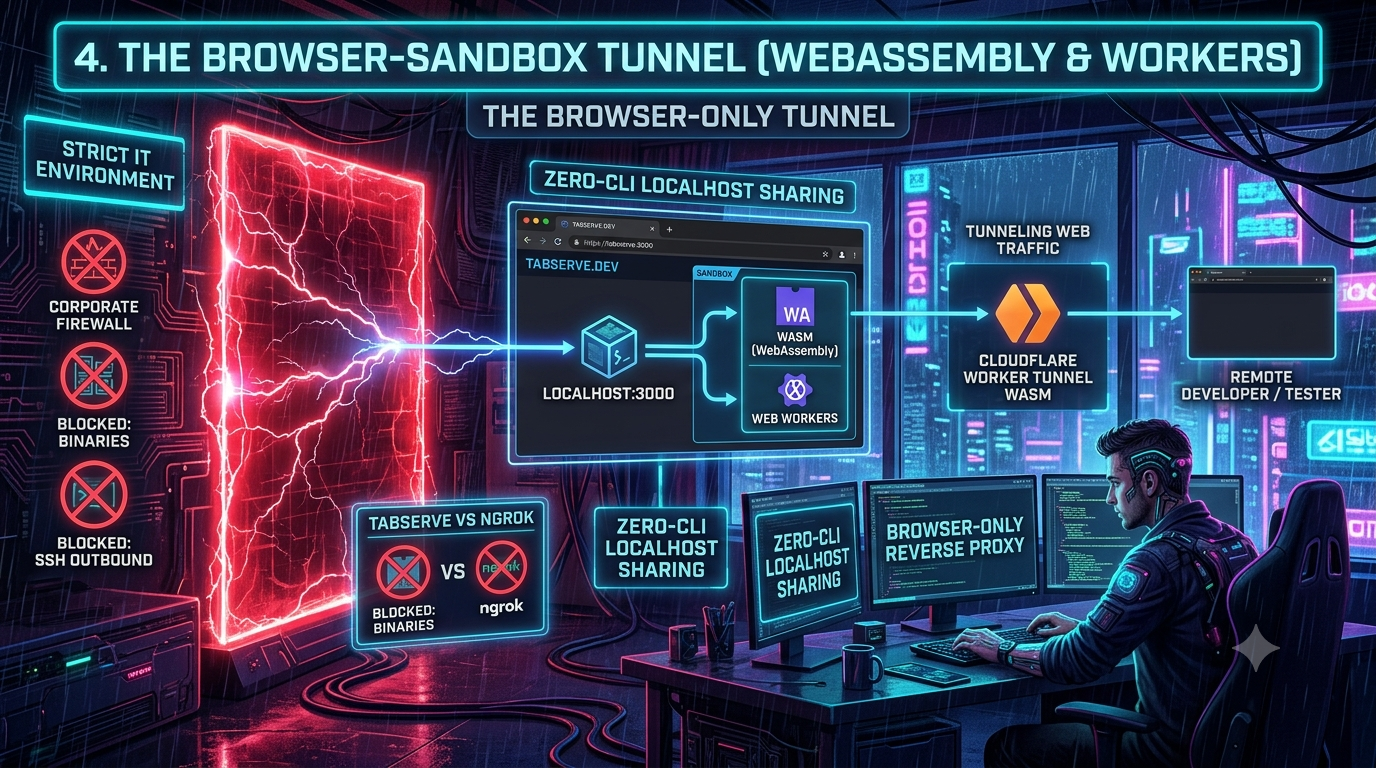
現代の開発チームはますます分散化していますが、エンタープライズのセキュリティチームは企業ネットワークをこれまで以上に厳しく制限しています。厳格なIT環境で作業している場合、その苦労はよくわかるでしょう:Endpoint Detection and Response (EDR)エージェントは許可されていない実行可能バイナリをブロックし、ファイアウォール設定はアウトバウンドのSSH接続を遮断します。これらのゼロトラスト環境では、従来の開発者ツールは機能しません。
ローカルで動作しているWebアプリをリモートの関係者と共有したいとき、外部サービスのWebhookをテストしたいとき、またはロックダウンされた企業のChromebookからAPIをデバッグしたいとき、トンネル用のデーモンをダウンロードするのは選択肢にありません。そこで登場するのが「ブラウザだけのトンネル」——そしてこのパターンを広めたツールがこちらです: Tabserve。
WebSocketとブラウザWeb Workersに頼ることで、このタイプのツールはブラウザのサンドボックス内でネイティブにトンネル処理を実行します。標準のHTTPSポートを使った標準のタブ内だけで動作するため、CLIベースのツールをブロックする多くのネットワーク制限を回避できます。この記事では、そのアーキテクチャの仕組みを解説し、一般的な誤解を正し、ngrokとの比較も行います——特に、Tabserveのドメインに関するライブの問題も含めて、実用的なアドバイスをアップデートします。
1. 企業ネットワークのジレンマ
歴史的に、ローカル開発サーバー(http://localhost:3000)を公開するにはリバースプロキシが必要でした:マシン上に軽量なエージェントを置き、公開サーバーへの永続的で安全なアウトバウンドトンネルを開きます。ngrokやLocaltonet、Cloudflareのcloudflaredデーモンなどがこれを実現しますが、共通の要件は:バイナリをインストールするかCLIを使う必要があることです。厳格なIT環境では、これが障壁となります:
- バイナリ実行のブロック。 アプリケーションホワイトリストポリシーにより、署名されていない実行ファイルは動作しません。
- 管理者権限不要。 システムレベルのサービスをインストールしたり、
PATHを変更したりするには管理者権限が必要で、VDIやロックダウンされたハードウェアの開発者には持っていません。 - プロトコルフィルタリング。 企業のファイアウォールは一般的にポート22をブロックし、SSHを非標準のポート(通常は2222)に変更しても、深いパケット検査が行われると効果は限定的です。
もし実行可能ファイルを動かせず、SSHも頼れない場合、localhostに閉じ込められます——しかしITはほぼ常にブラウザとポート443のアウトバウンドHTTPSを許可します。これがブラウザサンドボックストンネルの狙いです。
2. ブラウザだけのリバースプロキシの仕組み
ブラウザだけのリバースプロキシは、システムレベルのデーモンからルーティングロジックをブラウザのタブに移します。何もダウンロードせずにウェブページを開くだけです。
インストール不要の流れは次の通り:
- 公開エッジ。 トンネルサービスは公開エッジサーバーを運用します——Tabserveの場合はCloudflare Worker1つです。リモートユーザーがあなたのトンネルURLにアクセスすると、そのWorkerがリクエストをキャッチします。
- WebSocket接続。 開いているブラウザのタブは、そのWorkerとの永続的なWebSocket接続を維持します。企業のファイアウォールから見れば、これは他のライブWebアプリ(チャットクライアント、ダッシュボード、共同編集ドキュメント)と区別がつきません。
- リクエストのマーシャリング。 Workerは受信したHTTPリクエスト(メソッド、ヘッダー、ボディ)をシリアル化し、WebSocketを通じてタブに送ります。
- ローカル実行。 そのタブ内のWeb Workerがペイロードを逆シリアル化し、ブラウザの
fetch()を使ってローカルサーバー(例:http://127.0.0.1:8080)にリクエストを送信します。 - レスポンスのプロキシ。 ローカルサーバーのレスポンスはシリアル化され、WebSocketを通じてCloudflare Workerに返され、最終的にリモートユーザーに返されます。
このループ全体はブラウザのサンドボックス内で完結します:CLIも、管理者権限も、インストールも不要です。
3. 実際の仕組み:Cloudflare Workers + Web Workers(WASMではない)
最初に訂正しておきたいのは、これまでの説明の中には、TabserveをWebAssembly(WASM)プロジェクトと誤解しているバージョンもあったことです。それは違います。 Tabserveのリポジトリには明確に記載されています:“TabserveはブラウザWeb Workersをリバースプロキシとして使うWebアプリです。” Workerコンポーネントは普通のJavaScript/TypeScriptで書かれたCloudflare Workerであり、ローカルのプロキシングは標準のJSを実行するWeb Workersを通じて行われます——コンパイル済みのWebAssemblyモジュールではありません。
この違いが重要な理由は2つあります:
- WASMとWeb Workersは異なる問題を解決します。 Web Workerはメインスレッドから作業を分離し、リクエストのマーシャリング中にページのUIがフリーズしないようにします——これがTabserveに必要なものであり、実際に使われています。WebAssemblyはブラウザ内でネイティブに近い速度のコンパイル済みコードを動かすものであり、実運用のプロキシングには(Envoyなどのエッジプロキシで使われるProxy-Wasm ABIのように)別の例がありますが、このツールの動作には使われていません。
- Durable Objectsは実際の状態層です。 Cloudflare Worker側ではDurable ObjectsとWebSocket Hibernation APIを使って、各トンネルの接続を安価に維持しています——メッセージ間で「スリープ」し、アクティブなトラフィックだけに課金されます。なお、Tabserveが最初に作られた頃は、Durable ObjectsはCloudflareの月額$5のWorkers Paidプランが必要でした(2023年のGitHubイシューにてその証拠があります)。Cloudflareは2025年4月にDurable ObjectsをWorkersの無料プランに移行し、無料枠の利用制限も適用されています——そのため、自己ホスティングのTabserve Workerは、今や有料アカウント不要になっていますが、より多く使う場合は無料枠の上限に達します。
Tabserveのドキュメントには、実際に知っておくべき制約も明記されています:
- HTTP(S)のみ。 TCPやUDPは不可——これはブラウザの
fetch()APIを通じてすべてをルーティングするというハードリミットです。 - スループットの上限。 およそ100〜500リクエスト/秒。
- 5MBのレスポンスで遅延。 大きなレスポンスはWorker/Web Workerのイベントループをブロックし、そのドメインのすべてのトラフィックを遅延させます。
- タブは開き続け、アクティブ状態を保つ必要。 一部のブラウザは非アクティブなWeb Workerスレッドをサスペンドしますが、ChromeやFirefoxデスクトップは数日間問題なく動作します。ただし、すべてのブラウザやOSの組み合わせで十分にテストされているわけではありません。
4. 実際のトラブル:tabserve.devはもはやTabserveを指さない
これは「現状確認」が必要なケースであり、実用的なアドバイスも変わります。この記事執筆時点では、tabserve.dev——このプロジェクトのドメイン——はもはやTabserveをホストしていません。 現在はインドネシアのオンラインギャンブル/ Tシャツ販売ページに解決されており、元のツールの痕跡はありません。GitHubの組織(emadda/tabserve、イシュー追跡、emadda/worker-tabserve-reverse-proxy)は依然として存在し、READMEにはtabserve.devを正規のサイトとして記載していますが、そのドメインは失効し、別の第三者に取得されています。
実務的には、次のことを避けてください:
tabserve.devをブラウザに入力してツールを期待しない。 悪意はなく、単に放置されたドメインです——しかし、Tabserveではありません。- 現状唯一の利用方法は自己ホスティングです。 両リポジトリはオープンソースです(Workerは
emadda/worker-tabserve-reverse-proxy、Web UIはemadda/tabserve)。自分のCloudflareアカウントにWorkerをデプロイし、DNSルートを設定し、Web UIの設定にAUTH_TOKENを貼り付けることで、”ページを訪れてHTTPS URLを得る”体験が可能になります。 - CLI不要の「ゼロCLI」アピールはやや和らぎます。 最終的に、あなたがトンネルURLにアクセスし、日常的にトラフィックをトンネルする部分はCLIを使いません。ただし、最初のセットアップ——Workerのデプロイ、DNSの設定、認証トークンの設定——は一度だけの作業であり、
wranglerやCloudflareダッシュボードを使います。これは通常、設定を行う担当者が一度行うもので、完全にCLIフリーの体験ではありません。
この点は、このツールのカテゴリー全体に共通する教訓として理解してください:ブラウザサンドボックストンネルの最大の利点(インストール済みバイナリの陳腐化防止)は、ドメインの失効や取得不能といった脆弱性と表裏一体です(コード自体は問題なくとも)。
5. ngrokとの比較:正直な評価
| 機能 | ngrok | Tabserve(自己ホスティング) |
|---|---|---|
| 実行環境 | システムレベルのバイナリ/デーモン | ブラウザタブ(Web Workers)+自分のCloudflare Worker |
| セットアップ | CLIダウンロード、ngrok config add-authtoken、実行 |
一度だけ:WorkerをCloudflareにデプロイ、DNSルート設定、認証トークン貼り付け |
| 日常利用 | CLIコマンドを実行 | Webページを開くだけ、CLI不要 |
| 管理者権限 | 必須ではない(基本的な利用); インストール場所によって必要な場合も | 開発者のマシンでは不要 |
| ファイアウォール設定 | ngrokのエッジにアウトバウンド; 通常443で問題なし、ただし識別可能なバイナリ/プロセス | ブラウザのfetch()を使った普通のWSSトラフィックに見える |
| プロトコル | HTTP, HTTPS, TCP, TLS(UDPは未対応) | HTTP/HTTPSのみ——ブラウザのfetch() APIに制限 |
| スループット | プランの帯域幅次第 | Tabserveのドキュメントによると約100〜500 RPS; 5MB超のレスポンスは遅延を引き起こす |
| ドメイン/URLの安定性 | 無料プランは*.ngrok-free.appの永続的なドメイン(再起動時にローテーションしない); カスタムドメインは有料プランから |
自分のドメインのサブドメインを設定可能——完全に管理可能だがCloudflareゾーンの管理が必要 |
| 価格(2026年) | 無料(3エンドポイント、1GB/月、20,000リクエスト/月); Hobbyistは約8〜10ドル/月; 従量制は20ドル/月から | CloudflareのWorkers Freeプランで自己ホスティング可能(Durable Objectsは2025年4月から無料プランに含む); 大規模利用には制限あり |
| 対象ユーザー | 制限のないワークステーション、CI/CD、本番環境 | ロックダウンされた企業のノートPC/Chromebook、ワンオフ共有、自己ホスティングを検討するチーム |
ngrokを使うべきとき
ngrokは制限のない環境や、純粋なHTTP以上の用途に最適です:生のTCPトンネル(ローカルデータベースの直接公開)、カスタムTLS証明書、長期的なエンドポイントなど。ブラウザだけのプロキシは、構造的に生のTCPをトンネルできません——ブラウザのfetch() APIにはソケットレベルのアクセス権がないためです。
ブラウザサンドボルトンネルが有効な場合
チームが(または自分たちで)Cloudflareホストのドメインを持つ場合、自己ホスティングのTabserveは開発者側に何もインストール不要のHTTPSトンネルを提供します——Chromebookや夜間リセットされるVDIセッション、管理外の契約者のマシンに最適です。最初の設定に予算を割き、tabserve.devのような公開ホスティング版を期待しないこと。現状、そのドメインは閉鎖されています。
6. ゼロCLIローカルホスト共有の未来
ゼロCLIのローカルホスト共有への推進は、単なるIT制限の回避策ではなく、ブラウザタブから本格的な開発作業を行うための広範な動きの一部です。GitHub Codespacesはその代表例です。以前の草稿の誤りを訂正すると、Gitpodは以前と異なり、2025年10月15日に従量制プランが終了し、 Onaにリブランドされました。Onaは「ソフトウェアプロジェクトとエンジニアリングエージェントのためのミッションコントロール」として位置付けられ、従来のクラウドIDEではなくなっています。既存ユーザーはOnaの無料プランやエンタープライズ向けに案内されています。
この変化は根底のトレンドを否定しません——クラウドベースの開発環境は依然として重要です。ただし、2026年の段階では、Gitpodは純粋な例としてはもう適切ではありません。
Webhookテストは、エフェメラルなブラウザトンネルの最も明確なユースケースの一つです:StripeやGitHubのWebhookをキャッチし、ハンドラーを検証し、タブを閉じる——これだけです。タブのライフサイクルは自動的にセキュリティ境界としても機能します。
VDI環境(Citrix Workspacesなど)はもう一つの適用例です:毎日リセットされるマシンはCLIツールのインストールを消し去るため、ゼロの永続的なローカルインストールが必要な場合に有利です。
変更履歴
- WASMの主張を削除・修正。 元の草稿ではTabserveを「Cloudflare WorkerトンネルWASM」としていたが、実際にはWebAssemblyではなくWeb Workersを使うと明記。第3節も修正し、WASM/Proxy-Wasmは別のパターンとして言及。
- Cloudflare Workerの実態メカニズム(Durable Objects + WebSocket Hibernation API)を追加し、そのコスト履歴も修正。 2023年のイシューでは月額$5のWorkers Paidプランが必要だったが、2025年4月に無料プランに移行済み。
- Tabserveの制約事項を追加(HTTPのみ、100〜500 RPS、5MBレスポンス遅延、タブ維持必要など)。 元の草稿にはなかったが、実用上重要な情報。
- 大きな修正:tabserve.devは現在放置されている。 ドメインはもはやTabserveをホストせず、別のサイトに解決されている。これにより、ツールは自己ホスティングのみの利用となる旨を追記。
- 「ゼロCLI」フレームを緩和。 セットアップは
wranglerやダッシュボード作業を伴い、一度だけ行うもので、完全なCLIフリーではないと明示。 - SSHポートの誤記修正。 223ではなく、一般的な代替ポートは2222。
- 比較表を2026年のngrokの最新情報に更新。 価格や機能、無料ドメインの変更も反映。
- Gitpodの記述を修正。 2025年10月に従量制プランが終了し、Onaにリブランドされたことを明記。
- 情報源の確認: github.com/emadda/tabserve、github.com/emadda/worker-tabserve-reverse-proxy、liveの
tabserve.dev、Cloudflareの変更履歴、ngrokの最新情報、Gitpod/Onaのリブランド情報などを参照。
Related InstaTunnel pages
Continue from this article into the most relevant product guides and workflows.
Related Topics
Keep building with InstaTunnel
Read the docs for implementation details or compare plans before you ship.