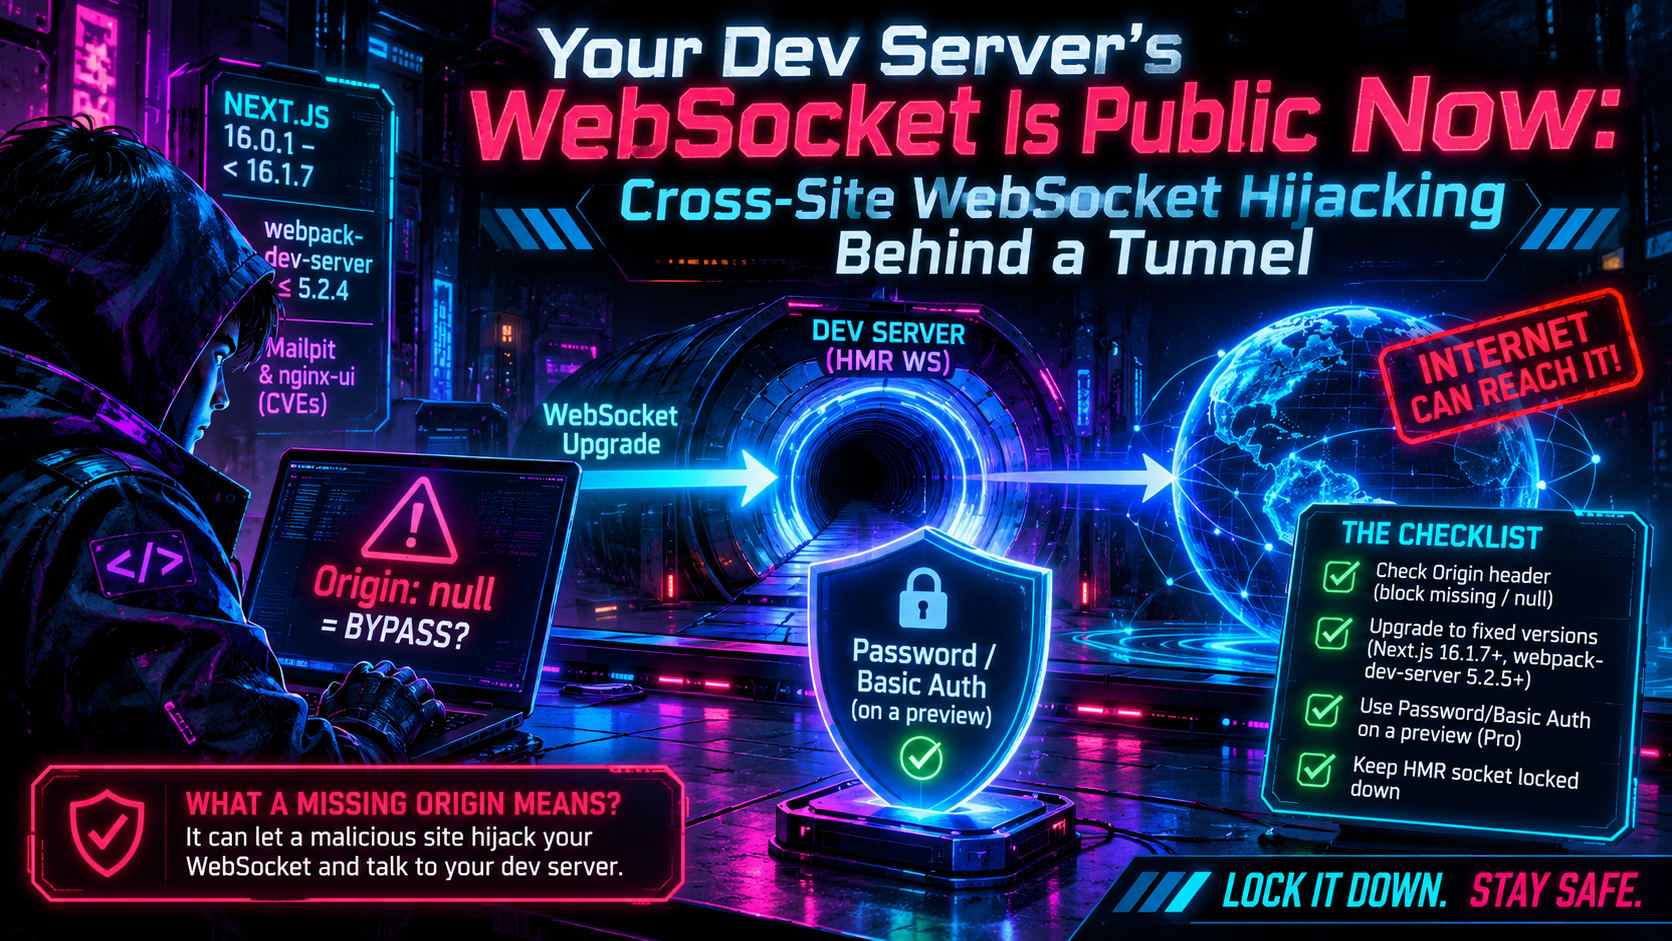
あなたの開発サーバーの WebSocket が公開されました: トンネルの背後で起きるクロスサイト WebSocket ハイジャック
トンネルは HMR の WebSocket を公開します。クロスサイト WebSocket ハイジャックの仕組み、Origin が null の意味、フレームワーク別の対策チェックリストを解説します。
Quick answer
トンネル背後の Dev Server WebSocket ハイジャック(CSWSH): webhook testing answer
For local webhook testing, run your app locally, expose it with a public HTTPS tunnel, and paste the stable callback URL into the provider dashboard.
How do I test webhooks on localhost?
Start your local server, open a public HTTPS tunnel to that port, configure the provider webhook URL, and inspect events in your local logs.
Why does a stable webhook URL matter?
Stable URLs prevent provider dashboards from needing manual callback updates every time you restart a tunnel.
あなたは npm run dev を実行し、同僚が作業を確認できるようにトンネルを起動し、リンクを共有しました。ページは読み込まれ、ホットリロードは機能します。しかし、公開したのはページだけではありません。背景であなたのフレームワークが開く HMR の WebSocket は、インターネット経由でも到達可能になっています。
そのソケットは、あなた自身のブラウザだけが通信できる世界を想定して設計されていました。2025年と2026年のいくつかの脆弱性は、その仮定が崩れたときに何が起こるかを示しています。Next.js、Vite、webpack-dev-server、Mailpit、nginx-ui はすべて、WebSocket の Origin 検証の問題に対する修正を公開しており、webpack-dev-server の最新の修正は 2026年10月にリリースされました。本ガイドでは、攻撃クラス、Origin チェックが実際に守っているもの、欠落または null の Origin が特別な注意を要する理由、フレームワークごとの対応を解説します。
クロスサイト WebSocket ハイジャック(CSWSH)とは?
CSWSH は WebSocket のクロスサイトリクエストフォージェリの WebSocket 版です。ブラウザは WebSocket 接続に同一オリジンポリシーを適用せず、ハンドシェイク要求にサイトのクッキーを添付します。どのオリジンのページからもサーバーへソケットを開こうと試みることができます。サーバーがハンドシェイク自体を検証しない限り、接続は被害者の認証情報で成立してしまいます。OWASP の WebSocket セキュリティ・チートシートは、すべてのハンドシェイクで Origin ヘッダを明示的な許可リストと照合して検証することを推奨しています。また、ページ JavaScript がそのヘッダを上書きできないこと、ワイルドカードやサブストリング一致はエラーが起きやすいことも強調しています。
ハンドシェイクは Upgrade: websocket を含む通常の HTTP GET です。ブラウザは接続を開始したページを示す Origin ヘッダを追加し、サーバーは 101 Switching Protocols に応じるか拒否します。ソケットが開かれたら、攻撃者のスクリプトはタブが開いている間、メッセージを読み取り送信できます。
開発サーバーにはひねりがあります。通常はログインが必要ないため、悪用される「資格情報」はネットワーク上の位置情報です。被害者のブラウザは localhost:5173 に到達でき、攻撃者のページがその到達を借りることになります。Vite のアドバイザリ(CVE-2025-24010、2025年1月)は、ローカルに開発サーバーを実行しただけの人にも当てはまると明言しています。
開発サーバーにとって問題なのはメッセージです。Vite のアドバイザリは、ソケットが変更されたファイルのパスやビルドエラー周辺のファイル内容を運ぶことを指摘しています。また、プラグインが任意のメッセージを送信することで、より機密性の高いデータを含む可能性があると警告しています。
なぜトンネルが脅威モデルを変えるのか
トンネルがない場合、CSWSH の攻撃には特定の被害者が必要です。つまり、あなたがサーバーを実行し、同じマシン上の悪意のあるページを訪問します。それは現実的です(CVEs が存在する理由です)が、限定的です。トンネルは3つの点を変えます:
1) 到達範囲。公開URLを知っている人なら誰でも接続を開くことができます。ブラウザは必要ありません。WebSocket プロトコルを話すスクリプトはどこからでも接続できます。
2) 公開機会の長さ。トンネルは長時間稼働することがあり、リンクがチャットやチケット、スクリーンショットに貼られます。
3) 信頼の混乱。開発サーバーは localhost と自身のホスト名を信頼するように設計されています。トンネルの背後では、リクエストが別の Host や Origin を伴って届くため、ページを動作させるためにチェックを緩めることがあります。その緩みこそ、多くの実際の露出が生じる原因です。
フレームワークのドキュメントもこれを反映しています。Next.js の allowedDevOrigins のドキュメントは、開発サーバーが既に localhost、そのサブドメイン、および起動時のホスト名を許可していると説明しており、リモート開発用のトンネルのような他のホスト名は明示的なエントリが必要です。Vite の server.allowedHosts はデフォルトで空リストで、localhost、*.localhost、およびすべての IP アドレスが暗黙的に許可されます。Vite のドキュメントは、それを true に設定すると DNS リバインディングを通じて任意のウェブサイトが開発サーバーに到達し、ソースをダウンロードできると警告しています。(Host ヘッダーの許可リストは別トピックです。ここでは WebSocket のアップグレードに焦点を当てます。)
Origin チェックが実際にブロックするもの
Origin チェックは1つの質問に答えます:このブラウザ接続を開始したウェブページはどれか? ブラウザがヘッダを設定し、ページのスクリプトはそれを変更できないため、サーバーはそれを呼び出し元ページの証拠として扱うことができます。これにより、被害者のブラウザを操る悪意あるウェブページという“1人の攻撃者”に対して有効になります。
| 脅威 | Origin チェックは止められるか? |
|---|---|
| 悪意のあるウェブサイトが被害者のブラウザを介してソケットを開く (CSWSH) | はい、許可リストが厳格なら |
攻撃者のスクリプトや curl が公開トンネル URL に直接接続 |
いいえ。非ブラウザクライアントは任意の Origin を送るか、送らない場合もある |
| 誰かが自分のブラウザでトンネル URL を開く | 部分的に。ページは同一オリジンなので通過します |
| 盗まれたまたは推測されたトンネル URL | いいえ。認証情報ゼロのエンドポイント |
これはトンネルの中心的な教訓です。Origin チェックは、ブラウザが混乱した代理として使用されるのを防ぎますが、認証ではありません。生のクライアントから開発サーバーが到達可能になると、“Origin をチェックしている”ということ自体が、意図的な攻撃者に対する障壁とはなりません。webpack-dev-server の公式リリースノートも、クロスサイト保護について同様の趣旨を述べています:非ブラウザのクライアント(例: curl)は影響を受けません。
それでも重要です。なぜなら、ダイブバイ路を閉じるからです。見知らぬ人のウェブページが審査担当者のブラウザに静かに乗じることはできません。しかし、それには前にもう1層の対策が必要です(以下を参照)。SameSite クッキーは防御を重ねる手段です。Lax や Strict のクッキーはクロスサイトのハンドシェイクには同時には乗りません。ただし、攻撃者のページが同じサイトの別サブドメインにある場合は役に立ちません。
Origin が欠落している場合や Origin: null が重要になる理由
現実のバグの多くは、2つの特別なケースに起因します。
Origin が欠落している場合。 ブラウザは WebSocket のハンドシェイク時に Origin を送信しますが、コマンドラインツールやネイティブクライアントは送信しません。サーバーは欠落ヘッダを「ブラウザではない、CSWSH リスクなし」として通過させることがあります。プライベートなループバックインターフェイスではそれが防御になることもあります。トンネルの背後では欠落ヘッダの経路が、直接の攻撃者がたどる経路と同じになるため、穴となります。
Vite はこの両方を示しています。CSWSH 修正(6.0.9 以降)は、Origin ヘッダを含むハンドシェイクでトークンを検証しますが、ヘッダがないハンドシェイクは非ブラウザツール向けとして通過します。続いて 2026年4月、CVE-2026-39363 がその代償を示しました。もし Vite の開発サーバーが --host でネットワークに公開され、WebSocket が有効なままの場合、Origin ヘッダを送らないクライアントがソケット経由でモジュール取得を呼び出すことができた可能性があります。file:// パスと ?raw のサフィックスと組み合わせると、そのマシン上の任意ファイルの内容が返されます。HTTP 側のアクセス検証はそのパスには適用されませんでした。GitHub のレーティングは High(CVSS 4.0: 8.2)で、Vite 6.4.2、7.3.2、8.0.5 で修正されています。
Origin: null。 ブラウザが不透明な origin に対して送るリテラル文字列は null です。MDN は一般的なケースとして、allow-same-origin を持たないサンドボックス化された iframe、data:、file:、blob: のドキュメント、リダイレクトを介して origin 境界を跨いだリクエストを挙げています。Chrome の origin 検証に関するガイドは、2つの無関係な不透明なコンテキストも両方が "null" に直列化されるため、文字列として比較するとそれらを誤って同一とみなしてしまうと指摘しており、何か比較を始める前に "null" を拒否することを推奨しています。Chrome のガイドはまた、startsWith や includes のチェックに対しても警告しており、プレフィックステストが敵対的なドメインを通してしまうからです。
攻撃者は安価に null origin を作成できます。敵対的なページが、WebSocket を開くスクリプトを含むサンドボックス付き iframe を読み込み、ブラウザが Origin: null を送信します。あなたのコードが null を「ローカルファイル、おそらく私自身」とみなしていると、そのページはすぐに侵入します。これは CVE-2026-27977 の事例です。
2026 年の事例ファイル
この先で挙げる修正を要約した表です。
| プロジェクト | CVE | 問題 | 修正済み in |
|---|---|---|---|
| Next.js | CVE-2026-27977 | Origin: null が開発 WebSocket の保護を回避 |
16.1.7 |
| Vite | CVE-2026-39363 | WebSocket 経由のファイル読み込み(Origin がない場合) | 6.4.2, 7.3.2, 8.0.5 |
| webpack-dev-server | CVE-2026-9595 | 広範な ws: true プロキシが HMR のアップグレードを横取り |
5.2.5 |
| webpack-dev-server | CVE-2026-112085 | proxy 経由で WebSocket アップグレードを受け渡す際に Host/Origin を検証せず | 5.2.7, 6.1.0 |
| Mailpit | CVE-2026-22689, その後 CVE-2026-67448 | どの Origin も受け付ける状態と、その修正の後戻り | 1.30.6 を含む、1.29.0-1.30.5 対象 |
| nginx-ui | CVE-2026-34403 | Origin チェックが常に true | 2.3.5 |
Next.js: Origin: null を回避として使用(CVE-2026-27977)
GHSA-jcc7-9wpm-mj36 のアドバイザリは、2026年3月に公開され、16.0.1 以上 16.1.7 未満の next dev では内部 dev エンドポイントのクロスサイト保護が Origin: null を回避ケースとして扱う可能性があると述べています。バージョン 16.1.7 は他のすべての origin と同じ origin 許可チェックを通します。影響は開発モードのみで、next start には影響しません。
重大度は控えめで、誰が評価するかによります。GitHub のアドバイザリは Moderate、CVSS 3.1 の基礎スコアは 5.4、CVE エントリに記載された CVSS 4.0 のスコアは 2.3 です。教訓はスコアより重要です。正しく設定された許可リストで、この特殊ケースの分岐が覆されました。アップグレードできない場合、アドバイザリには信頼できないネットワーク上で next dev をオフにし、Origin: null のリクエストと内部デブエンドポイントへの WebSocket アップグレードをプロキシで拒否するよう指示しています。影響を受けるバージョンの CVE 説明には、allowedDevOrigins を設定していないアプリも任意の origin から接続を許していた、 Explicit に設定する必要があると記載されています。
同じバグのクラスは同じリリースの本番コードにも影響しました。CVE-2026-27978 (CVSS 3.1: 4.3) は Server Action CSRF の検証を修正し、origin: null をヘッダ欠如として扱っていた問題を解消しました。サンドボックス化された iframes からのリクエストは origin 検証を回避できなくなりました。
webpack-dev-server: プロキシがチェックを飲み込むまたはスキップする場合(CVE-2026-9595 および CVE-2026-112085)
2026年の2つのアドバイザリは devServer.proxy エントリで ws: true を含むケースに関係します。
CVE-2026-9595(GHSA-mx8g-39q3-5c79、2026年6月、CVSS 3.1: 5.3)は、許可リストの欠落ではありません。/ のように広いコンテキストを持つプロキシエントリがある場合、開発サーバー自身の HMR アップグレードをキャッチしてプロキシターゲットへ転送します。これにより、ブラウザのクッキーと Origin ヘッダがバックエンドへ送られ、開発サーバーの Host および Origin の検証をスキップし、プロキシと HMR が同じソケット上で書き込みを行います。5.2.5 で修正されています。
CVE-2026-112085(公開日 2026年10月22日、CVSS 3.1: 8.2 High) は鏡像ケースです。5.2.7 より前のバージョン、または 6.0.0 では、WebSocket を転送するよう設定されたプロキシエントリが HMR 以外のアップグレード要求をプロキシターゲットへ送る際に Host や Origin の検証を行わず、allowedHosts 保護が適用されませんでした。開発者が訪れた悪意のあるページは、開発サーバーを介してクロスオリジンのソケットを開き、バックエンドを読み書きできた可能性があります。5.2.7 と 6.1.0 で修正されています。
両方の回避策は、プロキシのコンテキストを特定の API パスに絞り、必要のない場所で ws: true を削除することです。Webpack プロジェクトをトンネルする場合は 5.2.7 以降(または 6.x 系の 6.1.0 以降)を対象にしてください。
古い修正も知っておく価値があります。バージョン 5.2.1 は CVE-2025-30360 を修正し、任意の IP アドレスの Origin が常に受け入れられてしまい、 Bare IP から提供されたマルウェアサイトが非 Chrome ベースのブラウザでソースコードを読み取れる状態を生んでいました。バージョン 5.2.6 は、状態変更ルート /webpack-dev-server/invalidate および /webpack-dev-server/open-editor に対するクロスサイト保護を追加しました(Sec-Fetch-Site を確認し、Origin/Host の比較へフォールバックします)。このため、クロスサイトページがリビルドをトリガーしたり、エディタでファイルを開いたりすることはできなくなりました。悪形式の Host および Origin 値も適切に処理されるようになりました。
Vite には関連する注意点があります。Vite のドキュメントでは、Vite がプロキシする WebSocket の origin をチェックしないと記載されています。プロキシターゲットがそのチェックを行うべきで、rewriteWsOrigin オプションは origin を書き換えてそのチェックを回避します。
Mailpit: 自身の修正の回帰(CVE-2026-22689、次いで CVE-2026-67448)
Mailpit はローカルのメール検証ツールとして、最初はどの Origin からでも WebSocket 接続を受け付けました(CVE-2026-22689、CVSS 6.5、1.28.2 の修正、2026年1月)。悪意のあるサイトは開発者のデフォルトの ws://localhost:8025 へイベントが到着するのを監視でき、件名、送信者と受信者の詳細、メールボックス統計などを閲覧できました。
その後修正は回帰しました。CVE-2026-67448、2026年8月20日公開(CVSS 6.5)、対象は 1.29.0 から 1.30.5 です。Origin ミドルウェアは Go のルーターがパーセントデコードされたパスで /api/ プレフィックスを照合するのを待つ間、未エンコードの生 URI を検証していたため、/%61pi/events のようなパスが検証をスキップしてイベント WebSocket に到達しました。バージョン 1.30.6 で修正され、--ui-auth-file を用いた場合も影響を受けません。エンコードされたパスはそこでは 401 を返すためです。メールボックスは誤って公開すべきではないものであり、 tunnel が指すすべての場所には認証を前提としてください。
nginx-ui: すべてのエンドポイントが同意(CVE-2026-34403)
2026年4月20日公開の 2.3.5 以前では、nginx-ui のすべての WebSocket エンドポイントはオーバーライダーを使用しており、origin チェックが常に true を返していました。アドバイザリはまた、フロントエンドが JavaScript から設定された JWT を HttpOnly や明示的な SameSite 属性なしで Cookie に保存していると指摘しています。ログイン済みの管理者が攻撃者のページを訪れると、そのページは認証済みソケットを開くことができます。リストされたエンドポイントは Nginx のメトリクス、イベント、クラスタノードデータを漏えいさせ、1つはバイナリアップグレードを引き起こします。GitHub のアドバイザリは High とラベル付けし、脆弱性データベースは CVSS スコアを 8.1 から 8.6 と報告しています。これは CSWSH の教科書的事例であり、「always true」 はデモを本番環境まで生き残らせる古典的な手法です。
フレームワーク別チェックリスト
Next.js
- 16.x では 16.1.7 以降へアップグレード。
allowedDevOriginsにはトンネルの正確なホスト名だけを追加します。エントリは Origin のホスト名のみと照合され、スキームやポートは照合されません。*はちょうど1ラベル、**は1つ以上を意味します(パターンの先頭でのみ適用)。特定のサブドメインを広範なワイルドカードより優先してください。- プロキシ経由で
Origin: nullを含む/_next/webpack-hmrアップグレードをプロキシ経由で拒否することを任意で設定します。
webpack-dev-server
- 5.2.7 以降へアップグレード(6.x 系では 6.1.0 以降)、およびロックファイルの確認。古いスキャフォールドは古いバージョンを固定していることがあります。
/プロキシコンテキストを/apiのような明示的なパスに置換し、不要なws: trueを削除します。
Vite
- CVE-2025-24010 の修正(6.0.9、5.4.12、4.5.6 以上)と CVE-2026-39363 の修正(6.4.2、7.3.2、8.0.5 以上)を含むリリースを使用します。
- トンネルのホスト名を
server.allowedHostsに追加し、真偽値trueに設定しないでください。server.corsをtrueに設定せず、もし--hostで公開する必要がある場合は、HMR が不要な場合にserver.ws: falseを設定してください。 - ハンドシェイクに
Originヘッダがない場合は非ブラウザツールとして扱われることを忘れないでください。そのためトンネルの Host を許可しても raw クライアントはソケットへ到達できます。edge で認証を行うもう1つの理由です。
Mailpit と nginx-ui
- Mailpit は 1.30.6 以降、UI がマシンを越えて到達可能な場合は
--ui-auth-fileを使用してください。nginx-ui は 2.3.5 以降、クイックトンネルで管理者パネルを開くべきではありません。
あなた自身の ws または Socket.IO サーバ
HTTP の
upgradeイベントでhandleUpgradeを呼ぶ前に Origin を検証します(OWASP はこれをverifyClientより推奨します)。正確な許可リストと照合します。startsWithやincludesでの比較は避け、欠落および"null"の値を明示的に拒否します:const allowed = new Set(["https://my-app.tunnel.example.com"]); server.on("upgrade", (req, socket, head) => { const origin = req.headers.origin; if (!origin || origin === "null" || !allowed.has(origin)) { socket.write("HTTP/1.1 403 Forbidden\r\n\r\n"); return socket.destroy(); } wss.handleUpgrade(req, socket, head, (ws) => wss.emit("connection", ws, req)); }すでに CSRF トークンを使用している場合は、ハンドシェイクにも含めてください。OWASP は、すべてのメッセージで認証を検証することも勧めています。開いたソケットが無制限のアクセスを意味するべきではありません。
Go では
CheckOriginを常にtrueに設定したままにしてはいけません。その1 行こそ、Mailpit と nginx-ui の CVE の根源です。
ソケットの前に認証を配置する
Origin チェックは直接的なクライアントを止められないため、最も強力な対策はトンネル自体で認証を要求することです。Upgrade リクエストを含むいかなるリクエストがデベロッパーサーバーに到達する前に、エッジでパスワード認証や Basic Auth を設けることで、未認証の訪問者を拒否できます。これにより、まだパッチを当てていないフレームワークのバージョンにも対応できます。(InstaTunnel の価格ページには Pro プランとしてパスワード保護とベーシック認証が記載されています。自分のプランを確認してください。)
ゲートと Origin 許可リストを、代替物としてではなく2層として扱います。パスワードは見知らぬ人を止め、許可リストは、すでにサインインしているレビュアーのセッションを攻撃者が乗っ取るのを防ぎます。認証情報は私的に共有し、レビュー終了時には回転させてください。公開チケットへ貼り付けたパスワードは、何もないよりもましではありません。
共有開発トンネルの妥当なベースライン: パッチ済みのフレームワーク、正確なホスト名の許可リスト、欠落 Origin や null Origin を可能な限り拒否、そしてエッジでのパスワード保護。
自分のセットアップを2分でテスト
このコマンドをあなたのトンネル URL に対して実行してください。安全な設定は 101 Switching Protocols に応答する代わりにアップグレードを拒否します。--http1.1 フラグは、HTTP/2 には Upgrade 機構が存在しないため重要です。また --max-time は curl が開いたソケットで行を待ち続けるのを防ぎます:
curl -i -N --http1.1 --max-time 5 \
  -H "Connection: Upgrade" -H "Upgrade: websocket" \
  -H "Sec-WebSocket-Version: 13" \
  -H "Sec-WebSocket-Key: dGhlIHNhbXBsZSBub25jZQ==" \
  -H "Origin: null" \
  https://your-tunnel.example.com/_next/webpack-hmr
同様に、-H "Origin: https://evil.example" で繰り返し、Origin ヘッダを省略した場合は、フレームワークの実際のソケットパスを使用してください。Vite では -H "Sec-WebSocket-Protocol: vite-hmr" も追加してください。OWASP のテストリストは、同じ3つのアイデアを示しています:認可されていない Origin からの接続、認証情報なしの接続、サーバーログを確認すること。Vite は Origin なしバリアントを非ブラウザクライアント向けに通すよう設計されているため、101 が表示されても想定内で、edge のパスワードでカバーすべきケースです。いずれかのバリアントが 101 を返し、前段のゲートがない場合、認証されていないクライアントがあなたの HMR ソケットと対話できます。パスワードゲートを設ければ、3つすべてがフレームワークに到達する前に失敗します。通常は 401 になります。
もう1つの運用上の注意点:通常の HTTP アクセスログはアップグレード要求のみをキャプチャし、その後のメッセージは記録されません。トンネルを稼働させたままにしている場合は、誰がノックしているかを把握できるよう、接続元 Origin と失敗をログに残してください。
よくある質問
トンネルを使わないときはリスクがありますか? はい。ほとんどの CVE は、ローカルで動作しているサーバーに対して悪意のあるウェブページから悪用可能でした。修正を適用してください。トンネルは試みる相手を広げるだけです。
Origin: null は Origin ヘッダなしと同じですか? いいえ。欠落したヘッダは通常、非ブラウザクライアントを意味します。文字列としての null は、ブラウザが不透明なコンテキストからリクエストを送信したことを意味します。特定の理由がない限り、どちらも拒否してください。いくつかのフレームワーク(例として Vite)は欠落ケースを意図的に受け入れることを知っておくと良いです。
トンネルの HTTPS はこれを解決しますか? いいえ。TLS は転送中のトラフィックを保護しますが、敵対的なページが wss:// 接続を開くことは同じくらい簡単です。問題は誰が接続できるかであり、トラフィックが暗号化されているかどうかではありません。
要点
ホットリロードは一見無害な便宜のように感じますが、それはあなたのツールチェーンへの長寿命の双方向チャネルです。トンネルがそれを公開すると、そのチャネルとインターネットの間にあるのは、フレームワークの Origin チェックと前面に配置する追加対策だけです。最近の CVE は、これらのチェックが思いがけない形で失敗することを示しています:null の特別ケース、アップグレードチェックを飲み込むまたはスキップするプロキシ、パーセントエンコードされたパス、ハードコードされた true、信頼されているとみなされる欠落ヘッダ。
フレームワークを修正して、正確なホスト名の許可リストを作成し、可能な限り欠落および null Origin を拒否し、エッジでパスワードを設定してください。そうすれば、あなたのトンネルはあなたが共有したいものを共有します:ページのプレビューであり、ソースコードのライブ配信ではありません。
出典
- GitHub advisory GHSA-jcc7-9wpm-mj36 (Next.js, CVE-2026-27977) と CVE-2026-27977 record
- NVD: CVE-2026-27978 (Next.js Server Actions)
- Next.js docs: allowedDevOrigins
- GHSA-mx8g-39q3-5c79 / CVE-2026-9595 (webpack-dev-server)
- CVE-2026-112085 (webpack-dev-server) 及び CVE-2025-30360 (webpack-dev-server)
- CVE-2026-67448 (Mailpit) and CVE-2026-22689 (Mailpit)
- CVE-2026-34403 (nginx-ui)
- Vite advisory GHSA-vg6x-rcgg-rjx6 (CVE-2025-24010) と GHSA-p9ff-h696-f583 (CVE-2026-39363)
- Vite docs: server options
- OWASP WebSocket Security Cheat Sheet
- Chrome: validate web origins
- MDN: Origin header
- InstaTunnel pricing
Related InstaTunnel pages
Continue from this article into the most relevant product guides and workflows.
Related Topics
Keep building with InstaTunnel
Read the docs for implementation details or compare plans before you ship.