Building the Bridge: Reverse Proxies für Cloud-zu-Local AI-Entwicklung
Quick answer
Copilot API Bridge: Sichere Reverse Proxies für lokale KI-Entwicklung: webhook testing answer
For local webhook testing, run your app locally, expose it with a public HTTPS tunnel, and paste the stable callback URL into the provider dashboard.
How do I test webhooks on localhost?
Start your local server, open a public HTTPS tunnel to that port, configure the provider webhook URL, and inspect events in your local logs.
Why does a stable webhook URL matter?
Stable URLs prevent provider dashboards from needing manual callback updates every time you restart a tunnel.
Die moderne Entwicklerarbeitsumgebung befindet sich in einem Zustand architektonischer Spannung. Auf der einen Seite sitzt die Cloud: riesige LLM-Cluster, cloud-gehostete Coding-Assistenten wie GitHub Copilot und verwaltete agentische Plattformen, die in entfernten Rechenzentren betrieben werden. Auf der anderen Seite liegt die lokale Umgebung: proprietäre Codebasen, temporäre Testdatenbanken auf localhost, interne Microservices und spezialisierte lokale Entwickler-Tools.
Damit cloudbasierte KI-Systeme echte kontextbezogene Automatisierung liefern können — etwa das Debuggen eines lokalen PostgreSQL-Abfragefehlers, das Inspektieren eines uncommitteten git-Diffs oder das Ausführen eines spezialisierten Projekt-Skripts — müssen sie sicher auf die lokale Maschine des Entwicklers zugreifen können. Umgekehrt müssen Entwickler häufig Cloud-KI-Abonnements in lokale Command-Line-Interfaces (CLIs) und benutzerdefinierte Entwickler-Agenten routen, ohne Unternehmensgeheimnisse offenzulegen oder API-Ratenlimits zu überschreiten.
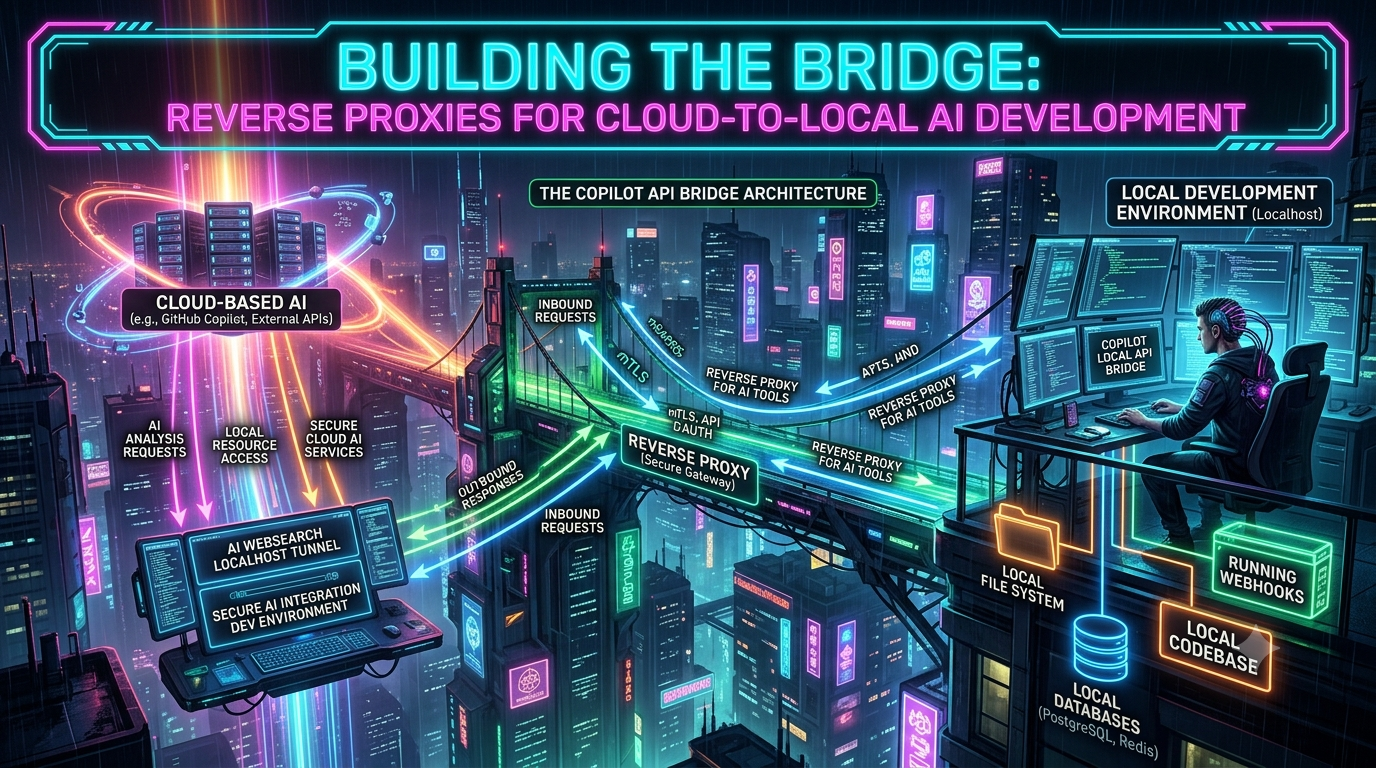
Dieses architektonische Bedürfnis hat die Entwicklung des Copilot-API-Bridges und dedizierter Reverse Proxies für KI-Tools hervorgebracht. Diese sitzen zwischen cloudbasierten KI-Engines und lokalen Entwicklerumgebungen und agieren als intelligente Verkehrssteuerung, die Protokollübersetzungen, Token-Autorisierung, Header-Sanitisierung und sichere Tunneling-Mechanismen über ausgehende Verbindungen übernimmt.
Diese Anleitung beschreibt die Architektur von Cloud-zu-Local KI-Brücken, reale Implementierungsmuster und eine Schritt-für-Schritt-Anleitung zum Aufbau einer sicheren KI-Integrationsentwicklungsumgebung.
1. Architektonischer Überblick: Die Cloud-zu-Local KI-Brücke
Im Kern löst eine KI-Brücken-Architektur ein grundlegendes Netzwerkproblem: eine bidirektionale, kontextreiche Kommunikation zwischen cloudbasierten KI-Diensten und privaten lokalen Umgebungen aufzubauen, ohne eingehende Ports in einer Firmenfirewall zu öffnen.
+-----------------------------------------------------------------------------------+
|                                  CLOUD-GRENZE                                    |
|                                                                                     |
|   +-----------------------+                    +------------------------------+    |
|   | Cloud KI-Agent / SaaS |                    | GitHub Copilot Plattform API  |   |
|   | (Claude, Copilot UI)  |                    | (proprietärer GitHub-Backend) |   |
|   +-----------+-----------+                    +--------------+--------------+    |
+---------------+----------------------------------------------+-------------------+
                | (Eingehender MCP-Verkehr via Tunnel)         | (Upstream-Inferenzaufrufe)
                v                                              v
+---------------+----------------------------------------------+-------------------+
|               |              LOCAL DEV MACHINE                |                   |
|               |                                                 |                   |
|   +-----------v-----------+                     +--------------v--------------+   |
|   | Sicherer ausgehender Tunnel |             | Copilot Local API Bridge     |   |
|   | (Cloudflare/Pinggy)          |             | (Reverse Proxy auf 127.0.0.1) |   |
|   +-----------+-----------+                     +--------------+--------------+   |
|               |                                                 |                   |
|               v                                                 v                   |
|   +-----------+-----------+                     +--------------+--------------+   |
|   | Local MCP-Server      |                     | Local Developer CLI / Agent |   |
|   | (DB, File Index, RAG) |                     | (Claude Code, benutzerdef. Agents) | |
|   +------------------------+                    +------------------------------+   |
|                                                                                     |
+-----------------------------------------------------------------------------------+
Die Brücke arbeitet in zwei unterschiedliche Richtungen:
- Cloud-zu-Local Remote Context Execution. Ein cloudgehostetes KI-Modell muss ein lokales Tool auslösen oder eine lokale Datenbank inspizieren. Die Anfrage läuft verschlüsselt über einen ausgehenden Tunnel an einen internen Model Context Protocol (MCP)-Server, der auf der Loopback-Schnittstelle (
127.0.0.1) hört. - Local-to-Cloud Provider Emulation. Ein lokales Entwickler-Tool oder CLI-Agent muss mit einem LLM-Anbieter sprechen. Der lokale Proxy hört auf einem Loopback-Port, interceptet API-Aufrufe im OpenAI- oder Anthropic-Format, übersetzt sie in upstream-kompatible Anfragen und übernimmt die Authentifizierung transparent.
In beiden Mustern fungiert der Reverse Proxy als Sicherheitsperimeter. Er stellt sicher, dass lokale Dateisysteme niemals direkt dem Internet ausgesetzt sind, während er inkompatible Client-Header entfernt, Streaming-Ereignisse normalisiert und strikte Bearer-Token-Autorisierung durchsetzt.
2. Wichtige Brückenmuster und Wire-Shape-Übersetzung
Bei der Integration verschiedener KI-Tools treten häufig Wire-Shape-Mismatches auf. Verschiedene Clients sprechen unterschiedliche Protokolle, erwarten unterschiedliche JSON-Schema-Konstrukte und übermitteln benutzerdefinierte Header. Der Reverse Proxy überbrückt diese Protokolllücken.
Das Copilot API-Bridge-Muster
Ein kleines, aktives Ökosystem von reverse-engineerten Proxies — messense/copilot-api-proxy, ericc-ch/copilot-api und seine vielen Forks (betaHi/copilot-api, craz-yq/copilot-api und andere) — fungieren als lokale Middleware zwischen CLI-Agenten (Claude Code, Codex CLI, benutzerdefinierte Orchestrierungsskripte) und einem GitHub Copilot-Abonnement. Keines dieser Projekte wird von GitHub unterstützt; sie sind reverse-engineered, explizit als potenziell brechend gekennzeichnet, und GitHubs eigene Copilot-Nutzungsbedingungen warnen davor, dass exzessive automatisierte oder skriptbasierte Nutzung die Abuse-Erkennung auslösen und zu temporären Sperren führen kann. Diese Warnung sollte vor dem Einbinden in eine CI-Pipeline den Lesern erneut ins Bewusstsein gerufen werden.
Anstatt separate API-Schlüssel bei mehreren LLM-Anbietern zu bezahlen, läuft ein Entwickler eine lokale Brücke — messense/copilot-api-proxy standardmäßig auf Port 9876. Die Brücke bietet vendor-neutrale Endpunkte:
| Route | Verhalten |
|---|---|
POST /v1/chat/completions |
OpenAI Chat Completions Format |
POST /v1/responses |
OpenAI Responses API (erforderlich für die gpt-5 Familie und Codex-Modelle, die /chat/completions ablehnen) |
POST /v1/messages |
Anthropic Messages-Format; native Claude-Modelle werden direkt an Copilots /v1/messages weitergeleitet, wobei Anthropic-Style tool_use/tool_result-Flow erhalten bleibt, anstatt durch eine OpenAI-Übersetzung zu gehen |
POST /v1/messages/count_tokens |
Anthropic-kompatible Token-Zählung |
GET /v1/models |
Listet Modelle auf, die im Copilot-Plan des Anrufers verfügbar sind |
Wenn eine Anfrage die Brücke erreicht,:
- Aktualisiert der Proxy im Hintergrund das GitHub Copilot OAuth-Token, speichert es unter
~/.local/share/copilot-api-proxy/github_tokenmit0600-Dateiberechtigungen. - Fügt die Header hinzu, die GitHubs Backend tatsächlich benötigt:
Copilot-Integration-Id,X-Initiator(gesetzt aufuseroderagent, je nachdem, ob die Konversation bereits Assistenten-/Tool-Turns enthält),Openai-Intentund einCopilot-Vision-Request-Flag für Bildinputs. Community-Proxies haben nach Reverse-Engineering des offiziellen VS Code Copilot Chat-Clients genau diese Header-Sets vereinheitlicht; eine Anfrage ohneCopilot-Integration-Idwird sofort mit einem Bad Request abgelehnt. - Handhabt Modellnamen-Aliasing für Anthropic-Requests —
messense/copilot-api-proxymappt die generischenopus/sonnet/haiku-Stufen, die Claude Code erwartet, auf konkrete Upstream-Copilot-Modell-IDs via die UmgebungsvariablenBIG_MODEL/MIDDLE_MODEL/SMALL_MODEL, und begrenztmax_tokenszwischenMIN_TOKENS_LIMITundMAX_TOKENS_LIMIT(standardmäßig 4096) vor Weiterleitung.
Eine wichtige Korrektur: Die Reasoning-Effort-Behandlung auf diesen Brücken ist nicht eine einheitliche “Clampe alles unsupported auf high”-Strategie. GPT-5-Familienmodelle akzeptieren jetzt häufig explizit eine xhigh-Stufe als First-Class-Wert (mehrere Proxy-Forks leiten sie direkt durch via die Umgebungsvariable COPILOT_REASONING_EFFORT, und Microsofts eigene Copilot-Dokumentation listet xhigh als unterstützt auf späteren gpt-5.1/gpt-5.2-Modellen). Eine Brücke, die xhigh stillschweigend auf high herunterstuft, würde eine legitime, vom Nutzer angeforderte Einstellung verwerfen, anstatt eine echte API-Abweisung zu verhindern. Daher sollte man diese Art von Adapter defensiv bauen — Tier-Levels beim Upstream-Modell durchlassen, wenn unterstützt, und nur bei tatsächlicher Ablehnung clampen.
Das MCP-Tunnel-Muster
Das Model Context Protocol (MCP) von Anthropic nutzt ein standardisiertes JSON-RPC 2.0-Schema, um Tools, Ressourcen und Prompts für KI-Agenten bereitzustellen. Lokale MCP-Server kommunizieren traditionell via stdio; cloudgehostete KI-Agenten benötigen stattdessen einen netzwerkfähigen Transport.
Hier ist es wichtig, genau zu sein, welcher Transport gemeint ist, da sich das Protokoll 2025 grundlegend geändert hat. Der ursprüngliche Remote-Transport “HTTP+SSE” verwendete zwei separate Endpunkte — einen für POST-Nachrichten, einen für einen langanhaltenden SSE-Stream — und wurde ab 2025-03-26 durch Streamable HTTP ersetzt: einen einzigen Endpunkt (konventionell /mcp), der POST für jede JSON-RPC-Nachricht akzeptiert, wobei der Server frei ist, entweder eine einfache JSON-Antwort oder einen SSE-Stream für diese eine Anfrage zu liefern. Der alte HTTP+SSE-Transport ist jetzt gemäß MCP-Feature-Lifecycle-Policy offiziell deprecated — neue Server sollten ihn nicht mehr implementieren, Clients sollen aber noch auf ihn zurückfallen, falls ältere Server noch nicht migriert sind. FastMCP (das gängigste Python-Framework für MCP) spiegelt diese Migration wider: mcp.run(transport="http", ...) und mcp.run(transport="streamable-http", ...) sind beide aktuell und äquivalent, während transport="sse" explizit als “legacy — für neue Projekte HTTP verwenden” dokumentiert ist. Eine weitere Draft-Revision vom 2026-07-28 entfernt sogar das GET-basierte SSE-Streaming und die Protokoll-Session-IDs zugunsten eines einzelnen JSON-RPC-Requests pro POST — interessant, wenn man einen Server bauen möchte, der noch eine Weile konform bleiben soll, aber als Draft noch nicht die endgültige Version darstellt.
Um Cloud-Modelle mit lokalen Tools zu verbinden, wird ein ausgehender Tunnel eine öffentliche HTTPS-Endpunkt auf den lokalen Streamable HTTP MCP-Server abbilden. Der Reverse Proxy terminiert TLS am Rand, prüft eingehende HMAC-Signaturen oder Bearer-Tokens und leitet gültige JSON-RPC-Anfragen an lokale Tools wie Syntax-Checker, Datenbankabfrage-Engines oder benutzerdefinierte RAG-Pipelines weiter.
3. Kernanwendungsfälle für Cloud-zu-Local KI-Brücken
Anwendungsfall 1: Lokale Datenbanken & Code-Suche für Cloud-Agenten zugänglich machen
Angenommen, ein Entwickler nutzt eine cloudbasierte KI-Arbeitsumgebung, um eine komplexe SQL-Abfrage zu debuggen. Die Datenbank läuft nicht in der Cloud, sondern in einem Docker-Container auf dem Entwicklerarbeitsplatz.
Durch den Betrieb eines lokalen MCP-Servers, der mit pg-promise oder SQLAlchemy interagiert und durch einen ausgehenden Tunnel geleitet wird, kann der Cloud-Agent Tools wie list_tables, describe_schema oder explain_query direkt gegen localhost:5432 aufrufen. Code und Daten verbleiben auf dem Entwicklerarbeitsplatz; nur explizite Tool-Ergebnisse verlassen die lokale Umgebung.
Anwendungsfall 2: Einheitliches Modell-Routing via Copilot-Abonnement
Entwickler bevorzugen oft spezialisierte agentische Workflows in der Kommandozeile — Claude Code, Codex CLI, OpenCode — während sie eine aktive GitHub Copilot-Lizenz besitzen.
Mit einem lokalen Copilot API-Bridge konfigurieren Entwickler ihre CLI-Tools so, dass sie auf http://localhost:9876 zeigen. Die Brücke leitet native Anfragen für Claude-Modelle direkt an Copilots /v1/messages weiter, übersetzt Anfragen für GPT/Codex-Modelle ins Responses-Format von OpenAI und setzt die oben beschriebenen Token-Grenzen durch, bevor sie weitergeleitet werden. (Ein Warnhinweis: Das Routing eines ungewöhnlich großen Kontextfensters durch Copilot — z.B. eine erweiterte [1m]-Kontextstufe eines Claude-Varianten — kann GitHubs eigene Missbrauchserkennung auslösen. Mehrere Forks empfehlen, bei Traffic mit großem Kontext die Standardgröße zu verwenden, auch wenn das Modell mehr unterstützt.)
Anwendungsfall 3: Lokale WebSearch & Enterprise RAG-Tunnel
Cloud-gehostete LLM-Plattformen beschränken oder berechnen häufig für integrierte Web-Such-Tools, und die integrierte Cloud-Suche kann interne Wikis, lokale Dokumentations-Builds oder private Staging-Server nicht crawlen.
Ein KI-Websearch-Localhost-Tunnel löst dieses Problem, indem er einen lokalen Suchindexer oder Headless-Browser-Instanz für die Cloud-KI zugänglich macht. Wenn das Cloud-Modell externen Kontext benötigt, ruft es über den Tunnel eine lokale Suchmaschine (z.B. einen lokalen SearXNG-Container, eine lokale Vektordatenbank) auf, die Suche erfolgt im internen Netzwerk, und sauberes Markdown wird an das Cloud-Modell zurückgegeben.
4. Schritt-für-Schritt-Implementierung: Aufbau einer sicheren Brücke
Dieses Setup besteht aus drei Komponenten: einem Python-basierten FastMCP-Server, der lokale Dateisuch- und Datenbank-Tools bereitstellt, einem lokalen API-Proxy, der Bearer-Token-Authentifizierung und Loopback-Isolation durchsetzt, sowie einem ausgehenden sicheren Tunnel, der Cloud-KI-Modellen Zugriff gewährt, ohne eingehende Firewall-Ports zu öffnen.
Schritt 1: Erstellen des lokalen Tool-Servers (FastMCP)
FastMCP installieren:
pip install fastmcp
local_bridge_server.py erstellen:
import os
import glob
from fastmcp import FastMCP

# MCP-Server initialisieren
mcp = FastMCP("LocalDevBridge")

@mcp.tool()
def search_local_files(directory: str, extension: str) -> list[str]:
    """Suche nach Dateien mit bestimmter Erweiterung in einem lokalen Verzeichnis."""
    # Grundlegenden Schutz vor Directory Traversal
    abs_base = os.path.abspath(directory)
    if not os.path.exists(abs_base):
        return [f"Fehler: Verzeichnis {directory} existiert nicht."]

    pattern = os.path.join(abs_base, f"**/*.{extension.lstrip('.')}")
    matches = glob.glob(pattern, recursive=True)
    # Relativpfade zurückgeben, um unnötige Systemstrukturen zu verbergen
    return [os.path.relpath(m, start=abs_base) for m in matches[:50]]

@mcp.tool()
def read_local_file_head(filepath: str, max_lines: int = 100) -> str:
    """Liest die ersten N Zeilen einer lokalen Datei."""
    if not os.path.exists(filepath):
        return f"Fehler: Datei {filepath} nicht gefunden."

    try:
        lines = []
        with open(filepath, 'r', encoding='utf-8') as f:
            for _ in range(max_lines):
                line = f.readline()
                if not line:
                    break
                lines.append(line)
        return "".join(lines)
    except Exception as e:
        return f"Fehler beim Lesen der Datei: {str(e)}"

if __name__ == "__main__":
    # Auf 127.0.0.1 binden für strikte Loopback-Isolation.
    # transport="http" nutzt den modernen Streamable HTTP-Transport
    # (FastMCP behandelt "http" und "streamable-http" als äquivalent).
    print("Starte lokalen MCP-Bridge-Server unter http://127.0.0.1:8000/mcp")
    mcp.run(transport="http", host="127.0.0.1", port=8000)
Server starten:
python local_bridge_server.py
Schritt 2: Reverse Proxy & Token-Authentifizierung aufbauen
Um sicherzustellen, dass nur autorisierte Cloud-Tools unseren lokalen MCP-Server erreichen, wickeln wir ihn in einen leichten Reverse Proxy mit Node.js und http-proxy ein. Diese Schicht erzwingt strikte Bearer-Token-Überprüfung und entfernt verdächtige Header.
mkdir ai-bridge-proxy && cd ai-bridge-proxy
npm init -y
npm install http-proxy dotenv
.env erstellen:
BRIDGE_TOKEN=super-secret-local-dev-key-2026
proxy.js erstellen:
require('dotenv').config();
const http = require('http');
const httpProxy = require('http-proxy');

// Geheimes Token, das für alle eingehenden Brückenanfragen erforderlich ist
const BRIDGE_BEARER_TOKEN = process.env.BRIDGE_TOKEN || "super-secret-local-dev-key-2026";
const TARGET_MCP_SERVER = "http://127.0.0.1:8000";
const PROXY_PORT = 9000;

const proxy = httpProxy.createProxyServer({});

// Proxy-Fehler elegant behandeln
proxy.on('error', (err, req, res) => {
    console.error('[Proxy Error]:', err.message);
    if (!res.headersSent) {
        res.writeHead(502, { 'Content-Type': 'application/json' });
        res.end(JSON.stringify({ error: 'Bad Gateway: Lokaler Tool-Server nicht erreichbar.' }));
    }
});

const server = http.createServer((req, res) => {
    console.log(`[${new Date().toISOString()}] ${req.method} ${req.url}`);

    // Bearer-Token-Authentifizierung erzwingen
    const authHeader = req.headers['authorization'];
    if (!authHeader || authHeader !== `Bearer ${BRIDGE_BEARER_TOKEN}`) {
        console.warn('[Unbefugter Zugriff]: Ungültiges oder fehlendes Bearer-Token');
        res.writeHead(401, { 'Content-Type': 'application/json' });
        return res.end(JSON.stringify({ error: '401 Unauthorized: Ungültiges Brücken-Token' }));
    }

    // Header vor Weiterleitung säubern
    delete req.headers['x-forwarded-host'];
    req.headers['x-ai-bridge-version'] = '1.0.0';

    // Anfrage an internen MCP-Server weiterleiten
    proxy.web(req, res, { target: TARGET_MCP_SERVER });
});

server.listen(PROXY_PORT, '127.0.0.1', () => {
    console.log(`[Bridge Proxy] läuft unter http://127.0.0.1:${PROXY_PORT}`);
    console.log(`[Sicherheit] Authentifizierung mit Bearer-Token aktiv.`);
});
Proxy starten:
node proxy.js
http-proxy (node-http-proxy) ist eine ausgereifte, weitverbreitete Bibliothek für diesen Pass-Through. Für weniger Abhängigkeiten kann auch Node’s integrierte fetch/http oder undici’s ProxyAgent genutzt werden.
Schritt 3: Sicherer Outbound-Tunnel mit Zero-Trust
Der lokale Proxy verarbeitet bereits die Token-Validierung auf Port 9000. Nun gilt es, diesen Port sicher für Cloud-KI-Plattformen freizugeben.
Das Öffnen von Router-Ports (Port-Forwarding) ist riskant, weil es direkte IP-Adressen öffentlich zugänglich macht. Besser ist ein ausgehender Tunnel, der eine verschlüsselte Verbindung vom privaten Netzwerk zum Edge-Provider initiiert.
Option A: Cloudflare Tunnel (cloudflared)
Das Cloudflare-Dashboard setzt neue Tunnel standardmäßig auf eine Token-basierte, dashboard-gesteuerte Konfiguration (unter Networking → Tunnels in der aktuellen Zero Trust / Cloudflare One-Dashboard — diese Sektion wurde im März 2026 dorthin verschoben). Für automatisierte oder versionierte Infrastruktur bleibt die CLI-gesteuerte, zertifikatbasierte Variante, die unten gezeigt wird, voll unterstütz.
brew install cloudflared
cloudflared tunnel login
cloudflared tunnel create local-ai-bridge
Verkehr in ~/.cloudflared/config.yml konfigurieren:
tunnel: <TUNNEL_UUID>
credentials-file: /Users/dev/.cloudflared/<TUNNEL_UUID>.json

ingress:
  - hostname: ai-bridge.yourdomain.dev
    service: http://127.0.0.1:9000
  - service: http_status:404
DNS-Routing und Tunnel starten:
cloudflared tunnel route dns local-ai-bridge ai-bridge.yourdomain.dev
cloudflared tunnel run local-ai-bridge
Wichtig: Cloudflare’s Quick-Tunnel (ohne Login, nur cloudflared tunnel --url http://localhost:9000) ist auf 200 gleichzeitige Anfragen limitiert und unterstützt kein Server-Sent Events — was den SSE-Fallback eines MCP-Servers, der noch ältere Clients bedient, stillschweigend brechen würde. Für längere Einsätze empfiehlt sich ein benannter, eingeloggt laufender Tunnel.
Option B: SSH-Tunneling (Pinggy / Zrok)
Für schnelle Prototypen oder temporäre Entwickler-Sessions bietet SSH-basiertes Tunneling wie Pinggy sofortige HTTPS-Endpunkte ohne Daemons:
ssh -p 443 -R0:localhost:9000 free.pinggy.io
Das Terminal zeigt eine öffentliche HTTPS-URL im Format https://rnskg-21-24-129-38.run.pinggy-free.link (kostenlose Tier; Pro-Konten können eine persistent Domain an den Access-Token binden). Die kostenlosen Tunnel sind auf 60 Minuten pro Session begrenzt und zeigen beim ersten Laden eine Einmal-Überprüfung im Browser. Für automatisierte Pipelines ist das relevant.
Schritt 4: Verbindung der Cloud-KI-Plattform mit dem lokalen Bridge
Mit aktivem Tunnel registrieren Sie den lokalen Tool-Endpunkt in Ihrer Cloud-KI-Plattform. Um die Tools an eine Claude Code-Session anzuhängen:
claude mcp add --transport http local_dev_bridge https://ai-bridge.yourdomain.dev/mcp \
  --header "Authorization: Bearer super-secret-local-dev-key-2026"
Tools erkennen:
claude mcp list
Jetzt sendet Claude Code die Anfrage “suche in meinem lokalen Repository alle Konfigurationsdateien und fasse die Datenbankeinstellungen zusammen” — diese Tool-Anfrage läuft über den Cloudflare-Tunnel, besteht die Token-Überprüfung des Node.js-Proxys, wird lokal in Python FastMCP ausgeführt und liefert den Dateikontext sicher an den Agenten zurück.
5. Sicherheitsarchitektur für KI-Integrationen
Das Exponieren lokaler Systemfähigkeiten an externe LLM-Ausführungsschleifen birgt neue Angriffsvektoren. Entwickler, die eine sichere KI-Integrationsentwicklungsumgebung bauen, sollten auf drei Ebenen Verteidigung in der Tiefe anwenden:
+-----------------------------------------------------------------------------------+
|                        DREI-EBENEN-SICHERHEITS-MATRIX                            |
+-----------------------------------------------------------------------------------+
|  1. NETZWERK-Ebene       | Loopback-Bindung (127.0.0.1), Outbound-Tunnel,       |
|                         | Strikte IP-Whitelist, Kein eingehender Firewall-Zugriff |
+-------------------------+---------------------------------------------------+
|  2. ANWENDUNGSEbene     | Obligatorisches Bearer-Token, Origin-Header-Validierung, |
|                         | Schema-Sanitisierung, Header-Entfernung, Ratenbegrenzung |
+-------------------------+---------------------------------------------------+
|  3. AUSFÜHRUNGSEbene    | Read-only Filesystem, Strikte Pfadvalidierung, Sandboxing |
|                         | von Befehlen, Audit-Logging                        |
+-----------------------------------------------------------------------------------+
1. Bedrohungsabwehr: Indirekte Prompt-Injection. Wenn ein KI-Agent lokale Dateien oder interne Webseiten durchsucht, könnte ein Angreifer schädliche Anweisungen in einem Kommentar oder Log-File platzieren. Maßnahme: keine willkürliche Shell-Ausführung durch lokale Brücken-Tools erlauben; strikte Schema-Validierung (z.B. Pydantic, Zod); Dateitools nur in expliziten Verzeichnis-Subbäumen einschränken; niemals rohe eval() oder unbeschränkte Bash-Tools öffentlich zugänglich machen.
2. DNS-Rebinding. Das MCP-Streamable-HTTP-Protokoll verlangt explizit, dass Server den Origin-Header bei jeder Verbindung validieren und bei ungültigen Anfragen mit 403 Forbidden ablehnen. Es empfiehlt außerdem, lokale Server an 127.0.0.1 zu binden, um DNS-Rebinding-Angriffe zu verhindern. Das ist jetzt eine Protokoll-Anforderung, keine reine Best Practice mehr. Das Framework FastMCP unterstützt das bereits.
3. Token-Leakage & Session-Isolation. Lokale Reverse Proxies, die mit GitHub Copilot interagieren, speichern Anmeldeinformationen lokal — z.B. ~/.local/share/copilot-api-proxy/github_token. Maßnahme: Token-Dateiberechtigungen auf 0600 setzen, Verzeichnis auf 0700; niemals rohe OAuth-Tokens in öffentlich sichtbaren CLI-Konfigurationsdateien speichern; stattdessen separate, temporäre Brücken-Token verwenden.
4. Schutz vor endlosen Schleifen. Agentische Schleifen können in wiederholten Tool-Aufrufen hängenbleiben, Tausende von Anfragen in Sekunden generieren — genug, um API-Limits zu erreichen oder GitHub Copilot Missbrauchserkennung auszulösen. Maßnahme: Client- und Proxy-seitig Concurrency-Limits implementieren und nur bei menschlicher Interaktion laufen lassen.
Hier eine aktualisierte Übersicht der gängigen Reverse-Proxy-Tools für lokale KI-Entwicklung:
| Tool / Muster | Bester Anwendungsfall | Authentifizierungsfähigkeit | Protokoll-Unterstützung | Deployment-Komplexität |
|---|---|---|---|---|
| Tailscale / WireGuard | Private Mesh-Netzwerke zwischen Entwicklergeräten | OAuth / SAML SSO | Beliebige TCP/UDP | Gering (Client installieren) |
Cloudflare Tunnel (cloudflared) |
Öffentliche HTTPS-Endpunkte für cloudbasierte KI-Agenten | Cloudflare Access + Tunnel-Token | HTTP / SSE / WebSockets | Mittel (DNS erforderlich für benannte Tunnel; Quick Tunnels ohne) |
copilot-api-proxy und Forks |
Umwandlung eines Copilot-Abos in OpenAI/Anthropic-kompatible APIs | GitHub OAuth Device Flow + optionales Bearer-Token | REST / Streaming SSE | Gering (ein Binary/CLI) |
| Custom FastMCP + Proxy-Gate | Exponieren spezialisierter lokaler Datenbanken, Suchen oder Skripte | Benutzerdefiniertes Bearer-Token / HMAC | JSON-RPC über Streamable HTTP | Mittel (Skript-Setup) |
6. Erweiterte Konfiguration: Lokaler RAG mit Websearch-Localhost-Tunnel
Um die volle Power einer hybriden Cloud-zu-Local-Architektur zu demonstrieren, kann ein lokaler Websearch- und Dokumenten-Retrieval-Tunnel aufgebaut werden. Dieser ermöglicht es Cloud-Modellen, interne Entwicklerdokumentation zu durchsuchen, ohne diese in die Cloud hochzuladen.
Ein lokaler Hintergrund-Worker indexiert .md, .pdf und interne Wiki-Seiten in einen leichten Vektorspeicher (z.B. LanceDB oder ChromaDB), der auf localhost läuft. Ein FastMCP-Server stellt ein query_internal_docs-Tool bereit, das über einen Tunnel für Cloud-Assistenten erreichbar gemacht wird:
# Beispiel für einen lokalen Such-Tool-Endpunkt
from fastmcp import FastMCP
import lancedb

mcp = FastMCP("LocalSearchBridge")
db = lancedb.connect("~/.local_doc_index")
table = db.open_table("dev_docs")

@mcp.tool()
def query_internal_docs(query: str, limit: int = 3) -> list[dict]:
    """Suche in interner Entwicklerdokumentation und ADRs."""
    # Semantische Suche lokal ausführen
    results = table.search(query).limit(limit).to_list()

    formatted_results = []
    for r in results:
        formatted_results.append({
            "title": r["title"],
            "category": r["category"],
            "content": r["text"][:500]  # Snippet-Länge kürzen
        })
    return formatted_results

if __name__ == "__main__":
    mcp.run(transport="http", host="127.0.0.1", port=8001)
Durch die Entkopplung des Suchindex vom LLM agiert das Cloud-Modell ausschließlich als Reasoning-Engine: Es fordert Kontext dynamisch über den Tunnel an, erhält strukturierte JSON-Suchergebnisse und streamt die Antwort sicher an den Entwickler zurück — sensible interne Architektur-Spezifikationen verbleiben auf lokaler Hardware.
7. Eine zweite Bedeutung: Anthropic-eigene “MCP Tunnels”
Alles, was 2026 als “MCP tunnel” bezeichnet wird, kann zwei wirklich unterschiedliche Dinge bedeuten. Es ist wichtig, explizit zu sein, welche Variante gemeint ist.
Der oben beschriebene Community-Pattern: Ein Drittanbieter (Cloudflare, Pinggy, ein benutzerdefinierter Reverse Proxy), der Traffic in die Maschine eines Entwicklers leitet, damit ein Cloud-Agent einen lokal gehosteten MCP-Server erreicht. Anthropic hat seit Kurzem eine gleichnamige, erste-party Funktion, die in die andere Richtung läuft. MCP-Tunnels auf der Claude-Plattform — derzeit in Forschungs-Preview und auf Anfrage für Organisationen im Claude Enterprise-Plan — erlauben es einem Claude Managed Agent oder der Messages API, einen MCP-Server im privaten Netzwerk einer Organisation zu erreichen, ohne dass diese Ports in der Firewall öffnen oder den Server öffentlich machen muss. Das Prinzip ist ähnlich: Ein kleiner cloudflared-Connector wählt aus dem Inneren des privaten Netzwerks eine Verbindung zu Cloudflares Edge, und ein Proxy (mcp-proxy, veröffentlicht von Anthropic) terminiert eine TLS-Schicht mit einem Zertifikat, das nur der Kunde besitzt. Cloudflare sieht also nie unverschlüsselte Anfragen oder Antworten. Es wird zusammen mit einer weiteren Funktion ausgeliefert: Self-Hosting-Sandboxes (öffentliches Beta), die Managed Agents erlauben, Tool-Calls auf vom Kunden kontrollierte Infrastruktur auszuführen — entweder self-hosted oder über Managed-Provider wie Cloudflare, Daytona, Modal und Vercel.
Der praktische Unterschied: Die zuvor in diesem Guide gebauten Brücken lassen dein lokales System Tools für einen Cloud-Agent bereitstellen, mit dem du interaktiv kommunizierst. Anthropic’s MCP-Tunnels machen ein Unternehmen’s private MCP-Server für Managed Agents und die Messages API auf Kontenebene zugänglich — unter den eigenen Support- und Zuverlässigkeitsbedingungen (nicht explizit, da noch in Forschung-Preview). Wenn dein Ziel ist, dauerhaften Zugriff auf interne Systeme zu ermöglichen, anstatt eine persönliche Entwicklermaschine zu verknüpfen, ist diese erste-party-Funktion (über Forschungs-Preview-Anfrage erreichbar) eine Überlegung wert.
8. Betriebliches Checkliste für den Brücken-Deployment
Vor dem Einsatz einer Cloud-zu-Local KI-Brücke im Team sollte diese Checkliste durchgegangen werden:
- [ ] Loopback-Bindung prüfen — alle MCP-Server und Proxy-Dienste müssen explizit an
127.0.0.1binden, nicht an0.0.0.0, um unbefugten Zugriff im lokalen Netzwerk zu verhindern. - [ ] Origin-Header-Validierung — der MCP-Server muss Anfragen mit fehlendem oder ungültigem
Origin-Header mit403 Forbiddenablehnen, gemäß der MCP-Spezifikation. - [ ] Bearer-Token-Absicherung — alle eingehenden Anfragen im Proxy müssen durch ein starkes, separates Token geschützt sein.
- [ ] Outbound-Tunnel absichern — den Tunnel-Daemon unter einem unprivilegierten Nutzer laufen lassen; für längere Nutzung einen benannten, authentifizierten Tunnel verwenden.
- [ ] Request-Rate-Limits — gleichzeitige und pro-Minute-Anfragen im Proxy begrenzen, um GitHub’s Missbrauchserkennung nicht auszulösen.
- [ ] Telemetry & Audit-Logging — alle Tool-Invocations, Request-Zeiten und IPs in Logdateien erfassen.
Zukunftsausblick: Cloud-zu-Local KI-Architekturen
Die Grenze zwischen cloudgehosteter Intelligenz und lokaler Entwicklung verschwindet. Statt einer binären Entscheidung zwischen vollständiger lokaler Ausführung und vollständiger Cloud-Abhängigkeit bietet die hybride Brücken-Architektur die besten Eigenschaften beider Welten.
Durch den Einsatz eines intelligenten Reverse Proxys für KI-Tools können Entwickler die Rechenleistung der Cloud-LLM-Infrastruktur nutzen, während sie Eigentum an lokalen Dateien, privaten Datenbanken und Abonnementrechten behalten. Ob es sich um eine Copilot-API-Brücke für CLI-Workflows oder einen Websearch-Localhost-Tunnel für sichere Dokumentenabrufe handelt — eine gut abgesicherte, token-Authentifizierte Brücke hält die Entwicklungsumgebung schnell, kontextreich und sicher. Es ist jetzt wichtig zu wissen, ob das “MCP tunnel”, das ein Tool bewirbt, das Community-Pattern ist, das dieser Guide beschreibt, oder eine eigene, firmeninterne Funktion von Anthropic mit demselben Namen.
Änderungsprotokoll
Korrekturen und Ergänzungen am Originalentwurf, geprüft anhand der offiziellen Spezifikation des Model Context Protocol (modelcontextprotocol.io), der Dokumentation von FastMCP (gofastmcp.com), dem GitHub-README von messense/copilot-api-proxy, den Forks (ericc-ch/copilot-api, betaHi/copilot-api, craz-yq/copilot-api), der Cloudflare-Dokumentation zu cloudflared, der Anthropic-Dokumentation für MCP-Tunnels und der offiziellen MCP-Client-Dokumentation von Claude:
- Meta-Daten entfernt. Das Frontmatter/Titel- und Autoren-Block wurde entfernt, entsprechend dem Stil der Serie.
- Wichtigste Korrektur — Transportbegriff. Das ursprüngliche Dokument bezeichnete den MCP-Transport durchgängig als “HTTP/SSE”. Dieser wurde ab 2025-03-26 durch Streamable HTTP ersetzt und ist jetzt offiziell deprecated. Die Beschreibung des aktuellen Single-Endpunkt-POST-basierten Streamable HTTP wurde aktualisiert, inklusive des noch in Draft-Status befindlichen Updates vom 2026-07-28 (Entfernung der GET-Stream- und Session-ID-Features). Das ist eine zukünftige Entwicklung, kein endgültiger Standard.
- Korrektur bei Reasoning-Effort. Die Annahme, dass Copilot-Brücken unsupported
xhigh/max-Werte aufhighherunterstufen, ist falsch. Aktuelle Modelle unterstützenxhighnativ, es wird durchgeleitet, nicht gedowngraded. Die Empfehlung lautet: Werte nur clampen, wenn sie abgelehnt werden. - Genauere Details bei Copilot-Bridge. Die tatsächlichen Standardports (
9876), die Speicherpfade (~/.local/share/copilot-api-proxy/github_token), die Header (Copilot-Integration-Id,X-Initiator,Openai-Intent,Copilot-Vision-Request), sowie die Environment-Variablen (BIG_MODEL,MIDDLE_MODEL,SMALL_MODEL,MAX_TOKENS_LIMIT) wurden überprüft und präzisiert. Es ist eine aktive Community-Fork-Landschaft, keine offizielle Unterstützung durch GitHub. - Tabellendarstellung der API-Endpunkte:
/v1/chat/completions,/v1/responses,/v1/messages,/v1/messages/count_tokens,/v1/models. - Cloudflare-Tunnel: Die Setup-Anleitung wurde aktualisiert, um die aktuelle Dashboard-UI zu reflektieren. Der Standard ist token-basiert, dashboard-gesteuert. Die CLI-Variante bleibt voll unterstützend.
- Pinggy: Beispiel-URL aktualisiert, die maximale Session-Dauer auf 60 Minuten, mit Hinweis auf die einmalige Browser-Überprüfung.
- FastMCP-Code: Die Transport-Parameter
"http"und"streamable-http"sind äquivalent und beide aktuell."sse"ist als Legacy gekennzeichnet. - Proxy-Beispiel: Das
dotenv-Modul wurde eingebunden, um Umgebungsvariablen zu laden. - Sicherheits-Item: Die Validierung des
Origin-Headers ist eine Protokoll-Anforderung gegen DNS-Rebinding. Das Binden an127.0.0.1wird empfohlen. - Disambiguierung “MCP Tunnel”: Community-Pattern versus Anthropic-eigene, firmeninterne MCP-Tunnels. Letztere erlauben Zugriff auf MCP-Server im privaten Netzwerk, ohne Ports zu öffnen, mit TLS-Zertifikaten, die nur der Kunde besitzt.
- Operational Checklist: Überprüfung der Bindung, Header-Validierung, Token-Schutz, Tunnel-Härtung, Request-Limits, Logging.
- Ausblick: Die Grenzen zwischen Cloud- und Local-Entwicklung verschmelzen. Hybride Architekturen bieten Flexibilität, Sicherheit und Kontrolle.
Diese Version ist eine präzise, aktualisierte und erweiterte Fassung, die den aktuellen Stand der Technik widerspiegelt.
Related InstaTunnel pages
Continue from this article into the most relevant product guides and workflows.
Related Topics
Keep building with InstaTunnel
Read the docs for implementation details or compare plans before you ship.