Verwaltung von IoT-Flotten im großen Maßstab: SocketXP, Reverse Tunnels und sichere OTA-Updates
Quick answer
SocketXP vs ngrok: IoT-Flotten-Remote-Zugriff & Tunnels: quick answer
If free tunnel limits interrupt your workflow, compare session length, stable URLs, concurrent tunnels, and paid-plan pricing before choosing a localhost tunnel tool.
What free tunnel limits should developers check first?
Check session duration, URL stability, concurrent tunnels, custom subdomains, bandwidth or request limits, and whether webhook callbacks survive restarts.
How does InstaTunnel handle longer development sessions?
InstaTunnel Free is designed around 24-hour sessions, with Pro available for higher limits and MCP endpoint tunnel workflows.
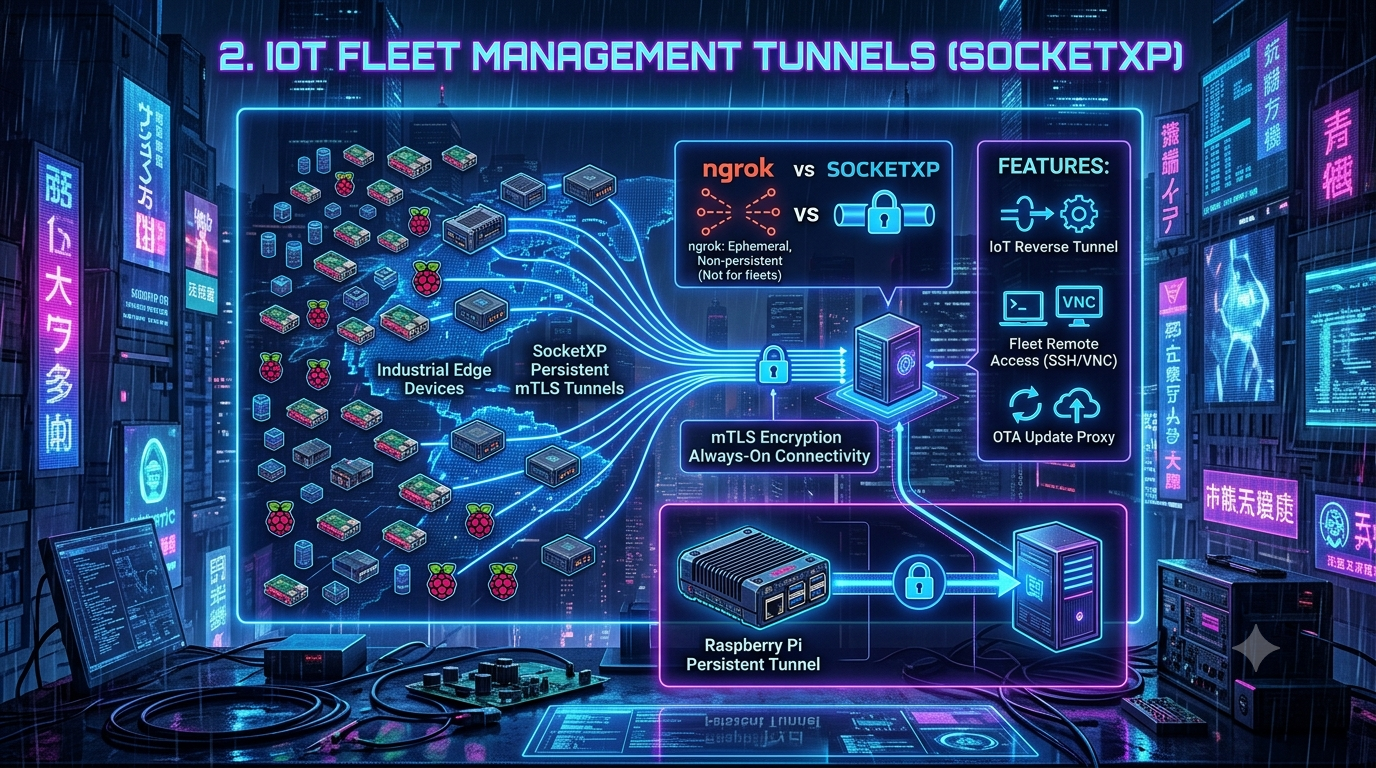
Der Übergang von einem einzelnen lokalen Entwicklungsserver zu einer verteilten Flotte von 100 im Feld eingesetzten Raspberry Pis oder industriellen Edge-Controllern bringt eine völlig andere Klasse von Netzwerkproblemen mit sich. Die temporären, Single-Session-Tunneling-Tools, die Entwickler während der Prototypenentwicklung verwenden, scheitern, sobald Hardware in Lagerhäusern, Fahrzeugen und Kundengebieten verteilt ist. Zweckgebundene IoT-Geräteverwaltungsplattformen existieren speziell, um diese Lücke zu schließen — sie bieten immer-aktive, outbound-only Tunnels für Remote SSH, VNC/RDP und Over-the-Air (OTA) Updates, ohne einen einzigen inbound-Port zu öffnen. SocketXP ist einer der etablierten Anbieter in diesem Bereich und bietet somit eine gute Perspektive, um zu verstehen, was eine echte IoT-Flottenmanagement-Stack leisten muss.
Edge-Geräte sitzen nicht in klimatisierten Racks mit statischen IPs. Sie werden in Lagern, landwirtschaftlichen Feldern, Einzelhandelsgeschäften und fahrenden Fahrzeugen eingesetzt — Umgebungen, die Netzwerkebenen einführen, die traditionelle Port-Weiterleitung nie durchdringen sollte.
Das Verbindungsproblem: NAT, CGNAT und Firewalls
Eine Flotte von Linux-basierten Edge-Geräten verbindet sich typischerweise durch eine von drei restriktiven Umgebungen mit dem Internet:
- Firmenfirewalls. Geräte innerhalb eines Kundenetzwerks sind oft blockiert, um nicht-standardmäßige ausgehende Verbindungen herzustellen, und eingehende Verbindungen werden durch IT-Richtlinien vollständig abgelehnt.
- Consumer NAT-Router. Das Gerät hat nur eine lokale
192.168.x.xoder10.x.x.xAdresse, ohne direkten Weg ins Internet. - Cellular CGNAT. Geräte auf 4G/5G-Modems befinden sich hinter Carrier-Grade NAT, bei dem der Anbieter eine öffentliche IP mit Hunderten von Teilnehmern teilt — was Port-Weiterleitung nach innen unmöglich macht.
Die Konfiguration von OpenVPN oder IPSec in allen drei Umgebungen bedeutet, mit IT-Abteilungen der Kunden zu verhandeln, Schlüssel auszutauschen und Router zu konfigurieren, die man nicht kontrolliert. Ein Reverse-Tunnel umgeht das: Statt auf eingehenden Traffic zu hören, wählt ein leichter Agent auf dem Gerät out zu einem Cloud-Gateway über einen standardisierten, immer-ermöglichten Port (typischerweise 443). Sobald diese ausgehende Verbindung besteht, kann das Gateway authentifizierten Traffic zurückleiten. Das Gerät bleibt unsichtbar für Port-Scans im Internet — es gibt nichts, worauf Botnets warten könnten.
SocketXP vs. ngrok — und wie sich dieser Vergleich tatsächlich verändert hat
Das “SocketXP vs. ngrok”-Schema taucht in diesem Bereich häufig auf, aber es ist wichtig, genau zu sein, was jedes Produkt heute abdeckt, da sich die Positionierung von ngrok hier deutlich verschoben hat.
Ngrok begann als Entwickler-Produktivitätswerkzeug, um einen localhost-Server freizugeben, damit jemand einen Webhook testen oder eine Build teilen kann. Lange Zeit waren “Geräteflotten” außerhalb des Scope. Das ist heute nicht mehr richtig: ngrok bietet jetzt ein spezielles Device Gateway-Produkt. Laut ngrok’s eigener Seite für das device-gateway (ngrok.com/use-cases/device-gateway) erhält jedes Gerät einen sicheren, adressierbaren Endpunkt über eine ausgehende Verbindung, unterstützt nativ HTTP, TCP, TLS und SSH (andere Protokolle wie Modbus oder RDP werden über TCP/TLS getunnelt), stellt SDKs für Go, Python, Rust und Java bereit, um in eigene Geräte-Software eingebunden zu werden, und bietet Flotten-Funktionen — pro-Geräte-Auth-Tokens, IP-Beschränkungen, JWT-Validierung via Traffic Policy und Echtzeit-Flottenüberwachung. Die Abrechnung erfolgt bei Flotten auf Pay-as-you-go-Basis mit 0,02 USD pro aktiven-Endpunkt-Stunde (ein inaktives Gerät mit online Endpunkt verursacht keine Kosten), mit individuellen Preisoptionen für größere Rollouts. Wichtig ist, dass ngrok in seinem FAQ klarstellt, dass dies immer noch eine Konnektivitäts- und Zugriffskontrollschicht ist, keine Geräteverwaltung — OTA/Firmware-Updates, Ressourcenüberwachung oder Asset-Tracking sind nicht integriert.
Der entscheidende Unterschied liegt hier: SocketXP kombiniert die gleiche Art von outbound-Tunnel-Konnektivität mit einer speziell für Flotten entwickelten Geräteverwaltungsebene: Ein Artifact Registry und Deployment-System für OTA-Updates, Geräte-Status- und Ressourcenüberwachung mit Webhook-Benachrichtigungen, GPS-basiertes Asset-Tracking und eine On-Premises-Option für regulierte oder luftdichte Umgebungen. Wenn Sie nur Konnektivität plus Zugriffskontrolle brauchen, ist ngrok’s Device Gateway jetzt eine echte Option, die vorher nicht existierte. Wenn Sie Firmware pushen, Gerätegesundheit überwachen und den Flottenlebenszyklus verwalten wollen, müssen Sie das weiterhin selbst auf ngrok aufbauen.
| Fähigkeit | ngrok (Device Gateway) | SocketXP |
|---|---|---|
| Kernmodell | Outbound-Agent/SDK pro Gerät; adressierbarer Endpunkt | Outbound-Agent pro Gerät; SSL/TLS Reverse Tunnel |
| Native Protokolle | HTTP, TCP, TLS, SSH (andere tunneln über TCP/TLS) | SSH, VNC, RDP (via xrdp), HTTP/HTTPS, SFTP/SCP, direkt TCP |
| Flotten-Geräteverwaltung | Per-Geräte-URLs, Auth-Tokens, Traffic Policy, Echtzeit-Überwachung | Gerätegruppen/Tags, Status- und Ressourcenüberwachung mit Webhook, GPS-Asset-Tracking |
| OTA/Firmware-Update | Nicht angeboten — eigene Lösung auf der Konnektivitätsebene | Eingebautes Artifact Registry + Deployment-System (10 MB Limit) |
| Abrechnungsmodell | 0,02 USD/aktive-Endpunkt-Stunde, PAYG; individuelle Preise | Kontakt für Preise; keine Selbstbedienung |
| Selbst-Hosting | Nicht verfügbar | Community Free Edition (eingeschränkte Funktionen, nicht-kommerziell) oder Enterprise-Lizenz |
| Sicherheitsmodell | mTLS, IP-Beschränkungen, JWT-Validierung am Edge | Mutual TLS (mTLS) end-to-end |
Wenn Ihre Deployment-Umgebung nur wenige Entwickler umfasst, die lokale Web-Apps teilen, ist ein allgemeines Tunneling-Tool noch die richtige Wahl. Wenn Sie Edge-Controller, Robotik-Compute-Knoten oder Kioske verwalten, bei denen ein Offline-Gerät eine Vor-Ort-Operation bedeutet, ist die Geräteverwaltungsebene — egal welcher Anbieter sie bereitstellt — das, was wirklich zählt.
Einrichtung eines persistenten Tunnels auf einem Raspberry Pi
Der Agent von SocketXP ist eine einzelne Go-Binärdatei ohne Laufzeitabhängigkeiten, veröffentlicht für Linux, macOS und Windows auf x86, ARM, MIPS und RISC-V Architekturen. Der aktuelle Installationspfad ist architekturabhängig, nicht eine einzige generische URL:
# amd64 (meiste Cloud-VMs, x86_64 Desktops)
curl -LO https://portal.socketxp.com/download/linux/amd64/socketxp  chmod +wx socketxp  sudo mv socketxp /usr/local/bin

# ARM (Raspberry Pi 3/4/5, die meisten Embedded Linux Boards)
curl -LO https://portal.socketxp.com/download/linux/arm/socketxp  chmod +wx socketxp  sudo mv socketxp /usr/local/bin
Authentifizieren Sie das Gerät bei Ihrem Konto. Für Flottenbereitstellungen ist es sinnvoll, das Gerät beim Login zu benennen und einer Gruppe zuzuordnen, anstatt dies später im Portal zu tun:
sudo socketxp login your-auth-token --iot-device-name "temp-monitor-12345" --iot-device-group "temp-monitor"
Dies erzeugt einen privaten Schlüssel pro Gerät unter /var/lib/socketxp/device.key; das Auth-Token wird niemals auf der Festplatte gespeichert, sodass eine kompromittierte Einheit keine kontenweiten Anmeldedaten preisgibt.
Um Neustarts und Netzwerkunterbrechungen zu überleben, installiert sich der Agent als systemd-Dienst:
sudo socketxp service install
sudo systemctl enable socketxp
sudo systemctl start socketxp
Ab diesem Punkt hält der Agent eine persistente Verbindung zum Gateway aufrecht, sendet standardmäßig alle 90 Sekunden einen Keepalive-Ping (konfigurierbar via ping_interval in config.json), um NAT-Tabelleneinträge bei instabilen Mobilfunkverbindungen nicht ablaufen zu lassen — der Agent baut den Tunnel bei drei aufeinanderfolgenden unbeantworteten Pings neu auf.
Fernzugriff: SSH, VNC und RDP
SocketXP leitet SSH, VNC und RDP (via xrdp) Traffic durch denselben SSL/TLS Reverse Tunnel, und es gibt keinen öffentlichen TCP-Endpunkt, den ein Angreifer scannen könnte — Verbindungen werden nur durch den authentifizierten Agent oder das Browser-Portal akzeptiert.
Es gibt zwei unterstützte Wege, um eine Sitzung zu starten:
Browser-Terminal. Melden Sie sich im SocketXP-Portal an, wählen Sie ein Gerät aus und klicken Sie auf das Terminal-Icon, um eine vollständige Shell-Sitzung zu erhalten, ohne einen lokalen Client zu benötigen — nützlich für Triage, wenn Sie nicht an Ihrem gewohnten Rechner sind.
Slave-Modus, für Ihren eigenen SSH-Client. Für key-basierte Authentifizierung oder einen Client wie PuTTY oder FileZilla, starten Sie den Agent im “IoT Slave Mode” auf Ihrem Laptop. Er verhält sich wie ein lokaler Proxy: Er öffnet einen lokalen Port und leitet alles, was an ihn gesendet wird, über den Tunnel an ein bestimmtes Gerät weiter.
socketxp connect tcp://localhost:3000 --iot-slave --peer-device-id "abc123456789" --peer-device-port 22 --authtoken
device-access-token
Dann richten Sie einen normalen SSH-Client auf den lokalen Port:
ssh -i ~/.ssh/john-private.key john@localhost -p 3000
Der Slave Mode ist nicht SSH-spezifisch — das gleiche Verfahren funktioniert für SCP, rsync, VNC/RDP, eine lokale Datenbank oder andere TCP-basierte Dienste auf dem Gerät. Beachten Sie, dass hierfür ein DEVICE_ACCESS-scoped Auth-Token erforderlich ist, nicht das allgemeine Konten-Token, um zu verhindern, dass gestohlene Laptops die ganze Flotte kompromittieren.
OTA-Updates: Wie der Workflow tatsächlich aussieht
Hierbei handelt es sich um den Teil, der eine Geräteverwaltung von einem einfachen Tunnel unterscheidet. Es lohnt sich, dies genau zu beschreiben, statt nur abstrakt.
Schritt 1 — Paketieren und Hochladen eines Artefakts. Das SocketXP Artifact Registry akzeptiert genau zwei Artefakttypen: ein tar.gz-Paket oder ein eigenständiges Skript. Wenn Sie eine Anwendungsbinary, Firmware-Image, Debian/RPM-Paket oder Docker-Konfiguration versenden, bündeln Sie es in einem tar.gz zusammen mit einem Workflow-Skript namens update.sh, das die Installations- und Rollback-Logik enthält. Wenn Ihr Image bereits in einem Drittanbieter-Registry (Docker Hub, GHCR, ECR) liegt, können Sie das Paket überspringen und nur das update.sh-Skript hochladen, das das Image beim Deployment zieht. Ein wichtiger Punkt: Artefaktdateien sind auf 10 MB begrenzt — ausreichend für Anwendungs-Binaries, Konfigurationen und die meisten Debian-Pakete, aber knapp bei Firmware-Images oder Container-Layern, weshalb die Dokumentation empfiehlt, große Payloads extern zu ziehen, anstatt sie direkt zu bündeln.
Schritt 2 — Deployment erstellen. Ein Deployment richtet sich an ein bestimmtes Gerät, eine Gerätegruppe oder ein Tag und nutzt ein bereits hochgeladenes Artefakt — so kann die gleiche Version an eine Testgruppe, dann in die Produktion und eine Canary-Subset ausgerollt werden, ohne erneut hochladen zu müssen. Die Dokumentation von SocketXP empfiehlt ausdrücklich diese gestufte Rollout-Strategie: zuerst die Testgruppe, Logs prüfen, dann erst in die Produktion.
Ein paar operative Hinweise, die leicht falsch laufen, wenn man annimmt, das funktioniert wie ein Managed-OS-Update:
- Das Sicherheitsnetz ist das Skript, das Sie schreiben, nicht eine Plattform-Garantie. SocketXP führt keine automatische Prüfsumme oder Integritätsprüfung des Artefakts auf dem Gerät durch — die “Verifizieren, sichern, installieren, Gesundheits-Check, Rollback bei Fehler”-Logik liegt vollständig im
update.sh, das Sie erstellen. Behandeln Sie das Workflow-Skript als das eigentliche Sicherheitsinstrument, nicht als Zusatz. - Fehlerhafte Deployments werden nicht automatisch wiederholt. Wenn ein Deployment auf einem Gerät fehlschlägt, versucht SocketXP es nicht automatisch erneut — Sie erstellen ein neues Deployment für die Geräte, die gescheitert sind.
- Offline-Geräte puffern Updates. Ein Gerät, das beim Deployment offline ist, holt sich das Update beim nächsten Check-in, mit etwa fünf Minuten Verzögerung zwischen den Updates, falls mehrere ausstehen.
Flotten-Gesundheit: Überwachung und Asset-Tracking
Zwei Funktionen runden die Geräteverwaltung ab und sind auch dann nützlich, wenn Sie sie nicht sofort verwenden:
Geräte-Status und Ressourcenüberwachung. Der Agent kann Geräte-Events an eine registrierte Webhook-URL senden (Slack-Incoming Webhook-Format funktioniert direkt, ebenso beliebige eigene Endpunkte). Zusätzlich, seit Agent v2.0.1, überwacht er CPU, Speicher und Festplattennutzung und löst eine Webhook-Benachrichtigung aus, wenn eine der Ressourcen einen konfigurierbaren Schwellenwert (standardmäßig 80%) überschreitet. Alarme werden auf maximal einen pro Gerät und fünf Minuten begrenzt, um eine Flut bei einem Gerät im schlechten Zustand zu vermeiden.
GPS-basiertes Asset-Tracking. Für mobile oder im Feld eingesetzte Hardware kann der Agent regelmäßig den Standort an das Gateway melden, entweder durch eine geolocation.json-Datei, die Ihre eigene GPS-Lese-Software schreibt, oder via Google Geolocation API, falls das Gerät kein eigenes GPS hat. Standorte sind auf einer Karte im Portal sichtbar und über die API abrufbar. Der Standard-Intervall ist 24 Stunden, kann aber an die verfügbare Bandbreite angepasst werden.
Zero Trust: Mutual TLS und outbound-only Verbindungen
Das Sicherheitsmodell von SocketXP basiert auf Mutual TLS (mTLS): Anders als bei einer typischen HTTPS-Verbindung, bei der nur der Server seine Identität beweist, authentifizieren sich hier sowohl Gerät als auch Cloud-Gateway kryptografisch gegenseitig, bevor Daten übertragen werden. Jeder SSH-Tastendruck, VNC-Frame und OTA-Payload läuft über denselben verschlüsselten Kanal, und da nur Geräte, die zu einem bestimmten Konto registriert sind, den Handshake abschließen können, hat ein Gerät außerhalb dieses Kontos keinen Zugriff, um eine andere Flotte zu kompromittieren.
Das outbound-only-Design verstärkt das: Das lokale Firewall des Geräts blockiert alle unerwünschten eingehenden Traffic standardmäßig, sodass ein Port-Scan im Mobilfunkblock einfach nichts findet.
Selbst-Hosting, falls erforderlich
Für Zero-Trust-, luftdichte oder regulierte Deployments, bei denen das Routing des Geräteverkehrs durch einen Drittanbieter-Cloud keine Option ist, kann der SocketXP-Gateway-Server (socketxp-gtwy) als VM oder Docker-Container in Ihrem eigenen Rechenzentrum oder privatem Cloud-System selbst gehostet werden, mit RPM-, Debian- und Docker-Compose-Installationspfaden, PostgreSQL für Produktionsdaten und optional MongoDB für Sicherheits- und Audit-Logs. Wichtig zu wissen: Ohne Lizenzdatei läuft das selbstgehostete Gateway im Community Free-Modus mit eingeschränkten Funktionen und ohne Vendor-Support, geeignet für Hobbyisten und nicht-kommerzielle Nutzung. Für volle Funktionalität ist eine Enterprise-Lizenz notwendig (30-Tage-Testversion verfügbar), planen Sie also entsprechend.
Fazit
Die Verwaltung einer Flotte von entfernten Hardware-Komponenten erfordert Infrastruktur, die auf die Unwägbarkeiten der physischen Welt ausgelegt ist, nicht nur einen Tunnel zu einem Laptop-Localhost. Die Lücke zwischen “Port öffnen” und “Flotte betreiben” ist real, und es ist wichtig, klar zu unterscheiden, auf welcher Seite eines Tools man sich befindet: ngrok’s Device Gateway schließt einen Teil dieser Lücke bei der reinen Konnektivität, aber OTA-Delivery, Ressourcenüberwachung und Asset-Tracking sind die Kernmerkmale speziell entwickelter Plattformen wie SocketXP. Egal, für welches Tool Sie sich entscheiden, das Muster, das eine verteilte Flotte sicher und online hält, ist dasselbe — persistent, outbound-only, mutual authentifizierte Tunnels, mit Geräteverwaltung, die oben draufgesetzt wird, anstatt nachträglich angebaut zu werden.
Changelog
*Faktisch überprüft anhand der offiziellen Dokumentation von SocketXP (docs.socketxp.com), ngrok’s Seite zum device-gateway und aktuellen Preisseiten. Korrekturen und Ergänzungen:
Ngrok-Vergleich komplett neu geschrieben. Der ursprüngliche Entwurf, “ngrok hat Geräte-Gateway-Funktionen eingeführt”, war vage und irreführend. Ngrok bietet jetzt ein benanntes, dokumentiertes Device Gateway-Produkt (ngrok.com/use-cases/device-gateway) mit Flotten-Traffic-Policy, pro-Geräte-Auth-Tokens, SDKs in vier Sprachen und 0,02 USD/aktive-Endpunkt-Stunde PAYG-Preisen. Die Vergleichstabelle wurde anhand der FAQ und Feature-Beschreibungen von ngrok neu erstellt, nicht als reines Entwickler-Tunnel-Tool.
Unbestätigten SHA-256-Checksumme-Claim entfernt. Das ursprüngliche Dokument behauptete, SocketXP generiere und überprüfe eine kryptografische Prüfsumme für jedes Artefakt. Die OTA-Dokumentation von SocketXP beschreibt keine automatische Integritätsprüfung — Verifikation, Backup und Rollback-Logik sind vollständig im
update.sh-Skript enthalten, das der Nutzer schreibt. Die OTA-Sektion wurde angepasst, um zu betonen, dass die Sicherheitsmechanismen im Skript liegen, nicht in der Plattform.10 MB Artefaktgrößenlimit hinzugefügt, eine wichtige betriebliche Einschränkung, die im ursprünglichen Entwurf fehlte, basierend auf der SocketXP OTA-Update-Dokumentation.
Fehlerhafte OTA-Deployments werden nicht automatisch wiederholt. Geräte, die offline sind, holen sich Updates beim nächsten Check-in, mit etwa fünf Minuten Verzögerung zwischen mehreren ausstehenden Updates — beides explizit in den Dokumenten erwähnt.
Installationsbefehl korrigiert. Der ursprüngliche verwendete eine generische URL (
curl -O .../download/linux/socketxp). Aktuelle Dokumentation liefert architekturabhängige Binärdateien (/download/linux/amd64/socketxp,/download/linux/arm/socketxp).Remote-Access-Abschnitt korrigiert. Der ursprüngliche
ssh -p 2222 pi@localhostwar kein echtes SocketXP-Kommando. Ersetzt durch den “IoT Slave Mode” mitsocketxp connect tcp://localhost:3000 --iot-slave --peer-device-id ... --peer-device-port 22 --authtoken <device-access-token>, inklusive korrektemDEVICE_ACCESS-Scope (nicht das allgemeine Konto-Token), sowie den richtigen Ablauf.RDP-Unterstützung (via xrdp) hinzugefügt, neben SSH und VNC — dokumentiert, aber im ursprünglichen Remote-Access-Abschnitt nicht erwähnt.
Neuer Abschnitt Flotten-Gesundheit eingefügt, der Geräte-Status/ Ressourcenüberwachung (Webhook-Benachrichtigungen, 80%-Schwelle, 5-Minuten-Alarm-Rate-Limiting, Agent-Version) sowie GPS/Google Geolocation API Asset-Tracking beschreibt — echte, dokumentierte Features, die im ursprünglichen Entwurf fehlen.
Verfeinerung der Selbst-Hosting-Aussage. Der ursprüngliche Text, Selbst-Hosting sei ohne Einschränkung möglich, wurde korrigiert, um den Unterschied zwischen der nicht unterstützten, funktionsbeschränkten Community Free Edition und der lizenzierten Enterprise Edition (30-Tage-Test, dann kostenpflichtig) zu verdeutlichen, gemäß der SocketXP-Dokumentation.
Preisangaben vorsichtiger formuliert. Keine Anbieter veröffentlicht Flotten- oder Gerätepreise als einfache Self-Service-Zahlen jenseits des ngrok-Preises pro Endpunkt-Stunde; daher wurden alle unbelegten Preisvergleiche entfernt.
Der Großteil der NAT/CGNAT/firewall-Erklärung bleibt weitgehend unverändert, da sie grundlegende Netzwerk-Infos sind, die auf allgemeinem technischen Konsens basieren und keine spezifische Quellen benötigen.
Related InstaTunnel pages
Continue from this article into the most relevant product guides and workflows.
Related Topics
Keep building with InstaTunnel
Read the docs for implementation details or compare plans before you ship.