Self-Healing Webhooks: Verwendung lokaler LLMs zum automatischen Wiederholen und Patchen fehlgeschlagener API-Payloads am Tunnelrand
> Verhindern Sie, dass Webhook-Fehler Dead-Letter-Queues füllen. Erfahren Sie, wie Sie lokale LLMs am Tunnelrand nutzen, um fehlgeschlagene API-Payloads automatisch zu reparieren und zu patchen.
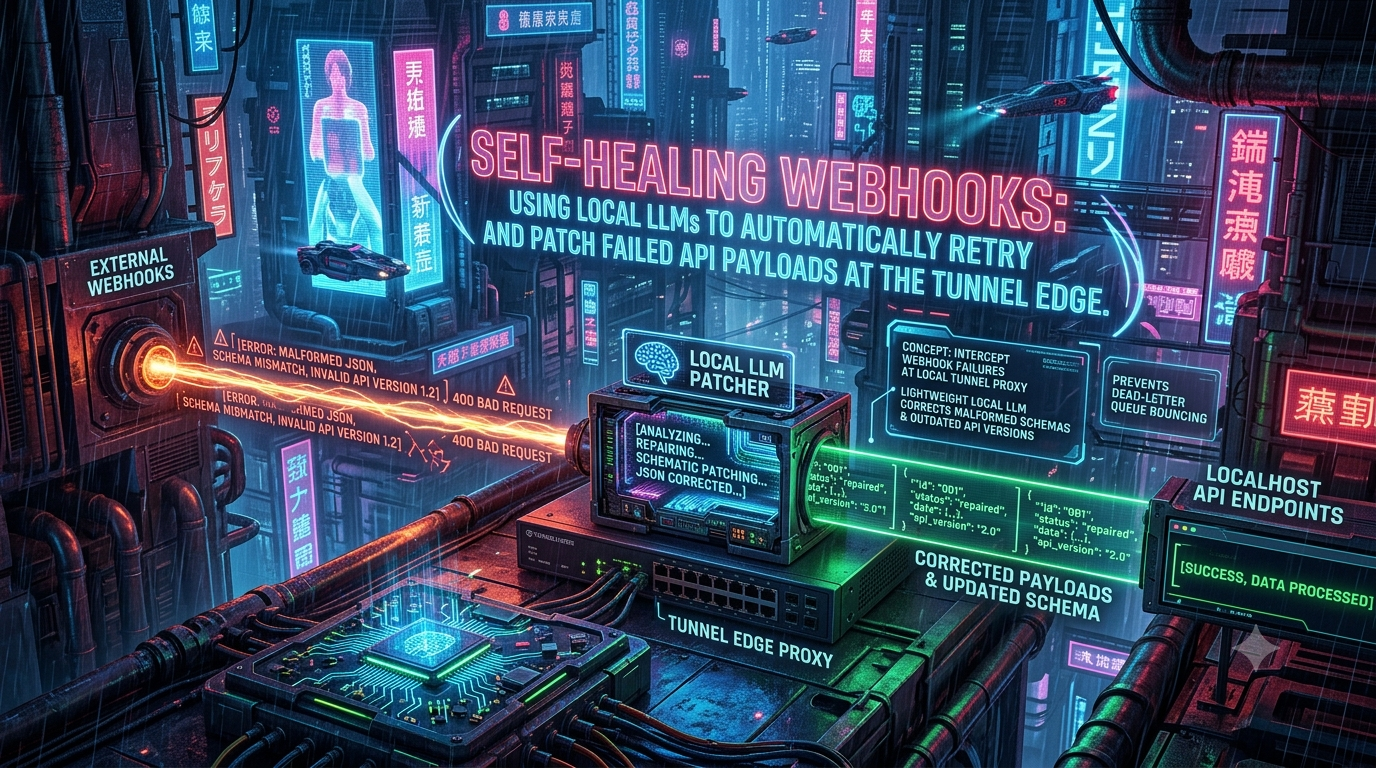
Quick answer
> Self-Healing Webhooks: Patch Failed API Payloads: quick comparison answer
Choose the tunnel tool based on the network model: public HTTPS URLs for webhooks and demos, private mesh access for internal apps, and managed infrastructure when policy controls matter most.
Which tunnel tool is best for public webhook testing?
Use a public HTTPS localhost tunnel with stable URLs. InstaTunnel focuses on webhook testing, demos, OAuth callbacks, and MCP endpoint workflows.
When should I choose a private network tool instead?
Choose a private mesh or Zero Trust tool when every user and service should stay inside a controlled private network.
Webhooks halten moderne Systeme synchron, von Zahlungsereignissen und Repository-Benachrichtigungen bis hin zu internen Event-Bussen. Sie können auch auf Weisen fehlschlagen, die mühsam zu debuggen sind. In der lokalen Entwicklung ist meist nicht das Netzwerk das Problem. Ihr Handler lehnt eine Payload ab, weil ein Feld den falschen Typ hat, eine erforderliche Eigenschaft fehlt oder die API-Version des Anbieters nicht mehr mit Ihrer Code-Erwartung übereinstimmt.
Dieser Artikel beschreibt ein Entwicklungsmuster: Ein kleiner Proxy sitzt zwischen Ihrem Tunnel und Ihrer App, fängt Validierungsfehler (400/422) ab, bittet ein lokales Sprachmodell, die Payload zu reparieren, und versucht es einmal erneut. Es erklärt, was das kann und was nicht, wie es mit Webhook-Signaturen interagiert und wo es das falsche Werkzeug ist. Fakten zu Anbietern und Tools wurden anhand ihrer Dokumentation im Oktober 2026 geprüft. Sie ändern sich, also überprüfen Sie sie erneut, bevor Sie sich auf sie verlassen.
1. Warum Webhooks in der lokalen Entwicklung fehlschlagen
Häufige Fehlerarten
- API-Version Drift. Stripe bindet Webhook-Payloads an eine API-Version. Laut Stripe’s Versionierungsdokumentation verwenden Ereignisse die Version, die beim Erstellen des Webhook-Endpunkts gesetzt wurde, oder die Kontoeinstellung, falls keine Version festgelegt ist. Stripe-Versionen sind datumsbasiert und tragen jetzt Release-Namen, z.B.
2024-12-18.acacia,2025-08-27.basilund2026-09-30.endive. Monatliche Releases innerhalb eines benannten Releases sind abwärtskompatibel, eine neue Major-Version kann jedoch breaking Changes enthalten. Ein häufiger Fehler in der lokalen Entwicklung ist eine Inkonsistenz: Ihr SDK fixiert eine Version, während der Endpunkt und damit die Payload eine andere verwenden. - Typinkonsistenzen. Eine ID oder ein Betrag kommt als String an, wo Ihr Validator einen Integer erwartet, oder umgekehrt.
- Fehlende oder umbenannte Felder. Ein erforderliches Feld fehlt, oder ein veralteter Schlüssel wurde ersetzt.
- Fehlerhafte Bodies. Selten in der Praxis, aber ein abgeschnittener oder falsch escapeter JSON-Body schlägt vor der Schema-Überprüfung fehl.
- Lokale Strenge. Ihr Entwicklungs-Handler könnte strenger validieren als die Beispielpayloads des Anbieters.
Was Anbieter tun, wenn Ihr Endpunkt ein Ereignis ablehnt
| Anbieter | Automatische Wiederholungen | Manuelle Wiederherstellung |
|---|---|---|
| Stripe | Im Live-Betrieb bis zu 3 Tage mit exponentiellem Backoff. Im Sandbox-Modus drei Versuche über einige Stunden. Stripe wiederholt bei Nicht-2xx-Antworten. | stripe events resend <event_id> --webhook-endpoint=<endpoint_id> funktioniert für Ereignisse bis zu 30 Tage alt, laut Stripe-Dokumentation. |
| GitHub | Keine. GitHub liefert fehlgeschlagene Zustellungen nicht automatisch erneut aus. | Erneut senden aus der Liste der „Letzten Zustellungen“ des Webhooks oder via REST API für Zustellungen der letzten 3 Tage. |
Zwei Details sind für dieses Design wichtig. Erstens, das Wiederholen eines Ereignisses mit inkompatibler Payload führt immer wieder zur gleichen Ablehnung, also wird ein 422 wegen Schema-Mismatch sich nicht selbst beheben. Zweitens, es gibt keine universelle „Dead-Letter-Queue“ beim Anbieter. Eine DLQ ist etwas, das Sie selbst aufbauen oder von einem Webhook-Gateway erhalten. GitHub beispielsweise protokolliert nur den Fehler.
Timing ist ebenfalls entscheidend. GitHub erwartet eine 2xx-Antwort innerhalb von 10 Sekunden und behandelt eine langsamere Antwort als fehlgeschlagen. Stripe fordert, eine 2xx-Antwort schnell zurückzugeben. Jede Methode, die einen Modellaufruf in den Request-Path integriert, muss diese Limits beachten.
Zuerst die einfacheren Werkzeuge testen
Bevor Sie ein Modell hinzufügen, überlegen Sie, was bereits existiert:
- Replay. Ngrok’s Traffic Inspector ermöglicht es, eine erfasste Anfrage erneut abzuspielen, anstatt auf einen Retry des Anbieters zu warten. Das Hookdeck CLI leitet Events an localhost weiter, hält fehlgeschlagene Events in der Warteschlange und lässt Sie sie im Dashboard oder in der Terminal-UI erneut versuchen. Das Stripe CLI kann Events an einen lokalen Endpunkt weiterleiten mit
stripe listen --forward-to localhost:4242/webhook, ganz ohne Tunnel. - Transformationen. Hookdeck’s Transformationen verändern die Payload-Struktur und Header während der Übertragung. Das ist die deterministische Version dessen, was dieser Artikel beschreibt.
- Den Handler reparieren. Wenn die Payload des Anbieters korrekt ist und Ihr Code falsch, liegt die Lösung in Ihrem Code.
Ein LLM-Patch ist nur in einem engeren Fall nützlich. Sie möchten einen Ablauf gegen eine Payload testen, die Sie nicht leicht neu generieren können, und möchten einen geloggten Diff, der genau zeigt, wie Payload und Schema abweichen.
2. Architektur: Ein heilender Proxy zwischen Tunnel und App
Ein Tunnel leitet Traffic von einer öffentlichen URL zu Ihrer Maschine. Weder ngrok noch cloudflared sind dafür gebaut, ein Sprachmodell für Sie aufzurufen. Ngrok’s Traffic Policy ist um Regeln und Aktionen wie verify-webhook organisiert, und cloudflared ist ein allgemeiner Tunnel. Daher gehört der Reparaturschritt in einen kleinen Proxy, den Sie kontrollieren, zwischen dem Tunnel-Agent und Ihrer Anwendung:
[ Webhook-Anbieter ]
        │  POST /webhook
        ▼
[ Öffentliche Tunnel-URL (ngrok / cloudflared / andere) ]
        │
        ▼
[ Heilender Proxy  :3001 ] ──(bei 400/422)──► [ Ollama :11434 ]
        │                                        │
        │◄────────── repariertes JSON ───────────────┘
        ▼
[ Ihre App  :3000 ]
Sie richten den Tunnel auf den Proxy statt auf die App, z.B. ngrok http 3001 oder cloudflared tunnel --url http://localhost:3001.
Request-Lifecycle
- Der Proxy leitet die ursprüngliche Anfrage unverändert an Ihre App weiter.
- Wenn die App mit
2xxantwortet oder einen anderen Status als400oder422hat, gibt der Proxy die Antwort unverändert zurück. - Bei
400/422mit JSON-Body sendet der Proxy die Payload und den Fehlertext der App an ein lokales Modell. - Der Proxy prüft die Ausgabe des Modells anhand von Guardrails (Abschnitt 5). Wenn die Prüfung fehlschlägt, verwirft er den Patch und gibt den ursprünglichen Fehler zurück.
- Wenn die Prüfung besteht, versucht er einmal mit dem gepatchten Body erneut und gibt die Antwort zurück, wenn es klappt.
- Es protokolliert den Diff, damit Sie den echten Mismatch in Ihrem Code oder Schema beheben können.
Das funktioniert am besten in Schichten. Wenn Sie ngrok verwenden, kann dessen verify-webhook Traffic Policy die Signatur des Anbieters am Rand validieren, für mehr als 50 Anbieter, und Fehler mit 403 ablehnen, bevor sie Ihren Rechner erreichen. Verifizieren Sie zuerst, dann heilen.
3. Auswahl und Begrenzung des lokalen Modells
Laufzeit und Modelle
Ollama bietet standardmäßig eine REST-API unter http://localhost:11434, die an 127.0.0.1 gebunden ist, es sei denn, Sie ändern OLLAMA_HOST. Halten Sie es auf Loopback. Für diese enge Aufgabe reichen kleine Modelle. Größen laut Ollama README für gängige Optionen:
| Modell | Parameter | Downloadgröße |
|---|---|---|
| Llama 3.2 | 3B | ca. 2,0 GB |
| Phi-4 Mini | 3,8B | ca. 2,5 GB |
| Gemma 3 | 4B | ca. 3,3 GB |
| Llama 3.1 | 8B | ca. 4,7 GB |
Beachten Sie, dass „Llama 3“ selbst 8B und 70B Größen hat. Die Größen 1B und 3B sind Llama 3.2. Phi-3 ist noch in der Bibliothek, wurde aber von Phi-4 und Phi-4 Mini abgelöst, und die Bibliothek fügt Familien wie Gemma 4 und Qwen 3.5 hinzu. Führen Sie ollama list aus und testen Sie zwei oder drei Kandidaten an Ihren Payloads, da die richtige Wahl von Ihrer Hardware abhängt.
Begrenzen Sie die Ausgabe, und validieren Sie sie trotzdem
Ollama’s format-Parameter akzeptiert ein JSON-Schema, das die Laufzeit dazu zwingt, die Ausgabe auf diese Form zu beschränken. Ollama’s Dokumentation zu strukturierten Ausgaben empfiehlt auch, das Schema im Prompt-Text zu übergeben, um das Modell zu verankern. Es wird erwähnt, dass strukturierte Ausgaben im Ollama-Cloud-Service nicht unterstützt werden, also gilt dies nur für lokale Läufe. llama.cpp bietet die gleiche Funktionalität über ein json_schema-Feld in der Anfrage oder eine handgeschriebene GBNF-Grammatik.
Begrenztes Decoding garantiert, dass die Ausgabe geparst werden kann und dem Schema entspricht. Es garantiert jedoch nicht, dass der Inhalt korrekt ist. Einige praktische Hinweise:
format: "json"allein fordert nur JSON an. Bei kleinen Modellen sollte man ein tatsächliches Schema angeben, wo vorhanden, und das Ergebnis gegen dieses validieren.- Setzen Sie
temperature: 0und einen festenseed. Das reduziert Variationen zwischen Läufen, eliminiert sie aber nicht vollständig. - Ein Schema sagt dem Modell, welche Form erlaubt ist. Es kann dem Modell nicht sagen, welchen Wert es für richtig halten soll.
4. Ein minimaler heilender Proxy
Das folgende Beispiel ist dependency-freier Node.js-Code (v20 oder später). Es ist eine Illustration, kein Produktionscode. Ich habe es gegen eine Mock-App und ein Mock-Modell getestet, um den Kontrollfluss zu prüfen: einen erfolgreichen Heal und einen abgelehnten Patch. Sie sollten es gegen Ihr echtes Ollama-Modell und Ihren Handler testen.
// heal-proxy.mjs
import http from "node:http";
import crypto from "node:crypto";

const APP = process.env.APP_URL ?? "http://127.0.0.1:3000";
const OLLAMA = process.env.OLLAMA_URL ?? "http://127.0.0.1:11434";
const MODEL = process.env.HEAL_MODEL ?? "llama3.2";
const DEV_SECRET = process.env.DEV_SIGNING_SECRET ?? "dev-only-secret";
const PORT = Number(process.env.PORT ?? 3001);
const HEALABLE = new Set([400, 422]);
const PROTECTED = [/^id$/i, /_id$/i, /amount/i, /uuid/i]; // können umgeschrieben werden, niemals neu gesetzt

const SYSTEM = `Du reparierst JSON-Webhooks. Du erhältst {"payload": ..., "validation_error": ...}.
Ändere nur die Felder, die in validation_error genannt sind. Ändere niemals Identifikatoren, Beträge oder Timestamps.
Antworte nur mit dem vollständigen korrigierten Payload als JSON.`;

const readBody = (req) =>
  new Promise((resolve, reject) => {
    const chunks = [];
    req.on("data", (c) => chunks.push(c)).on("end", () => resolve(Buffer.concat(chunks))).on("error", reject);
  });

function forward(path, method, headers, body) {
  const h = { ...headers };
  for (const k of ["host", "content-length", "connection"]) delete h[k];
  return fetch(APP + path, { method, headers: h, body });
}

function leaves(v, path = "", out = {}) {
  if (v && typeof v === "object") for (const [k, x] of Object.entries(v)) leaves(x, path ? `${path}.${k}` : k, out);
  else out[path] = v;
  return out;
}

// Gibt einen Grundstring zurück, wenn der Patch abgelehnt werden soll, sonst null.
function guard(original, patched, errorText) {
  const a = leaves(original), b = leaves(patched);
  const changed = [...new Set([...Object.keys(a), ...Object.keys(b)])].filter((p) => a[p] !== b[p]);
  if (changed.length === 0) return "Modell hat unveränderten Payload zurückgegeben";
  for (const p of changed) {
    const leaf = p.split(".").pop();
    const isProtected = PROTECTED.some((re) => re.test(leaf));
    if (isProtected && !(p in a && p in b && String(a[p]) === String(b[p]))) return `geschütztes Feld berührt: ${p}`;
    if (!errorText.includes(leaf)) return `${p} ist nicht im Validierungsfehler erwähnt`;
  }
  return null;
}

async function heal(payload, errorText) {
  const res = await fetch(`${OLLAMA}/api/chat`, {
    method: "POST",
    headers: { "content-type": "application/json" },
    body: JSON.stringify({
      model: MODEL,
      stream: false,
      format: "json",
      options: { temperature: 0, seed: 7 },
      messages: [
        { role: "system", content: SYSTEM },
        { role: "user", content: JSON.stringify({ payload, validation_error: errorText }) },
      ],
    }),
    signal: AbortSignal.timeout(8000),
  });
  const data = await res.json();
  return JSON.parse(data.message.content);
}

http
  .createServer(async (req, res) => {
    const raw = await readBody(req);
    let upstream = await forward(req.url, req.method, req.headers, raw);
    let body = Buffer.from(await upstream.arrayBuffer());

    if (HEALABLE.has(upstream.status) && /json/.test(req.headers["content-type"] ?? "")) {
      try {
        const original = JSON.parse(raw.toString("utf8"));
        const errorText = body.toString("utf8").slice(0, 2000);
        const patched = await heal(original, errorText);
        const veto = guard(original, patched, errorText);
        if (veto) {
          console.warn("[heal] Veto:", veto);
        } else {
          const patchedRaw = Buffer.from(JSON.stringify(patched));
          const headers = { ...req.headers, "x-auto-patched": "true" };
          for (const k of ["stripe-signature", "x-hub-signature", "x-hub-signature-256"]) delete headers[k];
          headers["x-dev-signature"] =
            "sha256=" + crypto.createHmac("sha256", DEV_SECRET).update(patchedRaw).digest("hex");
          const retry = await forward(req.url, req.method, headers, patchedRaw); // genau ein Retry
          console.log("[heal] Retry-Status", retry.status, "Patch:", JSON.stringify(patched));
          if (retry.ok) {
            upstream = retry;
            body = Buffer.from(await retry.arrayBuffer());
          }
        }
      } catch (err) {
        console.warn("[heal] Übersprungen:", err.message);
      }
    }

    const out = {};
    upstream.headers.forEach((v, k) => {
      if (!["content-encoding", "content-length", "transfer-encoding", "connection"].includes(k)) out[k] = v;
    });
    res.writeHead(upstream.status, out).end(body);
  })
  .listen(PORT, "127.0.0.1", () => console.log(`Heal-Proxy läuft auf :${PORT} -→ ${APP}`));
Was die Guardrails tun
- Nur ein Retry. Es gibt keine Schleife. Wenn der gepatchte Request auch scheitert, wird der ursprüngliche Fehler zurückgegeben, und der Anbieter sieht, was er sowieso gesehen hätte.
- Geschützte Felder. Identifikatoren und Beträge können umgeschrieben werden (
"4900"zu4900), aber niemals neu bewertet. - Fehlerbasierte Änderungen. Das Modell darf nur Felder ändern, die im Validierungsfehler genannt sind. Das blockiert kreative Umschreibungen unzusammenhängender Daten.
- Zeitlimit. Der Modellaufruf bricht nach 8 Sekunden ab, und bei Fehlern wird die ursprüngliche Antwort zurückgegeben.
- Nur Loopback. Der Proxy hört auf
127.0.0.1, und der Tunnel-Agent läuft auf derselben Maschine.
5. Prompting und ein Beispiel
Der oben stehende System-Prompt ist absichtlich kurz und restriktiv. Beim Anpassen sollten Sie drei Dinge beachten:
- Beschreiben Sie die Aufgabe als Bearbeitung, nicht als Generierung: „Ändere nur die Felder, die im Fehler genannt sind.“
- Geben Sie dem Modell den tatsächlichen Fehlertext Ihrer App. Das ist das zuverlässigste Signal.
- Wo möglich, übergeben Sie Ihr echtes JSON-Schema im
format-Feld, anstatt nur auf den Prompt zu vertrauen.
Hier ein hypothetisches benutzerdefiniertes Event (kein echtes Stripe-Event), das von einem lokalen Handler abgelehnt wurde:
{
  "event": "subscription.updated",
  "data": {
    "customer_id": "cust_99281",
    "amount_due": "4900",
    "status": "active"
  }
}
Der Handler antwortet mit 422: ValidationError: amount_due muss eine ganze Zahl sein, String erhalten. Fehlendes erforderliches Feld 'currency'. Bei meinem Testlauf erzeugte das Proxy diesen gepatchten Body, und der Retry war erfolgreich:
{
  "event": "subscription.updated",
  "data": {
    "customer_id": "cust_99281",
    "amount_due": 4900,
    "status": "active",
    "currency": "usd"
  }
}
Die beiden Änderungen sind nicht gleich vertrauenswürdig. Das Umwandeln von "4900" zu 4900 ist mechanisch. Der currency-Wert ist eine Vermutung. Das Modell hatte keine Information, dass die Währung USD ist, und der Guard hat die Änderung nur erlaubt, weil im Fehler die Felder erwähnt wurden. In einer Entwicklungsumgebung mag das okay sein. Für Zahlungsdaten sind erfundene Werte genau das, was man vermeiden möchte. Zwei Maßnahmen dazu:
- Machen Sie die mechanischen Fixes ohne Modell. Typ-Coercion gegen ein JSON-Schema ist deterministisch und kann zuerst laufen. Nutzen Sie das LLM nur für den Rest.
- Lassen Sie das Modell keine erforderlichen Werte erfinden. Entweder liefern Sie Defaults aus der Konfiguration, sodass eine Person entscheidet, was ein fehlendes
currencybedeutet, oder lehnen Sie den Patch ab und zeigen Sie den Diff zur Überprüfung.
6. Signaturen: Der Teil, der bricht, wenn Sie ihn ignorieren
Anbieter signieren die exakten rohen Bytes des Request-Bodys, daher macht jede Änderung die Signatur ungültig.
- Stripe sendet einen
Stripe-Signature-Header in der Formt=<timestamp>,v1=<signature>. Die Signatur ist ein HMAC-SHA256 über den Timestamp und den rohen Body. Client-Bibliotheken lehnen auch Events ab, deren Timestamp außerhalb eines Toleranzfensters liegt, meist fünf Minuten. - GitHub sendet
X-Hub-Signature-256, einen HMAC-SHA256-Hex-Digest mit Präfixsha256=. Der ältereX-Hub-Signature-Header nutzt SHA-1 und wird nur aus Legacy-Gründen beibehalten.
Deshalb kann ein heilender Proxy die Original-Signatur nicht mit einem modifizierten Body weitergeben. Ein sichereres Muster als Deaktivieren der Verifikation ist:
- Verifizieren Sie das Original am Rand, gegen den unveränderten rohen Body. Ngrok’s
verify-webhook-Aktion macht das und prüft auch den Timestamp, um Replay-Angriffe zu verhindern. Alternativ verifizieren Sie im Proxy vor dem Heilen. - Heilen Sie erst nach erfolgreicher Verifikation.
- Entfernen Sie die Signatur-Header des Anbieters aus der gepatchten Anfrage und fügen Sie Ihre eigene Entwicklungs-Signatur über den neuen Body hinzu, plus einen Marker-Header wie
X-Auto-Patched: true. Das obige Beispiel macht das. - Akzeptieren Sie die Entwickler-Signatur nur in der Entwicklung. Ihr Handler sollte die Signatur des Anbieters normal verifizieren und die Entwickler-Signatur nur bei lokalem Betrieb akzeptieren. Diese Bypass-Option niemals in Staging oder Produktion verwenden.
Das bewahrt die wichtige Eigenschaft: Nur authentifizierter Traffic des Anbieters kann geheilt werden.
7. Sicherheit, Privatsphäre und Performance
Was „lokal“ schützt und was nicht
Lokale Ausführung des Modells bedeutet, dass fehlerhafte Payloads nicht an eine externe AI-API gesendet werden. Das ist ein echter Vorteil, wenn Payloads persönliche Daten enthalten. Es ist jedoch nicht alles:
- Der Tunnel-Anbieter transportiert die Payload zwischen Anbieter und Ihrer Maschine und kann sie je nach Einstellungen protokollieren.
- Proxy und Modell laufen mit den Rechten Ihres Nutzers, behandeln also die Maschine als Teil der Vertrauensgrenze.
- Ollama sollte nur auf Loopback gebunden sein. Bei
0.0.0.0ist ein ungesicherter Modell-Server im Netzwerk offen. - Ob das Senden von Daten an ein gehostetes LLM Compliance-Probleme (GDPR, SOC 2, HIPAA) aufwirft, hängt von Ihren Verträgen und der Datenklassifikation ab. Es ist eine Frage, die Sie stellen sollten, nicht eine automatische Verletzung. In der Entwicklung können synthetische oder Testdaten die Frage ganz vermeiden.
Payloads sind unzuverlässige Eingaben
Ein Webhook-Body ist vom Angreifer beeinflusster Text. Wenn ein String-Feld Anweisungen enthält, kann ein Modell diesen folgen. Output-Beschränkungen, der Feld-Diff-Guard und die geschützten Felder verringern das Risiko, beseitigen es aber nicht vollständig. Geben Sie dem Modell keine Werkzeuge, und führen Sie seine Ausgaben niemals aus oder interpolieren Sie sie, außer im JSON-Body, den Sie angefordert haben.
Latenz und Timeouts
- Das Laden eines kalten Modells dauert Zeit. Ollama hält ein Modell standardmäßig fünf Minuten nach letzter Nutzung im Speicher,
keep_aliveändert das. - GitHub gibt insgesamt 10 Sekunden, planen Sie den Modellaufruf entsprechend. Der Entwurf bricht bei 8 Sekunden ab.
- Wenn Ihr Handler lange braucht, erwägen Sie, den Anbieter sofort mit einem
2xxzu bestätigen und Heal-und-Retry im Hintergrund laufen zu lassen. Der Nachteil ist, dass der Anbieter Ihr echtes Handler-Ergebnis nicht mehr sieht. Für die lokale Entwicklung ist das oft akzeptabel.
Circuit Breaker
Begrenzen Sie das Heilen auf einen Versuch pro Zustellung, wie oben. Wenn Sie wiederholte Fehler vom selben Ereignistyp erhalten, stoppen Sie das Heilen und untersuchen Sie. Dann zeigt das Diff-Log, dass Ihr Code oder Schema veraltet ist.
8. Wo dieses Muster passt und wo nicht
Es passt, wenn:
- Sie gegen einen Anbieter entwickeln und trotz Payload-Mismatch den Ablauf aufrechterhalten wollen;
- Sie automatische, geloggte Nachweise wollen, wie sich die Payloads des Anbieters von Ihrem Schema unterscheiden;
- die Fixes klein und strukturell sind (Typen, umbenannte Keys, fehlende optionale Felder).
Es passt nicht, wenn:
- das System echtes Geld, Berechtigungen oder Sicherheitsentscheidungen verarbeitet. Payloads niemals in Produktion „heilen“;
- der echte Fix darin besteht, die API-Version des Endpunkts festzulegen und gezielt zu aktualisieren. Bei Stripe testen Sie eine neue Version vor der Freigabe, und der Webhook-Endpunkt sollte die Version Ihres SDKs haben;
- eine deterministische Transformation (Schema-Coercion oder Gateway-Transformation wie Hookdeck) die Aufgabe ohne Modellrisiko erledigt.
Der langlebigste Vorteil ist das Diff-Log. Jeder geloggte Patch ist eine präzise, zeitgestempelte Aufzeichnung, wo eine Upstream-API und Ihr Code abweichen. Wandeln Sie diese Einträge in Tickets um, aktualisieren Sie den Handler oder das Schema, und der Heilungsschritt wird irgendwann überflüssig.
9. Fazit
Webhook-Fehler in der Entwicklung sind meist Mismatches zwischen dem, was ein Anbieter sendet, und dem, was Ihr Handler akzeptiert. Anbieter reparieren das nicht für Sie. Stripe wiederholt denselben Payload bis zu drei Tage im Live-Betrieb, GitHub überhaupt nicht. Ein kleiner Proxy, der auf 400/422-Antworten reagiert, ein lokales Modell um eine minimalistische, schema-konforme Reparatur bittet, diese gegen harte Guardrails prüft, einmal wiederholt und den Diff protokolliert, kann eine Entwicklungs-Loop am Laufen halten.
Es ist eine Bequemlichkeit für die Entwicklung, kein Ersatz für korrekte Handler, fixierte API-Versionen oder Signatur-Überprüfungen. Verifizieren Sie zuerst das Original, beschränken Sie die Autorität des Modells, behandeln Sie alles, was es produziert, nur als Vermutung, und nutzen Sie die Diffs, um das echte Problem zu beheben.
Quellen
- Stripe: Webhooks und Ereignis-Wiederholungen
- Stripe: API-Versionierung
- GitHub: Best Practices für Webhooks
- GitHub: Webhook-Neuzustellung
- GitHub: Validierung von Webhook-Zustellungen
- ngrok: Verify Webhook Traffic Policy
- ngrok: Webhooks lokal empfangen und inspizieren
- Ollama: Strukturierte Ausgaben
- Ollama: Modellbibliothek und README
- llama.cpp: GBNF-Grammatiken
- Hookdeck: Grundlagen und Transformationen
- Hookdeck CLI
Related InstaTunnel pages
Continue from this article into the most relevant product guides and workflows.
Related Topics
Keep building with InstaTunnel
Read the docs for implementation details or compare plans before you ship.