Slack-Klassik-Apps: Am 16. November sind sie nicht gestorben – Events API über HTTP vs Socket Mode (und wann Sie weiterhin einen Tunnel benötigen)
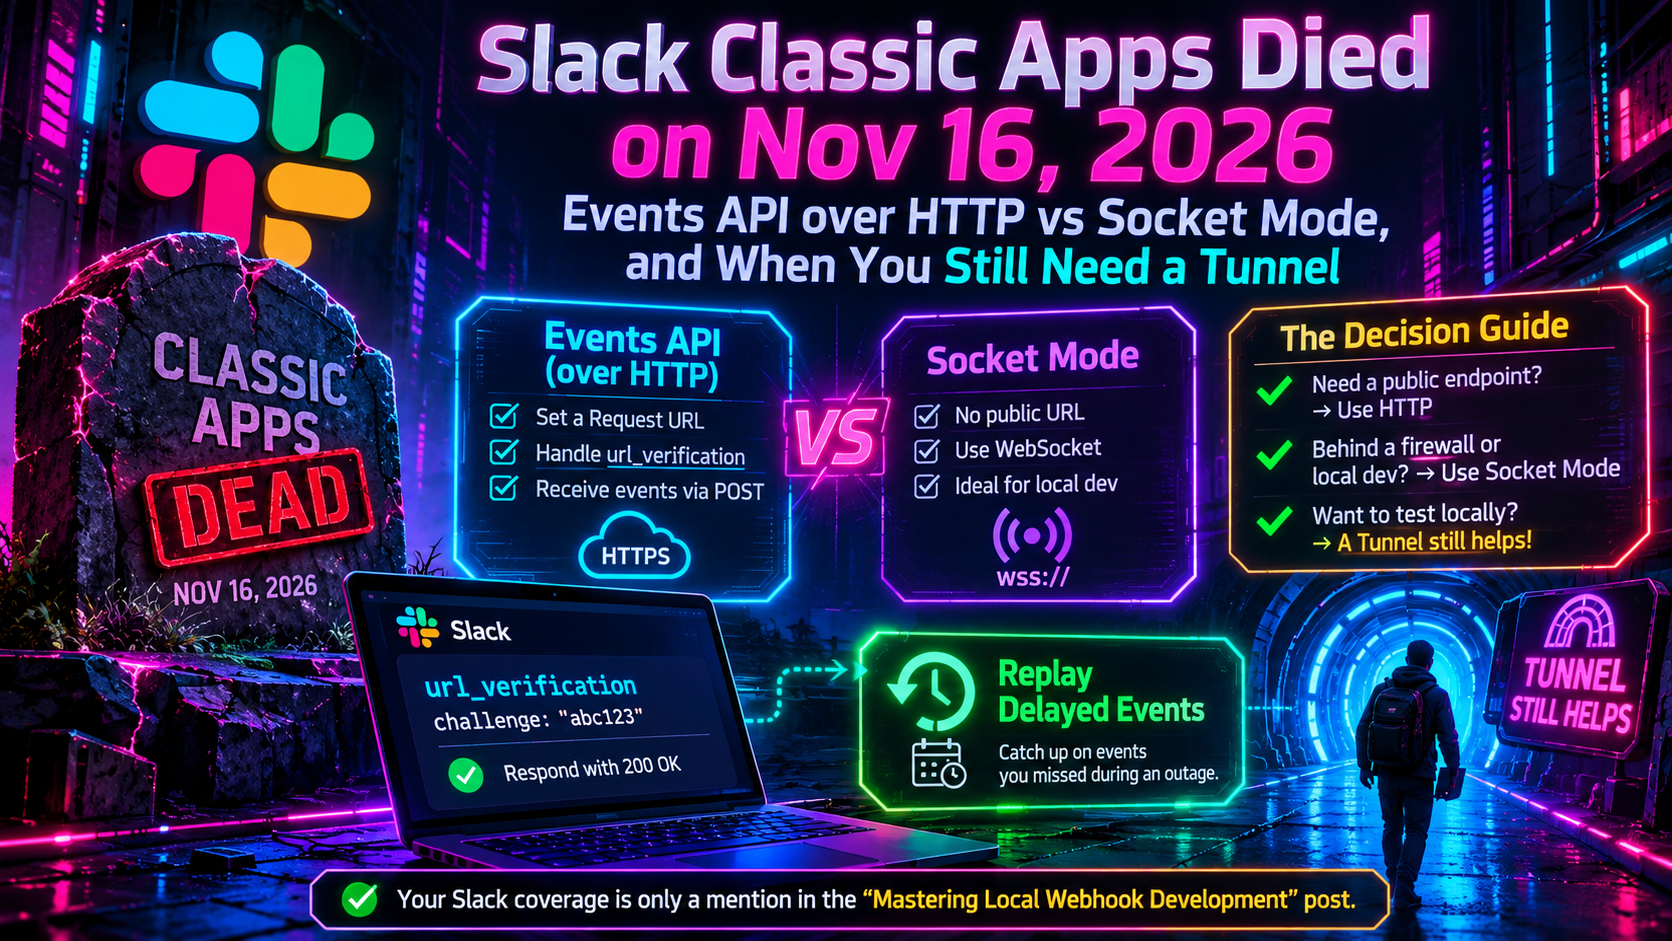
Slack-Klassik-Apps empfingen am 16. November keine Events API-Ereignisse mehr. Vergleichen Sie HTTP vs Socket Mode, behandeln Sie url_verification und wiederholen Sie verzögerte Ereignisse.
Quick answer
Slack-Klassik-Apps: Nicht gestorben am 16. November – Events API vs Socket Mode: quick answer
If free tunnel limits interrupt your workflow, compare session length, stable URLs, concurrent tunnels, and paid-plan pricing before choosing a localhost tunnel tool.
What free tunnel limits should developers check first?
Check session duration, URL stability, concurrent tunnels, custom subdomains, bandwidth or request limits, and whether webhook callbacks survive restarts.
How does InstaTunnel handle longer development sessions?
InstaTunnel Free is designed around 24-hour sessions, with Pro available for higher limits and MCP endpoint tunnel workflows.
Wenn Sie in einem Changelog, einem Slack-Thread oder in einem alten Blogbeitrag gelesen haben, dass „klassische Apps am 16. November 2026 nicht mehr funktionieren“, könnten Sie diese Woche mit etwas Schrecken Ihren Kalender geprüft haben. Hier ist die Kurzfassung, anhand der Slack‑Entwicklerdokumentation vom 19. November 2026 geprüft: die Abschaltung ist nicht erfolgt. Slack hat die Abschaffung der klassischen Apps am 8. Dezember 2025 pausiert. Es heißt, klassische Apps werden auch in absehbarer Zukunft weiter funktionieren.
Das bedeutet jedoch nicht, dass Sie das Thema ignorieren sollten. Slack bezeichnet klassische Apps weiterhin als eine veraltete Integrationsmethode mit Slack; neue klassische Apps können nicht erstellt werden, und Slack empfiehlt dringend eine Migration, um zukünftige Serviceunterbrechungen zu vermeiden. Die technische Frage hinter der Verunsicherung ist berechtigt. Sobald Sie zu einer modernen Slack-App wechseln, wie sollten Ereignisse dann an Ihren Code gelangen, über Socket Mode oder HTTP‑Anfrage‑URLs? Und wann benötigen Sie weiterhin einen Tunnel auf Ihrem Laptop?
Diese Anleitung deckt den tatsächlichen Zeitplan ab, einen Entscheidungsrahmen, den url_verification‑Handshake, die Wiederholungsregeln und die Delayed Events‑Einstellung ab, die verpasste Ereignisse erneut versucht, nachdem Ihr Entwicklungsrechner in den Schlafmodus wechselt.
Was ist tatsächlich mit Slack-Klassik-Apps passiert
Das Datum der Ankündigung vom 16. November 2026 war real, aber nie endgültig. Slack ließ es dreimal verschieben, bevor der Prozess pausiert wurde:
| Angekündigtes Datum | Was Slack sagte |
|---|---|
| 30.09.2024 | Klassische Apps sollen im September 2025 eingestellt werden; veraltete benutzerdefinierte Bots am 31.03.2025 |
| 07.11.2024 | Datum der klassischen Apps auf den 31.03.2026 verschoben |
| 11.04.2025 | Datum verschoben auf 25.05.2026 |
| 29.07.2025 | Datum verschoben auf den 16.11.2026 |
| 08.12.2025 | Migration pausiert; klassische Apps funktionieren weiter |
Slacks ursprüngliche Ankündigung aus dem Jahr 2024 zeigt jetzt die Daten der Slack‑Klassik-Apps durchgestrichen, mit dem Hinweis, dass Änderungen im Zusammenhang mit klassischen Apps pausiert sind. Die ursprüngliche Formulierung besagte, dass klassische Apps bei API-Aufrufen abgelehnt würden und keine Events API‑Ereignisse mehr empfangen würden. All dies ist derzeit nicht in Kraft.
Zwei verwandte Fakten lohnen sich, klarzustellen:
- Veraltete benutzerdefinierte Bots sind eine andere Geschichte. Slack hat die Unterstützung dafür am 31. März 2025 eingestellt, und deren API-Aufrufe werden abgelehnt. Einen Bot zu ersetzen bedeutet, eine neue Slack‑App zu erstellen.
- „Paused“ ist nicht „sicher.“ Slack bezeichnet klassische Apps weiterhin als veraltet (legacy) und empfiehlt Migration. Die Ankündigung verspricht nicht, dass sie jemals stillgelegt werden; behandeln Sie die Pausierung daher nicht als dauerhafte Garantie.
Warum Sie weiterhin migrieren sollten
Der Kernunterschied zwischen klassischen Apps und modernen Slack‑Apps besteht in einem granulareren Satz von OAuth‑Berechtigungen. Das ist relevant für das Thema dieses Artikels, denn Socket Mode ist nur für Apps verfügbar, die granulare Berechtigungen verwenden. Wenn Sie Ihre App im Dezember 2019 oder später erstellt haben, verfügen Sie bereits über diese Berechtigungen. Eine klassische App muss migriert werden, bevor Sie Socket Mode einschalten können.
Die Echtzeitnachrichten-Funktion ist die andere veraltete Abhängigkeit. Slack‑Apps unterstützen die veraltete RTM‑API nicht. Die Empfehlung von Slack für veraltete Bots, die RTM nutzten, ist der Wechsel zur Events API, die den Großteil derselben Ereignisse über HTTP oder WebSocket liefern kann. Wenn Sie ein RTM‑ähnliches Muster beibehalten möchten, aktivieren Sie Socket Mode, rufen apps.connections.open auf, um eine URL zu erhalten, öffnen Sie einen WebSocket dorthin und lauschen Sie auf Ereignisse.
Die Plattform entwickelt sich auch in anderen Bereichen weiter. Am 16.11.2026 kündigte Slack an, dass ab dem 17.02.2027 die Web API GET- und HEAD‑Anfragen mit einem Request-Body abgelehnt werden. Solche Anfragen schlagen mit HTTP 400 fehl, oder HTTP 403, sobald am CloudFront‑Edge durchgesetzt. Anfragen ohne Body und POST‑Anfragen sind davon nicht betroffen. Viele HTTP‑Bibliotheken fügen einem GET bei gesetztem Body oft einen kleinen Body hinzu (häufig {}). Slack listet axios mit data, Guzzle mit json oder form_params und Python requests oder aiohttp mit data= oder json= als häufige Übeltäter auf. Die Lösung ist, Argumente in die Abfragezeichenfolge zu legen und das Token im Header Authorization: Bearer zu platzieren.
Zwei Wege, wie Slack Ereignisse liefert
Mit der Events API ruft Slack Sie an. In Ihren App-Einstellungen wählen Sie einen der beiden Lieferpfade aus.
HTTP‑Anfrage‑URLs
Sie geben Slack einen öffentlichen HTTPS-Endpunkt. Slack sendet pro Ereignis eine POST, mit JSON im Body. Ihr Server muss innerhalb von drei Sekunden eine HTTP-2xx‑Antwort senden. Slack kann bis zu zwei Weiterleitungen folgen.
Zu beachten:
- Eine App hat genau eine Events API‑Request‑URL, daher leiten Sie Ereignisse serverseitig weiter.
- Request‑URLs unterscheiden zwischen Groß- und Kleinschreibung.
- HTTP ist erforderlich, wenn Sie die App im Slack Marketplace einreichen möchten.
- HTTP ist zustandslos und skaliert horizontal gut. Slack hält kurze HTTP‑Verbindungen zudem für inhärent zuverlässiger als langlebige.
- Jede Request muss mit Ihrem Signing Secret verifiziert werden (siehe unten).
Socket Mode
Ihre App öffnet einen ausgehenden WebSocket zu Slack, daher benötigen Sie keinen öffentlichen Endpunkt. Sie generieren ein App‑Level‑Token (die Dokumentation zeigt es als xapp-…) und rufen apps.connections.open auf, um eine WebSocket‑URL zu erhalten. Diese Methode erfordert keine Scopes und muss das Token im Authorization-Header erhalten. Die Bolt‑Frameworks und Slack SDKs übernehmen all dies, wenn Sie SLACK_APP_TOKEN setzen.
Zu beachten:
- Eine App kann bis zu 10 gleichzeitige WebSocket‑Verbindungen halten, und Payloads können auf jedes von ihnen ankommen, also gehen Sie nicht von einem Muster aus. Slack empfiehlt zusätzliche Verbindungen für sanfte Neustarts, Lastenausgleich und vorübergehende aktive‑aktive Redundanz.
- Die WebSocket‑URL ist nicht statisch. Verbindungen werden regelmäßig aktualisiert, grob alle paar Stunden. Slack kann eine
warning‑Trennung etwa 10 Sekunden im Voraus senden, gefolgt von einerrefresh_requested‑Trennung, seien Sie also bereit, sich schnell mit einer neuen URL zu verbinden. Das Anhängen von\u0026debug_reconnects=truean die URL verkürzt die Verbindung auf 360 Sekunden, was die Wiederverbindungslogik leicht testbar macht. - Sie bestätigen jedes Ereignis, indem Sie dessen
envelope_idzurücksenden. Signaturen müssen nicht verifiziert werden, da der Socket vor‑authentifiziert ist. - Apps, die Socket Mode verwenden, sind derzeit nicht im öffentlichen Slack Marketplace erlaubt. Sie können sie dennoch organisationsweit verteilen, indem Sie die App deployment‑fähig machen.
- Wenn Sie Socket Mode einschalten, erreichen Ereignisse und interaktive Payloads ausschließlich über den WebSocket, nicht über HTTP. Wenn Ihre App live ist, wenn Sie den Schalter umlegen, können Ereignisse verloren gehen, bis der Socket verbunden ist. Ihre gespeicherte Request‑URL bleibt erhalten und wird erneut verwendet, falls Sie wieder zurückschalten.
HTTP vs Socket Mode: Entscheidungsleitfaden
Slack empfiehlt selbst, Socket Mode während der lokalen Entwicklung zu verwenden und HTTP‑Request‑URLs zu nutzen, sobald die App für ein Team bereitgestellt ist. Wenn Ihre Produktions-App kein Socket Mode benötigt, empfiehlt Slack, bei HTTP zu bleiben, mit weniger beweglichen Teilen. In der Praxis:
| Ihre Situation | Wählen | Warum |
|---|---|---|
| Öffentliche Slack Marketplace‑App | HTTP | Marketplace erfordert es |
| Internes Tool hinter einer Unternehmensfirewall | Socket Mode | Kein öffentlicher HTTP‑Endpunkt benötigt |
| Serverless oder autoskalierte Produktion | HTTP | Zustandslos; horizontale Skalierung |
| Laptop‑Prototyp, kein Tunnel verfügbar | Socket Mode | Funktioniert mit nur einem App‑Level‑Token |
| Team, das identische Dev- und Prod-Pfade möchte | HTTP + Tunnel | Ein Codepfad, weniger Überraschungen |
| Zusätzliche Redundanz im Event‑Feed | Socket Mode mit mehreren Verbindungen | Slack dokumentiert dies als Option |
Ein sinnvolles Muster ist Socket Mode für jede(n) Entwickler(in) eigens Dev‑App und HTTP in der Produktion. Da eine App nur eine Request‑URL hat, verhindert dies, dass jeder Entwickler seine eigene Dev‑App benutzt (zum Beispiel erstellt aus einem gemeinsamen Manifest, das socket_mode_enabled setzen kann), und vermeidet Konflikte um eine einzelne URL.
Wenn Sie weiterhin einen Tunnel benötigen
Socket Mode entfernt den Tunnel für Ereignisse, aber ein Tunnel ist in mehreren Fällen weiterhin sinnvoll:
- Sie möchten, dass Dev prod entspricht. Wenn die Produktion HTTP verwendet, bedeutet das, Signaturprüfung, Retry‑Handling und Reaktionszeiten lokal zu testen, indem ein echtes HTTPS‑Endpunkt offen gelegt wird.
- Sie arbeiten auf den Marketplace hin. HTTP ist dort zwingend erforderlich, testen Sie also diesen Pfad vor der Einreichung.
- Sie testen Retries und Delayed Events. Diese Verhaltensweisen gehören zur HTTP‑Zustellung. Ein Tunnel ermöglicht Ihnen, Ihren Server absichtlich stoppen zu lassen und Slack erneut zustellen zu beobachten.
- Sie haben weitere öffentliche URLs, die erreichbar sein müssen. Webhooks von Drittanbietern, mit denen Sie sich integrieren, benötigen eine erreichbare Adresse, egal wie Slack‑Ereignisse ankommen.
- Sie arbeiten in einer gemeinsamen Entwicklungsumgebung. Ein Kollege oder QA‑Reviewer kann Ihre laufende Endpunktadresse erreichen, ohne VPN.
Die praktische Anforderung ist eine stabile HTTPS‑URL. Slack muss eine Request‑URL bestätigen, bevor Sie sie speichern können; Jedes Mal, wenn sich Ihre Tunnel‑URL ändert, müssen Sie das Feld aktualisieren und erneut die Verifizierung bestehen. Suchen Sie nach einem Tunnel, der eine reservierte oder benutzerdefinierte Subdomain anbietet – viele Tunneling‑Tools tun das, manchmal nur in kostenpflichtigen Tarifen. Registrieren Sie dann die URL einmal und fahren Sie fort.
Die url_verification‑Herausforderung
Wenn Sie eine Request‑URL eingeben, sendet Slack eine HTTP‑POST mit einem application/json‑Body, der drei Felder enthält: type gesetzt auf url_verification, eine zufällige challenge‑Zeichenkette und ein veraltetes token. Slack lässt Sie die URL nicht speichern, bis Sie korrekt antworten.
Antworten Sie mit HTTP 200 und dem Challenge‑Wert. Slack akzeptiert drei Formate:
- Klartext, der die Challenge‑Zeichenfolge enthält
application/x-www-form-urlencodedmit einemchallenge‑Parameter- JSON wie
{"challenge": "..."}
Praktische Hinweise:
- Slack überprüft Ihr SSL‑Zertifikat während dieses Schritts.
- Wenn Ihr Dev‑Server eingeschlafen war und der erste Versuch zeitlich abgelaufen ist, verwenden Sie die Retry‑Schaltfläche im Formular.
- Dieser Handshake erfolgt zur Konfigurationszeit, behandeln Sie ihn also als Sonderfall am Anfang Ihres Handlers.
- Das Feld
tokenist veraltet. Für echte Ereignisse verifizieren Sie Anfragen mit Ihrem Signing Secret.
So funktioniert die Signatur: Slack fügt Header X-Slack-Signature und X-Slack-Request-Timestamp hinzu. Sie bauen die Base‑String v0:<timestamp>:<raw body>, berechnen mit Ihrem Signing Secret eine HMAC‑SHA256‑Hex‑Digest, prefixen es mit v0= und vergleichen es mit dem Header mittels eines konstanten Zeitvergleichs. Slack‑Beispiele lehnen Anfragen ab, deren Zeitstempel mehr als fünf Minuten von der lokalen Zeit abweicht, um Replay‑Angriffe zu verhindern.
Hier ist ein minimales Express‑Beispiel, das die Signatur überprüft, die Challenge beantwortet, sofort bestätigt und die eigentliche Arbeit auslagert:
”” import express from “express”; import crypto from “node:crypto”;
const app = express();
app.post( “/slack/events”, express.raw({ type: “application/json” }), // keep the raw body for signing (req, res) => { const ts = req.header(“x-slack-request-timestamp”); const sig = req.header(“x-slack-signature”); if (!ts || !sig || Math.abs(Date.now() / 1000 - Number(ts)) > 60 * 5) { return res.sendStatus(401); }
const raw = req.body.toString("utf8");
const mine =
  "v0=" +
  crypto
    .createHmac("sha256", process.env.SLACK_SIGNING_SECRET)
    .update(`v0:${ts}:${raw}`)
    .digest("hex");

const a = Buffer.from(mine);
const b = Buffer.from(sig);
if (a.length !== b.length || !crypto.timingSafeEqual(a, b)) {
  return res.sendStatus(401);
}

const payload = JSON.parse(raw);

if (payload.type === "url_verification") {
  return res.type("text/plain").send(payload.challenge);
}

res.sendStatus(200); // acknowledge inside 3 seconds
enqueue(payload);    // your queue: do the real work elsewhere
} ); “`
Der klassische Setup‑Bug ist eine Signaturabweichung, verursacht durch das Parsen des Bodys in JSON, bevor die HMAC berechnet wird. Slack‑Dokumentation empfiehlt, den rohen Request‑Body zu verwenden, bevor er deserialisiert wird. Bolt für JavaScript, Python und Java enthalten integrierte Request‑Verifizierung, sodass Sie bei Verwendung eines Bolt‑Frameworks dies kostenlos erhalten.
Schnelle Bestätigung: Retries und Fehlerschutzgrenzen
Die Lieferregeln von Slack sind der Teil, der lokalen Entwicklern am ehesten Schwierigkeiten bereitet:
- Antworten Sie innerhalb von drei Sekunden mit einer 2xx-Antwort. Andernfalls gilt der Versuch als fehlgeschlagen.
- Drei Wiederholungen erfolgen nach einem Fehler: fast sofort, nach einer Minute und nach fünf Minuten.
- Jeder Retry trägt einen Header
x-slack-retry-num(1, 2 oder 3) und einen Headerx-slack-retry-reason. Dokumentierte Gründe sindhttp_timeout,too_many_redirects,connection_failed,ssl_error,http_errorundunknown_error. - Geben Sie bei einer fehlerhaften Antwort
x-slack-no-retry: 1zurück, wenn Sie diese spezifische Ereignis-Neulieferung nicht wünschen. Andere Ereignisse bleiben unberührt. - Auto‑Disable: Wenn mehr als 95 % der Zustellversuche innerhalb von 60 Minuten fehlschlagen (Zertifikatfehler, Timeouts, zu viele Redirects oder Nicht‑2xx‑Antworten), deaktiviert Slack vorübergehend Ihre Ereignisabonnements und benachrichtigt den App‑Besitzer. Neuberechnungen zählen zu diesem Limit. Apps mit weniger als 1.000 Ereignissen pro Stunde werden nicht automatisch deaktiviert, was die meisten Entwicklungs‑Apps abdeckt.
- Ratenlimit: Zustellungen erreichen maximal 30.000 pro Arbeitsbereich, pro App, pro 60 Minuten. Überschreiten Sie dies, erhalten Sie
app_rate_limited-Ereignisse alle Minute.
Da Retries dasselbe Ereignis mehrfach liefern können, de-duplicieren Sie mit event_id, das Slack als global eindeutig über alle Arbeitsbereiche hinweg dokumentiert. Der Retry‑Header sagt nur, dass es sich um einen Retry handelt. Er verrät nicht, ob Sie das Original bereits verarbeitet haben.
Die Drei‑Sekunden‑Regel ist der Grund, warum LLM‑Aufrufe, Datenbank‑Schreibvorgänge und API‑Fan‑Outs nie inline laufen sollten. Bestätigen, in die Warteschlange legen, verarbeiten.
Delayed Events: mehr Retries für verpasste Ereignisse
Slack‑Standardverhalten ist, dass, wenn Ihre App ein Ereignis nicht bestätigt, Slack drei Retries über einige Minuten durchführt und dann stoppt. Getrennt dazu wird die Events‑API als Best‑Effort‑System beschrieben, und die Zustellung kann während Störungen verzögert sein. Während eines Events‑API‑Vorfalls am 26.–27. Februar 2025 pausierte Slack die Events‑API‑Warteschlange, um eine gleichzeitige Störung zu mildern. Man entschied sich gegen das erneute Abspielen des Rückstands. Die Gründe waren, dass App‑Ereignisverarbeitung oft von zeitnaher Lieferung abhängt, und man vermeiden wollte, eigene Systeme und Drittanbietersysteme mit einem Ansturm zu überschütten.
Am 5. Februar 2026 kündigte Slack Delayed Events an. So beschreibt die Dokumentation, was es tut:
- Mit aktiviertem Delayed Events folgen die drei Standard‑Retries mit stündlichen Retries über 24 Stunden.
- Standardmäßig versucht Slack nicht, ein Ereignis zu liefern, das mehr als zwei Stunden verspätet ist. Mit der Funktion versucht es die Zustellung unabhängig davon, wie spät das Ereignis ist.
- Sie aktivieren es in den App‑Einstellungen: Event Subscriptions → Delayed Events. Es ist ein Toggle, kein Replay‑API, das Sie aufrufen.
Das Laptop‑Went‑to‑Sleep‑Szenario
Angenommen, Sie schließen Ihren Laptop um 18:00 Uhr und öffnen ihn um 09:00 Uhr.
- Delayed Events aus: Jedes Abend-Ereignis erschöpft seine drei Wiederholungen innerhalb weniger Minuten, und Slack gibt auf.
- Delayed Events an: Fehlgeschlagene Ereignisse werden stündlich bis zu 24 Stunden erneut versucht. Sobald Ihr Tunnel wieder erreichbar ist, sollten Sie alte Ereignisse in einem Burst sehen, wenn deren stündliche Wiederholungen nahen.
Dieser Burst ist der Grund, warum Ihr Handler drei Verteidigungen braucht:
- Idempotenz. Deduplizieren Sie nach
event_id, damit ein Retry keine doppelte Nachricht postet. - Verfallsprüfungen. Vergleichen Sie
event_timemit der aktuellen Zeit und entscheiden Sie, ob ein zehn Stunden altesapp_mentioneine Antwort verdient. - Reihenfolge-Toleranz. Gehen Sie nicht davon aus, dass Ereignisse in der richtigen Reihenfolge eintreffen. Verwenden Sie Zeitstempel der Ereignisse.
Delayed Events wird in Slacks Dokumentation als Optimierung beschrieben, nicht als Garantie. Berücksichtigen Sie verzögerte Zustellung als zusätzliche Abdeckung – nicht als Zuverlässigkeit.
FAQ
Haben Slack-Klassik-Apps am 16. November 2026 aufgehört zu funktionieren?
Nein. Slack hat die Migration am 8. Dezember 2025 pausiert und sagt, dass klassische Apps auch in absehbarer Zukunft weiter funktionieren werden. Sie bleiben eine veraltete Methode, und Slack empfiehlt Migration.
Ist Socket Mode oder HTTP besser?
HTTP für Produktion und Marketplace‑Apps. Socket Mode für lokale Entwicklung, abgeschirmte Umgebungen und schnelle Prototypen. Socket Mode erfordert granulare Berechtigungen, daher muss eine klassische App zuerst migriert werden.
Was erfordert die url_verification‑Herausforderung?
Eine 200‑Antwort, die den challenge‑Wert enthält, als Klartext, form‑kodiert oder JSON.
Wie lange wiederholt Slack fehlgeschlagene Ereignisse?
Drei Retries über etwa sechs Minuten standardmäßig. Mit Delayed Events on setzen stündliche Retries bis zu 24 Stunden fort.
Quellen
- Classic apps deprecation paused (Slack changelog, December 8, 2025)
- Discontinuing support for legacy custom bots and classic apps (Slack changelog, September 30, 2024)
- Classic apps deprecation timeline adjustment (November 7, 2024)
- Classic apps deprecation timeline adjustment (April 11, 2025)
- Classic apps deprecation timeline adjustment (July 29, 2025)
- The Events API (Slack docs)
- Comparing HTTP and Socket Mode (Slack docs)
- Using Socket Mode (Slack docs)
- Using HTTP Request URLs (Slack docs)
- apps.connections.open method (Slack docs)
- Verifying requests from Slack (Slack docs)
- Retry delayed events feature now available (Slack changelog, February 5, 2026)
- Web API GET and HEAD requests with a body will return 400 errors (Slack changelog, November 16, 2026)
- Slack incident report: Custom applications and bots may not be working as expected (February 26, 2025)
Related InstaTunnel pages
Continue from this article into the most relevant product guides and workflows.
Related Topics
Keep building with InstaTunnel
Read the docs for implementation details or compare plans before you ship.