Passkeys durch einen Tunnel testen: RP-ID, Origins und warum Anmeldeinformationen dir von localhost nicht folgen
Passkeys, die auf localhost erstellt werden, verschwinden hinter einem Tunnel. Erfahren Sie, wie RP-ID und Origins bei WebAuthn funktionieren, und warum eine stabile Subdomain verwaiste Anmeldeinformationen verhindert.
Quick answer
Passkeys durch einen Tunnel: RP-ID & Origin Leitfaden: localhost tunnel answer
A localhost tunnel gives your local app a public HTTPS URL without opening router ports, which is useful for demos, QA, mobile testing, and provider callbacks.
How do I expose localhost without opening ports?
Use a reverse HTTPS tunnel. Your machine connects outbound to the tunnel service, and the public URL forwards requests back to your local app.
When should I use a localhost tunnel?
Use one for webhook testing, OAuth callbacks, client demos, QA previews, mobile device checks, and short-lived development reviews.
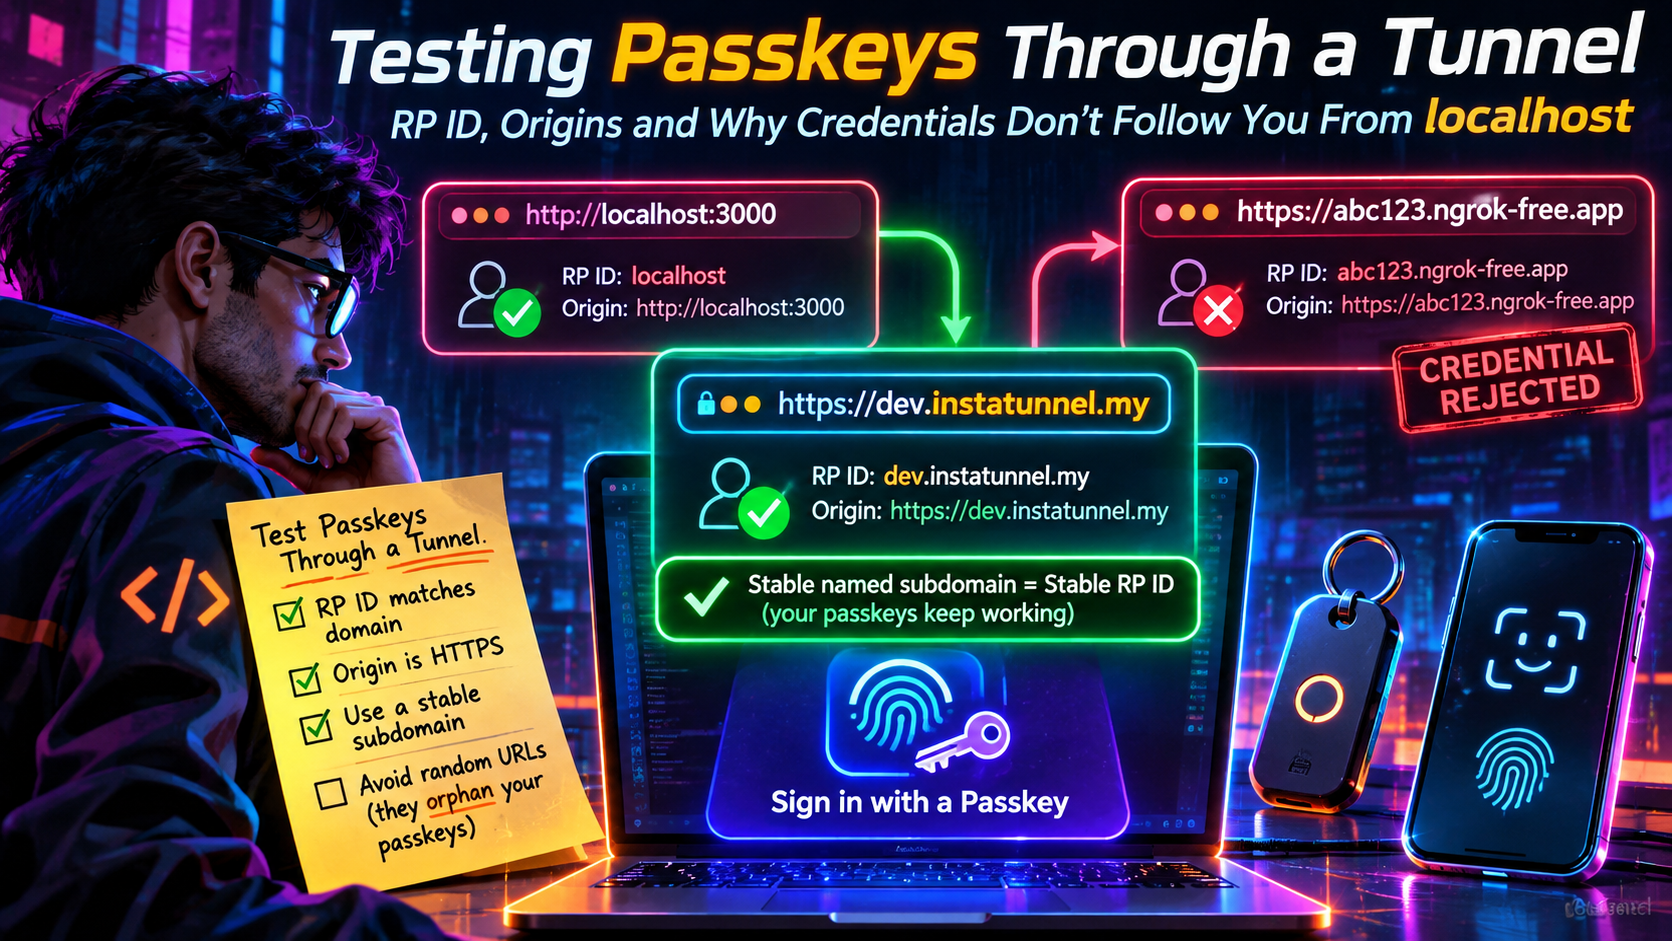
Sie erstellen einen Passkey-Fluss auf http://localhost:3000. Die Registrierung funktioniert, die Anmeldung funktioniert, und Sie fühlen sich fertig. Dann öffnen Sie einen Tunnel, damit ein echtes Telefon es ausprobieren kann, und der Anmeldebildschirm bietet überhaupt keine Passkeys an. Nichts ist im üblichen Sinn kaputt. Der Tunnel läuft, das Zertifikat ist gültig, der Browser ist zufrieden. Ihre Anmeldeinformationen wohnen einfach woanders.
Passkeys sind an eine Domain gebunden, nicht an Ihre App oder Ihren Laptop. Testen Sie über einen Tunnel, und der Hostname des Tunnels wird Teil Ihrer Anmeldeinformationen. Dieser Leitfaden erläutert die Regeln, die Backend-Konfiguration und warum eine stabile benannte Tunnel-Unterdomain das heutige Passkey auch morgen funktionsfähig hält.
Die Kurzfassung
- Ein Passkey gehört zu einer einzigen Relying-Party-ID (RP-ID), die ein Domainname ist.
localhostund der Tunnel-Hostname sind unterschiedliche RP-IDs, sodass ihre Anmeldeinformationen sich nie überschneiden. - Die RP-ID muss dem Hostnamen der Seite entsprechen oder eine registrierbare Eltern-Domain davon sein. Sie darf kein öffentlicher Suffix wie
comsein. - Dein Server prüft die RP-ID und den vollständigen Origin (Schema, Host und Port) separat.
- Eine zufällige Tunnel-URL ändert beides bei jedem Durchlauf und macht jeden registrierten Passkey unbenutzbar.
- Eine stabile, benannte Tunnel-Unterdomain gibt dir eine stabile RP-ID.
Was eine RP-ID eigentlich ist
Jede WebAuthn-Anmeldeinformation wird für eine einzelne RP-ID erstellt, und jede Anforderung wird im Kontext einer solchen verarbeitet. Der W3C-bezogene Erklärer zu Related-Origin-Requests beschreibt es im Wesentlichen als Domainname. Ein Origin kann jede RP-ID verwenden, die dadurch gebildet wird, dass man null oder mehr Labels vom linken Rand der effektiven Domain wegnimmt, wobei vor einer effektiven Top-Level-Domain gestoppt wird. Eine Seite auf www.example.com kann www.example.com oder example.com verwenden, aber nicht com.
Drei praktische Regeln folgen:
- Suffix-Regel. Die RP-ID muss der effektiven Domain der Seite entsprechen oder ein registrierbarer Domain-Suffix davon sein. Eine RP-ID, die kein Suffix des aktuellen Origin ist, lässt den Browser einen
SecurityErrorwerfen. - Keine Public Suffixes. Browser validieren die RP-ID gegen die Public Suffix List, so dass ein bloßes Suffix wie
comoderco.ukabgelehnt wird, während eine echte Domain wieexample.comakzeptiert wird.localhostwird für die Entwicklung akzeptiert. - Sicherer Kontext. WebAuthn benötigt HTTPS. Die Entwicklungs-Ausnahme deckt
localhostund Loopback-Adressen ab, nicht jedoch eine rein HTTP-Seite über eine LAN-IP-Adresse wie192.168.1.42.
Eine RP-ID ist ein reiner Host-String. Das Einschließen von Schema, Port oder Pfad macht sie ungültig: https://example.com, example.com:8443 und example.com/auth scheitern alle, während example.com korrekt ist.
Wenn Sie rp.id in Ihren Optionen weglassen, setzt der Browser es standardmäßig auf die effektive Domain der aufrufenden Seite, die der vollständige Hostname ist. Diese Standardeinstellung ist auf localhost praktisch, aber still gefährlich bei einem Tunnel, weil das Credential dann genau auf diesen Host beschränkt ist.
Der Standard selbst ist festgelegt. Die W3C hat WebAuthn Level 3 am 25. August 2026 als vollständige Empfehlung veröffentlicht und Level 2 (April 2021) abgelöst, mit zukünftigen Arbeiten in Richtung Level 4. Die RP-ID-Regeln oben sind in Level 3 nicht neu, sodass sich beim Testen nichts ändert.
Warum Anmeldeinformationen von localhost dir in einen Tunnel nicht folgen
Eine Anmeldeinformation, die erstellt wird, während die Seite http://localhost:3000 war, wird unter der RP-ID localhost gespeichert. Wenn Sie https://my-app.tunnel.example öffnen und navigator.credentials.get() aufrufen, sucht der Browser nach Anmeldeinformationen, deren RP-ID mit my-app.tunnel.example übereinstimmt (oder einem gültigen Elternteil). Er findet keine, sodass der Passkey-Auswahlbildschirm leer bleibt oder der Aufruf fehlschlägt.
Der Passkey-Leitfaden von Localtonet vertritt dieselbe Auffassung: Behandle Anmeldeinformationen von localhost und Anmeldeinformationen mit dem Tunnel-Hostnamen als getrennte Testumgebungen und erwarte nicht, dass ein unter localhost registriertes Credential sich über einen Tunnel-Hostnamen authentifiziert. Das ist das richtige mentale Modell. Ein Tunnel ‘weiterleitet’ deine Localhost-Identität nicht. Er verleiht deiner App eine neue öffentliche Identität, und WebAuthn verknüpft alles mit dieser Identität.
Zwei weitere Dinge halten den alten Zustand fest. Der Authenticator (iCloud Keychain, Google Password Manager, Windows Hello, ein Hardware-Schlüssel) bietet nur Anmeldeinformationen für die passende RP-ID an, und Ihre Datenbank könnte weiterhin öffentliche Schlüssel enthalten, die mit einer RP-ID verknüpft sind, die Sie nicht mehr bedienen.
Zwei Prüfungen, zwei Orte: RP-ID und Origin
Fehler bei Passkeys durch einen Tunnel werden oft fälschlich der „Origin-Mismatch“ (Origin-Unstimmigkeit) zugeschrieben, wenn das tatsächliche Problem die RP-ID ist oder umgekehrt. Sie werden an verschiedenen Stellen überprüft.
| Prüfung | Wo es passiert | Was übereinstimmen muss |
|---|---|---|
| RP-ID vs. Seiten-Hostname | Browser, vor Beginn der Zeremonie | rp.id entspricht dem Hostnamen oder einem registrierbaren Elternteil |
| RP-ID-Hash | Dein Server, der Authenticator-Daten liest | SHA-256 deiner konfigurierten RP-ID |
| Origin | Dein Server, der clientDataJSON liest |
Genaues Schema + Host + Port in deiner allowed-origins-Liste |
Server-Bibliotheken stellen diese als zwei Einstellungen bereit. SimpleWebAuthn ruft sie rpID und expectedOrigin auf, py_webauthn verwendet rp.id und origin, und Java-Bibliotheken verwenden üblicherweise relyingParty.id und origins. Corbado’s Tunnel-Anleitung merkt an, dass der Origin-Vergleich case-sensitiv ist und das Schema einschließt, weshalb https://abc123.ngrok-free.app wörtlich hinzugefügt werden muss.
Für einen Tunnel unter https://pk-test.my-tunnel.dev ist die RP-ID pk-test.my-tunnel.dev (keine Angabe von Schema, Port oder Pfad) und die Origin ist https://pk-test.my-tunnel.dev. https:// in der RP-ID anzugeben oder den reinen Hostnamen in die Origin-Liste aufzunehmen führt zum Scheitern, und der Fehler sagt selten, welcher.
Der Origin ist auch nicht die Adresse, an die Ihr Tunnel-Client weiterleitet. http://127.0.0.1:3000 ist der Ort, an dem der Traffic endet, aber der browserseitige öffentliche Origin ist das, was der Server erwarten muss. Wenn Sie unsicher sind, führen Sie window.location.origin und window.location.hostname in der Konsole der getunnelten Seite aus und kopieren Sie diese Werte in Ihre Konfiguration.
Die Zufalls-URL-Falle
Hier ist der Fehlerfall im vollen Umfang. Sie starten einen Tunnel, dem ein zufälliger Hostname wie crispy-fox-1234.example-tunnel.com zugewiesen wird. Sie registrieren einen Passkey. Morgen starten Sie neu, und der Hostname ist quiet-owl-5678. Ihre App ist identisch, aber die RP-ID hat sich geändert, sodass keines der gestrigen Credentials gilt.
Was das Nächste daran so nast ist, ist das Fehlen eines Signals. Die Registrierung war erfolgreich, und das Credential existiert in Ihrem Passwort-Manager und Ihrer Datenbank. Die Anmeldung zeigt nichts an, oder einen generischen NotAllowedError, den Browser absichtlich vage hält. Waisen häufen sich außerdem: synchronisierte Passkey-Verwaltungen behalten einen Eintrag pro totem Hostnamen, bis Sie sie löschen, und Ihre credentials-Tabelle füllt sich mit Zeilen, die mit RP-IDs verknüpft sind, die Sie nie wieder sehen werden.
Wie häufig das ist, hängt von Ihrem Tunnel ab:
- Cloudflare Quick Tunnels (
cloudflaredohne Konto) geben Ihnen einen zufälligen Hostnamen wie*.trycloudflare.com, der bleibt, bis Sie den Prozess stoppen, und Cloudflare selbst rahmt sie als eine Möglichkeit zum Experimentieren, ohne Laufzeitgarantie. Ein Cloudflare benannter Tunnel benötigt ein kostenloses Konto und eine Domain im Cloudflare-DNS und gibt Ihnen einen Hostnamen, den Sie wählen, der sich nicht ändert. - ngrok hat das geändert. Jedes Konto, auch kostenfreie, erhält eine zugewiesene Dev-Domain (z. B.
your-assigned-name.ngrok-free.dev), die bei Neustarts des Agents statisch ist und dem Konto zugeordnet bleibt. Sie können sie nicht umbenennen. Die Wahl einer eigenen Subdomain erfordert den bezahlten Hobbyist-Plan, und zufällige Domain-Generierung ist im kostenlosen Plan nicht verfügbar. Kostenlose Endpunkte haben keine Timeouts, und kostenlose HTTPS-Endpunkte zeigen Besuchern eine Interstitial-Seite beim ersten Laden, was vor dem Weitergeben eines Telefons an einen Teamkollegen hilfreich ist. - Named-subdomain-Tunnels, InstaTunnel darunter, ermöglichen es Ihnen, den Hostnamen auf der Kommandozeile auszuwählen. Die Paketdokumentation von InstaTunnel zeigt
instatunnel 3000 --subdomain myapp, dashttps://myapp.instatunnel.myerzeugt, und in den eigenen Materialien wird für benutzerdefinierte Subdomains im Free Tier geworben.
Es geht nicht darum, welcher Anbieter gewinnt. Es geht darum, dass das Passkey-Testing einen Hostnamen benötigt, den Sie wählen und beibehalten.
Einen Namen auswählen und ihn überall verankern
Die Lösung ist im besten Sinne langweilig: Wählen Sie einmal einen Hostnamen, leiten Sie dann Ihre RP-ID und Origin davon ab.
Schritt 1: Eine stabile Subdomain beanspruchen
instatunnel 3000 --subdomain pk-test
# https://pk-test.instatunnel.my
Mit ngrok verwenden Sie stattdessen Ihre zugewiesene Dev-Domain (unter Domains im Dashboard angezeigt):
ngrok http 3000 --url https://<your-dev-domain>.ngrok-free.dev
Wählen Sie einen Namen, der wie eine Test-Infrastruktur klingt (pk-test, acme-passkeys-dev), damit ihn niemand mit Echtem verwechselt.
Schritt 2: Identität in Umgebungsvariablen beibehalten
# .env.tunnel
RP_ID=pk-test.instatunnel.my
RP_ORIGIN=https://pk-test.instatunnel.my

# .env.local
RP_ID=localhost
RP_ORIGIN=http://localhost:3000
Beziehen Sie diese nicht aus Request-Headern. Ihre App sitzt hinter einem Proxy, daher können die Host-Header und weitergeleitete Header, die sie sieht, mit dem Browser verwendeten Werten nicht übereinstimmen, und das Vertrauen in client-seitig gelieferte X-Forwarded-*-Header von jeder Quelle nur, um einen Origin-Fehler zu unterdrücken, ist ein eigenes Sicherheitsproblem. Konfiguration ist die Quelle der Wahrheit, und die Header sind es nicht.
Schritt 3: Die Konfiguration in Ihre WebAuthn-Bibliothek einbinden
import { generateRegistrationOptions, verifyRegistrationResponse }
  from '@simplewebauthn/server';

const rpID = process.env.RP_ID;
const origin = process.env.RP_ORIGIN;

const options = await generateRegistrationOptions({
  rpName: 'Passkey Test App',
  rpID,
  userName: user.email,
});

// später, bei der Antwort:
const verification = await verifyRegistrationResponse({
  response,
  expectedChallenge,
  expectedOrigin: origin,
  expectedRPID: rpID,
});
Die Parameternamen unterscheiden sich leicht zwischen Bibliotheksversionen, prüfen Sie daher die Dokumentation Ihrer Version. Das Prinzip bleibt gleich: eine RP-ID, eine Origin, beides aus der Konfiguration, und dieselbe RP-ID in Registrierungsoptionen, Registrierungsverifikation, Authentifizierungsoptionen und Assertion-Verifikation.
Schritt 4: Verwenden Sie den vollständigen Hostnamen als RP-ID
Für Tunnel-Tests ist der vollständige Hostname die sicherste RP-ID. Die ngrok-Dokumentation besagt, dass die verwalteten Basis-Domains (ngrok-free.app, ngrok-free.dev und andere) in der Public-Suffix-Liste stehen, sodass die Basis-Domain selbst niemals Ihre RP-ID sein kann. Der vollständige Hostname ist immer gültig und kann den Geltungsbereich der Credentials nicht erweitern. Eine breitere elterliche RP-ID ergibt nur Sinn bei einer benutzerdefinierten Domain, die Sie kontrollieren, wenn das Teilen von Credentials über Subdomains absichtlich konzipiert ist.
Schritt 5: Prüfen Sie die Verkabelung rund um die Zeremonie
Eine Tunnel verändert mehr als nur den Hostnamen. Bevor Sie WebAuthn beschuldigen, bestätigen Sie:
- Keine hartkodierten localhost-URLs. Wenn die Seite durch den Tunnel lädt, aber API-Aufrufe weiterhin auf
localhostzielen, scheitert die Zeremonie aus Gründen, die wie Passkey-Fehler aussehen. - Cookies über den neuen Origin hinweg erhalten. Herausforderungen sind an eine Sitzung gebunden. Wenn das Sitzungscookie beim Finish-Anfordern nicht gesendet wird (falsche Domain,
Secure- oderSameSite-Einstellungen), sehen Sie eine Herausforderungs-Abstimmungs-Mismatch, auch wenn der Authenticator seinen Job gemacht hat. - Dev-Server-Host-Checks. Einige Entwicklungsserver lehnen unbekannte Hostnamen ab. Erlauben Sie den einen Tunnel-Hostnamen, statt den Check global zu deaktivieren.
Halten Sie localhost- und Tunnel-Umgebungen getrennt
Da sich zwei Identitäten keine Anmeldeinformationen teilen können, hören Sie auf, so zu tun, als könnten sie es.
- Speichern Sie die RP-ID bei jeder Anmeldeinformation. Eine Spalte
rp_idermöglicht das Löschen nach Umgebung, statt zu raten, welche Zeilen tot sind. - Verwenden Sie separate Testkonten für localhost- und Tunnel-Läufe, damit die Frage “Warum kann sich dieser Benutzer nicht anmelden?” beantwortbar bleibt.
- Löschen Sie alte Test-Passkeys aus Ihrem Passwort-Manager, wenn Sie einen Hostnamen außer Betrieb nehmen. WebAuthn Level 3 definiert eine Signal-API, die einer Site erlaubt, dem Passkey-Anbieter mitzuteilen, welche Anmeldeinformationen noch gültig sind. Chrome und Edge haben sie seit Version 132 (Januar 2025) implementiert. Die Aufrufe funktionieren jedoch nur für die RP-ID, von der die Seite tatsächlich bedient wird, sodass alte Anmeldeinformationen auf Ihrem aktuellen Tunnel-Hostnamen bereinigt werden, nicht auf Hostnames, die nicht mehr existieren.
- Nur Wegwerf-Benutzer verwenden. Wenn ein Tunnel-Subdomain nach dem Aufgeben von jemand anderem wiedererlangt werden kann, setzen Sie keine echten Konten dahinter.
Auf dem aktuellen Hostnamen ist ein fehlgeschlagenes Login für ein Credential, das Ihr Server nicht mehr kennt, der natürliche Ort, um Folgendes anzuzeigen:
// credentialId: the base64url ID the browser just presented
if (PublicKeyCredential.signalUnknownCredential) {
  await PublicKeyCredential.signalUnknownCredential({
    rpId: process.env.RP_ID,
    credentialId,
  });
}
Always feature-detect first, because support varies by browser and platform.
Wenn etwas scheitert: Eine Debugging-Tabelle
| Symptom | Wahrscheinliche Ursache | Behebung |
|---|---|---|
SecurityError beim create()- oder get()-Aufruf |
rp.id ist nicht der Seiten-Hostname oder ein registrierbarer Elternteil davon, oder die Seite befindet sich nicht in einem sicheren Kontext |
Setze rp.id auf den Tunnel-Hostname oder lasse es absichtlich weg; verwende die HTTPS-URL |
| Passkey-Auswahl leer im Tunnel | Credential wurde unter localhost oder einer älteren Tunnel-URL registriert |
Registrieren Sie erneut unter dem aktuellen Hostnamen |
NotAllowedError |
Abgebrochene Eingabeaufforderung, Timeout, oder kein nutzbarer Authenticator oder Credential | Prüfen Sie die Konsole und die Bildschirmsperre des Geräts und bestätigen Sie dann, dass die RP-ID mit der Registrierung übereinstimmt |
| Server meldet unerwarteten Origin | Origin-Liste enthält nicht genau https://host |
Fügen Sie den vollständigen Origin inklusive Schema hinzu |
| Server meldet RP-ID-Hash-Abweichung | Server rpID weicht von dem ab, den der Browser verwendet |
Lesen Sie beides aus derselben Umgebungsvariable aus |
| Funktioniert auf Desktop, nicht auf dem Telefon | Das Telefon erreichte die App über HTTP auf einer LAN-IP | Verwenden Sie die HTTPS-Tunnel-URL auf dem Telefon |
| Challenge fehlt oder stimmt nicht überein | Sitzungs-Cookie wird nicht gesendet, oder die Challenge wird in einem Prozess gespeichert und in einem anderen verifiziert | Beheben Sie die Cookie-Einstellungen für den öffentlichen Host; verwenden Sie eine gemeinsame Sitzung oder einen Cache |
| Prompt erscheint, Registrierung schlägt trotzdem fehl | Serverseitige Verifizierung (Origin, RP-ID-Hash, Challenge) hat abgelehnt | Lesen Sie den strukturierten Fehler Ihrer Bibliothek, nicht nur das Browser-Ergebnis |
Wofür ein Tunnel gedacht ist, und wofür nicht
Ein Tunnel rechtfertigt seinen Zweck besonders für Testen mit echten Geräten. Der Corbado-Ngrok-Leitfaden erklärt, warum Wi-Fi-only-Tests scheitern: Ein HTTP-Origin über eine LAN-IP ist kein sicherer Kontext, daher führt der Browser die WebAuthn-Zeremonie nicht aus. Eine öffentliche HTTPS-URL behebt das und ermöglicht es Ihnen, plattformbezogene Authenticatoren auf iOS, Android, Windows und macOS zu testen, von einem Telefon mit mobiler Datenverbindung oder von einem Laptop mit jedem Netzwerk.
Es ist das falsche Werkzeug für wiederholbare Automatisierung. Die WebAuthn-Registerkarte in Chrome DevTools und die WebAuthn-Domäne des Chrome DevTools Protocol bieten virtuelle Authenticatoren, und Selenium macht dasselbe durch seine Virtual Authenticator API, die dem WebAuthn-Automatisierungsmodell der W3C folgt. Playwright und Puppeteer können dieselbe CDP-Domäne steuern. Sie ermöglichen es CI, Passkeys headless gegen localhost zu registrieren und zu überprüfen, aber sie können die UI des Plattform-Authenticators, die Synchronisierung von Passkey-Anbietern oder Geräte-spezifische Eigenheiten nicht reproduzieren. Eine vernünftige Aufteilung: virtuelle Authenticatoren auf localhost für CI und einen stabilen Tunnel-Hostnamen mit echten Authenticatoren für die Geräte-Matrix.
Verwandte Origin Requests retten keine zufälligen URLs
Related Origin Requests (ROR) ermöglichen es anderen Origins, Ihre RP-ID zu verwenden. Der Host der RP-ID veröffentlicht eine JSON-Datei unter https://{RP ID}/.well-known/webauthn mit einem origins-Array, und der Browser prüft diese Liste, bevor er eine Anfrage zulässt, deren Origin nicht mit der RP-ID übereinstimmt. Ohne ROR-Unterstützung wirft der Browser einen SecurityError.
Die Unterstützung hat sich erweitert. Chrome (128) und Safari unterstützen es, und Firefox hat es in Version 152, veröffentlicht am 16. Juni 2026, hinzugefügt. Chrome begrenzt die Liste auf fünf verschiedene Labels, wobei ein Label dem eTLD+1-Namen entspricht: example.co.uk und example.de zählen beide als example, sodass sie einen Slot belegen. Alle Seiten benötigen außerdem eine gemeinsame Kontodatenbank, da ROR einem Credential die Authentifizierung über Ursprünge hinweg nur ermöglicht, wenn bereits ein gemeinsames Benutzerverzeichnis existiert.
Es erweckt den Eindruck, dies sei ein Weg, die Änderung von Tunnel-URLs zu umgehen. Das ist es nicht: Die Datei muss vom RP-ID-Host bereitgestellt werden und jeden Origin auflisten, sodass Sie sie jedes Mal bearbeiten würden, wenn sich ein zufälliger Hostname ändert. ROR lohnt sich nur, wenn Ihre Produktions-Architektur es verwendet, und dann ermöglichen zwei stabile Tunnel-Namen (einer als RP-ID-Host, einer als zugehöriger Origin) Ihnen, es zu üben.
FAQ
Kann ich einen auf localhost registrierten Passkey auf meiner Tunnel-URL verwenden?
Nein. Die RP-ID ist localhost für den ersten Fall und der Tunnel-Hostname für den zweiten. Registrieren Sie erneut unter dem Tunnel-Hostname.
Kann ich die RP-ID auf die Basis-Domain des Tunnel-Anbieters setzen?
In der Regel nicht. Wenn die Basis-Domain in der Public Suffix List steht, wie es bei den von ngrok verwalteten Domains der Fall ist, lehnen Browser sie ab. Verwenden Sie den vollständigen Hostnamen.
Warum sind meine Passkeys nach dem Neustart des Tunnels verschwunden?
Wenn der Tunnel einen neuen zufälligen Hostnamen zugewiesen hat, hat sich Ihre RP-ID geändert. Die alten Anmeldeinformationen existieren zwar noch, gelten aber nur für den alten Hostnamen.
Kann ich Passkeys auf meinem Telefon ohne Tunnel testen?
Nur wenn die Seite von einem sicheren Kontext bedient wird, d. h. HTTPS oder eine Loopback-Adresse. Eine einfache HTTP-LAN-IP-Adresse qualifiziert nicht, weshalb für Gerätetests ein öffentlicher HTTPS-Tunnel (oder eine vertrauenswürdige lokale Zertifikats-Konfiguration) benötigt wird.
Muss ich ein neues Credential erstellen, wenn ich meine Tunnel-Subdomain umbenenne?
Ja. Eine neue Hostname ist eine neue RP-ID, also registrieren Sie ein neues Test-Credential. Eine RP-ID kann bei einem bestehenden Credential nicht bearbeitet werden.
Fazit
Passkeys testen das, was die meisten Tunnels nicht dafür gebaut haben zu erhalten: eine stabile öffentliche Identität. Behandeln Sie localhost und Ihren Tunnel als zwei separate Umgebungen, halten Sie RP-ID und Origin in der Konfiguration und geben Sie dem Tunnel einen Hostnamen, der sich nicht ändert. Dann funktioniert der Passkey, den Sie am Montag registrieren, auch am Freitag noch, und Ihre Fehler deuten auf echte Bugs hin, statt auf einen Hostnamen, der über Nacht gewechselt hat.
Quellen
- FIDO-Allianz: WebAuthn Level 3 ist jetzt eine W3C-Empfehlung
- W3C Web Authentication Level 3
- W3C WebAuthn explainer: Related Origin Requests
- web.dev: Allow passkey reuse across your sites with Related Origin Requests
- Firefox 152 release notes
- MojoAuth: Related Origin Requests across ccTLDs
- MojoAuth: Choosing Your RP ID
- Chrome for Developers: WebAuthn Signal API
- Corbado: Test Passkeys from Localhost with ngrok
- Localtonet: Test WebAuthn Passkeys Through a Localhost HTTPS Tunnel
- ngrok docs: Domains
- ngrok docs: Free plan limits
- ngrok blog: Static dev domains for all ngrok users
- Cloudflare Sandbox docs: Quick vs. named tunnels
- Flavio Copes: The complete guide to Cloudflare Quick Tunnels
- Selenium docs: Virtual Authenticator
- InstaTunnel package README
Related InstaTunnel pages
Continue from this article into the most relevant product guides and workflows.
Related Topics
Keep building with InstaTunnel
Read the docs for implementation details or compare plans before you ship.