CA über Nacht als nicht vertrauenswürdig eingestuft: Audit von Vertrauensspeichern für Tunnel-Agenten und benutzerdefinierte Domains
Eine Root-CA wurde über Nacht nicht mehr als vertrauenswürdig eingestuft. Auditieren Sie Vertrauensspeicher für Tunnel-Agenten, benutzerdefinierte Domains und Webhook-Sender und testen Sie Ihre Zertifikatskette von außen.
Quick answer
CA über Nacht ungültig? Vertrauensspeicher für Tunnel prüfen: webhook testing answer
For local webhook testing, run your app locally, expose it with a public HTTPS tunnel, and paste the stable callback URL into the provider dashboard.
How do I test webhooks on localhost?
Start your local server, open a public HTTPS tunnel to that port, configure the provider webhook URL, and inspect events in your local logs.
Why does a stable webhook URL matter?
Stable URLs prevent provider dashboards from needing manual callback updates every time you restart a tunnel.
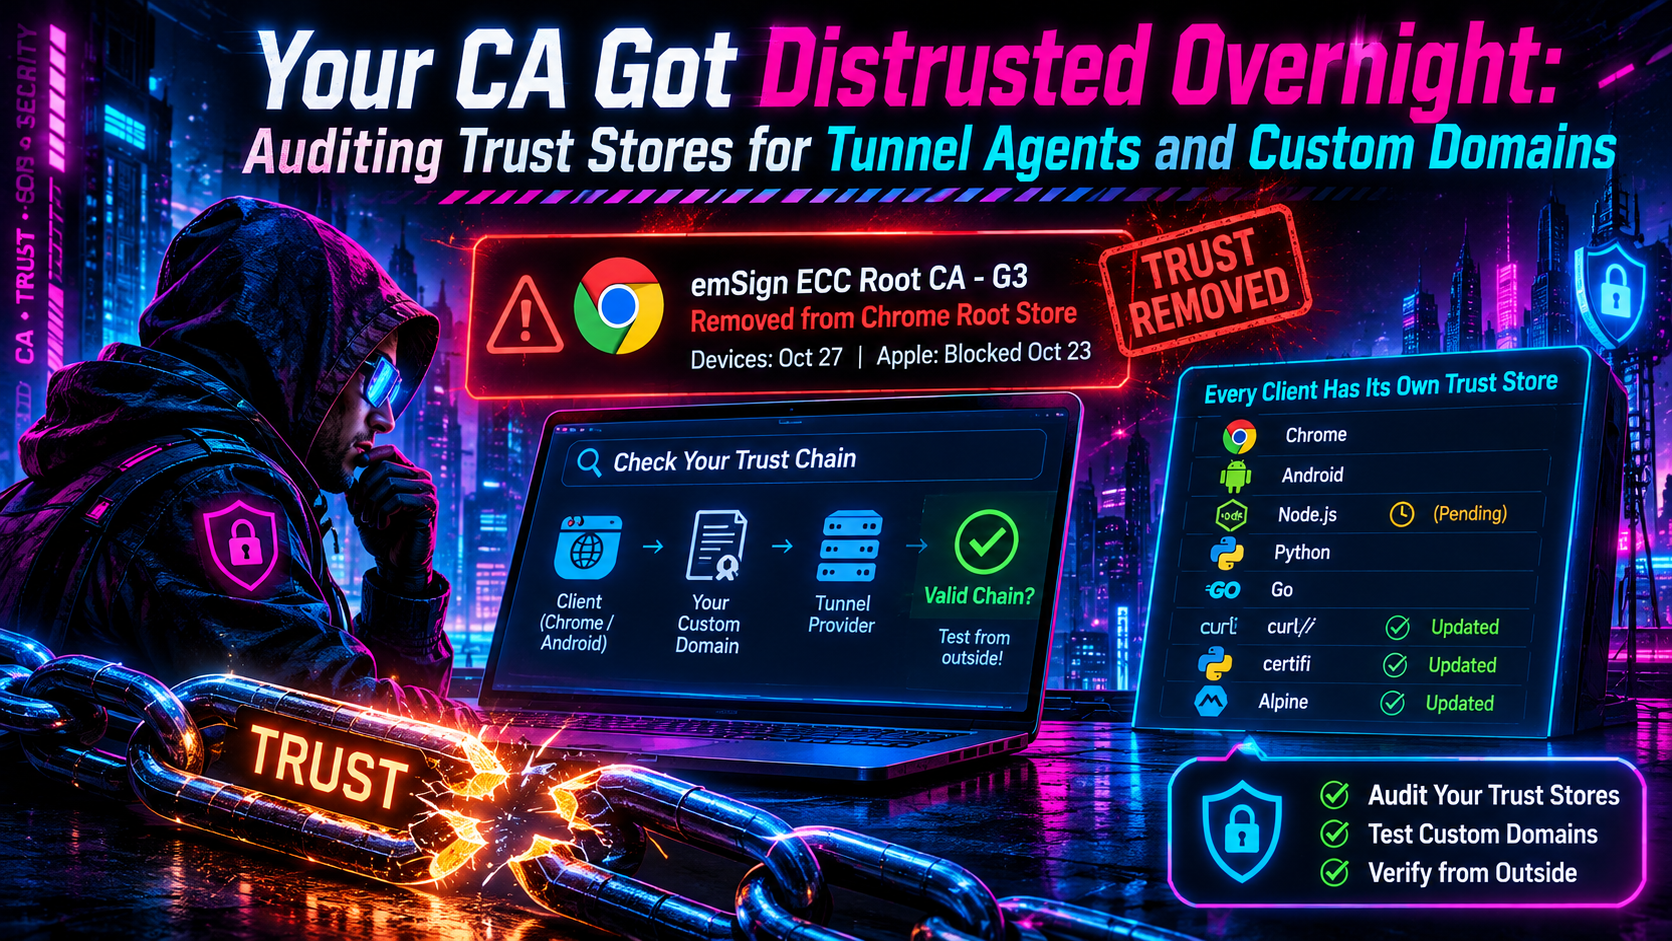
Die meisten Entwickler glauben, dass Zertifikatvertrauen etwas ist, das der Browser erledigt. Im Oktober 2026 zeigte ein Vorfall bei einer Zertifizierungsstelle das Gegenteil. Nur wenige Tage nach dem Bericht hatten Browser die kompromittierten Schlüssel blockiert; Chrome und Mozilla hatten den oben genannten Root entfernt, und Go, Node.js, Pythons certifi sowie die großen Linux-Distributionen lieferten Patch-Sets. Clients, denen die Patches entgangen waren, vertrauten weiterhin auf die kompromittierten Schlüssel.
Wenn Sie eine benutzerdefinierte Domain vor einem Tunnel betreiben oder Webhooks von Drittanbietern erhalten, können Sie dies in einem Nachmittag prüfen. Dieser Leitfaden zeigt, wie Sie sehen, welche Chain Ihre Domain präsentiert, sie von außen testen und Vertrauensspeicher in Ihren eigenen Tools überprüfen. Außerdem erläutert er, was sich bis zum 21. November 2026 noch ändert.
Was geschah mit den eMudhra-Zwischenzertifikaten
Am Samstag, dem 17. Oktober 2026, um 18:05 UTC, meldete ein Forscher dem Chrome Root Program, dass die privaten Schlüssel von acht eMudhra-Unterzertifikatsstellen-Zertifikaten wieder abrufbar waren. Sechs der acht stellten TLS-Zertifikate aus und zwei stellten Code-Sign-Zertifikate aus. Die Schlüssel wurden mit praktisch keiner Entropie erzeugt, und jedermann konnte sie aus den öffentlichen Zertifikaten berechnen.
Der spätere Vorfallbericht von eMudhra führt die Ursache auf eine Schlüssel-Zeremonie am 30. April 2025 zurück. Nachdem die Schlüssel in einem Hardware-Modul korrekt generiert wurden, las ein benutzerdefiniertes Python-Skript jeden privaten Schlüssel wieder in den Host-Speicher zurück. Für die ECDSA-Schlüssel truncierte eine Zeile dieses Skripts den Wert auf das führende Byte, sodass der neu erzeugte Schlüssel eine Zahl unter 256 war.
Die Reaktion kam schnell:
- Chrome: Um 19:45 UTC am selben Tag setzte Chrome ein CRLSet-Update um, das die SPKI-Hashes der sechs TLS-Zwischenzertifikate blockiert.
- Mozilla: erhielt den Bericht um 20:06 UTC und schloss später am Abend seinen OneCRL-Block ab. Es entfernte emSign ECC Root CA - G3 aus NSS in Version 3.131.1 am 20. Oktober.
- Apple und Microsoft: beide blockierten die Zertifikate innerhalb weniger Tage. Microsoft entfernte außerdem den Cross-Signing-Root von AAA Certificate Services aus dem Root Store am 25. Oktober.
- Google: kündigte am 20. Oktober an, dass emSign ECC Root CA - G3 aus dem Chrome Root Store entfernt wurde, für Verbraucher, die CRLSets ignorieren. Die Entfernung war geplant, Geräte am Morgen des 27. Oktober (Pacific Time) zu erreichen.
- eMudhra: widerrief alle acht Zwischenzertifikate am 18. Oktober, und Sectigo widerrief die Cross-Zertifikate am 19. Oktober. Am 22. Oktober kündigte der Vorstand von eMudhra an, dass das globale SSL/TLS-Zertifikatsgeschäft verlassen werde.
Jedes kompromittierte Zertifikat hatte zwei Zertifikate: eines, das vom eigenen Root von eMudhra ausgestellt wurde, und eines, das durch Sectigo’s AAA Certificate Services Root cross-signiert war. Jedes Bundle, das eines dieser Roots noch enthält, kann Ketten validieren, die auf den schwachen Schlüsseln basieren.
Browser waren praktisch nicht betroffen, weil die Chrome-CT-Durchsetzung gefälschte Zertifikate erkannt hätte. Bevor Chrome blockierte, wurden keine TLS-Zertifikatsketten, die zu den sechs Zwischenzertifikaten führten, in Certificate Transparency protokolliert. Das Risiko liegt bei Clients, die Revocation-Checks und CT-Checks überspringen, wie CLI-Tools, Laufzeitumgebungen, Container und eingebettete Geräte. Die Offenlegungsseite des Forschers vermerkt, dass viele Clients außerhalb des Browser-Ökosystems CT nicht durchsetzen. Zertifikate für google.com, signiert mit den schwachen Schlüsseln, wurden innerhalb weniger Tage öffentlich protokolliert, laut dem ctlogs.dev-Index, sodass das Ausnutzen eines verwundbaren Clients kein Geheimnis benötigt.
Legitime eMudhra-Kunden waren Kollateral-Schaden. Die kompromittierten CAs haben nie Zertifikate eigenständig ausgestellt, aber Zertifikate, die über andere Zwischenzertifikate unter derselben G3-Hierarchie ausgestellt wurden, verloren ihre Wurzel. eMudhra informierte Mozilla am 20. Oktober, dass ca. 30.000 Zertifikate bewegt werden müssten, etwa 97 Prozent davon über ACME ausgestellt wurden.
Warum „welche Clients vertrauen darauf?“ keine eindeutige Antwort hat
Eine Anfrage durch einen Tunnel kann CLI, Laufzeitumgebung, Container-Image und einen Drittanbieter-Sender umfassen. Jeder hat eine eigene Vorstellung davon, welche Roots gültig sind. Dies sind die wichtigsten festen Versionen:
| Client | Wo sein Vertrauen herkommt | Be fixiert in |
|---|---|---|
| Go-Programme | OS Store, plus ein Verifikations-Filter in crypto/x509 |
Go 1.27.3 und 1.26.10, danach neu bauen. Go 1.25 und älter erhalten keinen Fix |
| Node.js | Eigene gebundene Root-Liste | 22.23.4, 24.22.1 und 26.12.1 (veröffentlicht am 21. Oktober) |
| Python requests | certifi-Bundle | certifi 2026.10.19 |
| pip | Eigenes vendoretes certifi | pip 26.2.2 |
| CPython | Eigenes gebundenes pip, plus OS Store für ssl |
3.15.2, 3.14.10, 3.13.18, 3.12.16, 3.11.18 |
| Alpine-Container | Paket ca-certificates |
20261020-r0 |
| macOS-Befehlszeilentools | /etc/ssl/cert.pem |
macOS 27.2.1, 26.7.3, 15.8.3 |
| Tailscale | Go-Toolchain | 1.104.2 |
Node.js deckt nur die 26.x-, 24.x- und 22.x-Zeilen ab. Die Advisory des Projekts weist darauf hin, dass End-of-Life-Versionen immer Sicherheits-Releases erhalten; überprüfen Sie daher Ihre Laufzeit-Matrix.
Go‑Änderung ist ein Filter auf acht Schlüssel-Hash-Werte, der läuft, wann immer ein Go-Programm eine Chain überprüft. Er gilt auch, wenn ein Programm eigene Wurzeln bereitstellt. Eine Go-Binärdatei behält ihr altes Verhalten, bis sie mit einer gepatchten Toolchain neu kompiliert wird.
Die macOS-Lücke ist erwähnenswert. Apple blockierte die Zertifikate in Safari, Mail und Apps, die seine Frameworks verwenden, im Oktober. Die Befehlszeilentools, die mit macOS ausgeliefert werden (curl, git, python3, ruby, perl, openssl), überprüfen gegen /etc/ssl/cert.pem und konsultieren Apples Block nicht. Diese Lücke wurde erst mit den November-Updates geschlossen.
Das Ergebnis ist ein Split-Brain-Fehlermodus. Ein gepatchter Client lehnt eine Kette ab, die an einen entfernten Root gebunden ist, während ein ungepatchter sie akzeptiert. Ihre Domain kann im Browser gesund aussehen, in einem frisch aufgebauten Container scheitern und von einem Provider mit altem Bundle funktionieren.
Schritt 1: Prüfen, welche Chain Ihre benutzerdefinierte Domain präsentiert
Starten Sie mit der Kette, die Ihr Server tatsächlich sendet, nicht mit der, die Ihr Zertifikat-Dashboard behauptet. Verwenden Sie SNI, denn ein Tunnel-Endpunkt bedient oft mehrere Hostnamen von derselben Adresse:
openssl s_client -connect app.example.com:443 \
  -servername app.example.com -showcerts 3c/dev/null 2/dev/null \
  | grep -E "^ *[0-9]+ s:|^ *i:"
Lesen Sie die Ausgabe von oben nach unten. Die Zeile 0 ist Ihr Leaf-Zertifikat, und jede i:-Zeile benennt dessen Aussteller. Um automatisch anything eMudhra-bezogenes zu markieren, fügen Sie am Ende hinzu: | grep -iE "emsign|emudhra|EM (DV|OV|EV) TLS".
Sie suchen nach diesen Namen irgendwo in der Chain:
emSign ECC Root CA - G3undemSign Root TLS CA - G3emSign Root CA - G1undemSign Root TLS CA - G1- die kompromittierten ausstellenden CAs:
EM DV TLS CA - G3BundG3C,EM OV TLS CA - G3BundG3C,EM EV TLS CA - G3BundG3C
Das Auftreten von AAA Certificate Services ist kein Problem an sich. Es ist ein langjähriger Sectigo‑Root, den viele legitime Ketten noch verwenden. Es spielt nur eine Rolle, wenn eine Chain durch ein eMudhra‑Zwischenzertifikat läuft oder wenn Sie einen Vertrauensspeicher auf Cross-Signaturen der schwachen Schlüssel prüfen.
Servern wird in der Regel kein Root geliefert; behandeln Sie daher die letzte i:-Zeile als den Root, den die Chain angeben möchte. Ein Wechsel des intermediären Zertifikats hilft nicht, wenn die darüberliegende Hierarchie weiterhin fraglich ist. Führen Sie die Prüfung auch von einer temporären Cloud-Shell aus, um die Chain wie ein Fremder zu sehen.
Schritt 2: Von außen testen, über die Clients, die wirklich relevant sind
Ein Browser-Tab beweist hier wenig. Das Scheitern, das Sie interessiert, passiert typischerweise in einer Laufzeitumgebung oder bei einem Sender, testen Sie daher mit denselben Client-Typen, von denen Ihr Traffic kommt.
Der Forscher, der den Vorfall offengelegt hat, betreibt Test-Hosts, die Zertifikate verwenden, die mit den kompromittierten Schlüsseln signiert sind. Ein korrekt aktualisierter Client sollte sie ablehnen, sodass eine erfolgreiche Verbindung das schlechte Ergebnis ist:
# curl: Ein Zertifikatfehler ist das gewünschte Ergebnis
curl -sS https://dv-g3b-emudhra.we-have-a-problem.com/ -o /dev/null \
  66 && echo "STILL TRUSTED"

# Der cross-signierte Pfad von Sectigo (verweist auf AAA Certificate Services)
curl -sS https://dv-g3b-aaa-emudhra.we-have-a-problem.com/ -o /dev/null \
  66 && echo "STILL TRUSTED (AAA path)"

# Python requests (verwendet certifi)
python -c "import requests; requests.get('https://dv-g3b-emudhra.we-have-a-problem.com/'); print('STILL TRUSTED')"

# Node.js (verwendet eigene Wurzeln)
node -e "require('https').get('https://dv-g3b-emudhra.we-have-a-problem.com/', () => console.log('STILL TRUSTED')).on('error', e => console.log('rejected:', e.code))"
Die Seite bietet außerdem dv-g3b-noct-emudhra.we-have-a-problem.com und dv-g3b-aaa-noct-emudhra.we-have-a-problem.com. Deren Leaf-Zertifikate wurden nie in CT protokolliert. Eine erfolgreiche Verbindung dort bedeutet, dass der Client sowohl die schwachen Schlüssel vertraut als auch CT nicht erzwingt, was eine Kombination ist, die ein Angreifer nutzen könnte, ohne dass es jemand bemerkt.
Führen Sie jeden Check innerhalb der relevanten Umgebungen durch: Ihre CI-Image, der Server, der Callback-Verarbeitung, ein Entwickler-Laptop. Git hat seinen eigenen Check, git ls-remote https://git-emudhra.we-have-a-problem.com/check.git. Ein Zertifikatsfehler bedeutet, dass Git geschützt ist. Zwei Hinweise:
- Apples Leitfaden erwähnt, dass Apps und Tools mit eigenen Root-Listen Apples Blocks nicht verwenden, prüfen Sie diese daher separat.
- Unterdrücken Sie eine Ablehnung niemals, indem Sie die Verifikation deaktivieren.
Schritt 3: Auditieren Sie die Vertrauensspeicher in Ihren eigenen Tools
Nun schauen Sie nach den Roots selbst. PEM-Bundles tragen selten lesbare Namen, daher vergleichen Sie anhand des SHA-256-Fingerprint:
| Root | SHA-256-Fingerprint |
|---|---|
| emSign ECC Root CA - G3 | 86a1ecba089c4a8d3bbe2734c612ba341d813e043cf9e8a862cd5c57a36bbe6b |
| emSign Root CA - G1 | 40f6af0346a99aa1cd1d555a4e9cce62c7f9634603ee406615833dc8c8d00367 |
| AAA Certificate Services | d7a7a0fb5d7e2731d771e9484ebcdef71d5f0c3e0a2948782bc83ee0ea699ef4 |
# Teile ein Bundle auf und vergleiche den Fingerprint jedes Zertifikats
bundle=/etc/ssl/certs/ca-certificates.crt   # oder dein certifi-Pfad
work=$(mktemp -d) && cd "$work"
awk '/BEGIN CERT/{n++} {print > sprintf("cert-%03d.pem", n)}' "$bundle"
for f in cert-*.pem; do
  fp=$(openssl x509 -in "$f" -noout -fingerprint -sha256 2>/dev/null \
       | cut -d= -f2 | tr -d ':' | tr 'A-F' 'a-f')
  case "$fp" in
    86a1ecba089c4a8d3bbe2734c612ba341d813e043cf9e8a862cd5c57a36bbe6b) echo "FOUND emSign ECC Root CA - G3 in $bundle" ;;
    40f6af0346a99aa1cd1d555a4e9cce62c7f9634603ee406615833dc8c8d00367) echo "FOUND emSign Root CA - G1 in $bundle" ;;
    d7a7a0fb5d7e2731d771e9484ebcdef71d5f0c3e0a2948782bc83ee0ea699ef4) echo "FOUND AAA Certificate Services in $bundle" ;;
  esac
done
Finding G3 bedeutet, dass das Bundle veraltet ist. Finding AAA bedeutet, dass Ketten, die auf den Cross-Signaturen der schwachen Schlüssel aufbauen, dort weiterhin validieren könnten. Finding G1 ist in einigen Bundles für jetzt zu erwarten, aber dessen Entfernung ist im Gange (siehe unten).
Führen Sie die Auditierung für jedes Bundle durch, das Sie besitzen:
- Systemstore auf Hosts und Basis-Images (
/etc/ssl/certs). - Sprach-Bundles, z. B.
python -c "import certifi; print(certifi.where())", einschließlich Kopien, die in virtuelle Umgebungen oder Pip vendored sind. - Laufzeitstore: Node.js-Version, JDK
cacerts, Electron, Deno und Bun-Builds. Unter Debian und Ubuntu wird der Java Keystore nicht aktualisiert, wenn sich der Systemstore ändert, aufgrund eines langjährigenca-certificates-java-Bugs. Erstelle es neu mitrm -f /etc/ssl/certs/java/cacerts && update-ca-certificates --fresh. - Vorgebundene Binärcode: Ein Go-Service behält sein altes Vertrauensverhalten, bis er mit einer gepatchten Toolchain neu gebaut wird.
- Von Hand gepflegte Bundles: eine
connect_cas-Datei, ein eingehängtesca.pem, ein Proxy-Bundle. - Agents mit eigenem Bundle: Zum Beispiel behält Fletes Agent ein Bundle, das zum Installationszeitpunkt geschrieben wurde, sodass registrierte Hosts diese Datei weiterhin bereinigen müssen.
Nach dem Upgrade starten Sie lang laufende Prozesse neu, damit sie die neuen Vertrauensdaten übernehmen, und bauen Sie Images neu, anstatt laufende Container zu patchen.
Tunnel-Agenten: Gepinnt oder Host-Store-Vertraut?
ngrok veröffentlichte am 21. Oktober ein nützliches Modell. Sein Standard-Agent pinnt ngroks eigenen Root-CA, sodass ein gefälschtes Zertifikat, das an einen kompromittierten öffentlichen Root gebunden ist, abgelehnt wird, egal welchem Host das Vertrauen entgegengebracht wird. Agent-Updates sind separat durch eine Signatur geschützt, die der Agent unabhängig von TLS überprüft.
Einige Funktionen kommunizieren mit anderen Endpunkten und verwenden den Host-Store wie jeden HTTP-Client:
ngrok api, das Ihren API-Schlüssel sendet--traffic-policy-url- ein HTTPS
proxy_url connect_cas: host, das Pinning überspringt und hinter TLS-Inspektions-Enterprise-Proxies üblich ist
Für diese empfiehlt ngrok, das OS-Bundle zu aktualisieren oder auf Agent v3.39.12 aufzurüsten, das auf einer gepatchten Go-Version basiert und die betroffenen Wurzeln unabhängig vom Host-Store blockiert. Agent v2 ist bereits out-of-life und erhält keine solchen Fixes. Die Prüfung ist einfach: Führen Sie ngrok config check aus, um Ihre Konfiguration zu finden, suchen Sie nach connect_cas oder root_cas und suchen Sie in Ihren Skripten nach den anderen Einstellungen.
Stellen Sie dieselben Fragen auch an jede Tunnel-CLI:
- Pinnt sie die CA des Anbieters oder vertraut sie dem Host-Store für die Kontrollverbindung?
- Welche sekundären Aufrufe (API, Config Fetch, Update Check) fallen auf den Host-Store zurück?
- Ist es eine Go-Binärdatei, und welche Toolchain hat sie gebaut?
Ein pinning-Agent ist weniger anfällig für ein veraltetes Bundle auf älteren Geräten und langlebigen Dev-Boards. Ein host-store-vertrauender Agent übernimmt das, was Ihre Maschine glaubt. Holen Sie sich die Antworten aus der Dokumentation des Herstellers, statt zu raten.
Webhook-Sender: Die Clients, die Sie nicht kontrollieren
Wenn ein Anbieter Ihre Webhook-URL aufruft, ist er der Client und Ihre benutzerdefinierte Domain der Server. Sie können das Sender-Bundle nicht patchen oder überhaupt einsehen. Wenn Ihr Zertifikat an einen entfernten Root gebunden ist, lehnt ein Sender mit aktuellem Store es ab, während einer mit älterem Bundle es weiter akzeptiert; Ausfälle kommen providerweise ungleichmäßig.
Jeder Sender hat eine Retry-Logik, die entscheidet, ob Sie einen lauten Ausfall oder einen stillen Berg abgewiesener Events sehen.
Behandeln Sie die Chain als Teil Ihres Webhook-Vertrags:
- Stellen Sie eine Chain aus einer Hierarchie bereit, der jedes größere Root-Programm vertraut.
- Nach jeder Änderung senden Sie ein reales Test-Ereignis von jedem Anbieter, der eines unterstützt.
- Beobachten Sie Provider-Lieferprotokolle auf TLS-Fehler, die oft anders aussehen als HTTP-Fehler.
Wenn Ihr Tunnel-Anbieter das Zertifikat für Ihre benutzerdefinierte Domain ausstellt, fragen Sie, welche CA es ausstellt und wie eine CA-Änderung gehandhabt wird. Bringen Sie Ihre eigene, bleibt die Chain Ihre Verantwortung zu verifizieren.
Ersetzen einer Chain ohne Ausfallzeiten
Wenn sich die Chain ändern muss, zählt die Reihenfolge:
- Fügen Sie die neue CA zuerst zu Ihrem CAA-Eintrag hinzu. Ein veralteter CAA-Eintrag kann eine Notfall-Neausstellung blockieren.
- Holen Sie das Ersatz-Zertifikat mit seiner vollständigen Chain aus einer Hierarchie, die im Chrome Root Store enthalten ist – Googles empfohlene Vorgehensweise. Bestätigen Sie auch die anderen Root-Programme, die Ihnen wichtig sind.
- Installieren Sie es und führen Sie Schritt 1 erneut aus, um zu bestätigen, dass die präsentierte Chain nicht mehr die betroffenen Roots oder Zwischenzertifikate benennt.
- Führen Sie Schritt 2 erneut aus in Ihren Laufzeiten und senden Sie Test-Webhooks.
- Stickern Sie das alte Zertifikat erst dann ab.
ACME-Automatisierung macht das zu einer kurzen Aufgabe. Das ist die praktische Lehre aus der 97-Prozent-Quote von eMudhra: Die meisten betroffenen Zertifikate könnten mechanisch ersetzt werden.
Was sich noch bewegt
Die Geschichte endete nicht am 27. Oktober, und der G1-Root ist immer noch im Wandel. Am 4. November erklärte Google, dass TLS-Zertifikate, die an eMudhras verbleibendes emSign Root CA - G1 gebunden sind, standardmäßig in Chrome 153 und höher nicht mehr vertrauenswürdig sein werden, falls deren frühester Signed Certificate Timestamp (SCT) nach dem 16. November 2026 23:59:59 UTC datiert ist. Zertifikate, die bis zu diesem Moment protokolliert wurden, sind vorerst unverändert. Die Änderung war zeitgleich mit Chrome 158 Stable am 17. November geplant, und Google sagte, der Termin sowie der Ansatz könnten sich verschieben. Mozilla setzte die gleiche Frist in NSS.
Andere Anbieter gehen noch weiter:
- Microsoft kündigte an, die verbleibenden 10 eMudhra-Roots, einschließlich G1, aus Windows, Edge und WebView2 am 16. November zu entfernen.
- Apple: laut eMudhra entfernt Apple die G1-Wurzeln am 30. November, danach funktionieren Zertifikate unter ihnen auf Apple-Geräten unabhängig vom Ausstellungsdatum nicht mehr.
- eMudhra: am 7. November wurden acht weitere RSA‑Zwischenzertifikate aus dem gleichen Schlüssel-Zeremonie widerrufen. Ihre Keys sind nicht schwach, aber die Keys verließen das Hardware-Modul während der Zeremonie. Sie planten, die Ausgabe aus der G1-Hierarchie am 16. November vollständig zu stoppen.
Daher schlägt ein nach dem Cutoff ausgestelltes Zertifikat unter G1 standardmäßig in Chrome fehl, und eine schnelle Ersetzung aus der alten Hierarchie von eMudhra ist keine sichere Wahl. Führen Sie Schritt 1 erneut auf jeder Domain aus, die Sie im Oktober eilig migriert haben. Wenn sie zu G1 chaint, prüfen Sie das früheste SCT-Datum und verschieben Sie es vor Apple’s 30. November-Entfernung in eine andere Hierarchie. So lesen Sie die SCT-Daten in Ihrem Leaf-Zertifikat:
openssl s_client -connect app.example.com:443 -servername app.example.com \
  < /dev/null 2> /dev/null | openssl x509 > leaf.pem
openssl x509 -in leaf.pem -noout -text | grep -A2 "Timestamp"
Eine kurze Checkliste
- Führen Sie
openssl s_clientgegen jede benutzerdefinierte Domain aus und notieren Sie jeden Root und Zwischenzertifikat. - Ersetzen Sie alles, das zu emSign ECC Root CA - G3, oder zu den
EM ... TLS CA - G3B/G3CZwischenzertifikaten, verweist. - Prüfen Sie
emSign Root CA - G1-Ketten und deren SCT-Daten, und planen Sie, vor dem 30. November von G1 wegzugehen. - Testen Sie von curl, Python, Node.js und Go aus mit den veröffentlichten Testhosts, einschließlich der AAA- und no-CT-Varianten.
- Bauen Sie Go-Binaries und Container-Images neu; recreaten Sie Java-Keystores; starten Sie lang laufende Dienste neu.
- Bestimmen Sie, ob jeder Tunnel-Agent das Provider-CA pinnt oder das Host-Store verwendet.
- Senden Sie nach der Chain-Änderung einen echten Test-Webhook von jedem Provider.
- Halten Sie CAA-Einträge aktuell, damit eine Notfall-Neausstellung nicht blockiert wird.
FAQ
Muss ich handeln, wenn ich eMudhra nie verwendet habe?
Als Website-Besitzer: nein. Wenn Sie non-browser HTTPS-Clients betreiben, ja. Ein Angreifer, der die Schlüssel besitzt, könnte sich als jede Seite gegenüber einem Client ausgeben, der das Root noch vertraut und Revocation- sowie CT-Prüfungen überspringt.
Schützt ein gepatchter Systemstore meine Go- und Node.js‑Programme?
Nicht allein. Node.js liefert seine eigene Root-Liste, und Go führt seinen eigenen Filter in der Standardbibliothek. Updaten, neu bauen und neu starten.
Ist das Sehen von “AAA Certificate Services” in meiner Chain ein Problem?
Nicht an sich. Es ist ein legitimer Sectigo‑Root, der von vielen Chains genutzt wird. Es zählt nur, wenn die Chain durch ein eMudhra‑Zwischenzertifikat läuft oder wenn Sie prüfen, dass ein Trust Store die Cross-Signed- schwachen Schlüssel nicht mehr validieren kann.
Wie oft sollte ich auditieren?
Nach jeder CA-Änderung, Basis-Image-Aktualisierung oder Distrust-Benachrichtigung durch Root-Programme.
Quellen
- Google: Protecting Chrome and Android users from compromised eMudhra intermediate CA certificates
- Chrome Root Program notice on emSign Root CA - G1 (CCADB Public)
- eMudhra Intermediate CA Compromise (researcher’s disclosure and patch tracker)
- Apple: About the compromised eMudhra intermediate CAs
- ngrok: The default agent isn’t affected
- Node.js: October 2026 security releases
- The Hacker News: Go issues emergency update blocking eight CA keys
- ctlogs.dev: eMudhra intermediate CA compromise (timeline and CT data)
- Mozilla Bugzilla 2089115: emSign Root CA - G1 distrust-after
- SSL.com: Check your certificates before October 27
- Cycode: How to test, patch and find old trust
- Fleet: Trust stores and the eMudhra compromise
Related InstaTunnel pages
Continue from this article into the most relevant product guides and workflows.
Related Topics
Keep building with InstaTunnel
Read the docs for implementation details or compare plans before you ship.