Construyendo el Puente: Proxies Inversos para Desarrollo de IA de la Nube a lo Local
Quick answer
Puente API de Copilot: Proxies inversos seguros para desarrollo local de IA: webhook testing answer
For local webhook testing, run your app locally, expose it with a public HTTPS tunnel, and paste the stable callback URL into the provider dashboard.
How do I test webhooks on localhost?
Start your local server, open a public HTTPS tunnel to that port, configure the provider webhook URL, and inspect events in your local logs.
Why does a stable webhook URL matter?
Stable URLs prevent provider dashboards from needing manual callback updates every time you restart a tunnel.
El espacio de trabajo moderno para desarrolladores existe en un estado de tensión arquitectónica. Por un lado está la nube: clusters masivos de LLM, asistentes de codificación alojados en la nube como GitHub Copilot, y plataformas gestionadas de agentes operando dentro de datacenters remotos. Por otro lado, está el entorno local: bases de código propietarias, bases de datos de prueba efímeras en localhost, microservicios internos y herramientas especializadas para desarrolladores.
Para que los sistemas de IA basados en la nube entreguen una automatización verdadera y contextual — depuración de fallos en consultas de PostgreSQL, inspección de diferencias git no comprometidas, ejecución de scripts especializados — deben acceder de forma segura a la máquina local del desarrollador. A la inversa, los desarrolladores frecuentemente necesitan enrutar sus suscripciones de IA en la nube hacia interfaces de línea de comandos (CLIs) y agentes personalizados sin exponer secretos empresariales ni violar límites de tasa de API.
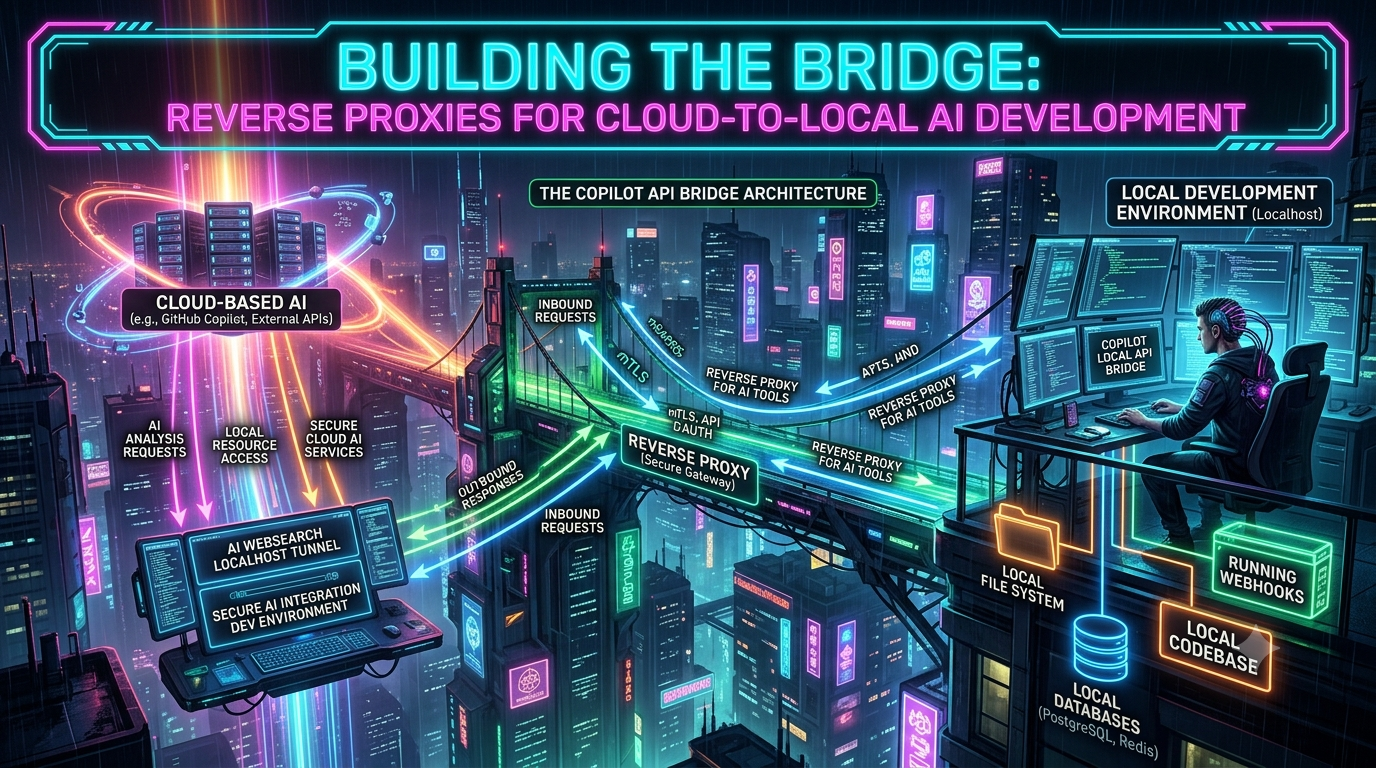
Este requerimiento arquitectónico ha dado lugar a puentes API locales de Copilot y proxies inversos dedicados para herramientas de IA. Situados entre los motores de IA en la nube y los entornos de desarrollo locales, estos proxies actúan como controles de tráfico inteligentes, manejando traducción de protocolos, autorización de tokens, sanitización de encabezados y túneles seguros a través de conexiones salientes únicamente.
Esta guía explica la arquitectura de puentes de IA de la nube a lo local, patrones de implementación en el mundo real, y una construcción paso a paso de un entorno de desarrollo seguro para integración de IA.
1. Visión general arquitectónica: El Puente de IA de la Nube a lo Local
En su núcleo, una arquitectura de puente de IA resuelve un problema fundamental de redes: establecer comunicación bidireccional, rica en contexto, entre servicios de IA en la nube y entornos privados locales sin abrir puertos entrantes en un firewall corporativo.
+-----------------------------------------------------------------------------------+
|                                  LÍMITE DE LA NUBE                                |
|                                                                                     |
|   +-----------------------+                    +------------------------------+    |
|   | Agente IA en la Nube / SaaS |             | API de la plataforma GitHub Copilot |   |
|   | (Claude, Copilot UI)          |             | (backend propietario de GitHub)     |   |
|   +-----------+-----------+                    +--------------+---------------+    |
+---------------+-----------------------------------------------+-------------------+
                | (Tráfico MCP entrante vía túnel)             | (Llamadas de inferencia ascendente)
                v                                                 v
+---------------+-----------------------------------------------+-------------------+
|               |              MÁQUINA LOCAL DE DESARROLLO       |                   |
|               |                                                 |                   |
|   +-----------v-----------+                     +--------------v---------------+   |
|   | Túnel saliente seguro |                     | Puente API Copilot local     |   |
|   | (Cloudflare/Pinggy)    |                     | (Proxy inverso en 127.0.0.1) |   |
|   +-----------+-----------+                     +--------------+---------------+   |
|               |                                                 |                   |
|               v                                                 v                   |
|   +-----------+-----------+                     +--------------+---------------+   |
|   | Servidor MCP local     |                     | CLI/agente de desarrollador local |   |
|   | (DB, índice de archivos, RAG) |             | (Claude Code, agentes personalizados) |   |
|   +------------------------+                    +-------------------------------+   |
|                                                                                     |
+-----------------------------------------------------------------------------------+
El puente opera en dos direcciones distintas:
- Ejecución remota de contexto de la nube a lo local. Un modelo de IA alojado en la nube necesita activar una herramienta local o inspeccionar una base de datos local. La solicitud viaja a través de un túnel cifrado saliente hacia un servidor MCP (Protocolo de Contexto de Modelo) interno que escucha en la interfaz de loopback (
127.0.0.1). - Emulación de proveedor de la nube a lo local. Una herramienta o agente CLI local necesita comunicarse con un proveedor LLM. El proxy local escucha en un puerto de loopback, intercepta llamadas API en formato OpenAI o Anthropic, las traduce a solicitudes compatibles con la upstream, y maneja la autenticación de forma transparente.
En ambos patrones, el proxy inverso actúa como perímetro de seguridad. Garantiza que los sistemas de archivos locales en crudo nunca estén expuestos directamente a internet, mientras elimina encabezados de cliente incompatibles, normaliza eventos de streaming y aplica una autorización estricta con token portador.
2. Patrones clave del puente y traducción de forma de cable
Al integrar herramientas de IA dispares, los desajustes en la forma de cable son comunes. Los diferentes clientes hablan diferentes protocolos, esperan diferentes esquemas JSON, y pasan encabezados personalizados. El proxy inverso cierra estas brechas de protocolo.
Patrón del puente API de Copilot
Un ecosistema pequeño pero activo de proxies inversos — messense/copilot-api-proxy, ericc-ch/copilot-api y sus múltiples forks (betaHi/copilot-api, craz-yq/copilot-api, y otros) — actúan como middleware local entre agentes CLI (Claude Code, Codex CLI, scripts de orquestación personalizados) y una suscripción a GitHub Copilot. Ninguno de estos proyectos cuenta con soporte oficial de GitHub; son ingeniería inversa, explícitamente etiquetados como propensos a romperse, y las condiciones de uso de GitHub advierten que el uso automatizado o por scripting excesivo puede activar detección de abusos y suspensión temporal. Esa advertencia vale la pena repetirla antes de integrarlos en una pipeline CI.
En lugar de pagar por claves API duplicadas en múltiples proveedores de LLM, un desarrollador ejecuta un puente local — messense/copilot-api-proxy por defecto en el puerto 9876. El puente ofrece endpoints neutrales para proveedores:
| Ruta | Comportamiento |
|---|---|
POST /v1/chat/completions |
Formato de Completions de Chat de OpenAI |
POST /v1/responses |
API de Respuestas de OpenAI (requerido para modelos gpt-5 y similares a Codex, que rechazan /chat/completions) |
POST /v1/messages |
Formato de Mensajes de Anthropic; modelos Claude nativos se envían directamente a /v1/messages de Copilot, preservando flujo tool_use/tool_result en estilo Anthropic en lugar de traducir en círculo a través de OpenAI |
POST /v1/messages/count_tokens |
Conteo de tokens compatible con Anthropic |
GET /v1/models |
Lista de modelos disponibles en el plan Copilot del usuario |
Cuando una solicitud llega al puente, el proxy:
- Valida y actualiza en segundo plano el token OAuth de GitHub Copilot, almacenándolo en
~/.local/share/copilot-api-proxy/github_tokencon permisos0600en archivo y0700en directorio. - Inyecta los encabezados que requiere el backend de GitHub:
Copilot-Integration-Id,X-Initiator(establecido enuseroagentsegún si la conversación ya contiene turnos de asistente/herramienta),Openai-Intent, y un flagCopilot-Vision-Requestpara entradas de imagen. Los proxies comunitarios convergieron en este conjunto exacto de encabezados tras ingeniería inversa del tráfico oficial del cliente Copilot Chat en VS Code; una solicitud sinCopilot-Integration-Ides rechazada de inmediato con un error de Solicitud Incorrecta. - Gestiona alias de nombres de modelos para solicitudes en forma de Anthropic —
messense/copilot-api-proxymapea los niveles genéricosopus/sonnet/haikuque Claude Code espera a IDs concretos de modelos Copilot mediante variables de entornoBIG_MODEL/MIDDLE_MODEL/SMALL_MODEL, y limitamax_tokensentreMIN_TOKENS_LIMITyMAX_TOKENS_LIMIT(por defecto 4096) antes de enviarlo hacia arriba.
Una corrección importante: el manejo de esfuerzo de razonamiento en estos puentes no es una simple “limitar todo lo no soportado a high”. Los modelos de la familia GPT-5 aceptan comúnmente un nivel xhigh explícito como valor de primera clase (varios forks del proxy lo pasan directamente mediante la variable de entorno COPILOT_REASONING_EFFORT, y la documentación de Copilot de Microsoft lista xhigh como soportado en modelos gpt-5.1/gpt-5.2), por lo que un puente que silenciosamente degrade xhigh a high estaría descartando una configuración legítima y solicitada por el usuario en lugar de protegerse contra una verdadera rechazo de API. Construya este tipo de adaptador de forma defensiva — pase los niveles de razonamiento cuando el modelo upstream los soporte, y solo limite en rechazo confirmado.
Patrón del túnel MCP
El Protocolo de Contexto de Modelo (MCP) de Anthropic usa un esquema JSON-RPC 2.0 estandarizado para exponer herramientas, recursos y prompts a agentes de IA. Los servidores MCP locales comunican tradicionalmente vía stdio; los agentes de IA en la nube necesitan un transporte accesible en red.
Es importante ser preciso sobre qué transporte es, porque el protocolo cambió en 2025. El transporte remoto original, “HTTP+SSE,” usaba dos endpoints separados — uno para mensajes POST, otro para un stream SSE de larga duración — y fue reemplazado desde la revisión del MCP del 26-03-2025 por Streamable HTTP: un único endpoint (convencionalmente /mcp) que acepta POST para cada mensaje JSON-RPC, con el servidor libre de responder con JSON plano o un stream SSE para esa solicitud. El transporte HTTP+SSE ahora está formalmente en desuso bajo la política de ciclo de vida de funciones de MCP — los nuevos servidores no deberían implementarlo, aunque los clientes aún deben soportarlo para servidores antiguos. FastMCP (el framework Python más común para esto) refleja esta migración: mcp.run(transport="http", ...) y mcp.run(transport="streamable-http", ...) son ambos actuales y equivalentes, mientras que transport="sse" está documentado como “legacy — usar HTTP en proyectos nuevos.” Una revisión adicional del 28-07-2026 elimina incluso el stream SSE basado en GET y los IDs de sesión a nivel de protocolo, en favor de una solicitud JSON-RPC por POST — importante para servidores que quieran mantenerse compatibles a largo plazo, aunque como borrador aún no reemplaza la revisión oficial de 25-11-2025.
Para conectar modelos en la nube con herramientas locales, un túnel saliente mapea un endpoint HTTPS público a ese servidor MCP en modo Streamable HTTP. El proxy inverso termina TLS en el borde, verifica firmas HMAC o tokens portadores entrantes, y enruta solicitudes JSON-RPC válidas a herramientas locales como verificadores de sintaxis de código, motores de consulta de bases de datos, o pipelines RAG personalizados.
3. Casos de uso principales para puentes de IA de la nube a lo local
Caso de uso 1: Exponer bases de datos locales y búsqueda de código a agentes en la nube
Supón que un ingeniero usa un espacio de trabajo de IA en la nube para depurar una consulta SQL compleja. La base de datos no está en la nube; corre en un contenedor Docker en su estación de trabajo.
Al correr un servidor MCP local que interactúa con pg-promise o SQLAlchemy y canalizarlo a través de un túnel saliente, el agente en la nube puede invocar herramientas como list_tables, describe_schema, o explain_query directamente contra localhost:5432. El código y los datos permanecen en la estación de trabajo del desarrollador; solo los resultados de ejecución de herramientas explícitas salen del entorno local.
Caso de uso 2: Enrutamiento unificado de modelos vía suscripción Copilot
Los desarrolladores prefieren flujos de trabajo especializados en la línea de comandos — Claude Code, Codex CLI, OpenCode — mientras mantienen una suscripción activa a GitHub Copilot.
Usando un puente API de Copilot local, el desarrollador configura sus herramientas CLI para apuntar a http://localhost:9876. El puente pasa directamente los modelos Claude en /v1/messages, traduce solicitudes para modelos GPT/Codex en formato Respuestas de OpenAI, y aplica los límites de tokens antes de reenviar. (Una advertencia: algunos README de proxies ahora advierten explícitamente que enrutar un contexto inusualmente grande — por ejemplo, una variante Claude con un nivel extendido [1m] — puede activar la detección de abusos de GitHub, por lo que varios forks recomiendan mantener el tamaño estándar incluso si el modelo soporta más.)
Caso de uso 3: Búsqueda web local y túneles RAG empresariales
Las plataformas de LLM en la nube frecuentemente restringen o cobran mucho por herramientas de búsqueda web integradas, y la búsqueda en la nube no puede rastrear wikis internos, documentación local, o servidores de staging privados.
Un túnel localhost de búsqueda web IA resuelve esto exponiendo un indexador local o navegador sin cabeza a la IA en la nube. Cuando el modelo en la nube requiere contexto externo, realiza una llamada a herramienta a través del túnel a un motor de búsqueda local (un contenedor SearXNG, una base de datos vectorial local), la búsqueda se ejecuta en redes internas, y se devuelve un contexto en markdown limpio al modelo en la nube.
4. Implementación paso a paso: Construcción de un puente seguro
Este proceso tiene tres componentes: un servidor FastMCP en Python que expone herramientas de búsqueda de archivos y bases de datos, un proxy API local que aplica autenticación con token portador y aislamiento en loopback, y un túnel seguro saliente que permite a modelos de IA en la nube acceder sin abrir puertos en el firewall.
Paso 1: Crear el servidor de herramientas local (FastMCP)
Instala FastMCP:
pip install fastmcp
Crea local_bridge_server.py:
import os
import glob
from fastmcp import FastMCP

# Inicializa el servidor MCP
mcp = FastMCP("LocalDevBridge")

@mcp.tool()
def search_local_files(directory: str, extension: str) -> list[str]:
    """Buscar archivos que coincidan con una extensión específica en un directorio local de forma segura."""
    # Protección básica contra traversal de directorios
    abs_base = os.path.abspath(directory)
    if not os.path.exists(abs_base):
        return [f"Error: El directorio {directory} no existe."]

    pattern = os.path.join(abs_base, f"**/*.{extension.lstrip('.')}")
    matches = glob.glob(pattern, recursive=True)
    # Devolver rutas relativas para no exponer estructuras completas del sistema
    return [os.path.relpath(m, start=abs_base) for m in matches[:50]]

@mcp.tool()
def read_local_file_head(filepath: str, max_lines: int = 100) -> str:
    """Leer las primeras N líneas de un archivo local especificado."""
    if not os.path.exists(filepath):
        return f"Error: Archivo {filepath} no encontrado."

    try:
        lines = []
        with open(filepath, 'r', encoding='utf-8') as f:
            for _ in range(max_lines):
                line = f.readline()
                if not line:
                    break
                lines.append(line)
        return "".join(lines)
    except Exception as e:
        return f"Error leyendo archivo: {str(e)}"

if __name__ == "__main__":
    # Escuchar en 127.0.0.1 para aislamiento estricto.
    # transport="http" sirve al transporte Streamable HTTP moderno
    # (FastMCP trata "http" y "streamable-http" como equivalentes).
    print("Iniciando servidor MCP local en http://127.0.0.1:8000/mcp")
    mcp.run(transport="http", host="127.0.0.1", port=8000)
Ejecuta el servidor:
python local_bridge_server.py
Paso 2: Construir el proxy inverso y control de tokens
Para asegurar que solo herramientas autorizadas en la nube puedan acceder a nuestro servidor MCP local, envuélvelo en un proxy inverso ligero usando Node.js y http-proxy. Esta capa aplica verificación estricta de tokens portadores y elimina encabezados sospechosos.
mkdir ai-bridge-proxy && cd ai-bridge-proxy
npm init -y
npm install http-proxy dotenv
Crea .env:
BRIDGE_TOKEN=super-secret-local-dev-key-2026
Crea proxy.js:
require('dotenv').config();
const http = require('http');
const httpProxy = require('http-proxy');

// Token secreto requerido para todas las solicitudes entrantes
const BRIDGE_BEARER_TOKEN = process.env.BRIDGE_TOKEN || "super-secret-local-dev-key-2026";
const TARGET_MCP_SERVER = "http://127.0.0.1:8000";
const PROXY_PORT = 9000;

const proxy = httpProxy.createProxyServer({});

// Manejar errores del proxy sin detener el servicio
proxy.on('error', (err, req, res) => {
    console.error('[Error del Proxy]:', err.message);
    if (!res.headersSent) {
        res.writeHead(502, { 'Content-Type': 'application/json' });
        res.end(JSON.stringify({ error: 'Bad Gateway: Servidor local no alcanzable.' }));
    }
});

const server = http.createServer((req, res) => {
    console.log(`[${new Date().toISOString()}] ${req.method} ${req.url}`);

    // Verificación de token Bearer
    const authHeader = req.headers['authorization'];
    if (!authHeader || authHeader !== `Bearer ${BRIDGE_BEARER_TOKEN}`) {
        console.warn('[Intento de acceso no autorizado]: Token inválido o ausente');
        res.writeHead(401, { 'Content-Type': 'application/json' });
        return res.end(JSON.stringify({ error: '401 No autorizado: Token de puente inválido' }));
    }

    // Sanitizar encabezados antes de reenviar
    delete req.headers['x-forwarded-host'];
    req.headers['x-ai-bridge-version'] = '1.0.0';

    // Enrutamiento al servidor MCP interno
    proxy.web(req, res, { target: TARGET_MCP_SERVER });
});

server.listen(PROXY_PORT, '127.0.0.1', () => {
    console.log(`[Proxy de puente] Corriendo en http://127.0.0.1:${PROXY_PORT}`);
    console.log(`[Seguridad] Autenticación con token Bearer activa.`);
});
Inicia el proxy:
node proxy.js
http-proxy (node-http-proxy) es una librería madura y ampliamente utilizada para este patrón de pasarela; si prefieres evitar dependencias adicionales, los módulos fetch/http de Node o undici con ProxyAgent pueden hacer el mismo trabajo para un único destino.
Paso 3: Establecer un túnel saliente seguro de confianza cero
Ahora que el proxy local gestiona la validación de tokens en el puerto 9000, expón ese puerto a plataformas de IA en la nube de forma segura.
Abrir puertos en el router (reenviando puertos) es peligroso porque expone direcciones IP en escaneos públicos. En su lugar, usa un túnel saliente cifrado que inicia una conexión desde tu red privada hacia un proveedor de borde.
Opción A: Túnel Cloudflare (cloudflared)
El panel de Cloudflare ahora por defecto crea túneles con configuración basada en tokens gestionados desde el panel (en Networking → Tunnels en la versión actual de Zero Trust / Cloudflare One — esa sección se movió allí en una actualización de navegación de marzo de 2026). Para infraestructura controlada por scripts o en control de versiones, el flujo CLI con certificados mostrado abajo sigue siendo soportado como alternativa “gestión local”:
brew install cloudflared
cloudflared tunnel login
cloudflared tunnel create local-ai-bridge
Configura el enrutamiento en ~/.cloudflared/config.yml:
tunnel: <TUNNEL_UUID>
credentials-file: /Users/dev/.cloudflared/<TUNNEL_UUID>.json

ingress:
  - hostname: ai-bridge.tudominio.com
    service: http://127.0.0.1:9000
  - service: http_status:404
Enruta DNS y ejecuta el túnel:
cloudflared tunnel route dns local-ai-bridge ai-bridge.tudominio.com
cloudflared tunnel run local-ai-bridge
Un detalle importante: los túneles rápidos sin configuración (comando cloudflared tunnel --url http://localhost:9000, sin login) tienen un límite de 200 solicitudes concurrentes y no soportan SSE — lo que rompería silenciosamente la ruta de fallback SSE en un servidor MCP que aún necesita comunicarse con clientes antiguos. Usa un túnel con nombre y login como el anterior para cualquier uso más allá de una demo de cinco minutos.
Opción B: Túneles SSH (Pinggy / Zrok)
Para prototipado rápido o sesiones efímeras, los túneles SSH como Pinggy ofrecen endpoints HTTPS instantáneos sin instalar daemons:
ssh -p 443 -R0:localhost:9000 free.pinggy.io
El terminal mostrará una URL HTTPS pública en la forma https://rnskg-21-24-129-38.run.pinggy-free.link (nivel gratuito; las cuentas Pro pueden enlazar un dominio persistente a su token). Los túneles gratuitos de Pinggy están limitados a 60 minutos por sesión y muestran una página de revisión única en la primera carga — importante si esto se integra en pipelines automáticos en lugar de clics humanos.
Paso 4: Conectar la plataforma de IA en la nube con tu puente local
Con el túnel activo, registra el endpoint de la herramienta local en tu plataforma de IA en la nube. Para vincular las herramientas del puente a una sesión Claude Code:
claude mcp add --transport http local_dev_bridge https://ai-bridge.tudominio.com/mcp \
  --header "Authorization: Bearer super-secret-local-dev-key-2026"
Verifica que las herramientas sean reconocidas:
claude mcp list
Ahora, al solicitar a Claude Code “buscar en mi repositorio local todos los archivos de configuración y resumir los ajustes de la base de datos” se realiza una llamada a herramienta que viaja por el túnel de Cloudflare, pasa la verificación de token del Node.js proxy, se ejecuta localmente en Python FastMCP, y devuelve el contexto de archivos de forma segura al agente.
5. Arquitectura de seguridad para integraciones de IA
Exponer capacidades del sistema local a bucles de ejecución de LLM externos introduce vectores de ataque novedosos. Los ingenieros de software que construyen entornos seguros de integración de IA deben aplicar defensa en profundidad en tres capas:
+-----------------------------------------------------------------------------------+
|                        MATRIZ DE DEFENSA DE TRES CAPAS                            |
+-----------------------------------------------------------------------------------+
|  1. Capa de red          | Enlace solo en loopback (127.0.0.1), Túneles salientes,  |
|                         | Lista blanca estricta de IPs, Sin reglas de firewall entrantes |
+-------------------------+---------------------------------------------------------+
|  2. Capa de aplicación   | Autenticación con token portador, Validación de encabezados de origen, |
|                         | Sanitización de esquema, Eliminación de encabezados, Limitación de tasa |
+-------------------------+---------------------------------------------------------+
|  3. Capa de ejecución    | Espacio de archivos solo lectura, Validación estricta de rutas, |
|                         | Sandbox para ejecución de comandos, Registro de auditoría |
+-----------------------------------------------------------------------------------+
1. Mitigación de amenazas: Inyección de prompt indirecta. Si un agente IA busca en archivos locales o páginas web internas, un atacante podría insertar instrucciones maliciosas en un comentario local o archivo de logs. Mitigación: no conceder derechos arbitrarios de ejecución shell a las herramientas del puente local; usar validación estricta de esquema (Pydantic o Zod); restringir herramientas de archivos a subárboles de directorios explícitos; nunca exponer eval() o herramientas bash sin restricciones en un endpoint público.
2. Rebinding DNS. La especificación actual del transporte HTTP Streamable de MCP requiere que los servidores validen la cabecera Origin en cada conexión entrante y rechacen las inválidas con 403 Forbidden, además de recomendar enlazar los servidores locales a 127.0.0.1 en lugar de 0.0.0.0 — precisamente para evitar que un sitio malicioso abierto en una pestaña del navegador hable silenciosamente con un servidor MCP local. Esto ahora es un requerimiento a nivel de protocolo, no solo una buena práctica, y vale la pena verificar que el framework MCP que uses lo implemente (FastMCP sí).
3. Fugas de tokens y aislamiento de sesiones. Los proxies reversos locales que interactúan con GitHub Copilot almacenan credenciales localmente — ~/.local/share/copilot-api-proxy/github_token en messense/copilot-api-proxy. Mitigación: restringir permisos del archivo de token a 0600 y permisos del directorio a 0700; nunca guardar tokens OAuth en archivos de configuración CLI accesibles al cliente; forzar que las aplicaciones cliente se autentiquen contra el proxy usando un token de puente ephemeral separado.
4. Salvaguardas contra bucles infinitos. Los bucles de agentes pueden quedar atrapados en ciclos repetitivos de llamadas a herramientas, generando miles de solicitudes en segundos — suficiente para agotar cuotas de API o activar alertas de detección de abusos de GitHub, que advierten sobre “solicitudes rápidas o en masa, como las automatizadas” como motivo de advertencia o suspensión temporal. Mitigación: limitar concurrencia y volumen de solicitudes por cliente y proxy, y tratar cualquier puente respaldado por Copilot como algo que debe operar a tasas humanas, no en batch a escala CI.
Aquí una comparación actualizada de herramientas comunes de proxy inverso usadas en desarrollo de IA local:
| Herramienta / Patrón | Mejor caso de uso | Capacidad de autenticación | Soporte de protocolo | Complejidad de despliegue |
|---|---|---|---|---|
| Tailscale / WireGuard | Red privada entre dispositivos de desarrolladores | OAuth / SAML SSO | Cualquier tráfico TCP/UDP | Bajo (instalar cliente) |
Túnel Cloudflare (cloudflared) |
Endpoints HTTPS públicos para agentes de IA en la nube | Cloudflare Access + token de túnel | HTTP / SSE / WebSockets | Medio (DNS requerido para túneles nombrados; túneles rápidos no) |
copilot-api-proxy y forks |
Convertir suscripción Copilot en APIs compatibles con OpenAI/Anthropic | OAuth de GitHub + token local opcional | REST / SSE en streaming | Bajo (binario/CLI único) |
| FastMCP + Proxy personalizado | Exponer bases de datos, búsqueda o scripts especializados | Token de portador personalizado / HMAC | JSON-RPC sobre HTTP Streamable | Medio (configuración de scripts) |
6. Configuración avanzada: RAG local con túnel de búsqueda web IA
Para demostrar el poder completo de una configuración híbrida nube a local, considera un puente de búsqueda web y recuperación de documentos local. Esto permite a modelos en la nube buscar en documentación interna sin subir esos documentos a almacenamiento en la nube.
Un trabajador de fondo local indexa archivos .md, .pdf, y páginas internas de wiki en un almacén vectorial ligero (LanceDB o ChromaDB) en localhost, y un servidor FastMCP expone una herramienta query_internal_docs que un endpoint tunelizado hace accesible a asistentes en la nube:
# fragmento del endpoint de herramienta de búsqueda local
from fastmcp import FastMCP
import lancedb

mcp = FastMCP("LocalSearchBridge")
db = lancedb.connect("~/.local_doc_index")
table = db.open_table("dev_docs")

@mcp.tool()
def query_internal_docs(query: str, limit: int = 3) -> list[dict]:
    """Buscar en documentación interna y registros de decisiones arquitectónicas (ADRs)."""
    # Ejecutar búsqueda semántica localmente
    results = table.search(query).limit(limit).to_list()

    formatted_results = []
    for r in results:
        formatted_results.append({
            "title": r["title"],
            "category": r["category"],
            "content": r["text"][:500]  # truncar longitud del fragmento
        })
    return formatted_results

if __name__ == "__main__":
    mcp.run(transport="http", host="127.0.0.1", port=8001)
Al desacoplar el índice de búsqueda del LLM, el modelo en la nube actúa estrictamente como motor de razonamiento: solicita contexto dinámicamente a través del túnel, recibe resultados estructurados en JSON, y transmite la respuesta de vuelta al desarrollador — manteniendo las especificaciones internas sensibles en hardware local.
7. Otro significado: “Túneles MCP” propios de Anthropic
Cualquier cosa llamada “túnel MCP” en 2026 podría significar una de dos cosas realmente diferentes, y vale ser explícito sobre cuál es.
Todo lo mencionado arriba es el patrón comunitario: un tercero (Cloudflare, Pinggy, un proxy inverso personalizado) transporta tráfico hacia la máquina del desarrollador para que un agente en la nube pueda acceder a un servidor MCP alojado localmente. Anthropic ha lanzado desde entonces una función homónima, de primer nivel, que funciona en sentido opuesto. Túneles MCP en la plataforma Claude — actualmente en vista previa de investigación y disponibles para organizaciones en el plan Claude Enterprise bajo solicitud — permiten que un Agente Gestionado de Claude o la API de Mensajes accedan a un servidor MCP que reside dentro de la red privada de una organización, sin que esa organización abra puertos entrantes en el firewall o exponga el servidor a internet público. El mecanismo es similar en arquitectura a este patrón: un pequeño conector cloudflared que llama desde dentro de la red privada hacia el borde de Cloudflare, y un componente proxy (mcp-proxy, publicado por Anthropic) que termina una capa TLS con un certificado solo en posesión del cliente, por lo que Cloudflare nunca ve cargas útiles sin cifrar. Se acompaña de una función relacionada, sandbox autohospedados (beta pública), que permite a los Agentes Gestionados ejecutar llamadas a herramientas en infraestructura controlada por el cliente — autohospedada o a través de proveedores gestionados como Cloudflare, Daytona, Modal y Vercel.
La diferencia práctica: los puentes construidos anteriormente en esta guía permiten que tu máquina local ofrezca herramientas a un agente en la nube con el que interactúas en modo interactivo. Los MCP tunnels de Anthropic permiten que los servidores MCP en red privada de una empresa sean accesibles a Agentes Gestionados y a la API de Mensajes a nivel de cuenta, bajo los términos de fiabilidad y soporte de Anthropic (explícitamente ninguno, mientras sigue en vista previa de investigación, y depende del uptime de Cloudflare como proveedor de transporte externo). Si tu organización busca dar acceso duradero a sistemas internos a agentes, en lugar de construir un puente en tu máquina de desarrollo personal, esa función de primer nivel — accesible solicitando vista previa de investigación — vale la pena evaluarla antes de crear una solución personalizada.
8. Lista de verificación operacional para despliegue de puente
Antes de desplegar un puente de IA de la nube a lo local en un equipo de desarrollo, revisa esta lista de preparación operacional:
- [ ] Verificación de enlace en loopback — confirma que cada servidor MCP y servicio proxy se enlacen explícitamente a
127.0.0.1en lugar de0.0.0.0, para evitar exposición no autorizada en redes Wi-Fi físicas. - [ ] Validación de cabecera
Origin— confirma que el servidor MCP rechace solicitudes conOriginausente o inválido (403 Forbidden), según la especificación de transporte Streamable HTTP, para protección contra rebinding DNS. - [ ] Aplicación de tokens de portador — asegura que cada solicitud entrante en el proxy esté protegida por un token secreto de alta entropía, generado y almacenado por separado del OAuth upstream.
- [ ] Fortalecimiento del túnel saliente — ejecuta el daemon del túnel bajo un usuario sin privilegios, y prefiere un túnel nombrado/autenticado sobre uno rápido sin configuración para cualquier uso más allá de una demo corta.
- [ ] Límites de tasa de solicitudes — limita la concurrencia y volumen de solicitudes por minuto en el proxy, especialmente para puentes respaldados por Copilot, para mantenerse lejos de los umbrales de detección de abusos de GitHub.
- [ ] Telemetría y auditoría — registra todas las invocaciones de herramientas, timestamps de solicitudes y orígenes IP en un archivo local para auditoría.
Futuro con arquitecturas de IA de la nube a lo local
La frontera entre inteligencia en la nube y entornos de desarrollo locales se está difuminando. En lugar de una elección binaria entre ejecución local pura y dependencia total de la nube, la arquitectura híbrida de puente ofrece lo mejor de ambos mundos.
Al desplegar un proxy inverso inteligente para herramientas de IA, los desarrolladores pueden aprovechar el poder de razonamiento de la infraestructura de LLM en la nube, mientras mantienen control sobre archivos locales, bases de datos privadas y derechos de suscripción. Ya sea un puente API de Copilot local para flujos de línea de comandos o un túnel de búsqueda web IA localhost para recuperación segura de documentos, un puente bien protegido y autenticado con tokens mantiene el entorno de desarrollo rápido, con contexto y seguro — y ahora, es importante saber si el “túnel MCP” que anuncia una herramienta es el patrón comunitario que esta guía construye, o la función de red empresarial de Anthropic con el mismo nombre.
Registro de cambios
Correcciones y adiciones verificadas contra el sitio oficial de especificación del Protocolo de Contexto de Modelo (modelcontextprotocol.io), la documentación propia de FastMCP (gofastmcp.com), el README de messense/copilot-api-proxy en GitHub, forks relacionados de Copilot-proxy (ericc-ch/copilot-api, betaHi/copilot-api, craz-yq/copilot-api), documentación de Cloudflare para cloudflared, documentación de la plataforma Claude de Anthropic para túneles MCP, y la documentación oficial del cliente MCP de Claude Code:
- Se eliminó la estructura de metadatos. Se eliminó el bloque de frontmatter/título y autor del inicio del borrador, en línea con el estilo de la serie.
- Corrección principal — terminología de transporte. El borrador describía el transporte remoto MCP como “HTTP/SSE (Eventos enviados por servidor)” en todo momento. Ese transporte fue reemplazado por Streamable HTTP desde la revisión MCP del 26-03-2025 y ahora está formalmente en desuso (los servidores nuevos “no deberían” implementarlo). Se reescribió la sección del Patrón de Túnel MCP para describir el transporte actual basado en POST de un único endpoint Streamable HTTP, y se añadió la revisión en borrador del 28-07-2026 (eliminación del stream GET y los IDs de sesión a nivel de protocolo) como nota futura, no como hecho establecido, ya que no ha reemplazado la revisión oficial de 25-11-2025.
- Se corrigió la afirmación sobre esfuerzo de razonamiento. El borrador afirmaba que los puentes Copilot limitan silenciosamente
xhigh/maxahigh. Verificado contra el README debetaHi/copilot-apiy la documentación de Microsoft,xhighahora es aceptado nativamente en varios modelos actuales (pasado directamente, no degradado), por lo que un puente que lo degrade silenciosamente estaría descartando una configuración legítima. Se reformuló la recomendación: “pasar cuando sea soportado, limitar solo en rechazo confirmado.” - Se verificaron y ajustaron detalles del puente Copilot contra el README real de
messense/copilot-api-proxy: puerto por defecto9876, la ruta de almacenamiento del token (~/.local/share/copilot-api-proxy/github_token) y permisos (0600en archivo,0700en directorio), los encabezados necesarios (Copilot-Integration-Id,X-Initiator,Openai-Intent,Copilot-Vision-Request), y las variables de entorno para alias de modelos y límites de tokens (BIG_MODEL,MIDDLE_MODEL,SMALL_MODEL,MAX_TOKENS_LIMIT). Se añadió que este es uno de varios forks comunitarios activos, no soportados por GitHub, y que las condiciones de uso de GitHub advierten sobre detección de abusos. - Se añadió una tabla de endpoints (
/v1/chat/completions,/v1/responses,/v1/messages,/v1/messages/count_tokens,/v1/models) basada en la API documentada del proxy, en lugar de la lista sin fuente del borrador. - Se corrigió la sección de Túneles Cloudflare: se aclaró que el flujo actual por defecto en el panel es crear túneles gestionados por token, en Networking → Tunnels (desde la actualización de navegación de marzo de 2026), manteniendo el flujo CLI/config.yml como alternativa “gestión local” todavía soportada. Se añadió la advertencia: los túneles rápidos sin configuración (
cloudflared tunnel --url http://localhost:9000) tienen límite de 200 solicitudes y no soportan SSE, lo que rompería silenciosamente el modo fallback SSE en un servidor MCP. - Se actualizó la sección de Pinggy: se reemplazó el ejemplo de URL por uno real de nivel gratuito y se añadió el límite de 60 minutos por sesión y la página de revisión inicial, ambos ausentes en el borrador.
- Código de FastMCP: se añadió que
transport="http"ytransport="streamable-http"son equivalentes y ambos actuales, mientras quetransport="sse"está documentado como legacy — la versión original del código era correcta, pero no aclaraba esta distinción. - Se corrigió un gap funcional en el ejemplo del proxy Node.js: el borrador instalaba
dotenvpero no lo cargaba. Se añadiórequire('dotenv').config()y un archivo.envpara que la dependencia documentada funcione. - Se añadió un nuevo ítem de seguridad: la especificación de Streamable HTTP requiere validar la cabecera
Origin(rechazar con403) para prevenir ataques de rebinding DNS, y recomienda enlazar a127.0.0.1. Esto no estaba en la matriz de defensa ni en la lista de verificación operacional; se agregó. - Nueva sección: se aclaró que “túnel MCP” puede referirse al patrón comunitario (el tema de toda esta pieza) versus la función homónima de Anthropic en la plataforma Claude, que funciona en sentido opuesto y en modo de vista previa de investigación para organizaciones en el plan empresarial, permitiendo que agentes gestionados o la API de mensajes accedan a servidores MCP en redes privadas sin abrir puertos. Se mencionan sus componentes y diferencias arquitectónicas.
- Se suavizó la afirmación del Caso de Uso 2 sobre tamaño de contexto y compresión automática, que no está documentada en esas palabras en los forks del proxy. Se explicó que el proxy usa
MAX_TOKENS_LIMITy que existe riesgo de detección de abusos si se envía un contexto excesivamente grande a través de un puente Copilot. - Otros detalles menores: se aclaró que
http-proxy(node-http-proxy) es una opción madura y vigente, y queundiciofetchson alternativas ligeras para un solo destino.
Related InstaTunnel pages
Continue from this article into the most relevant product guides and workflows.
Related Topics
Keep building with InstaTunnel
Read the docs for implementation details or compare plans before you ship.