Gestionar flotas de IoT a gran escala: SocketXP, Túneles inversos y actualizaciones OTA seguras
Quick answer
SocketXP vs ngrok: Acceso remoto y túneles para IoT: quick answer
If free tunnel limits interrupt your workflow, compare session length, stable URLs, concurrent tunnels, and paid-plan pricing before choosing a localhost tunnel tool.
What free tunnel limits should developers check first?
Check session duration, URL stability, concurrent tunnels, custom subdomains, bandwidth or request limits, and whether webhook callbacks survive restarts.
How does InstaTunnel handle longer development sessions?
InstaTunnel Free is designed around 24-hour sessions, with Pro available for higher limits and MCP endpoint tunnel workflows.
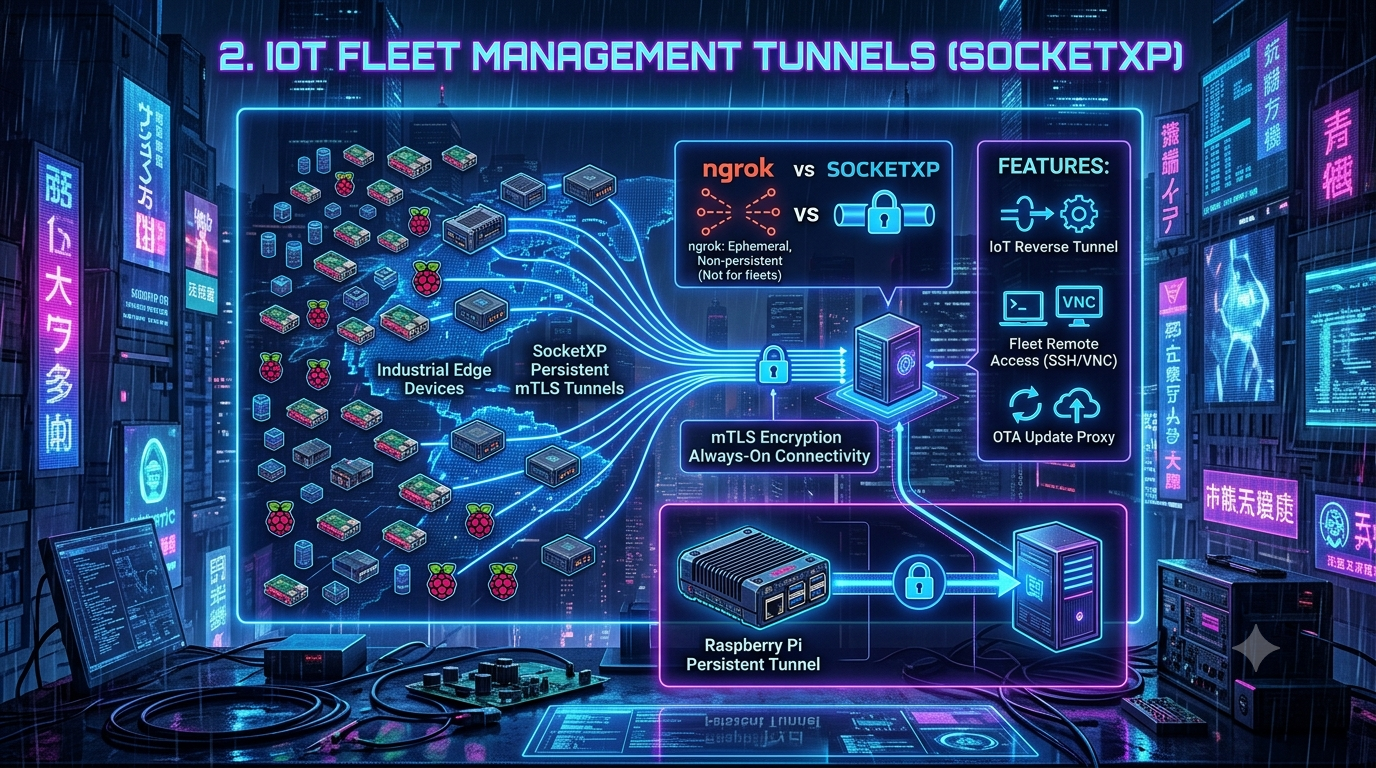
Transitioning from a single local development server to a distributed fleet of 100 field-deployed Raspberry Pis or industrial edge controllers introduces a completely different class of networking problem. The ephemeral, single-session tunneling tools developers reach for during prototyping fall apart once hardware is scattered across warehouses, vehicles, and customer sites. Purpose-built IoT device management platforms exist specifically to fill that gap — providing always-on, outbound-only tunnels for remote SSH, VNC/RDP, and over-the-air (OTA) updates without opening a single inbound port. SocketXP is one of the more established players in this space, so it’s a useful lens for looking at what a real IoT fleet-management stack actually needs to do.
Edge devices don’t sit in climate-controlled racks with static IPs. They’re deployed in warehouses, agricultural fields, retail stores, and moving vehicles — environments that introduce network layers traditional port-forwarding was never built to penetrate.
The Connectivity Problem: NAT, CGNAT, and Firewalls
A fleet of Linux-based edge devices typically connects to the internet through one of three restrictive environments:
- Corporate firewalls. Devices placed inside a client’s network are often blocked from making non-standard outbound connections, and inbound connections are denied outright by IT policy.
- Consumer NAT routers. The device only has a local
192.168.x.xor10.x.x.xaddress, with no direct path in from the internet. - Cellular CGNAT. Devices on 4G/5G modems sit behind Carrier-Grade NAT, where the carrier shares one public IP across hundreds of subscribers — making inbound port-forwarding a non-starter.
Configuring OpenVPN or IPSec across all three environments means negotiating with client IT departments, managing key exchanges, and touching routers you don’t control. A reverse tunnel sidesteps this: instead of listening for inbound traffic, a lightweight agent on the device dials out to a cloud gateway over a standard, always-allowed port (typically 443). Once that outbound connection is up, the gateway can route authenticated traffic back down it. The device stays invisible to internet-wide port scans — there’s nothing listening for a botnet to find.
SocketXP vs. ngrok — y Cómo esa comparación ha cambiado realmente
La comparación “SocketXP vs. ngrok” aparece mucho en este espacio, pero vale ser precisos sobre qué cubre cada producto hoy, porque la posición de ngrok aquí ha cambiado significativamente.
Los orígenes de ngrok son como una herramienta de productividad para desarrolladores para exponer un servidor localhost y que alguien pueda probar un webhook o compartir una build. Durante mucho tiempo, las “flotas de dispositivos” estaban fuera de su alcance. Eso ya no es correcto: ngrok ahora ofrece un producto dedicado Device Gateway. Según la propia página de ngrok para device-gateway, proporciona a cada dispositivo un endpoint seguro y direccionable a través de una conexión saliente, soporta HTTP, TCP, TLS y SSH de forma nativa (con otros protocolos como Modbus o RDP tunelados sobre TCP/TLS), ofrece SDKs para Go, Python, Rust y Java para integrarse en tu propio software de dispositivos, e incluye funciones a nivel de flota — tokens de autenticación por dispositivo, restricciones IP, validación JWT mediante Traffic Policy y observabilidad en tiempo real de la flota. La facturación por flota es de $0.02 por hora de endpoint activo (un dispositivo inactivo con un endpoint en línea no genera cargos), con precios personalizados por dispositivo o cliente para implementaciones mayores. Es importante destacar que la FAQ del propio device gateway de ngrok aclara que esto sigue siendo una capa de conectividad y control de acceso, no una plataforma de gestión de dispositivos — ngrok no tiene entrega OTA/firmware, monitoreo de recursos o seguimiento de activos integrados.
Ese último punto es la verdadera línea divisoria. SocketXP combina ese tipo de conectividad por túnel saliente con una capa de gestión de dispositivos diseñada específicamente para flotas: un Artifact Registry y sistema de despliegue para actualizaciones OTA, monitoreo del estado y uso de recursos con alertas webhook, seguimiento de activos basado en GPS y una opción de auto-hospedaje en instalaciones propias para entornos regulados o aislados. Si lo que necesitas es conectividad más control de acceso, el Device Gateway de ngrok ahora es una opción legítima que antes no existía. Pero si necesitas enviar firmware, seguir la salud de los dispositivos y gestionar el ciclo de vida de una flota, eso todavía requiere construir esa funcionalidad tú mismo sobre ngrok.
| Capacidad | ngrok (Device Gateway) | SocketXP |
|---|---|---|
| Modelo principal | Agente/SDK saliente por dispositivo; endpoint direccionable | Agente saliente por dispositivo; túnel inverso SSL/TLS |
| Protocolos nativos | HTTP, TCP, TLS, SSH (otros tunelados sobre TCP/TLS) | SSH, VNC, RDP (vía xrdp), HTTP/HTTPS, SFTP/SCP, TCP directo |
| Gestión de dispositivos en flota | URLs por dispositivo, tokens de autenticación, Traffic Policy en toda la flota, observabilidad en tiempo real | Grupos/etiquetas de dispositivos, monitoreo de estado y recursos con alertas webhook, seguimiento GPS |
| Entrega de OTA/actualizaciones de firmware | No ofrecido — construye el tuyo propio sobre la capa de conectividad | Sistema integrado de Artifact Registry + despliegue (límite de 10 MB por artefacto) |
| Modelo de facturación | $0.02/hora de endpoint activo, PAYG; precios personalizados por dispositivo/cliente | Precios bajo consulta; sin autoservicio público |
| Auto-hospedaje | No disponible | Edición Community Free (funciones limitadas, no comercial) o Enterprise con licencia |
| Modelo de seguridad | mTLS, restricciones IP, validación JWT en el borde | TLS mutuo (mTLS) de extremo a extremo |
Si tu despliegue es un grupo de desarrolladores compartiendo aplicaciones web locales, una herramienta de túnel generalista sigue siendo la opción correcta. Pero si gestionas controladores en el borde, nodos de cómputo para robótica o quioscos donde un dispositivo offline significa una visita de servicio, la capa de gestión de dispositivos — cualquiera que sea el proveedor que la ofrezca — es lo que realmente importa.
Configurar un túnel persistente en una Raspberry Pi
El agente de SocketXP es un binario único en Go sin dependencias en tiempo de ejecución, publicado para Linux, macOS y Windows en arquitecturas x86, ARM, MIPS y RISC-V. La ruta de instalación documentada actual es específica por arquitectura en lugar de un URL genérico:
# amd64 (la mayoría de VMs en la nube, escritorios x86_64)
curl -LO https://portal.socketxp.com/download/linux/amd64/socketxp  chmod +wx socketxp  sudo mv socketxp /usr/local/bin

# ARM (Raspberry Pi 3/4/5, la mayoría de placas Linux embebidas)
curl -LO https://portal.socketxp.com/download/linux/arm/socketxp  chmod +wx socketxp  sudo mv socketxp /usr/local/bin
Autentica el dispositivo contra tu cuenta. Para despliegues en flota, vale la pena nombrar el dispositivo y asignarlo a un grupo al iniciar sesión en lugar de hacerlo después en el portal:
sudo socketxp login
tu-token-de-autenticacion
--iot-device-name "temp-monitor-12345" --iot-device-group "temp-monitor"
Esto genera una clave privada por dispositivo en /var/lib/socketxp/device.key; el token de autenticación nunca se escribe en disco en el dispositivo, por lo que una unidad comprometida no filtra credenciales de toda la cuenta.
Para sobrevivir a reinicios y fallos de red, el agente se instala como un servicio systemd nativo:
sudo socketxp service install
sudo systemctl enable socketxp
sudo systemctl start socketxp
Desde ese momento, el agente mantiene una conexión persistente con la puerta de enlace, enviando un ping de mantenimiento cada 90 segundos por defecto (configurable vía ping_interval en config.json) para evitar que las entradas en la tabla NAT caduquen en enlaces celulares inestables — el agente derriba y restablece el túnel si tres pings consecutivos no reciben respuesta.
Acceso remoto: SSH, VNC y RDP
SocketXP enruta tráfico SSH, VNC y RDP (vía xrdp) a través del mismo túnel inverso SSL/TLS, y no hay un endpoint TCP público que un atacante pueda escanear — las conexiones solo son aceptadas mediante el agente autenticado o el navegador del portal.
Hay dos formas soportadas para iniciar una sesión:
Terminal en navegador. Ingresa al portal de SocketXP, selecciona un dispositivo y haz clic en el ícono de terminal para obtener una sesión de shell completa sin necesidad de cliente local — útil para triage cuando estás lejos de tu máquina habitual.
Modo esclavo, para tu propio cliente SSH. Para autenticación basada en claves o un cliente como PuTTY o FileZilla, ejecuta el agente en “Modo Esclavo IoT” en tu portátil. Funciona como un proxy local: abre un puerto local y reenvía todo lo enviado a él, a través del túnel, a un dispositivo específico.
socketxp connect tcp://localhost:3000 --iot-slave --peer-device-id "abc123456789" --peer-device-port 22 --authtoken
token-de-acceso-del-dispositivo
Luego apunta un cliente SSH normal al puerto local:
ssh -i ~/.ssh/john-private.key john@localhost -p 3000
El modo esclavo no es exclusivo de SSH — el mismo mecanismo funciona para SCP, rsync, VNC/RDP, un cliente de base de datos local, o cualquier otro servicio TCP en el dispositivo. Nota que esto requiere un token de autenticación con alcance DEVICE_ACCESS, no el token de cuenta general, para que un portátil comprometido no se convierta en una llave maestra para toda la flota.
Actualizaciones OTA: Cómo es realmente el flujo de trabajo
Esta es la parte que diferencia más una plataforma de gestión de dispositivos de un simple túnel, así que vale describirla con precisión en lugar de en abstracto.
Paso 1 — Empaquetar y subir un artefacto. El Artifact Registry de SocketXP acepta exactamente dos tipos de artefactos: un paquete tar.gz, o un script independiente. Si envías un binario de aplicación, imagen de firmware, paquete Debian/RPM, o configuración relacionada con Docker, lo empaquetas en un tar.gz junto con un script de flujo de trabajo llamado update.sh que contiene la lógica de instalación/deshacer. Si tu imagen ya está en un registro externo (Docker Hub, GHCR, ECR), puedes saltarte el paquete y subir solo el update.sh, que descarga la imagen en el despliegue. Una restricción importante: los archivos de artefacto tienen un límite de 10 MB — suficiente para binarios, configuraciones y la mayoría de paquetes Debian, pero ajustado para imágenes completas de firmware o capas de contenedor, por eso la documentación recomienda descargar cargas útiles grandes desde un registro externo en el script en lugar de incluirlas directamente.
Paso 2 — Crear un despliegue. Un despliegue apunta a un dispositivo específico, un grupo de dispositivos o una etiqueta, y reutiliza un artefacto ya subido — así, la misma compilación puede desplegarse primero en un grupo de prueba, luego en producción, y en un subconjunto canario, sin volver a subir nada. La documentación de SocketXP recomienda explícitamente este enfoque de despliegue escalonado: primer grupo de prueba, verificar logs, y solo después promover a producción.
Algunos detalles operativos que suelen fallar si asumes que funciona como un gestor de actualizaciones del sistema operativo:
- La red de seguridad es el script que escribes, no una garantía de la plataforma. SocketXP no verifica automáticamente la integridad del artefacto más allá de la transferencia — la lógica de verificar, respaldar, instalar, chequear salud y revertir en caso de fallo, reside completamente en
update.sh, que tú creas. Considera el script de flujo de trabajo como el mecanismo de seguridad real, no un complemento. - Los despliegues fallidos no se reintentan automáticamente. Si un despliegue falla en un dispositivo, SocketXP no lo reintenta automáticamente — debes crear un despliegue nuevo dirigido a los dispositivos que fallaron.
- Los dispositivos offline almacenan actualizaciones en cola. Un dispositivo que esté apagado cuando se envía un despliegue lo recogerá en su próxima conexión, con un intervalo aproximado de cinco minutos entre actualizaciones en cola si hay más de una pendiente.
Salud de la flota: Monitoreo y seguimiento de activos
Dos funciones complementan la gestión de dispositivos y vale conocer incluso si no las usas de inmediato:
Estado y monitoreo de recursos del dispositivo. El agente puede enviar eventos de estado del dispositivo a una URL webhook que registres (el formato de webhook entrante de Slack funciona directamente, igual que cualquier endpoint personalizado). Además, el monitoreo de recursos — añadido en la versión v2.0.1 del agente — observa uso de CPU, memoria y disco, y dispara alertas webhook cuando alguno cruza un umbral configurable (80% por defecto). Las alertas se limitan a una por dispositivo cada cinco minutos, para evitar inundar tu canal.
Seguimiento de activos basado en GPS. Para hardware móvil o desplegado en campo, el agente puede reportar periódicamente la ubicación del dispositivo al gateway, ya sea leyendo un archivo geolocation.json escrito por tu propio código de GPS, o mediante la API de Geolocalización de Google si el dispositivo no tiene GPS propio. Las ubicaciones se visualizan en un mapa en el portal y se pueden consultar vía API. El intervalo de sondeo predeterminado es de 24 horas, configurable según tu presupuesto de ancho de banda.
Zero Trust: Mutual TLS y conexiones salientes solamente
El modelo de seguridad de SocketXP se basa en Mutual TLS (mTLS): a diferencia de una conexión HTTPS típica, donde solo el servidor prueba su identidad, tanto el dispositivo como el gateway en la nube se autentican mutuamente criptográficamente antes de que cualquier dato se mueva. Cada pulsación de tecla SSH, frame de VNC y carga OTA viajan por ese mismo canal cifrado, y dado que solo los dispositivos registrados en una cuenta específica pueden completar el handshake, un dispositivo fuera de esa cuenta no tiene forma de interceptar o solicitar una actualización destinada a otra flota.
El diseño de solo salida refuerza esto: el firewall local del dispositivo bloquea todo tráfico entrante no solicitado por defecto, así que un escaneo de puertos en un bloque de IPs celulares simplemente no encuentra nada con qué comunicarse.
Auto-hospedaje, si lo necesitas
Para despliegues de confianza cero, aislados o regulados donde enrutar tráfico de dispositivos a través de un tercero no es opción, el servidor gateway de SocketXP (socketxp-gtwy) puede auto-hospedarse como VM o contenedor Docker en tu propio centro de datos o nube privada, con rutas de instalación en RPM, Debian y Docker Compose, PostgreSQL para datos de producción y MongoDB opcional para registros de seguridad y auditoría. Es importante saber antes de planear: sin archivo de licencia, el gateway auto-hospedado funciona en modo Community Free con funciones limitadas y sin soporte del proveedor, dirigido a uso hobby y no comercial. La funcionalidad completa requiere una licencia Enterprise (con prueba gratuita de 30 días), así que considera ese paso si el auto-hospedaje es un requisito de producción y no solo un experimento de laboratorio.
La conclusión
Gestionar una flota de hardware remoto requiere infraestructura diseñada para la imprevisibilidad del mundo físico, no solo un túnel a localhost en un portátil. La diferencia entre “exponer un puerto” y “operar una flota” es real, y vale ser claros sobre en qué lado de esa línea se encuentra cada herramienta: el Device Gateway de ngrok ahora cierra parte de esa brecha en el lado de conectividad pura, pero la entrega OTA, monitoreo de recursos y seguimiento de activos siguen siendo los diferenciadores de plataformas específicas como SocketXP. Cualquiera que elijas, el patrón que realmente mantiene una flota distribuida segura y en línea es el mismo: túneles persistentes, salientes, mutuamente autenticados, con gestión de dispositivos en capas, no como añadido posterior.
Cambios en el contenido
Verificado con la documentación oficial de SocketXP (docs.socketxp.com), la página de ngrok para device-gateway y las páginas de precios actuales. Correcciones y adiciones respecto al borrador original:
- Reescrito completamente la comparación de ngrok. La afirmación original de que “ngrok ha introducido funciones de gateway de dispositivos” era vaga y engañosa. Ngrok ahora ofrece un producto llamado Device Gateway (ngrok.com/use-cases/device-gateway) con políticas de tráfico en toda la flota, tokens de autenticación por dispositivo, SDKs en cuatro lenguajes y facturación de $0.02 por hora de endpoint activo. La tabla comparativa fue reconstruida a partir de la FAQ y la copia de funciones de ngrok, en lugar de tratar a ngrok solo como una herramienta de túnel para desarrolladores.
- Se eliminó la afirmación no verificada de checksum SHA-256. La documentación OTA de SocketXP no describe ninguna verificación automática de integridad — la verificación, respaldo y lógica de reversión en fallo están en el script
update.shque tú creas. La sección OTA fue actualizada para reflejar que el mecanismo de seguridad es el script, no una garantía de la plataforma. - Se añadió el límite de 10 MB en archivos de artefacto, una restricción operacional importante que no estaba en el borrador original, basada en la documentación de OTA de SocketXP.
- Se añadió que los despliegues OTA fallidos no se reintentan automáticamente y que los dispositivos offline almacenan actualizaciones en cola con un intervalo de aproximadamente 5 minutos entre ellas — ambos explícitamente indicados en la documentación de SocketXP.
- Se corrigió el comando de instalación. La URL genérica
curl -O .../download/linux/socketxpfue reemplazada por las específicas por arquitectura (/download/linux/amd64/socketxp,/download/linux/arm/socketxp, etc.). - Se corrigió la sección de instalación y cliente SSH local. La línea original
ssh -p 2222 pi@localhostno estaba acompañada de ningún comando de SocketXP. Se reemplazó por el flujo de “Modo Esclavo IoT” y su sintaxis documentadasocketxp connect tcp://localhost:3000 --iot-slave --peer-device-id ... --peer-device-port 22 --authtoken token-de-acceso-del-dispositivo, además del alcance correcto del token (DEVICE_ACCESS, no el token general de la cuenta). - Se añadió soporte para RDP (vía xrdp) junto con SSH y VNC — documentado pero no en la sección original de acceso remoto.
- Se agregó una sección nueva de Salud de la Flota que cubre monitoreo de estado y recursos (alertas webhook, umbral del 80%, limitación de 5 minutos en alertas, versión del agente) y seguimiento GPS/API de Geolocalización de Google — funciones reales y documentadas no mencionadas en el borrador original.
- Se perfeccionó la afirmación de auto-hospedaje. La original indicaba que el auto-hospedaje está disponible sin restricciones. Se corrigió para señalar la diferencia entre la edición Community Free, no soportada y con funciones limitadas, y la edición Enterprise con licencia (prueba de 30 días, luego de pago), según la documentación de auto-hospedaje de SocketXP.
- Se suavizaron las afirmaciones de precios. Ningún proveedor publica precios de flota/dispositivo como números de autoservicio simples más allá de la tarifa por endpoint/hora de ngrok; se eliminó cualquier comparación de precios no fundamentada.
- El resto del contenido sobre NAT/CGNAT/firewalls se mantuvo intacto — esto es material de red fundamental que concuerda con el consenso técnico general y no requería citas específicas.
Related InstaTunnel pages
Continue from this article into the most relevant product guides and workflows.
Related Topics
Keep building with InstaTunnel
Read the docs for implementation details or compare plans before you ship.