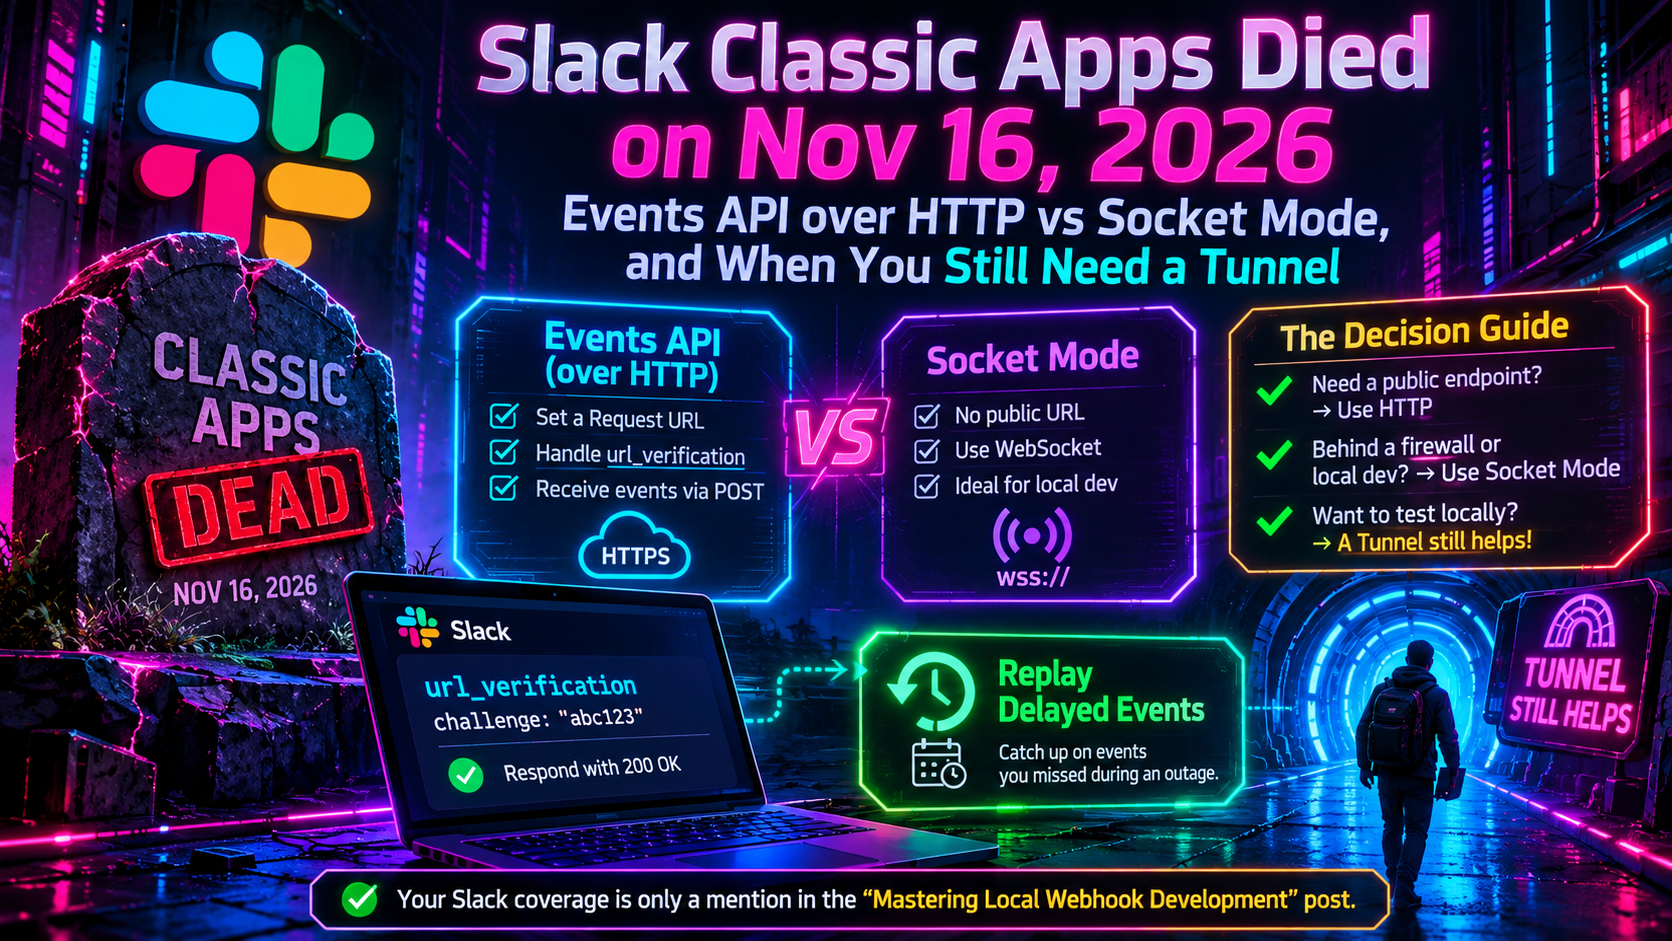
Las Aplicaciones Clásicas de Slack No Murieron el 16 de noviembre: API de Eventos sobre HTTP vs Modo Socket (y Cuándo Aún Necesitas un Túnel)
Las aplicaciones clásicas de Slack dejaron de recibir eventos de la API de Eventos el 16 de noviembre. Compara HTTP vs Modo Socket, maneja `url_verification` y vuelve a emitir eventos retrasados.
Quick answer
Slack Classic Apps Murieron el 16 de noviembre: API de Eventos vs Modo Socket: quick answer
If free tunnel limits interrupt your workflow, compare session length, stable URLs, concurrent tunnels, and paid-plan pricing before choosing a localhost tunnel tool.
What free tunnel limits should developers check first?
Check session duration, URL stability, concurrent tunnels, custom subdomains, bandwidth or request limits, and whether webhook callbacks survive restarts.
How does InstaTunnel handle longer development sessions?
InstaTunnel Free is designed around 24-hour sessions, with Pro available for higher limits and MCP endpoint tunnel workflows.
Si viste “las aplicaciones clásicas no funcionaron el 16 de noviembre de 2026” en un registro de cambios, un hilo de Slack o una entrada de blog antigua, quizá revisaste tu calendario esta semana con algo de temor. Aquí tienes la versión corta, verificada contra la documentación para desarrolladores de Slack el 19 de noviembre de 2026: la desconexión no ocurrió. Slack pausó la deprecación de las apps clásicas el 8 de diciembre de 2025. Dice que las apps clásicas seguirán funcionando en un futuro previsible.
Eso no significa que puedas ignorar el tema. Slack todavía describe las apps clásicas como un método heredado de integración con Slack; no se pueden crear nuevas apps clásicas, y Slack recomienda migrar para evitar interrupciones futuras del servicio. La pregunta de ingeniería detrás del susto es buena. Una vez que pases a una app moderna de Slack, ¿cómo deberían llegar los eventos a tu código, a través de URLs de solicitud HTTP o Modo Socket? ¿Y cuándo todavía necesitas un túnel en tu portátil?
Esta guía cubre la línea temporal real, un marco de decisión, el protocolo de saludo url_verification, las reglas de reintento y la configuración Eventos Retrasados que sigue reintentando los eventos perdidos después de que tu máquina de desarrollo se duerme.
Qué pasó realmente con las aplicaciones clásicas de Slack
La fecha del 16 de noviembre de 2026 fue real, pero nunca fue definitiva. Slack la movió tres veces antes de pausar todo:
| Fecha anunciada | Lo que Slack dijo |
|---|---|
| 30 de septiembre de 2024 | Las apps clásicas serán descontinuadas en septiembre de 2025; bots personalizados heredados el 31 de marzo de 2025 |
| 7 de noviembre de 2024 | La fecha de las apps clásicas se movió al 31 de marzo de 2026 |
| 11 de abril de 2025 | Fecha movida al 25 de mayo de 2026 |
| 29 de julio de 2025 | Fecha movida al 16 de noviembre de 2026 |
| 8 de diciembre de 2025 | Migración pausada; las apps clásicas siguen funcionando |
El anuncio original de Slack de 2024 ahora muestra las fechas de las apps clásicas tachadas, con un aviso de que los cambios relacionados con las apps clásicas están en pausa. El wording original decía que las apps clásicas serían rechazadas en llamadas API y dejarían de recibir eventos de la API de Eventos. Ninguna de esas cosas está actualmente en vigor.
Dos hechos relacionados que vale la pena aclarar:
- Los bots personalizados heredados son otra historia. Slack dejó de darles soporte el 31 de marzo de 2025 y sus llamadas API son rechazadas. Reemplazar uno implica crear una nueva app de Slack.
- “Pausado” no es “seguro.” Slack todavía etiqueta las apps clásicas como heredadas y recomienda migrar. El anuncio no promete que nunca sean retiradas, así que no tomes la pausa como una garantía permanente.
Por qué todavía deberías migrar
La diferencia clave entre las apps clásicas y las modernas de Slack es un conjunto más granular de alcances de OAuth. Eso importa para el tema de este artículo, porque el Modo Socket está disponible solo para apps que usan permisos granulares. Si creaste tu app en diciembre de 2019 o después, ya los tienes. Una app clásica debe migrarse antes de poder activar el Modo Socket.
El mensajero en tiempo real es la otra dependencia heredada. Las apps de Slack no admiten la API RTM heredada. Las pautas de Slack para bots heredados que usaron RTM son pasar a la API de Eventos, que puede entregar la mayor parte de los mismos eventos a través de HTTP o de un WebSocket. Si quieres mantener un patrón estilo RTM, habilita el Modo Socket, llama apps.connections.open para obtener una URL, abre un WebSocket hacia ella y escucha los eventos.
La plataforma continúa moviéndose de otras maneras también. El 16 de noviembre de 2026, Slack anunció que a partir del 17 de febrero de 2027 la API Web rechazará solicitudes GET y HEAD que incluyan un cuerpo de la solicitud. Esas solicitudes fallarán con un HTTP 400, o un HTTP 403 una vez que se aplique en el borde de CloudFront. Las solicitudes sin cuerpo y las solicitudes POST no se ven afectadas. Muchas bibliotecas HTTP añaden un cuerpo pequeño (a menudo un {} vacío) a un GET cuando se activa una opción de cuerpo. Slack enumera axios con data, Guzzle con json o form_params, y Python requests o aiohttp con data= o json= como culpables comunes. La solución es colocar los argumentos en la cadena de consulta y el token en el encabezado Authorization: Bearer.
Dos formas en que Slack entrega eventos
Con la API de Eventos, Slack te llama. Tú eliges una de las dos rutas de entrega en la configuración de tu app.
URLs de solicitudes HTTP
Le das a Slack un endpoint público HTTPS. Slack envía un POST por cada evento, con JSON en el cuerpo. Tu servidor debe responder con un HTTP 2xx en un plazo de tres segundos. Slack seguirá hasta dos redirecciones.
Cosas a saber:
- Una app tiene una única URL de solicitud de la API de Eventos, así que enrutas los eventos en el servidor.
- Las URLs de solicitud son sensibles a mayúsculas y minúsculas.
- HTTP es obligatorio si planeas presentar la app al Slack Marketplace.
- HTTP es sin estado y escala bien horizontalmente. Slack también considera que las conexiones HTTP de corta duración son intrínsecamente más confiables que las de larga duración.
- Cada solicitud debe verificarse con tu secreto de firma (ve abajo).
Modo Socket
Tu app abre un WebSocket saliente a Slack, por lo que no necesitas un endpoint público. Generas un token a nivel de app (la documentación lo muestra como xapp-…) y llamas apps.connections.open para obtener una URL de WebSocket. Ese método no requiere scopes y debe recibir el token en el encabezado Authorization. Los frameworks Bolt y los SDK de Slack manejan todo esto si configuras SLACK_APP_TOKEN.
Cosas a saber:
- Una app puede sostener hasta 10 conexiones WebSocket simultáneas, y los payloads pueden llegar por cualquiera de ellas, así que no asumas un patrón. Slack sugiere conexiones extra para reinicios suaves, balanceo de carga y redundancia activa-activa temporal.
- La URL de WebSocket no es estática. Las conexiones se actualizan regularmente, aproximadamente cada varias horas. Slack puede enviar un cierre de
warningunos 10 segundos antes, luego un cierre derefresh_requested, así que prepárate para reconectar a una URL nueva rápidamente. Agregar\u0026debug_reconnects=truea la URL acorta la conexión a 360 segundos, lo que facilita probar la lógica de reconexión. - Reconoces cada evento haciendo eco de su
envelope_id. No necesitas verificar firmas, porque el socket ya está preautenticado. - Las apps que usan Modo Socket no están actualmente permitidas en el Slack Marketplace público. Aun así puedes distribuirlas entre tu propia organización empresarial haciendo que la app sea desplegable a nivel de organización.
- Activar el Modo Socket significa que los eventos y las cargas interactivas llegan exclusivamente a través del WebSocket, no HTTP. Si tu app está en vivo cuando cambias, puedes perder eventos hasta que el socket se conecte. La URL de solicitud guardada se mantiene y se vuelve a usar si vuelves a activarlo.
HTTP vs Socket: una guía de decisiones
La recomendación de Slack es usar Modo Socket mientras se desarrolla localmente, y URLs de solicitudes HTTP una vez que la app esté desplegada para un equipo. Si tu app de producción no necesita Modo Socket, Slack recomienda permanecer con HTTP, con menos partes móviles. En la práctica:
| Tu situación | Elige | Por qué |
|---|---|---|
| Aplicación en Slack Marketplace público | HTTP | Slack Marketplace lo exige |
| Herramienta interna detrás de un firewall corporativo | Modo Socket | No se necesita un endpoint HTTP público |
| Producción sin servidor o autoescalada | HTTP | Sin estado; escala horizontalmente |
| Protótipo en portátil, sin túnel disponible | Modo Socket | Funciona con solo un token a nivel de app |
| Equipo que quiere rutas de desarrollo y producción idénticas | HTTP + túnel | Un solo flujo de código, menos sorpresas |
| Redundancia extra en el feed de eventos | Modo Socket con múltiples conexiones | Slack documenta esto como una opción |
Un patrón razonable es usar Modo Socket para cada app de desarrollo personal y HTTP en producción. Dado que una app solo tiene una URL de solicitud, dar a cada desarrollador su propia app de desarrollo (por ejemplo, creada a partir de un manifiesto compartido, que puede establecer socket_mode_enabled) evita que todos peleen por una única URL.
Cuándo aún necesitas un túnel
El Modo Socket elimina el túnel para los eventos, pero un túnel sigue siendo útil en varios casos:
- Quieres que el desarrollo coincida con la producción. Si la producción usa HTTP, probar la verificación de firmas, el manejo de reintentos y el tiempo de respuesta localmente implica exponer un endpoint HTTPS real.
- Estás construyendo hacia el Marketplace. HTTP es obligatorio ahí, así que practica ese camino antes de enviar.
- Estás probando reintentos y Eventos Retrasados. Esos comportamientos pertenecen a la entrega HTTP. Un túnel te permite detener tu servidor a propósito y observar cómo Slack reintenta.
- Tienes otras URL públicas que exponer. Los webhooks de servicios de terceros con los que te integras requieren una dirección accesible sin importar cómo lleguen los eventos de Slack.
- Compartes un entorno de desarrollo. Un compañero o revisor de QA puede acceder a tu endpoint en ejecución sin una VPN.
El requisito práctico es una URL HTTPS estable. Slack debe confirmar una URL de solicitud antes de que puedas guardarla, así que cada vez que cambie la URL de tu túnel tienes que actualizar el campo y pasar la verificación de nuevo. Busca un túnel que ofrezca un subdominio reservado o personalizado, como hacen muchas herramientas de tunelización, a veces solo en planes de pago. Luego registras la URL una vez y continúas.
El reto de url_verification
Cuando introduces una URL de solicitud, Slack envía un POST HTTP con un cuerpo application/json que contiene tres campos: type igual a url_verification, una cadena challenge aleatoria y un token obsoleto. Slack no te permitirá guardar la URL hasta que respondas correctamente.
Responde con un HTTP 200 y el valor de challenge. Slack acepta cualquiera de tres formatos:
- Texto plano que contiene la cadena de desafío
application/x-www-form-urlencodedcon un parámetrochallenge- JSON como
{"challenge": "..."}
Notas prácticas:
- Slack verifica tu certificado SSL durante este paso.
- Si tu servidor de desarrollo estaba dormido y el primer intento se agotó, usa el botón Reintentar en el formulario.
- Este intercambio ocurre en el momento de la configuración, así que trátalo como un caso especial al inicio de tu manejador.
- El campo
tokenestá obsoleto. Para eventos reales, verifica las solicitudes con tu secreto de firma.
Así funciona la firma. Slack añade los encabezados X-Slack-Signature y X-Slack-Request-Timestamp. Construyes la cadena base v0:<timestamp>:<raw>, calculas un digest hexadecimal HMAC SHA-256 con tu secreto de firma, lo prefijas con v0=, y lo comparas con el encabezado usando una comparación en tiempo constante. El ejemplo de Slack rechaza las solicitudes cuyo timestamp está a más de cinco minutos de la hora local, para evitar ataques de repetición.
Aquí tienes un manejador Express mínimo que verifica la firma, responde al desafío, reconoce de inmediato y pospone el trabajo real:
import express from "express";
import crypto from "node:crypto";

const app = express();

app.post(
  "/slack/events",
  express.raw({ type: "application/json" }), // keep the raw body for signing
  (req, res) => {
    const ts = req.header("x-slack-request-timestamp");
    const sig = req.header("x-slack-signature");
    if (!ts || !sig || Math.abs(Date.now() / 1000 - Number(ts)) > 60 * 5) {
      return res.sendStatus(401);
    }

    const raw = req.body.toString("utf8");
    const mine =
      "v0=" +
      crypto
        .createHmac("sha256", process.env.SLACK_SIGNING_SECRET)
        .update(`v0:${ts}:${raw}`)
        .digest("hex");

    const a = Buffer.from(mine);
    const b = Buffer.from(sig);
    if (a.length !== b.length || !crypto.timingSafeEqual(a, b)) {
      return res.sendStatus(401);
    }

    const payload = JSON.parse(raw);

    if (payload.type === "url_verification") {
      return res.type("text/plain").send(payload.challenge);
    }

    res.sendStatus(200); // acknowledge inside 3 seconds
    enqueue(payload);    // your queue: do the real work elsewhere
  }
);
La falencia de configuración clásica es un desajuste de firma causado por parsear el cuerpo a JSON antes de calcular el HMAC. Las guías de Slack dicen usar el cuerpo crudo de la solicitud, antes de haber sido deserializado. Bolt para JavaScript, Python y Java incluyen verificación integrada de solicitudes, así que si usas un framework Bolt obtienes esto gratis.
Reconoce rápido: reintentos y límites de fallo
Las reglas de entrega de Slack son la parte más probable de impactar a un desarrollador local:
- Responde dentro de tres segundos con un 2xx. De lo contrario, el intento se considera fallido.
- Tres reintentos siguen a una falla: casi de inmediato, después de un minuto y después de cinco minutos.
- Cada reintento lleva un encabezado
x-slack-retry-num(1, 2 o 3) y un encabezadox-slack-retry-reason. Las razones documentadas sonhttp_timeout,too_many_redirects,connection_failed,ssl_error,http_erroryunknown_error. - Devuelve
x-slack-no-retry: 1ante una respuesta que falla si no quieres que ese evento concreto se reprograme. Otros eventos no se ven afectados. - Desactivación automática: si más del 95% de los intentos de entrega fallan dentro de 60 minutos (errores de certificado, timeouts, demasiadas redirecciones o respuestas que no sean 2xx), Slack desactiva temporalmente tus suscripciones a eventos y envía un correo al propietario de la app. Los reintentos cuentan para este límite. Las apps que reciben menos de 1,000 eventos por hora no se desactivan automáticamente, lo que cubre la mayoría de apps de desarrollo.
- Límite de tasa: las entregas llegan a un máximo de 30,000 por espacio de trabajo, por app, por 60 minutos. Más allá de eso recibes eventos
app_rate_limitedcada minuto.
Dado que los reintentos pueden hacer que el mismo evento llegue más de una vez, deduplica por event_id, que Slack documenta como globalmente único entre todos los espacios de trabajo. El encabezado de reintento solo indica que es un reintento. No dirá si ya procesaste el original.
La regla de tres segundos es la razón por la que las llamadas LLM, las escrituras en bases de datos y las divisiones de API nunca deben ejecutarse en línea. Reconoce, pon en cola y procesa.
Eventos Retrasados: más reintentos para eventos perdidos
El comportamiento por defecto de Slack es que si tu app no reconoce un evento, Slack realiza sus tres reintentos en unos minutos y luego para. Por separado, la API de Eventos se describe como un sistema de mejor esfuerzo, y la entrega puede retrasarse durante incidentes. Durante un incidente de la API de Eventos el 26–27 de febrero de 2025, Slack pausó la cola de la API de Eventos para mitigar una caída concurrente. Eligió no reintentar el backlog resultante. Sus razones declaradas eran que el manejo de eventos de la app a menudo depende de una entrega oportuna para la corrección, y que quería evitar sobrecargar sus propios sistemas y los de terceros con una avalancha.
El 5 de febrero de 2026, Slack anunció Eventos Retrasados. Esto es lo que dicen los docs que hace:
- Con la función activada, Slack sigue los tres reintentos estándar con reintentos cada hora durante 24 horas.
- Por defecto, Slack no intentará entregar un evento que esté retrasado más de dos horas. Con la función encendida, intenta la entrega independientemente de lo tarde que esté el evento.
- La habilitas en la configuración de tu app: Suscripciones de Eventos → Eventos Retrasados. Es un conmutador, no una API de reproceso que llames.
El escenario en que el portátil entra en suspensión
Supón que cierras tu portátil a las 6 p.m. y lo abres a las 9 a.m.
- Eventos Retrasados desactivados: cada evento de la noche agota sus tres reintentos en minutos, y Slack lo abandona.
- Eventos Retrasados activados: fallidos se vuelven a reintentar cada hora durante hasta 24 horas. Una vez que tu túnel vuelva a estar disponible, deberías ver los eventos antiguos llegar en ráfaga cuando sus reintentos horarios vuelvan.
Ese repunte es la razón por la que tu manejador necesita tres defensas:
- Idempotencia. Elimina duplicados por
event_idpara que un reintento no publique dos veces un mensaje. - Verificaciones de antigüedad. Compara
event_timecon la hora actual y decide si unapp_mentionde hace diez horas merece una respuesta. - Tolerancia al orden. No asumas que los eventos llegan en secuencia. Usa las marcas de tiempo de los eventos.
Los Eventos Retrasados se describen en la documentación de Slack en términos de reconocer entregas a tu app, y esa documentación no detalla cómo se comporta bajo el Modo Socket. No asumas paridad y pruébalo antes de confiar en ello. Slack también describe la API de Eventos como de mejor esfuerzo en general, por lo que trata la entrega retrasada como cobertura adicional, no como una garantía.
Preguntas frecuentes
¿Las Slack classic apps dejaron de funcionar el 16 de noviembre de 2026? No. Slack pausó la migración el 8 de diciembre de 2025 y dice que las aplicaciones clásicas seguirán funcionando en un futuro previsible. Siguen siendo un método heredado, y Slack recomienda migrar.
¿Es mejor Modo Socket o HTTP? HTTP para entornos de producción y apps del Slack Marketplace. Modo Socket para desarrollo local, entornos con firewall y prototipos rápidos. Modo Socket requiere permisos granulares, por lo que una app clásica debe migrarse primero.
¿Qué requiere el reto de url_verification?
Una respuesta 200 que contenga el valor de challenge, ya sea como texto plano, form-encoded o JSON.
¿Cuánto tiempo reintenta Slack los eventos fallidos? Tres reintentos en unos seis minutos por defecto. Con Eventos Retrasados activados, los reintentos por hora continúan durante 24 horas.
Fuentes
- Desactivación de apps clásicas pausada (Slack changelog, 8 de diciembre de 2025)
- Finalización del soporte para bots personalizados heredados y apps clásicas (Slack changelog, 30 de septiembre de 2024)
- Ajuste de la línea de tiempo de la deprecación de las apps clásicas (7 de noviembre de 2024)
- Ajuste de la línea de tiempo de la deprecación de las apps clásicas (11 de abril de 2025)
- Ajuste de la línea de tiempo de la deprecación de las apps clásicas (29 de julio de 2025)
- La API de Eventos (documentación de Slack)
- Comparando HTTP y Modo Socket (documentación de Slack)
- Usando Modo Socket (documentación de Slack)
- Usando URLs de Solicitud HTTP (documentación de Slack)
- Método apps.connections.open (documentación de Slack)
- Verificación de solicitudes de Slack (documentación de Slack)
- La característica de reintento de eventos retrasados ya está disponible (Slack changelog, 5 de febrero de 2026)
- Las solicitudes GET y HEAD de la Web API con cuerpo devolverán errores 400 (Slack changelog, 16 de noviembre de 2026)
- Informe de incidente de Slack: Las aplicaciones y bots personalizados pueden no estar funcionando como se esperaba (26 de febrero de 2025)
Related InstaTunnel pages
Continue from this article into the most relevant product guides and workflows.
Related Topics
Keep building with InstaTunnel
Read the docs for implementation details or compare plans before you ship.