Tu CA dejó de ser confiable de la noche a la mañana: Auditoría de tiendas de confianza para agentes de túnel y dominios personalizados
Una CA raíz dejó de ser confiable de la noche a la mañana. Audita las tiendas de confianza para agentes de túnel, dominios personalizados y remitentes de webhooks, y prueba tu cadena de certificados desde fuera.
Quick answer
¿CA desconfió de la noche a la mañana? Audita tiendas de confianza para túneles: webhook testing answer
For local webhook testing, run your app locally, expose it with a public HTTPS tunnel, and paste the stable callback URL into the provider dashboard.
How do I test webhooks on localhost?
Start your local server, open a public HTTPS tunnel to that port, configure the provider webhook URL, and inspect events in your local logs.
Why does a stable webhook URL matter?
Stable URLs prevent provider dashboards from needing manual callback updates every time you restart a tunnel.
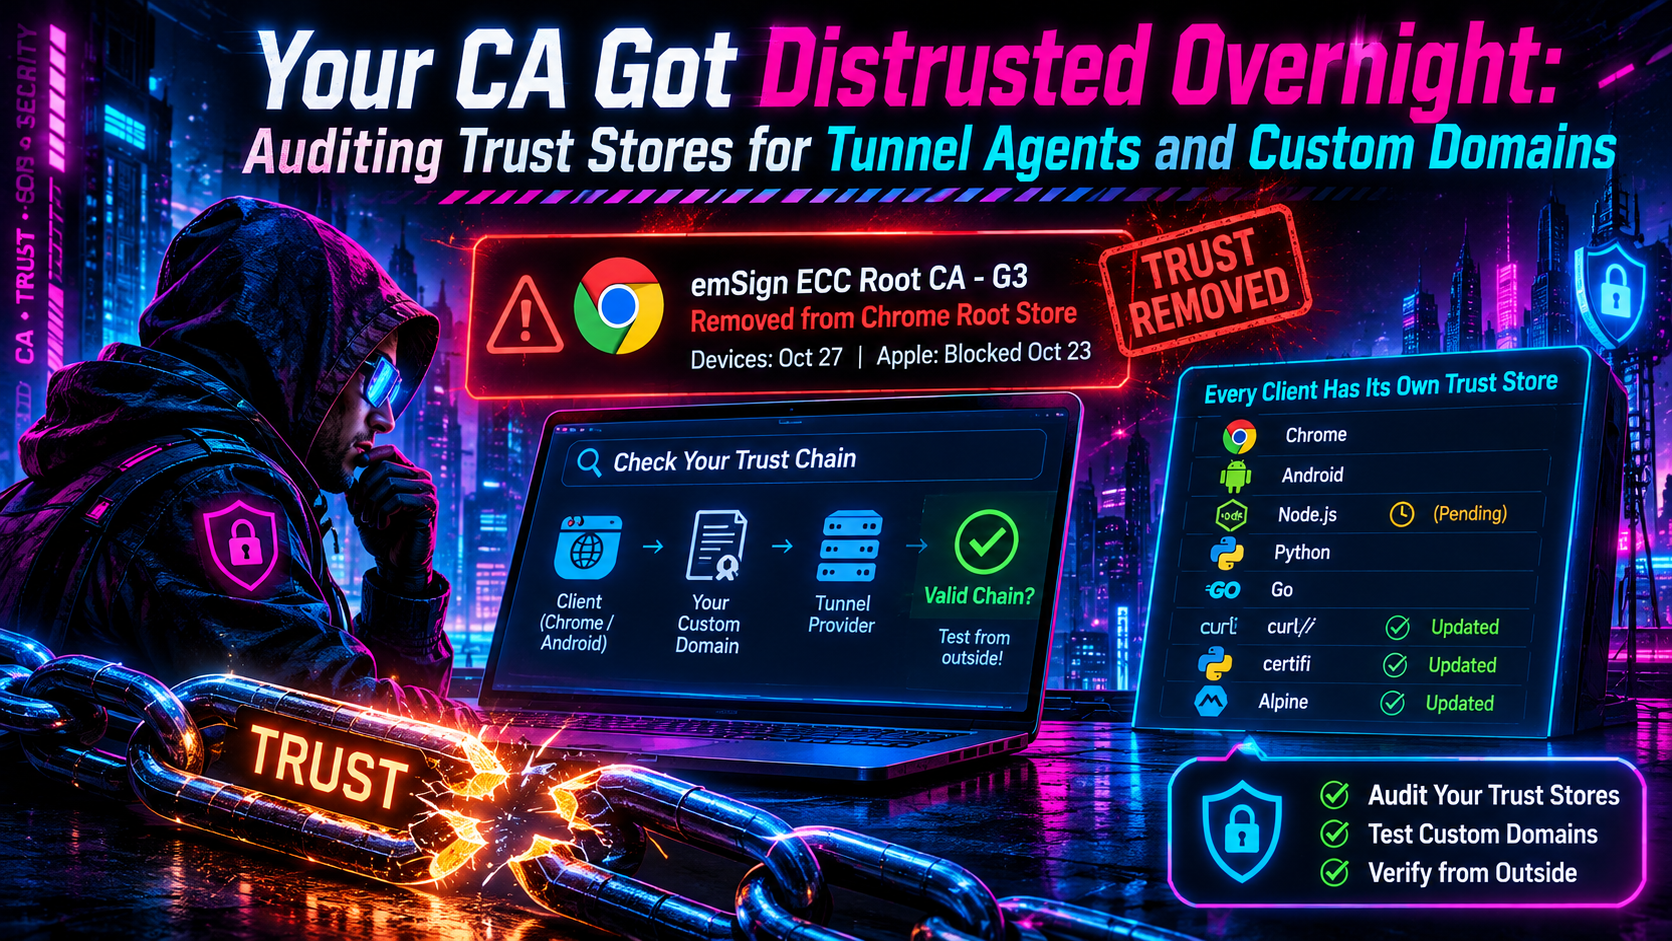
La mayoría de los desarrolladores piensa que la confianza en certificados es algo que maneja el navegador. En octubre de 2026, un incidente de una autoridad de certificación demostró lo contrario. Días después del informe, los navegadores bloquearon las claves comprometidas, Chrome y Mozilla eliminaron la raíz correspondiente, y Go, Node.js, certifi de Python y las principales distribuciones de Linux estaban lanzando parches. Los clientes que no aplicaron los parches siguieron confiando en las claves débiles.
Si utilizas un dominio personalizado delante de un túnel, o recibes webhooks de terceros, puedes auditar esto en una tarde. Esta guía muestra cómo ver qué cadena presenta tu dominio, probarla desde fuera y revisar las tiendas de confianza en tus propias herramientas. También cubre lo que aún está cambiando a fecha de 21 de noviembre de 2026.
¿Qué pasó con los intermediarios de eMudhra?
El sábado 17 de octubre de 2026, a las 18:05 UTC, un investigador informó al Chrome Root Program que las claves privadas de ocho certificados CA subordinados de eMudhra eran recuperables. Seis de los ocho emitían certificados TLS y dos emitían certificados de firma de código. Las claves se generaron con casi nula entropía, y cualquiera podría calcularlas a partir de los certificados públicos.
El informe posterior de eMudhra vincula la causa a una ceremonia de claves el 30 de abril de 2025. Después de generar correctamente las claves en un módulo de hardware, un script en Python leyó cada clave privada de nuevo en la memoria del host. Para las claves ECDSA, una línea de ese script truncó el valor a su byte inicial, de modo que la clave reconstruida era un número menor a 256.
La respuesta fue rápida:
- Chrome: a las 19:45 UTC del mismo día, Chrome actualizó CRLSet para bloquear los hashes SPKI de los seis intermediarios TLS. Como el bloqueo es por clave, también cubre los certificados cruzados de Sectigo que comparten esas claves.
- Mozilla: recibió el informe a las 20:06 UTC y completó su bloqueo OneCRL más tarde esa noche. Eliminó emSign ECC Root CA - G3 de NSS en la versión 3.131.1 el 20 de octubre.
- Apple y Microsoft: ambos bloquearon los certificados en cuestión en días. Microsoft también eliminó la raíz de firma cruzada AAA Certificate Services de su tienda raíz el 25 de octubre.
- Google: anunció el 20 de octubre que había eliminado emSign ECC Root CA - G3 de Chrome Root Store para usuarios que ignoran CRLSets. La eliminación estaba programada para llegar a dispositivos la mañana del 27 de octubre, hora del Pacífico.
- eMudhra: revocó los ocho intermediarios el 18 de octubre, y Sectigo revocó las estructuras cruzadas el 19 de octubre. El 22 de octubre, la junta de eMudhra anunció que abandonaría el negocio global de certificados SSL/TLS.
Cada clave comprometida tenía dos certificados: uno emitido por la raíz de eMudhra y otro firmado cruzadamente por la raíz AAA Certificate Services de Sectigo. Cualquier conjunto que siga llevando alguna de esas raíces puede validar cadenas construidas con las claves débiles.
Los navegadores nunca estuvieron expuestos prácticamente, porque la aplicación de CT en Chrome habría detectado certificados falsificados. Ningún certificado TLS encadenado a los seis intermediarios se registró en Certificate Transparency antes del bloqueo de Chrome. El riesgo recae en clientes que omiten tanto la revocación como las verificaciones CT, como herramientas de línea de comandos, runtimes, contenedores y dispositivos integrados. El sitio de divulgación señala que muchos clientes fuera del ecosistema del navegador no aplican CT. Los certificados para google.com firmados con las claves débiles se registraron públicamente en pocos días, según el índice de ctlogs.dev, por lo que explotar un cliente vulnerable no requiere ningún secreto.
Los clientes legítimos de eMudhra fueron víctimas colaterales. Las CAs comprometidas nunca emitieron certificados de su propia autoridad, pero certificados emitidos a través de otros intermediarios bajo la misma jerarquía G3 perdieron su raíz. eMudhra informó a Mozilla el 20 de octubre que alrededor de 30,000 certificados necesitaban moverse, aproximadamente el 97 por ciento emitidos vía ACME.
Por qué “qué clientes confían en ello?” no tiene una única respuesta
Una solicitud a través de un túnel puede involucrar una CLI, un runtime, una imagen de contenedor y un remitente de terceros. Cada uno tiene su propia idea de qué raíces son válidas. Estas son las versiones fijas principales:
| Cliente | De dónde proviene su confianza | Fijo en |
|---|---|---|
| Go programs | OS store, más un filtro de verificación compilado en crypto/x509 |
Go 1.27.3 y 1.26.10, luego reconstruir. Go 1.25 y anteriores no tienen corrección |
| Node.js | Su propia lista de raíces incluida | 22.23.4, 24.22.1 y 26.12.1 (lanzadas 21 de octubre) |
| Python requests | bundle certifi | certifi 2026.10.19 |
| pip | Su propio certifi incorporado | pip 26.2.2 |
| CPython | Su certificado integrado en ssl, más la tienda OS |
3.15.2, 3.14.10, 3.13.18, 3.12.16, 3.11.18 |
| Alpine containers | Paquete ca-certificates |
20261020-r0 |
| macOS command-line tools | /etc/ssl/cert.pem |
macOS 27.2.1, 26.7.3, 15.8.3 |
| Tailscale | Go toolchain | 1.104.2 |
Node.js cubrió solo las ramas 26.x, 24.x y 22.x. Las notas del advisory del proyecto señalan que las versiones sin soporte siempre se ven afectadas por actualizaciones de seguridad, así que revisa tu matriz de tiempo de ejecución.
El cambio de Go es un filtro sobre ocho hashes de claves que se activa cada vez que un programa Go verifica una cadena. También se aplica cuando un programa proporciona sus propias raíces. Un binario de Go mantiene su comportamiento anterior hasta que se recompila con una toolchain parcheada.
La brecha de macOS vale la pena conocerla. Apple bloqueó los certificados en Safari, Mail y apps que usan sus marcos en octubre. Las herramientas de línea de comandos que vienen con macOS (curl, git, python3, ruby, perl, openssl) verifican contra /etc/ssl/cert.pem y no consultan el bloqueo de Apple. Esa brecha solo se cerró con las actualizaciones de noviembre.
El resultado es un modo de fallo de cerebro dividido. Un cliente parcheado rechaza una cadena anclada a una raíz removida mientras otro sin parchear la acepta. Tu dominio puede verse sano en tu navegador, fallar en un contenedor recién construido y funcionar desde un proveedor con un bundle antiguo.
Paso 1: Verifica qué cadena presenta tu dominio personalizado
Empieza con la cadena que tu servidor envía realmente, no la que dice tu panel de certificados. Usa SNI, porque un borde de túnel suele servir varios hostnames desde una misma dirección:
openssl s_client -connect app.example.com:443 \
  -servername app.example.com -showcerts \u003c/dev/null 2/dev/null \
  | grep -E "^ *[0-9]+ s:|^ *i:"
Lee la salida de arriba hacia abajo. La línea 0 es tu certificado hoja, y cada línea i: nombra su emisor. Para señalar automáticamente cualquier cosa relacionada con eMudhra, añade | grep -iE "emsign|emudhra|EM (DV|OV|EV) TLS".
Estás buscando estos nombres en cualquier parte de la cadena:
emSign ECC Root CA - G3yemSign Root TLS CA - G3emSign Root CA - G1yemSign Root TLS CA - G1- las CAs emisoras comprometidas:
EM DV TLS CA - G3ByG3C,EM OV TLS CA - G3ByG3C,EM EV TLS CA - G3ByG3C
Ver AAA Certificate Services en la cadena no es, por sí mismo, un problema. Es una raíz legítima de Sectigo que muchas cadenas usan. Importa solo cuando una cadena pasa por un intermediario de eMudhra, o cuando auditas una tienda de confianza para copias firmadas cruzadas de las claves débiles.
Los servidores normalmente omiten la raíz, así que trata la última línea i: como la raíz a la que afirma anclar la cadena. Cambiar a un intermediario distinto no ayuda si la jerarquía por encima sigue en cuestión. Ejecuta la verificación desde una nube desechable para ver la cadena como la vería alguien ajeno.
Paso 2: Prueba desde el exterior, a través de los clientes relevantes
Una pestaña del navegador aquí aporta muy poco. La falla que te importa suele ocurrir en un runtime o en un remitente, así que prueba desde los mismos tipos de clientes desde los que proviene tu tráfico.
El investigador que divulgó el incidente ejecuta hosts de prueba que sirven certificados firmados con las claves comprometidas. Un cliente correctamente actualizado debería rechazarlas, así que una conexión exitosa es el mal resultado:
# curl: un error de certificado es el resultado que quieres
curl -sS https://dv-g3b-emudhra.we-have-a-problem.com/ -o /dev/null \
  && echo "AÚN CONFIABLE"

# La ruta cruzada de Sectigo (encadena a AAA Certificate Services)
curl -sS https://dv-g3b-aaa-emudhra.we-have-a-problem.com/ -o /dev/null \
  && echo "AÚN CONFIABLE (ruta AAA)"

# Python requests (usa certifi)
python -c "import requests; requests.get('https://dv-g3b-emudhra.we-have-a-problem.com/'); print('AÚN CONFIABLE')"

# Node.js (usa sus propias raíces)
node -e "require('https').get('https://dv-g3b-emudhra.we-have-a-problem.com/', () => console.log('AÚN CONFIABLE')).on('error', e => console.log('rechazado:', e.code))"
El sitio también ofrece dv-g3b-noct-emudhra.we-have-a-problem.com y dv-g3b-aaa-noct-emudhra.we-have-a-problem.com. Sus certificados hoja nunca se registraron en CT. Una conexión exitosa allí significa que el cliente confía en las claves débiles y no aplica CT, lo que podría ser usado por un atacante sin que nadie lo note.
Ejecuta cada verificación dentro de los entornos que importan: la imagen de CI, el servidor que maneja callbacks, una laptop de desarrollo. Git tiene su propia verificación, git ls-remote https://git-emudhra.we-have-a-problem.com/check.git. Un error de certificado significa que Git está protegido. Dos cautelas:
- Las indicaciones de Apple aclaran que las apps y herramientas con listas de raíces propias no usan los bloques de Apple, así que revisa esas por separado.
- Nunca silencies un rechazo desactivando la verificación.
Paso 3: Audita las tiendas de confianza en tus propias herramientas
Ahora, busca las propias raíces. Los bundles PEM rara vez tienen nombres legibles, así que empareja por huella SHA-256:
| Root | SHA-256 fingerprint |
|---|---|
| emSign ECC Root CA - G3 | 86a1ecba089c4a8d3bbe2734c612ba341d813e043cf9e8a862cd5c57a36bbe6b |
| emSign Root CA - G1 | 40f6af0346a99aa1cd1d555a4e9cce62c7f9634603ee406615833dc8c8d00367 |
| AAA Certificate Services | d7a7a0fb5d7e2731d771e9484ebcdef71d5f0c3e0a2948782bc83ee0ea699ef4 |
# Divide un bundle y compara la huella de cada certificado
bundle=/etc/ssl/certs/ca-certificates.crt   # o tu camino certifi
work=$(mktemp -d) && cd "$work"
awk '/BEGIN CERT/{n++} {print > sprintf("cert-%03d.pem", n)}' "$bundle"
for f in cert-*.pem; do
  fp=$(openssl x509 -in "$f" -noout -fingerprint -sha256 2>/dev/null \
       | cut -d= -f2 | tr -d ':' | tr 'A-F' 'a-f')
  case "$fp" in
    86a1ecba089c4a8d3bbe2734c612ba341d813e043cf9e8a862cd5c57a36bbe6b) echo "ENCONTRADO emSign ECC Root CA - G3 en $bundle" ;;
    40f6af0346a99aa1cd1d555a4e9cce62c7f9634603ee406615833dc8c8d00367) echo "ENCONTRADO emSign Root CA - G1 en $bundle" ;;
    d7a7a0fb5d7e2731d771e9484ebcdef71d5f0c3e0a2948782bc83ee0ea699ef4) echo "ENCONTRADO AAA Certificate Services en $bundle" ;;
  esac
done
Encontrar G3 significa que el bundle está obsoleto. Encontrar AAA indica que cadenas construidas sobre las claves débiles podrían aún validar allí. Encontrar G1 es esperado en algunos bundles por ahora, pero su eliminación está en marcha (ver más abajo).
Repite la auditoría para cada bundle que poseas:
- Almacenamiento del sistema en hosts e imágenes base (
/etc/ssl/certs). - Bundles de lenguaje, como
python -c "import certifi; print(certifi.where())", incluyendo copias vendored dentro de entornos virtuales o pip. - Almacenamientos de runtime: versión de Node.js, JDK
cacerts, Electron, Deno y builds de Bun. En Debian y Ubuntu, el keystore de Java no se actualiza cuando cambia el store del sistema, debido a un antiguo fallo deca-certificates-java. Recréalo conrm -f /etc/ssl/certs/java/cacerts && update-ca-certificates --fresh. - Binaries compilados: un servicio en Go mantiene su comportamiento de confianza hasta que se recompila con una toolchain parcheada.
- Bundles mantenidos a mano: un archivo
connect_cas, unca.pemmontado, un bundle proxy. - Agentes con su propio bundle: por ejemplo, el agente de Fleet mantiene un bundle escrito al instalar, por lo que los hosts registrados aún deben limpiar ese archivo.
Después de actualizar, reinicia procesos de larga duración para que recojan los nuevos datos de confianza, y reconstruye imágenes en lugar de parchear contenedores en ejecución.
Agentes de túnel: ¿fijados o en confianza del host?
ngrok publicó un modelo útil el 21 de octubre. Su agente por defecto ancla la CA raíz de ngrok, de modo que un certificado forjado encadenado a una raíz pública comprometida es rechazado sin importar la confianza del host. Las actualizaciones del agente están protegidas por una firma que el agente verifica de forma independiente de TLS.
Algunas funciones se comunican con otros endpoints y usan la tienda del host como cualquier cliente HTTP:
ngrok api, que envía tu clave API--traffic-policy-url- un HTTPS
proxy_url connect_cas: host, que evita el pinning y es común tras proxies empresariales con inspección TLS
Para esas funciones, ngrok recomienda actualizar el bundle del OS o actualizar a la versión del agente v3.39.12, basada en una Go parcheada que bloquea las raíces afectadas independientemente de la tienda del host. El agente v2 ya no recibe parches. La comprobación es simple: ejecuta ngrok config check para encontrar tu configuración, busca connect_cas o root_cas, y busca en tus scripts las demás configuraciones.
Haz las mismas preguntas para cualquier CLI de túnel:
- ¿pin la CA del proveedor o ¿confía en la tienda del host para su conexión de control?
- ¿Qué llamadas secundarias (API, fetch de configuración, comprobación de actualizaciones) dependen de la tienda del host?
- ¿Es un binario de Go, y qué toolchain lo construyó?
Un agente con pinning es menos sensible a un bundle obsoleto en equipos antiguos. Uno que confía en el host hereda lo que tu máquina cree. Obtén la respuesta de la documentación del vendedor en lugar de adivinar.
Remitentes de webhooks: los clientes que no controlas
Cuando un proveedor llama a tu URL de webhook, tú eres el cliente y tu dominio personalizado es el servidor. No puedes parchear ni ver el bundle del remitente. Si tu certificado está encadenado a una raíz removida, un remitente con una tienda actualizada lo rechazará, mientras que uno con un bundle antiguo podría seguir aceptándolo, por lo que las fallas llegan de forma desigual, proveedor por proveedor. La lógica de reintentos de cada remitente decide si ves una interrupción ruidosa o una pila de eventos caídos.
Trata la cadena como parte de tu contrato de webhook:
- Sirve una cadena desde una jerarquía que confían todos los programas raíz relevantes.
- Después de cualquier cambio, envía un evento de prueba real desde cada proveedor que lo soporte.
- Vigila los logs de entrega del proveedor para errores TLS, que a menudo se ven diferentes de errores HTTP.
Si tu proveedor de túneles emite el certificado para tu dominio personalizado, pregunta qué CA lo emite y cómo se manejaría un cambio de CA. Si traes tu propio certificado, la cadena es tuya para verificar.
Reemplazando una cadena sin tiempo de inactividad
Cuando la cadena tiene que cambiar, el orden importa:
- Añade la nueva CA a tu registro CAA primero. Un registro CAA obsoleto puede bloquear una reemisión de emergencia.
- Obtén el certificado de reemplazo con toda su cadena desde una jerarquía que esté en Chrome Root Store, que es la guía oficial de Google. También confirma los otros programas de raíz que te importan.
- Instálalo y vuelve a ejecutar el Paso 1 para confirmar que la cadena presentada ya no nombra las raíces o intermediarios afectadas.
- Vuelve a ejecutar el Paso 2 desde tus runtimes y envía webhooks de prueba.
- Solo entonces retira el certificado antiguo.
La automatización ACME facilita esto. Esa es la lección práctica de la cifra del 97 por ciento de eMudhra: la mayoría de certificados afectados podrían reemplazarse de forma mecánica.
Qué sigue moviéndose
La historia no terminó el 27 de octubre, y la raíz G1 sigue en curso. El 4 de noviembre, Google declaró que los certificados TLS que encadenan a la emSign Root CA - G1 restante ya no serían confiables por defecto en Chrome 153 y superiores si su primer Timestamp firmado es posterior al 16 de noviembre de 2026, 23:59:59 UTC. Los certificados registrados en o antes de ese momento no se verán afectados por ahora. El cambio fue programado para coincidir con Chrome 158 Stable el 17 de noviembre, y Google dijo que la fecha y el enfoque podrían cambiar. Mozilla fijó el mismo umbral en NSS.
Otros proveedores están yendo más lejos:
- Microsoft anunció que eliminaría las 10 raíces restantes de eMudhra, incluida G1, de Windows, Edge y WebView2 el 16 de noviembre.
- Apple: según eMudhra, Apple retira las raíces G1 el 30 de noviembre, tras lo cual los certificados bajo ellas dejarán de funcionar en dispositivos Apple, cualquiera sea su fecha de emisión.
- eMudhra: el 7 de noviembre revocó ocho intermedios RSA más de la misma ceremonia. Sus claves no son débiles, pero las claves salieron del módulo de hardware durante la ceremonia. Planeó dejar de emitir desde la jerarquía G1 el 16 de noviembre.
Así, un certificado emitido bajo G1 después del corte falla por defecto en Chrome, y una rápida sustitución de la antigua jerarquía de eMudhra no es una opción segura. Vuelve a ejecutar el Paso 1 en cualquier dominio que migraste en octubre. Si encadena a G1, verifica la fecha SCT más temprana y muévelo a otra jerarquía antes de la retirada de Apple el 30 de noviembre. Para leer las fechas SCT en tu certificado hoja:
openssl s_client -connect app.example.com:443 -servername app.example.com \
  < /dev/null 2>/dev/null | openssl x509 > leaf.pem
openssl x509 -in leaf.pem -noout -text | grep -A2 "Timestamp"
Una breve lista de verificación
- Ejecuta
openssl s_clientcontra cada dominio personalizado y toma nota de cada raíz e intermediario. - Reemplaza cualquier cosa que encadene a emSign ECC Root CA - G3, o a las intermedias
EM ... TLS CA - G3B/G3C. - Revisa las cadenas de
emSign Root CA - G1y sus fechas SCT, y plan para moverse fuera de G1 antes del 30 de noviembre. - Prueba desde curl, Python, Node.js y Go usando los hosts de prueba publicados, incluyendo variantes AAA y sin CT.
- Reconstruye binarios de Go e imágenes de contenedor; recrea keystores de Java; reinicia servicios de larga duración.
- Confirma si cada agente de túnel ancla su CA del proveedor o usa la tienda del host.
- Envía un webhook de prueba real desde cada proveedor tras cambiar la cadena.
- Mantén actualizados los registros CAA para evitar bloqueos ante reemisiones de emergencia.
FAQ
¿Necesito actuar si nunca usé eMudhra?
Como propietario del sitio, no. Si ejecutas clientes HTTPS no browser, sí. Un atacante que posea las claves podría hacerse pasar por cualquier sitio a un cliente que confíe en la raíz y omita la revocación y CT.
¿Protege un store del sistema parcheado a mis programas Go y Node.js?
No por sí solo. Node.js trae su propia lista de raíces y Go tiene su propio filtro en la biblioteca estándar. Actualiza, reconstruye y reinicia.
¿Ver “AAA Certificate Services” en mi cadena es un problema?
No por sí mismo. Es una raíz legítima de Sectigo usada por muchas cadenas. Importa solo si la cadena pasa por un intermediario de eMudhra, o si verificas que una tienda de confianza ya no puede validar las claves débiles firmadas cruzadas.
¿Con qué frecuencia debo auditar?
Después de cualquier cambio de CA, actualización de la imagen base o anuncio de distrust del programa raíz.
Fuentes
- Google: Protegiendo a usuarios de Chrome y Android de certificados de intermediario eMudhra comprometidos
- Aviso del Chrome Root Program sobre emSign Root CA - G1 (CCADB Public)
- emMudhra Intermediate CA Compromise (divulgación del investigador y seguimiento de parches)
- Apple: Sobre las CAs intermedias de eMudhra comprometidas
- ngrok: El agente por defecto no se ve afectado
- Node.js: Lanzamientos de seguridad de octubre de 2026
- The Hacker News: Go emite actualización de emergencia bloqueando ocho claves CA
- ctlogs.dev: compromiso de CA intermedia eMudhra (línea de tiempo y datos CT)
- Mozilla Bugzilla 2089115: emSign Root CA - G1 distrust-after
- SSL.com: Verifica tus certificados antes del 27 de octubre
- Cycode: Cómo probar, parchear y encontrar confianza antigua
- Fleet: Tiendas de confianza y la compromisión de eMudhra
Related InstaTunnel pages
Continue from this article into the most relevant product guides and workflows.
Related Topics
Keep building with InstaTunnel
Read the docs for implementation details or compare plans before you ship.