Architecture avancée du frontend & DX : Utiliser des tunnels localhost pour des cycles de développement plus rapides
Découvrez comment optimiser l'expérience développeur avec des tunnels localhost. Apprenez à construire des pipelines de régression visuelle, synchroniser les feature flags et tester des micro-frontends en local.
Quick answer
Créer des pipelines avancés de tunnels localhost pour le frontend: localhost tunnel answer
A localhost tunnel gives your local app a public HTTPS URL without opening router ports, which is useful for demos, QA, mobile testing, and provider callbacks.
How do I expose localhost without opening ports?
Use a reverse HTTPS tunnel. Your machine connects outbound to the tunnel service, and the public URL forwards requests back to your local app.
When should I use a localhost tunnel?
Use one for webhook testing, OAuth callbacks, client demos, QA previews, mobile device checks, and short-lived development reviews.
Les boucles de feedback frontend ralentissent lorsque chaque vérification nécessite un déploiement. Attendre un environnement de prévisualisation ou une pipeline CI juste pour voir un changement visuel sur un téléphone, ou pour tester un micro-frontend contre un shell réel, ajoute de la friction et du coût.
Un tunnel localhost est une solution pour raccourcir cette boucle. Un petit agent sur votre machine établit une connexion sortante vers un relais, et le relais fournit à votre serveur local une URL HTTPS publique. Les options courantes sont ngrok, Cloudflare Tunnel (cloudflared) et localtunnel. Leurs compromis diffèrent suffisamment pour influencer les patterns ci-dessous.
Cet article couvre trois patterns et, pour chacun, où le tunnel aide et où il ne l’est pas :
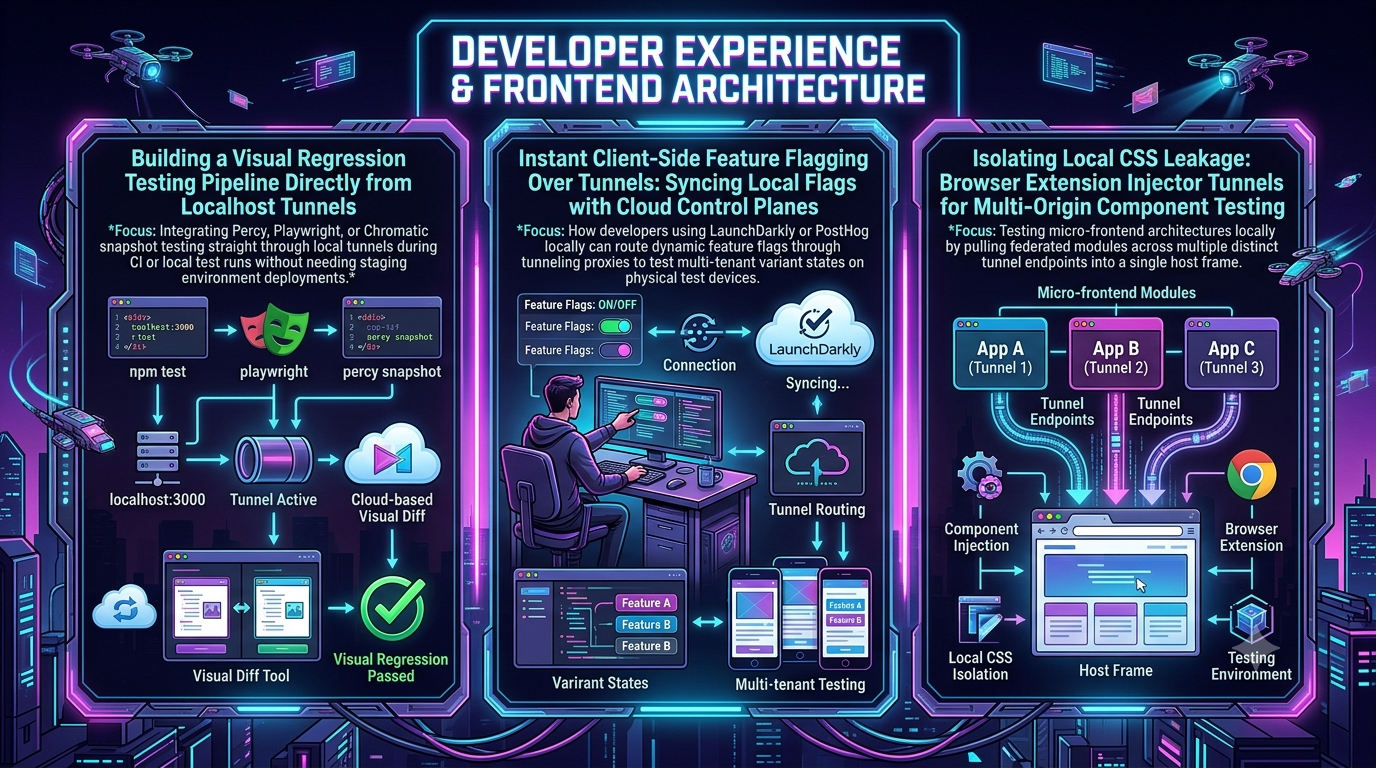
- Exécuter des tests de régression visuelle avec Playwright contre un serveur de développement tunnelé
- Tester des feature flags sur de vrais appareils
- Surpasser un micro-frontend distant dans un shell déployé, avec isolation Shadow DOM
Choisir un tunnel : Ce que dit la documentation (octobre 2026)
Vérifiez ces limites avant de concevoir un workflow autour d’un tunnel.
| Outil | URL stable | Limites notables | Idéal pour |
|---|---|---|---|
| ngrok (gratuit) | Un domaine dev attribué (ex. your-name.ngrok-free.app) ; vous ne pouvez pas choisir le nom |
Page d’avertissement interstitielle sur le trafic HTML ; les domaines personnalisés ou réservés nécessitent un plan payant | Tests sur appareils, webhooks, démos courtes |
| Cloudflare Quick Tunnel | Non : un nouveau nom trycloudflare.com à chaque exécution |
Pas de SLA, 200 requêtes simultanées par tunnel, pas d’événements SSE | Partage rapide d’une app HTTP simple |
| Cloudflare Tunnel nommé | Oui, sur votre propre domaine | Nécessite un compte Cloudflare et la configuration du domaine | Endpoints plus stables et durables |
| localtunnel | Sous-domaine aléatoire | Package inactif (dernière version npm il y a environ trois ans) ; instance publique en mode best-effort | Expériences rapides et à faible enjeu |
Cloudflare documente Quick Tunnels comme étant uniquement pour les tests, avec une limite stricte sur les requêtes simultanées et sans support SSE. Si votre app diffuse des événements via SSE (tableau de bord dev, UI chat IA), un Quick Tunnel le cassera. Utilisez un tunnel nommé ou un autre fournisseur.
Sur le plan gratuit ngrok, une page d’interstitiel est injectée devant le trafic HTML pour dissuader le phishing. Elle définit un cookie valable 7 jours après acceptation. Les requêtes incluant un en-tête ngrok-skip-browser-warning (n’importe quelle valeur) le contournent, tout comme tout plan payant. Cela a une importance : les scripts et assets chargés par une page peuvent recevoir le HTML de l’interstitiel au lieu du fichier attendu.
1. Tests de régression visuelle contre un serveur de développement tunnelé
Playwright propose une comparaison visuelle intégrée via expect(page).toHaveScreenshot(). La méthode plus ancienne toMatchSnapshot() fonctionne encore, mais la documentation recommande toHaveScreenshot() pour les captures d’écran.
Quand un tunnel est nécessaire et quand non
Si Playwright s’exécute sur la même machine (ou runner CI) que votre serveur de développement, il peut accéder directement à localhost. La configuration webServer de Playwright peut même démarrer le serveur pour vous. Un tunnel n’ajoute rien dans ce cas.
Les services visuels cloud comme Percy et Chromatic n’ont pas besoin d’accéder à votre machine. Leur intégration avec Playwright (@percy/playwright avec percy exec, et @chromatic-com/playwright) capture des snapshots ou une archive de l’UI lors de votre test local et les uploadent pour comparaison et revue. Percy affiche ces snapshots dans son cloud.
Un tunnel est utile lorsque quelque chose à distance doit charger votre build local. Exemples : une grille de navigateurs hébergée, un cloud de vrais appareils, ou un collègue revoyant une branche en cours de développement. L’exemple ci-dessous montre la mécanique. Le même pattern fonctionne quand le client qui atteint le tunnel est un navigateur distant plutôt qu’un local.
Mise en œuvre : Playwright + SDK ngrok officiel
Le SDK Node officiel est @ngrok/ngrok. Il ne nécessite pas de binaire séparé et expose ngrok.forward() pour démarrer un écouteur.
npm install --save-dev @playwright/test @ngrok/ngrok
npx playwright install
playwright.config.ts
import { defineConfig } from '@playwright/test';

const { PLAYWRIGHT_BASE_URL, TUNNEL_USER, TUNNEL_PASS } = process.env;

export default defineConfig({
  testDir: './tests/visual',
  use: {
    baseURL: PLAYWRIGHT_BASE_URL ?? 'http://localhost:3000',
    // Ignore l’interstitiel ngrok pour les requêtes du navigateur de test
    extraHTTPHeaders: { 'ngrok-skip-browser-warning': '1' },
    // Répond au défi d’authentification Basic configuré sur le tunnel
    ...(TUNNEL_USER && TUNNEL_PASS
      ? { httpCredentials: { username: TUNNEL_USER, password: TUNNEL_PASS } }
      : {}),
  },
  expect: {
    toHaveScreenshot: { maxDiffPixelRatio: 0.02 }, // tolère jusqu’à 2% de pixels différents
  },
});
run-visual-tests.mjs
import ngrok from '@ngrok/ngrok';
import { spawnSync } from 'node:child_process';

const port = Number(process.env.PORT ?? 3000);
const { TUNNEL_USER, TUNNEL_PASS } = process.env;

const listener = await ngrok.forward({
  addr: port,
  authtoken_from_env: true,                        // lit NGROK_AUTHTOKEN
  basic_auth: `${TUNNEL_USER}:${TUNNEL_PASS}`,     // ne pas laisser un serveur de dev public ouvert
});

try {
  console.log(`Tunnel actif à ${listener.url()}`);
  const result = spawnSync('npx', ['playwright', 'test'], {
    stdio: 'inherit',
    env: { ...process.env, PLAYWRIGHT_BASE_URL: listener.url() },
  });
  process.exitCode = result.status ?? 1;
} finally {
  await listener.close(); // toujours fermer le tunnel
}
tests/visual/dashboard.spec.ts
import { test, expect } from '@playwright/test';

test('le tableau de bord correspond à la baseline', async ({ page }) => {
  await page.goto('/dashboard');

  // Attendre quelque chose de visible pour l’utilisateur, pas un état de réseau
  await expect(page.getByRole('heading', { name: 'Dashboard' })).toBeVisible();

  await expect(page).toHaveScreenshot('dashboard.png', {
    fullPage: true,
    mask: [page.locator('.timestamp-badge')], // masquer les régions volatiles
  });
});
Trois modifications par rapport aux exemples classiques :
- Ne pas utiliser
waitForLoadState('networkidle'). La documentation Playwright déconseille cette méthode pour les tests et recommande des assertions web commetoBeVisible(). - Masquer le contenu volatile plutôt que de le cacher avec un script injecté.
toHaveScreenshot()accepte une optionmaskpour timestamps, avatars, etc. Les assertions de capture d’écran désactivent aussi les animations par défaut et attendent que deux captures consécutives correspondent avant de comparer. - Maintenir un environnement cohérent pour les baselines. Les polices et l’anti-aliasing varient selon les OS, donc générer et comparer dans le même environnement (une image de conteneur piné est la méthode habituelle). Mettre à jour les baselines délibérément avec
npx playwright test --update-snapshots.
Ce que le tunnel permet et ne permet pas
- Avantage : une URL HTTPS publique pour des outils qui ne peuvent pas voir votre machine, sans déploiement.
- Inconvénient : cela ne rend pas un test flaky déterministe. La flakiness vient souvent de l’animation, des polices, et des données en direct, que le masquage et des fixtures stables corrigent.
- Coût : une interstitielle du plan gratuit, des limites de requêtes, et le fait que votre serveur de dev est accessible à quiconque a l’URL.
2. Tester des feature flags sur de vrais appareils
Le comportement des feature flags sur un vrai iPhone ou Android diffère de l’émulation desktop dans la gestion du toucher, les particularités du viewport, le comportement WebView et les conditions réseau. Un tunnel rend votre build local accessible depuis le téléphone, même en 4G, sans déploiement.
Ce que transporte le tunnel et ce qu’il ne transporte pas
C’est facile de se tromper. Le tunnel sert le HTML et JavaScript de votre app au téléphone. La valeur du flag circule sur un chemin séparé : le SDK de flag communique directement du device au cloud du fournisseur, sans tunnel. Modifier un flag dans une console ne passe jamais par votre tunnel. Le tunnel ne compte que si vous proxyez le trafic de flag via votre propre serveur.
La rapidité de réaction de la page dépend du SDK :
- LaunchDarkly : ses SDK JavaScript côté client établissent une première connexion via un endpoint de polling, et certains (le SDK React Web, par exemple) ouvrent une connexion streaming par défaut. Vous vous abonnez aux changements avec des écouteurs comme
client.on('change:flag-key', …). - PostHog : sa librairie JS récupère les flags en arrière-plan à chaque chargement de page et met en cache les valeurs. La méthode documentée pour rafraîchir est
posthog.reloadFeatureFlags(). UtilisezonFeatureFlagspour attendre la première récupération.
Exemple : réagir aux changements de flag LaunchDarkly
// useFlag.ts
import { useEffect, useState } from 'react';
import { initialize } from 'launchdarkly-js-client-sdk';

const client = initialize(import.meta.env.VITE_LD_CLIENT_ID, {
  kind: 'user',
  key: 'dev-device-01',
});

export function useFlag(key: string, fallback = false) {
  const [value, setValue] = useState(fallback);

  useEffect(() => {
    let active = true;
    const refresh = () => active && setValue(client.variation(key, fallback));

    client.waitForInitialization(5).then(refresh).catch(() => {});
    client.on(`change:${key}`, refresh);

    return () => {
      active = false;
      client.off(`change:${key}`, refresh);
    };
  }, [key, fallback]);

  return value;
}
export function Checkout() {
  const newCheckout = useFlag('new-checkout-v2');
  return newCheckout ? <ExpressCheckout /> : <LegacyCheckout />;
}
Utilisez l’ID client d’un environnement de dev ou test pour que les toggles de flag ne touchent jamais les utilisateurs en prod.
Exemple : PostHog avec rafraîchissement explicite
import posthog from 'posthog-js';

posthog.init(import.meta.env.VITE_POSTHOG_KEY, {
  api_host: 'https://us.i.posthog.com', // pour l’EU, utiliser https://eu.i.posthog.com
});

posthog.onFeatureFlags(() => {
  console.log('new-checkout-v2:', posthog.getFeatureFlag('new-checkout-v2'));
});

// Après avoir changé un flag dans l’UI PostHog, récupérer les dernières valeurs
// (appeler depuis un bouton, un intervalle, ou un gestionnaire de visibilité):
posthog.reloadFeatureFlags();
Exposer le serveur de dev au téléphone
ngrok http 3000
Sur le plan gratuit, ngrok attribue automatiquement votre domaine dev (vous ne pouvez pas choisir le nom). Ouvrez l’URL https://…ngrok-free.app sur le téléphone. La première fois, vous verrez l’interstitiel ; en l’acceptant, un cookie valable 7 jours est défini.
Certains serveurs de dev rejettent les requêtes avec un en-tête Host non reconnu. Vite a server.allowedHosts, webpack-dev-server a allowedHosts. Si la page charge depuis localhost mais pas via le tunnel, vérifiez cela en premier.
Limites pratiques
- Un tunnel Cloudflare Quick est peu adapté si votre app utilise SSE, car Quick Tunnels ne le supportent pas.
- Le rechargement à chaud dépend d’un WebSocket vers le serveur de dev. Si la page du téléphone charge mais ne s’actualise pas en direct, vérifiez le tunnel et la configuration du host du serveur.
- Ne mettez pas de données utilisateur réelles ou d’identifiants en production derrière un tunnel public.
3. Micro-Frontends : Surpasser un remote dans un shell déployé
Module Federation permet à des applications construites indépendamment de partager du code à l’exécution. Webpack 5 inclut le plugin original, et Module Federation 2.0 ajoute un runtime indépendant du bundler, des hints de types pour les remotes, et des plugins runtime via @module-federation/enhanced, qui supporte webpack et Rspack. Le runtime expose registerRemotes et loadRemote pour ajouter dynamiquement des remotes.
Un problème courant en développement : votre remote fonctionne seul, mais vous ne voyez des problèmes d’intégration (collision de styles, incompatibilités de dépendances partagées, comportement dépendant de l’authentification) qu’une fois dans le shell réel. Une solution consiste à déployer le shell, exécuter seulement le remote en local derrière un tunnel, et rediriger la requête du shell pour le fichier d’entrée du remote vers l’URL du tunnel.
Pourquoi un tunnel plutôt que localhost simple
- Chrome a commencé à demander une permission pour les requêtes provenant de sites publics vers des adresses en réseau local ou loopback (Local Network Access, à partir de Chrome 142), et les versions ultérieures ont étendu cette restriction aux connexions WebSocket. Un tunnel donne au remote une origine HTTPS publique, évitant une requête publique vers loopback depuis un shell déployé.
- Un shell HTTPS déployé chargeant du contenu HTTP simple pose des problèmes de contenu mixte. Une URL de tunnel HTTPS évite cela.
- Un collègue peut charger la même override sans être sur votre réseau.
Étape 1 : Configurer le remote
// webpack.config.js (remote)
const { ModuleFederationPlugin } = require('@module-federation/enhanced/webpack');

module.exports = {
  mode: 'development',
  output: { publicPath: 'auto' }, // chunks résolvent par rapport à l’endroit où remoteEntry.js a été chargé
  devServer: {
    port: 8081,
    allowedHosts: ['.ngrok-free.app'],  // accepter l’en-tête Host du tunnel
    headers: {
      // Restreindre au shell que vous testez
      'Access-Control-Allow-Origin': 'https://app.example.com',
    },
  },
  module: {
    rules: [
      // Importer le CSS scoped en tant que chaîne pour injection dans shadow root
      { test: /\.scoped\.css$/, type: 'asset/source' },
    ],
  },
  plugins: [
    new ModuleFederationPlugin({
      name: 'checkoutMFE',
      filename: 'remoteEntry.js',
      exposes: { './CheckoutWidget': './src/CheckoutWidget.tsx' },
      shared: {
        react: { singleton: true, requiredVersion: '^18.0.0' },
        'react-dom': { singleton: true, requiredVersion: '^18.0.0' },
      },
    }),
  ],
};
Étape 2 : Isoler les styles avec Shadow DOM, connaître ses limites
Shadow DOM empêche les sélecteurs de la page hôte d’atteindre votre composant, et inversement. Ce n’est pas une isolation totale :
- Les propriétés héritées traversent la frontière.
color,font-family,line-heightet autres propriétés définies sur des ancêtres hors du shadow root s’appliquent toujours à l’intérieur. - Les propriétés CSS custom aussi. Utile pour le theming, mais
--primarydu host peut changer votre composant. all: initialsur:hostréinitialise les propriétés héritées, mais pas les propriétés custom. Réinitialisez-les explicitement si besoin.
// src/CheckoutWidget.scoped.css
:host {
  all: initial;        /* arrêter l’héritage des propriétés du host */
  display: block;
}
.checkout-container { font-family: system-ui, sans-serif; }
Parce que Shadow DOM contient votre CSS, vous ne verrez plus de collisions de styles hôte dans ce composant. Testez vos hypothèses sur propriétés héritées et propriétés custom avec le shell réel, car c’est là que la fuite peut encore se produire.
Étape 3 : Rediriger la requête du shell vers votre tunnel
Lancez le remote et tunnelisez-le :
npm start            # remote sur :8081
ngrok http 8081      # notez l’URL https://…ngrok-free.app
Puis utilisez une petite extension Chrome basée sur declarativeNetRequest, qui bloque ou modifie des requêtes via des règles déclaratives et supporte la redirection. Elle nécessite la permission declarativeNetRequest et host_permissions pour les origines concernées.
manifest.json
{
  "manifest_version": 3,
  "name": "MFE Local Override",
  "version": "0.1.0",
  "permissions": ["declarativeNetRequest"],
  "host_permissions": ["https://app.example.com/*", "https://*.ngrok-free.app/*"],
  "declarative_net_request": {
    "rule_resources": [
      { "id": "mfe_override", "enabled": true, "path": "rules.json" }
    ]
  }
}
rules.json
[
  {
    "id": 1,
    "priority": 1,
    "action": {
      "type": "redirect",
      "redirect": { "url": "https://your-name.ngrok-free.app/remoteEntry.js" }
    },
    "condition": {
      "urlFilter": "||app.example.com/assets/mfe/checkout/remoteEntry.js",
      "resourceTypes": ["script"]
    }
  },
  {
    "id": 2,
    "priority": 1,
    "action": {
      "type": "modifyHeaders",
      "requestHeaders": [
        { "header": "ngrok-skip-browser-warning", "operation": "set", "value": "1" }
      ]
    },
    "condition": {
      "requestDomains": ["your-name.ngrok-free.app"],
      "resourceTypes": ["script", "xmlhttprequest"]
    }
  }
]
La règle 2 gère l’interstitiel du plan gratuit. Sans cela, le navigateur reçoit le HTML d’avertissement où il attend remoteEntry.js, et le remote ne se charge pas. Après configuration, vérifiez dans l’onglet Réseau des DevTools que l’en-tête est bien présent sur les requêtes du tunnel. Si votre remote charge d’autres fichiers via fetch (ex. un JSON de manifeste), ajoutez xmlhttprequest à resourceTypes de la règle 1.
Les règles statiques comme celles-ci sont fixes à l’installation. Si le hostname du tunnel change entre sessions (ex. Cloudflare Quick Tunnel), utilisez des règles dynamiques. Elles persistent entre sessions et mises à jour d’extension.
Conseils de sécurité pour ce pattern
- La surcharge n’affecte que le navigateur avec l’extension installée. Ne pointez pas un environnement partagé ou en prod vers un laptop de dev.
- Votre remote est accessible par quiconque possède l’URL du tunnel. Comme les sous-ressources script n’ont pas de page de login, une liste d’IP blanche (action
restrict-ipsde ngrok) est souvent mieux qu’un Basic Auth. - Si le shell et le remote partagent des dépendances
singleton, des incompatibilités (ex. différentes versions majeures React) apparaîtront en runtime. Corrigez dans votre config partagée, pas en loosant le tunnel.
Résumé
| Objectif | Où un tunnel aide | Où non | Outils clés |
|---|---|---|---|
| Régression visuelle | Un navigateur distant, cloud d’appareils ou relecteur doit charger votre build local | Playwright local, Percy et Chromatic fonctionnent déjà avec localhost |
Playwright toHaveScreenshot(), @ngrok/ngrok, Percy, Chromatic |
| Feature flags sur appareils | Le téléphone doit charger votre app locale | La valeur du flag circule device-to-vendor, pas via votre tunnel | LaunchDarkly, PostHog, ngrok |
| Override micro-frontend | Un shell HTTPS déployé doit accéder à un remote HTTPS public | Shadow DOM ne bloque pas propriétés héritées ou custom | Module Federation 2.0, declarativeNetRequest, Shadow DOM |
Liste de vérification sécurité pour les workflows tunnel
- Authentifiez ou restreignez chaque tunnel. ngrok supporte Basic Auth, OAuth, restrictions IP via Traffic Policy, et
@ngrok/ngrokacceptebasic_authettraffic_policy. Cloudflare Quick Tunnels n’ont pas d’auth par défaut, maiscloudflaredpropose--allowed-mailpour vérification email. - Gardez les tokens hors du contrôle de version. Lisez
NGROK_AUTHTOKEN(ou identifiants Cloudflare) via variables d’environnement ou gestionnaire de secrets, et faites une rotation régulière. - Utilisez des tunnels à courte durée. Fermez les écouteurs dans
finallyou gestionnaires de signaux pour éviter qu’un script planté expose un serveur de dev. - Ne tunnelisez jamais des données ou identifiants en prod. Utilisez des fixtures et environnements de dev.
- Vérifiez les limites du plan gratuit avant de vous y appuyer. Interstitiels, restrictions de domaine, limites de requêtes, absence de support SSE sont courants.
Conclusion
Un tunnel est un bon outil quand quelque chose à distance doit atteindre votre build local. Cela couvre appareils réels, navigateurs hébergés, shells déployés et relecteurs. Ce n’est pas nécessaire si tout tourne déjà sur une seule machine, et cela ne modifie pas la communication des SDK de feature flags ou des services de capture d’écran. Adaptez le pattern au problème, vérifiez les limites actuelles, et sécurisez l’endpoint avant de partager l’URL.
Références
- ngrok SDK JavaScript (
@ngrok/ngrok) - Limites du plan gratuit ngrok et page d’interstitiel
- Sécurité réseau ngrok et restrictions IP
- Cloudflare Quick Tunnels
- Playwright
SnapshotAssertions(utilisertoHaveScreenshot()) - Chromatic pour Playwright
- Guide d’intégration Percy et Playwright
- Feature flags web PostHog
- Comportement SDK LaunchDarkly client-side vs server-side
- Abonnement aux changements de flag LaunchDarkly
- API runtime Module Federation
- API
declarativeNetRequestChrome - Accès réseau local Chrome
- Shadow DOM et styles hérités (Open Web Components)
- Statut de maintenance de localtunnel (Snyk)
Related InstaTunnel pages
Continue from this article into the most relevant product guides and workflows.
Related Topics
Keep building with InstaTunnel
Read the docs for implementation details or compare plans before you ship.