Gestion des flottes IoT à grande échelle : SocketXP, tunnels inversés et mises à jour OTA sécurisées
Quick answer
SocketXP vs ngrok : Accès distant et tunnels IoT: quick answer
If free tunnel limits interrupt your workflow, compare session length, stable URLs, concurrent tunnels, and paid-plan pricing before choosing a localhost tunnel tool.
What free tunnel limits should developers check first?
Check session duration, URL stability, concurrent tunnels, custom subdomains, bandwidth or request limits, and whether webhook callbacks survive restarts.
How does InstaTunnel handle longer development sessions?
InstaTunnel Free is designed around 24-hour sessions, with Pro available for higher limits and MCP endpoint tunnel workflows.
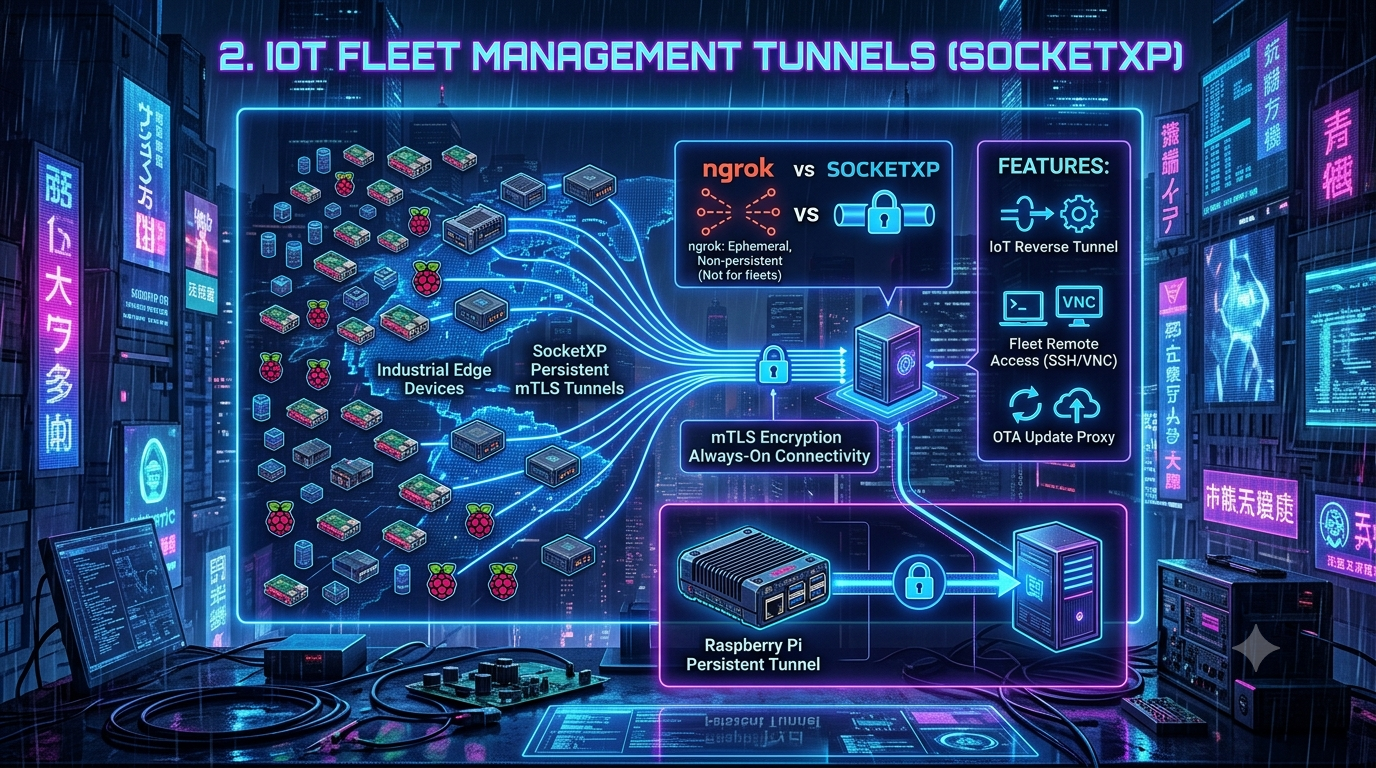
Transitionner d’un serveur de développement local unique à une flotte distribuée de 100 Raspberry Pis déployés sur le terrain ou de contrôleurs d’edge industriels introduit une problématique réseau totalement différente. Les outils de tunneling éphémères, à session unique, que les développeurs utilisent lors du prototypage s’effondrent une fois le matériel dispersé dans des entrepôts, véhicules ou sites clients. Des plateformes de gestion d’appareils IoT spécialement conçues existent pour combler cette lacune — offrant des tunnels sortants, toujours actifs, pour SSH à distance, VNC/RDP, et mises à jour over-the-air (OTA) sans ouvrir de port entrant. SocketXP est l’un des acteurs les plus établis dans ce domaine, ce qui en fait une lentille utile pour examiner ce qu’une véritable pile de gestion de flotte IoT doit réellement faire.
Les appareils en edge ne résident pas dans des racks climatisés avec IP statique. Ils sont déployés dans des entrepôts, champs agricoles, magasins de détail, ou en mouvement dans des véhicules — des environnements qui introduisent des couches réseau que le port forwarding traditionnel n’a jamais été conçu pour pénétrer.
Le problème de connectivité : NAT, CGNAT et pare-feux
Une flotte d’appareils en edge sous Linux se connecte généralement à Internet via l’un des trois environnements restrictifs suivants :
- Pare-feux d’entreprise. Les appareils placés dans le réseau d’un client sont souvent bloqués pour établir des connexions sortantes non standard, et les connexions entrantes sont interdites par la politique IT.
- Routeurs NAT pour consommateurs. L’appareil n’a qu’une adresse locale
192.168.x.xou10.x.x.x, sans chemin direct depuis Internet. - CGNAT cellulaire. Les appareils sur modems 4G/5G sont derrière un NAT de niveau opérateur, partageant une seule IP publique entre des centaines d’abonnés — rendant le port forwarding entrant impossible.
Configurer OpenVPN ou IPSec dans ces trois environnements implique de négocier avec les départements IT, gérer les échanges de clés, et toucher des routeurs hors de votre contrôle. Un tunnel inversé évite cela : au lieu d’écouter le trafic entrant, un agent léger sur l’appareil se connecte vers l’extérieur à une passerelle cloud via un port standard toujours autorisé (généralement 443). Une fois la connexion sortante établie, la passerelle peut router le trafic authentifié en retour. L’appareil reste invisible aux scans de ports mondiaux — rien n’écoute pour qu’un botnet le trouve.
SocketXP vs ngrok — et comment cette comparaison a réellement évolué
L’angle “SocketXP vs ngrok” apparaît souvent dans ce domaine, mais il est important d’être précis sur ce que chaque produit couvre aujourd’hui, car le positionnement de ngrok a évolué de manière significative.
Les origines de ngrok sont en tant qu’outil de productivité pour exposer un serveur localhost afin de tester un webhook ou partager une build. Pendant longtemps, la gestion de “flottes d’appareils” était hors de scope. Ce n’est plus le cas : ngrok propose désormais un produit dédié Device Gateway. Selon la page de ngrok sur le Device Gateway, il offre à chaque appareil un point d’accès sécurisé et adressable via une connexion sortante, supporte nativement HTTP, TCP, TLS, SSH (avec d’autres protocoles comme Modbus ou RDP tunnélés sur TCP/TLS), fournit des SDK pour Go, Python, Rust, et Java pour intégration dans votre propre logiciel, et inclut des fonctionnalités pour la gestion de flotte — jetons d’authentification par appareil, restrictions IP, validation JWT via Traffic Policy, et observabilité en temps réel. La facturation pour les flottes est à la consommation : 0,02 $ par heure d’utilisation d’un endpoint actif (un appareil inactif ne génère pas de coûts), avec des tarifs personnalisés pour de plus grandes déploiements. La FAQ du Device Gateway de ngrok précise que ce reste une couche de connectivité et de contrôle d’accès, pas une plateforme de gestion d’appareils — ngrok ne propose pas de livraison OTA/mise à jour de firmware, de surveillance des ressources ou de suivi d’actifs intégrés.
Ce dernier point est la véritable ligne de division. SocketXP combine cette connectivité en tunnel sortant avec une couche de gestion d’appareils conçue pour les flottes : un Artéfact Registry et un système de déploiement pour les mises à jour OTA, la surveillance de l’état et de l’utilisation des ressources avec alertes webhook, le suivi GPS des actifs, et une option d’auto-hébergement en local pour les environnements réglementés ou isolés. Si vous avez besoin uniquement de connectivité et de contrôle d’accès, le Device Gateway de ngrok devient une option légitime qui n’existait pas auparavant. Si vous souhaitez réellement pousser des firmwares, suivre la santé des appareils, et gérer le cycle de vie d’une flotte, cela reste une fonctionnalité à construire par vous-même sur ngrok.
| Capacité | ngrok (Device Gateway) | SocketXP |
|---|---|---|
| Modèle principal | Agent SDK sortant par appareil ; endpoint adressable | Agent sortant par appareil ; tunnel SSL/TLS inversé |
| Protocoles natifs | HTTP, TCP, TLS, SSH (autres tunnélés sur TCP/TLS) | SSH, VNC, RDP (via xrdp), HTTP/HTTPS, SFTP/SCP, TCP direct |
| Gestion de flotte | URLs par appareil, jetons d’authentification, Traffic Policy, observabilité en temps réel | Groupes/tags d’appareils, surveillance + ressources avec alertes webhook, suivi GPS |
| Livraison OTA/mise à jour | Non proposé — à construire sur la couche de connectivité | Artéfact Registry intégré + système de déploiement (limite 10 Mo) |
| Modèle de facturation | 0,02 $/heure d’endpoint actif, PAYG ; tarifs personnalisés pour flottes | Tarification sur demande ; non auto-service |
| Auto-hébergement | Non disponible | Édition communautaire gratuite (fonctionnalités limitées, non commerciale) ou version Enterprise sous licence |
| Modèle de sécurité | mTLS, restrictions IP, validation JWT à la périphérie | TLS mutuel (mTLS) de bout en bout |
Si votre déploiement concerne quelques développeurs partageant des applications web locales, un outil de tunneling généraliste reste la bonne option. Si vous gérez des contrôleurs en edge, des nœuds de calcul robotique, ou des kiosques où un appareil hors ligne signifie un déplacement, la couche de gestion d’appareils — quel que soit le fournisseur — est ce qui compte réellement.
Mise en place d’un tunnel persistant sur un Raspberry Pi
L’agent SocketXP est un seul binaire Go sans dépendances runtime, publié pour Linux, macOS, et Windows sur architectures x86, ARM, MIPS, et RISC-V. Le chemin d’installation documenté actuel est spécifique à l’architecture plutôt qu’une URL générique unique :
# amd64 (cloud VMs, desktops x86_64)
curl -LO https://portal.socketxp.com/download/linux/amd64/socketxp a0a0&& chmod +wx socketxp a0a0&& sudo mv socketxp /usr/local/bin

# ARM (Raspberry Pi 3/4/5, autres cartes Linux embarquées)
curl -LO https://portal.socketxp.com/download/linux/arm/socketxp a0a0&& chmod +wx socketxp a0a0&& sudo mv socketxp /usr/local/bin
Authentifiez l’appareil contre votre compte. Pour les déploiements en flotte, il est conseillé de nommer l’appareil et de l’assigner à un groupe lors de la connexion plutôt que de le faire plus tard via le portail :
sudo socketxp login cyour-auth-tokene --iot-device-name "temp-monitor-12345" --iot-device-group "temp-monitor"
Cela génère une clé privée par appareil dans /var/lib/socketxp/device.key ; le token d’authentification n’est jamais écrit sur le disque, évitant toute fuite de crédentials de compte en cas de compromission.
Pour assurer la persistance après redémarrage ou coupures réseau, l’agent s’installe comme un service systemd natif :
sudo socketxp service install
sudo systemctl enable socketxp
sudo systemctl start socketxp
À partir de là, l’agent maintient une connexion persistante à la passerelle, envoyant un ping de keepalive toutes les 90 secondes par défaut (configurable via ping_interval dans config.json) pour éviter que les entrées NAT expirent sur des liens cellulaires instables — l’agent détruit et recrée le tunnel si trois pings consécutifs restent sans réponse.
Accès à distance : SSH, VNC, et RDP
SocketXP route le trafic SSH, VNC, et RDP (via xrdp) via le même tunnel SSL/TLS inversé, et il n’y a pas d’endpoint TCP public qu’un attaquant pourrait scanner — les connexions ne sont acceptées qu’à travers l’agent authentifié ou le terminal du navigateur du portail.
Deux méthodes supportées pour établir une session :
Terminal navigateur. Connectez-vous au portail SocketXP, sélectionnez un appareil, et cliquez sur l’icône de terminal pour obtenir une session shell complète sans client local — pratique pour le triage quand vous êtes loin de votre machine habituelle.
Mode Esclave, pour votre propre client SSH. Pour une authentification par clé ou un client comme PuTTY ou FileZilla, lancez l’agent en “Mode Esclave IoT” sur votre propre ordinateur portable. Il agit comme un proxy local : il ouvre un port local et transfère tout ce qui lui est envoyé, via le tunnel, vers un appareil spécifique.
socketxp connect tcp://localhost:3000 --iot-slave --peer-device-id "abc123456789" --peer-device-port 22 --authtoken cdevice-access-tokene
Puis pointez un client SSH classique sur le port local :
ssh -i ~/.ssh/john-private.key john@localhost -p 3000
Le Mode Esclave n’est pas spécifique à SSH — le même mécanisme fonctionne pour SCP, rsync, VNC/RDP, un client de base de données local, ou tout autre service TCP tournant sur l’appareil. Notez que cela nécessite un jeton d’authentification DEVICE_ACCESS-scopé, plutôt que le jeton de compte général, pour éviter qu’un ordinateur volé ne devienne une clé maîtresse pour toute la flotte.
Mises à jour OTA : à quoi ressemble réellement le workflow
C’est la partie qui différencie le plus une plateforme de gestion d’appareils d’un simple tunnel, il est donc utile de la décrire précisément plutôt qu’en abstrait.
Étape 1 — Emballer et uploader un artefact. Le SocketXP Artifact Registry accepte deux types d’artefacts : un bundle tar.gz, ou un script autonome. Si vous déployez un binaire d’application, une image firmware, un paquet Debian/RPM, ou une configuration Docker, vous le regroupez dans un tar.gz avec un script update.sh contenant la logique d’installation/rollback. Si votre image est déjà dans un registre tiers (Docker Hub, GHCR, ECR), vous pouvez sauter le bundle et uploader uniquement le script update.sh, qui tire l’image au déploiement. Une contrainte importante : les fichiers artefacts sont limités à 10 Mo — suffisant pour binaires, configs, et la plupart des paquets Debian, mais serré pour une image firmware complète ou une couche de conteneur, d’où l’incitation à tirer de gros payloads depuis un registre externe dans le script plutôt que de les inclure directement.
Étape 2 — Créer un déploiement. Un déploiement cible un appareil spécifique, un groupe ou un tag, et réutilise un artefact déjà uploadé — permettant de déployer la même build à un groupe de test, puis en production, puis à un sous-ensemble en canari, sans recharger quoi que ce soit. La documentation de SocketXP recommande explicitement cette approche de déploiement progressif : groupe de test d’abord, vérification des logs, puis promotion en production.
Quelques détails opérationnels faciles à mal comprendre si vous supposez que cela fonctionne comme une mise à jour OS gérée :
- Le filet de sécurité, c’est le script que vous écrivez, pas une garantie de la plateforme. SocketXP ne vérifie pas automatiquement l’intégrité des artefacts au-delà du transfert — la vérification, la sauvegarde, l’installation, la vérification de santé, et le rollback en cas d’échec, tout cela se passe dans
update.shque vous écrivez. Considérez le script comme le vrai mécanisme de sécurité, pas une couche supplémentaire. - Les déploiements échoués ne se réessaient pas automatiquement. Si un déploiement échoue sur un appareil, SocketXP ne le relance pas tout seul — vous créez un nouveau déploiement ciblant les appareils qui ont échoué.
- Les appareils hors ligne mettent en file d’attente les mises à jour. Un appareil éteint lors du déploiement la récupère lors de sa prochaine connexion, avec un intervalle d’environ 5 minutes entre chaque mise à jour en file d’attente.
Santé de la flotte : surveillance et suivi d’actifs
Deux fonctionnalités complètent la gestion d’appareils et méritent d’être connues même si vous ne les utilisez pas immédiatement :
Surveillance de l’état et des ressources. L’agent peut envoyer des événements d’état à un webhook que vous enregistrez (le format webhook de Slack fonctionne directement, tout comme tout autre endpoint personnalisé). Par ailleurs, la surveillance des ressources — ajoutée en version 2.0.1 — surveille CPU, mémoire, et disque, et envoie une alerte webhook si l’un d’eux dépasse un seuil configurable (80% par défaut). Les alertes sont throttlées à au plus une par appareil toutes les 5 minutes, évitant de saturer votre canal.
Suivi d’actifs basé sur GPS. Pour le matériel mobile ou déployé sur le terrain, l’agent peut périodiquement rapporter la localisation à la passerelle, soit en lisant un fichier geolocation.json écrit par votre propre code de lecture GPS, soit via l’API Google Geolocation si l’appareil n’a pas de GPS intégré. Les positions sont visualisables sur une carte dans le portail, et accessibles via l’API. L’intervalle de polling par défaut est de 24 heures, configurable selon votre bande passante.
Zero Trust : Mutual TLS et connexions sortantes uniquement
Le modèle de sécurité de SocketXP repose sur le Mutual TLS (mTLS) : contrairement à une connexion HTTPS classique, où seul le serveur prouve son identité, l’appareil et la passerelle cloud s’authentifient mutuellement de façon cryptographique avant tout échange de données. Chaque frappe clavier SSH, chaque image VNC, et chaque charge utile OTA transite sur ce canal chiffré, et comme seuls les appareils enregistrés sous un compte spécifique peuvent établir la poignée de main, un appareil hors de ce compte ne peut pas intercepter ou demander une mise à jour destinée à une autre flotte.
Le design sortant-only renforce cela : le pare-feu local de l’appareil bloque tout trafic entrant non sollicité par défaut, rendant toute analyse de ports sur une plage IP cellulaire sans réponse.
Auto-hébergement, si nécessaire
Pour des déploiements zero-trust, isolés ou réglementés où faire passer le trafic via un cloud tiers n’est pas une option, le serveur passerelle SocketXP (socketxp-gtwy) peut être auto-hébergé en VM ou conteneur Docker dans votre propre data center ou cloud privé, avec des chemins d’installation RPM, Debian, et Docker Compose, PostgreSQL pour les données de production, et éventuellement MongoDB pour la journalisation de sécurité et d’audit. À savoir : sans fichier de licence, la version auto-hébergée fonctionne en mode Communauté gratuite avec un ensemble de fonctionnalités limité, destinée à un usage hobby ou non commercial. La pleine fonctionnalité nécessite une licence Enterprise (version d’essai gratuite de 30 jours disponible), prévoyez donc cela si l’auto-hébergement est une exigence en production plutôt qu’en laboratoire.
En résumé
Gérer une flotte de matériel distant nécessite une infrastructure adaptée à l’imprévisibilité du monde physique, pas seulement un tunnel vers localhost d’un ordinateur portable. La différence entre “exposer un port” et “gérer une flotte” est réelle, et il est important de savoir de quel côté de cette ligne se situe l’outil : le Device Gateway de ngrok comble une partie de cette différence côté connectivité pure, mais la livraison OTA, la surveillance des ressources, et le suivi d’actifs restent les différenciateurs pour des plateformes dédiées comme SocketXP. Quel que soit votre choix, la méthode qui maintient réellement une flotte distribuée sécurisée et en ligne repose sur des tunnels persistants, sortants, mutuellement authentifiés, avec une gestion d’appareils intégrée plutôt qu’ajoutée après coup.
Changelog
Vérifié selon la documentation officielle de SocketXP (docs.socketxp.com), la page ngrok sur le Device Gateway, et les pages de tarification actuelles. Corrections et ajouts issus du brouillon original :
- Réécriture complète de la comparaison ngrok. La phrase “ngrok a introduit des fonctionnalités de device gateway” était vague au point d’être trompeuse. ngrok propose désormais un produit nommé Device Gateway (ngrok.com/use-cases/device-gateway) avec Traffic Policy à l’échelle de la flotte, jetons d’authentification par appareil, SDK dans quatre langages, et une tarification PAYG à 0,02 $/heure d’endpoint actif. Le tableau comparatif a été reconstruit à partir de la FAQ et des descriptions de fonctionnalités de ngrok, plutôt que de considérer ngrok comme un simple outil de tunnel de développement.
- Suppression de la revendication non vérifiée de checksum SHA-256. La documentation OTA de SocketXP ne mentionne pas de vérification d’intégrité cryptographique automatique — la vérification, la sauvegarde, et la logique de rollback en cas d’échec résident entièrement dans le script
update.shque vous écrivez. La section OTA a été réécrite pour préciser que le mécanisme de sécurité est le script, pas la plateforme. - Ajout de la limite de 10 Mo pour les fichiers artefacts, contrainte opérationnelle importante absente du brouillon original, issue de la documentation OTA de SocketXP.
- Ajout que les déploiements OTA échoués ne se relancent pas automatiquement et que les appareils hors ligne mettent en file d’attente les mises à jour avec un intervalle d’environ 5 minutes — mentionnés explicitement dans la documentation de SocketXP.
- Correction de la commande d’installation. L’URL générique
curl -O .../download/linux/socketxpa été remplacée par des binaires spécifiques à l’architecture (/download/linux/amd64/socketxp,/download/linux/arm/socketxp, etc.). - Correction de la section SSH et client local. La commande
ssh -p 2222 pi@localhostn’était pas associée à une procédure réelle SocketXP. La méthode correcte est le mode “IoT Slave” avec la syntaxesocketxp connect tcp://localhost:3000 --iot-slave --peer-device-id ... --peer-device-port 22 --authtoken <device-access-token>, en utilisant un jetonDEVICE_ACCESS. - Ajout du support RDP (via xrdp) en plus de SSH et VNC — documenté mais absent de la section initiale.
- Ajout d’une nouvelle section Santé de la flotte couvrant la surveillance de l’état/appareil (webhook, seuils, throttling, version de l’agent) et le suivi GPS/Google Geolocation — fonctionnalités réelles, non mentionnées dans le brouillon original.
- Affinement de la mention d’auto-hébergement. La déclaration initiale indiquait que l’auto-hébergement était disponible sans restriction. La correction précise la distinction entre l’édition Communauté gratuite, limitée, et la version Enterprise sous licence (version d’essai de 30 jours), conformément à la documentation de SocketXP.
- Modération des affirmations tarifaires. Aucun fournisseur ne publie de tarification simple pour la gestion de flotte ou de dispositifs en dehors du tarif à l’heure d’endpoint ; la comparaison implicite a été supprimée.
- Le paragraphe NAT/CGNAT/pare-feu est conservé tel quel — c’est une base réseau fondamentale qui reste valable et vérifiée.
Related InstaTunnel pages
Continue from this article into the most relevant product guides and workflows.
Related Topics
Keep building with InstaTunnel
Read the docs for implementation details or compare plans before you ship.