Slack Classic Apps n’ont pas disparu le 16 novembre : l’Events API via HTTP vs Socket Mode (et quand vous avez encore besoin d’un tunnel)
Slack classic apps ont cessé de recevoir des événements de l’Events API le 16 novembre. Comparez HTTP vs Socket Mode, gérez url_verification et rejouez les événements retardés.
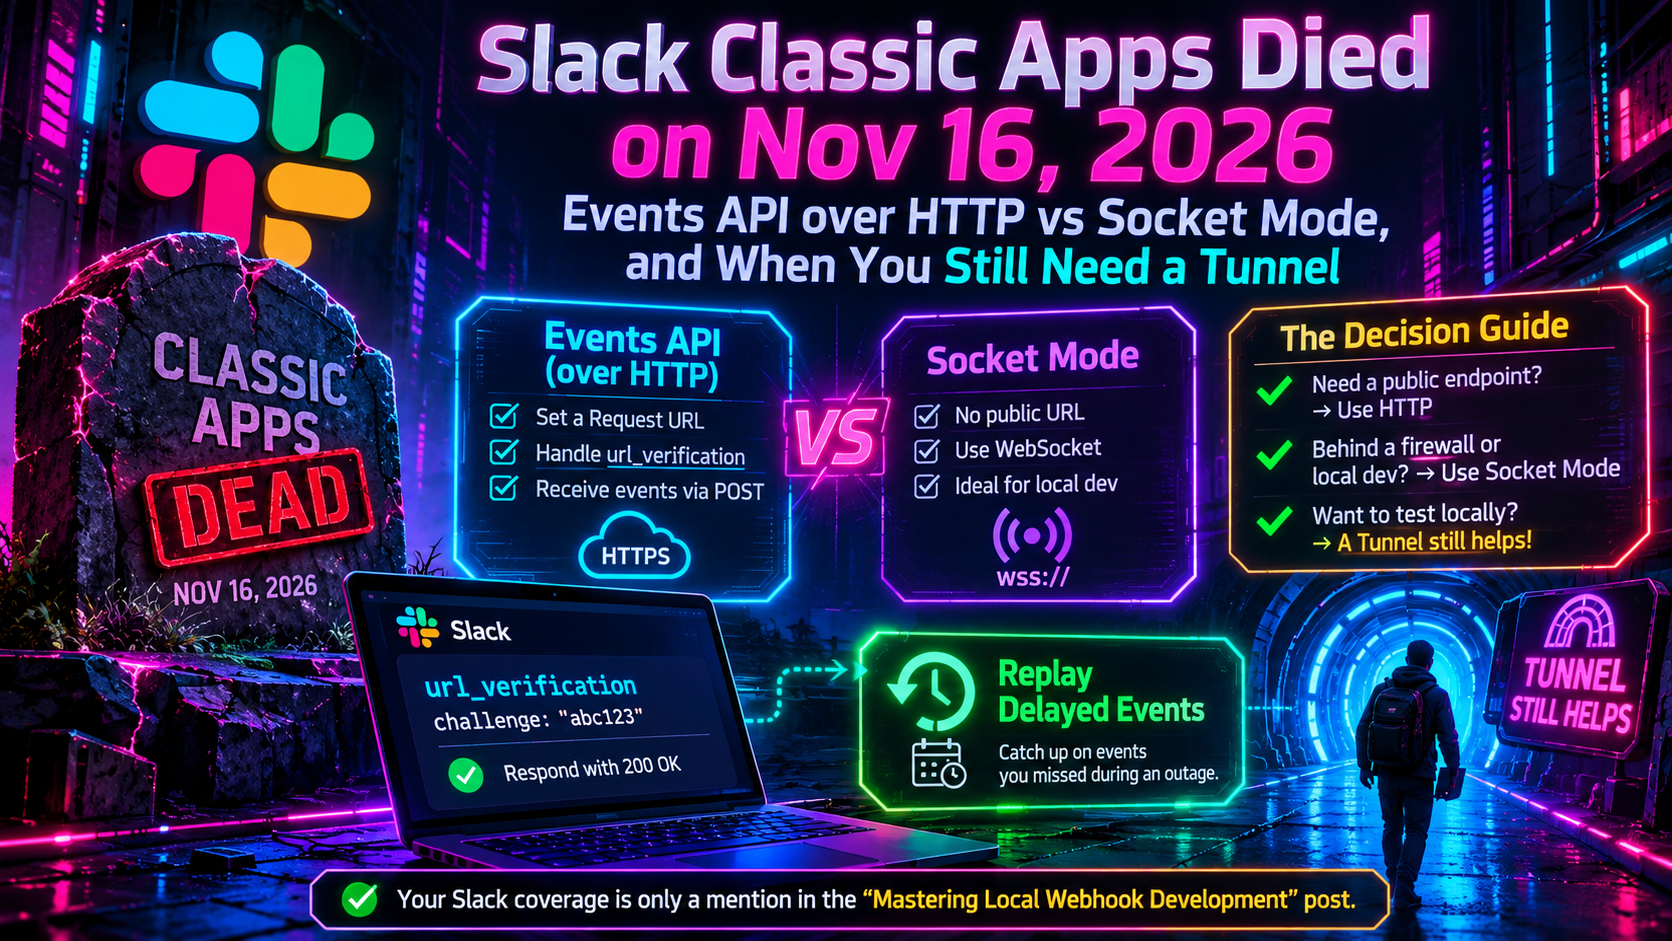
Quick answer
Slack Classic Apps : mort annoncée le 16 novembre — l’Events API vs Socket Mode: quick answer
If free tunnel limits interrupt your workflow, compare session length, stable URLs, concurrent tunnels, and paid-plan pricing before choosing a localhost tunnel tool.
What free tunnel limits should developers check first?
Check session duration, URL stability, concurrent tunnels, custom subdomains, bandwidth or request limits, and whether webhook callbacks survive restarts.
How does InstaTunnel handle longer development sessions?
InstaTunnel Free is designed around 24-hour sessions, with Pro available for higher limits and MCP endpoint tunnel workflows.
Si vous avez vu « classic apps stop working on November 16, 2026 » dans un changelog, une discussion Slack ou un ancien article de blog, vous avez peut-être jeté un coup d’œil à votre calendrier cette semaine avec une légère appréhension. Voici la version courte, vérifiée contre la documentation développeur de Slack au 19 novembre 2026 : la fermeture n’a pas eu lieu. Slack a mis en pause la déprécation des classic apps le 8 décembre 2025. Il est indiqué que les classic apps continueront de fonctionner pour l’avenir prévisible.
Cela ne veut pas dire que vous pouvez ignorer le sujet. Slack continue de qualifier les classic apps comme une méthode d’intégration legacy, il est impossible de créer de nouveaux classic apps, et Slack recommande fortement de migrer pour éviter de futures interruptions de service. La question d’ingénierie derrière l’inquiétude est pertinente. Une fois que vous passez à une application Slack moderne, comment les événements doivent-ils atteindre votre code, via URLs de requête HTTP ou Socket Mode ? Et quand avez-vous encore besoin d’un tunnel sur votre ordinateur portable ?
Ce guide couvre la chronologie réelle, un cadre de décision, le handshake url_verification, les règles de retry et le réglage Delayed Events qui relance les événements manqués après que votre machine de développement s’endort.
Ce qui est réellement arrivé aux Slack classic apps
La date du 16 novembre 2026 était réelle, mais elle n’a jamais été définitive. Slack l’a déplacée à trois reprises avant de mettre tout en pause :
| Date annoncée | Ce que Slack a dit |
|---|---|
| 30 septembre 2024 | Classic apps à retirer en septembre 2025 ; bots personnalisés hérités le 31 mars 2025 |
| 7 novembre 2024 | Date des classic apps déplacée au 31 mars 2026 |
| 11 avril 2025 | Date déplacée au 25 mai 2026 |
| 29 juillet 2025 | Date déplacée au 16 novembre 2026 |
| 8 décembre 2025 | Migration en pause; les classic apps continuent de fonctionner |
L’annonce originale de Slack en 2024 montre désormais les dates des classic-apps barrées, avec un avis indiquant que les changements relatifs aux classic apps sont en pause. La formulation initiale disait que les classic apps seraient rejetées lors des appels API et cesseraient de recevoir des événements de l’Events API. Rien de tout cela n’est en vigueur actuellement.
Deux faits liés valent d’être précisés :
- Legacy custom bots est une autre histoire. Slack a cessé de les prendre en charge le 31 mars 2025, et leurs appels API sont rejetés. Remplacer l’un d’eux signifie créer une nouvelle Slack app.
- « Paused » n’est pas « safe ». Slack continue de qualifier les classic apps de legacy et recommande la migration. L’annonce ne promet pas qu’ils ne seront jamais retirés, alors ne traitez pas la pause comme une garantie permanente.
Pourquoi vous devriez encore migrer
La différence centrale entre les classic apps et les Slack apps modernes réside dans un ensemble d’ambitions OAuth plus granulaire. Cela importe pour le sujet de cet article, car Socket Mode is only available to apps that use granular permissions. Si vous avez créé votre app en décembre 2019 ou plus tard, vous les possédez déjà. Un classic app doit être migré avant de pouvoir activer Socket Mode.
La messagerie en temps réel est l’autre dépendance legacy. Les Slack apps ne prennent pas en charge l’API RTM héritée. Les conseils de Slack pour les bots hérités qui utilisaient RTM consistent à passer à l’Events API, qui peut livrer la plupart des mêmes événements via HTTP ou via un WebSocket. Si vous souhaitez conserver un schéma RTM, activez Socket Mode, appelez apps.connections.open pour obtenir une URL WebSocket, ouvrez un WebSocket vers cette URL et écoutez les événements.
La plateforme continue d’évoluer de diverses manières. Le 16 novembre 2026, Slack a annoncé que, à partir du 17 février 2027, le Web API rejettera les requêtes GET et HEAD qui contiennent un corps de requête. Ces requêtes échoueront avec un HTTP 400, ou un HTTP 403 une fois appliqué au niveau de l’edge CloudFront. Les requêtes sans corps et les requêtes POST ne sont pas affectées. De nombreuses bibliothèques HTTP ajoutent un petit corps (souvent {} vide) à un GET lorsque l’option de corps est activée. Slack mentionne axios avec data, Guzzle avec json ou form_params, et Python requests ou aiohttp avec data= ou json= comme coupables courants. La solution est de mettre les arguments dans la chaîne de requête et le token dans l’en-tête Authorization: Bearer.
Deux façons dont Slack livre les événements
Avec l’Events API, Slack vous appelle. Vous choisissez l’un des deux chemins de livraison dans les paramètres de votre app.
URLs de requête HTTP
Vous fournissez à Slack un point de terminaison HTTPS public. Slack envoie un POST par événement, avec du JSON dans le corps. Votre serveur doit répondre par un HTTP 2xx dans les trois secondes. Slack peut suivre jusqu’à deux redirections.
À savoir :
- Une app n’a qu’une seule URL de requête Events API, vous devez routER les événements côté serveur.
- Les URLs de requête sont sensibles à la casse.
- HTTP est requis si vous prévoyez de soumettre l’appli au Slack Marketplace.
- HTTP est sans état et se dimensionne bien horizontalement. Slack considère également que les connexions HTTP à court terme sont intrinsèquement plus fiables que les longues.
- Chaque requête doit être vérifiée avec votre signing secret (voir ci-dessous).
Socket Mode
Votre app ouvre un WebSocket sortant vers Slack, vous n’avez donc pas besoin d’un endpoint public. Vous générez un app-level token (les docs le présentent comme xapp-…) et appelez apps.connections.open pour obtenir une URL WebSocket. Cette méthode ne requiert aucun scope et doit recevoir le token dans l’en-tête Authorization. Les frameworks Bolt et les SDK Slack gèrent tout cela si vous définissez SLACK_APP_TOKEN.
À savoir :
- Une app peut maintenir jusqu’à 10 connexions WebSocket simultanées, et les payloads peuvent arriver sur n’importe laquelle d’entre elles, alors ne supposez pas un motif. Slack suggère des connexions supplémentaires pour des redémarrages en douceur, l’équilibrage de la charge et une redondance active-active temporaire.
- L’URL WebSocket n’est pas statique. Les connexions se rafraîchissent régulièrement, toutes les quelques heures environ. Slack peut envoyer une déconnexion
warningenviron 10 secondes à l’avance, puis une déconnexionrefresh_requested, alors préparez-vous à vous reconnecter rapidement à une nouvelle URL. Ajouter\u0026debug_reconnects=trueà l’URL raccourcit la connexion à 360 secondes, ce qui facilite le test de la logique de reconnexion. - Vous accusez réception de chaque événement en rééchoant son
envelope_id. Vous n’avez pas besoin de vérifier les signatures, car le socket est pré-authentifié. - Les apps utilisant Socket Mode ne sont pas autorisées actuellement dans le Slack Marketplace public. Vous pouvez toutefois les distribuer au sein de votre propre organisation Entreprise en rendant l’app déployable à l’échelle de l’organisation.
- Activer Socket Mode fait que les événements et les payloads interactifs arrivent seulement via le WebSocket, et non via HTTP. Si votre app est en production lorsque vous basculez, vous pouvez perdre des événements tant que le socket n’est pas connecté. L’URL de requête sauvegardée est conservée et réutilisée si vous revenez en arrière.
HTTP vs Socket Mode : guide de décision
La recommandation de Slack est d’utiliser Socket Mode pendant le développement local, et HTTP pour le déploiement de l’app en production. Si votre app de production n’a pas besoin de Socket Mode, Slack recommande de rester sur HTTP, avec moins d’éléments en mouvement. En pratique :
| Votre situation | À choisir | Pourquoi |
|---|---|---|
| Application Slack Marketplace publique | HTTP | Marketplace l’exige |
| Outil interne derrière un pare-feu d’entreprise | Socket Mode | Pas d’endpoint HTTP public nécessaire |
| Production sans serveur ou autoscalée | HTTP | Sans état; se dimensionne horizontalement |
| Prototype sur ordinateur portable, pas de tunnel disponible | Socket Mode | Fonctionne avec seulement un token au niveau de l’app |
| Équipe qui veut des parcours dev et prod identiques | HTTP + tunnel | Un seul chemin de code, moins de surprises |
| Redondance supplémentaire sur le flux d’événements | Socket Mode avec plusieurs connexions | Slack l’indique comme option |
Un motif raisonnable est Socket Mode pour l’app de développement personnelle de chaque développeur et HTTP en production. Comme une app n’a qu’une seule URL de requête, donner à chaque développeur sa propre app de dev (par exemple créée à partir d’un manifeste partagé, qui peut définir socket_mode_enabled) évite que tout le monde ne se batte pour une seule URL.
Quand vous avez encore besoin d’un tunnel
Socket Mode supprime le tunnel pour les événements, mais un tunnel reste utile dans plusieurs cas :
- Vous voulez que le dev corresponde à la prod. Si la production utilise HTTP, tester la vérification des signatures, la gestion des retry et le timing des réponses localement signifie exposer un vrai endpoint HTTPS.
- Vous vous dirigez vers le Marketplace. HTTP est obligatoire là-bas, alors exercez ce chemin avant la soumission.
- Vous testez les retries et Delayed Events. Ces comportements appartiennent à la livraison HTTP. Un tunnel vous permet d’arrêter votre serveur volontairement et de voir Slack réessayer.
- Vous avez d’autres URLs publiques à exposer. Les webhooks des services tiers que vous intégrez nécessitent une adresse accessible quelle que soit la façon dont les événements Slack arrivent.
- Vous partagez un environnement de développement. Un collègue ou un reviewer QA peut atteindre votre point de terminaison en cours d’exécution sans VPN.
L’exigence pratique est une URL HTTPS stable. Slack doit confirmer une Request URL avant que vous puissiez l’enregistrer, donc chaque fois que l’URL de votre tunnel change, vous devez mettre à jour le champ et passer la vérification à nouveau. Cherchez un tunnel qui offre un sous-domaine réservé ou personnalisé, ce que proposent de nombreux outils de tunneling, parfois uniquement sur les niveaux payants. Ensuite, vous enregistrez l’URL une fois et vous passez à autre chose.
Le défi url_verification
Lorsque vous entrez une Request URL, Slack envoie un HTTP POST avec un corps application/json contenant trois champs : type égal à url_verification, une chaîne challenge aléatoire, et un token déprécié. Slack ne vous laissera pas enregistrer l’URL tant que vous n’aurez pas répondu correctement.
Répondez avec HTTP 200 et la valeur du challenge. Slack accepte l’un des trois formats :
- Texte brut contenant la chaîne du challenge
application/x-www-form-urlencodedavec un paramètrechallenge- JSON comme
{"challenge": "..."}
Notes pratiques :
- Slack vérifie votre certificat SSL pendant cette étape.
- Si votre serveur dev était en veille et que la première tentative a expiré, utilisez le bouton Retry dans le formulaire.
- Cette poignée de main se produit lors de la configuration, traitez-la comme un cas spécial en haut de votre gestionnaire.
- Le champ
tokenest déprécié. Pour les vrais événements, vérifiez les requêtes avec votre signing secret.
Le signature fonctionne ainsi. Slack ajoute les en-têtes X-Slack-Signature et X-Slack-Request-Timestamp. Vous bâtissez la chaîne de base v0:<timestamp>:<raw body>, calculez un digest hexadécimal HMAC SHA-256 avec votre signing secret, le préfixez par v0=, et le comparez à l’en-tête en utilisant une comparaison en temps constant. L’exemple de Slack rejette les requêtes dont l’horodatage est plus de cinq minutes par rapport à l’heure locale, afin de se protéger contre les attaques par rejeu.
Voici un gestionnaire Express minimal qui vérifie la signature, répond au challenge, accorde immédiatement l’accusé de réception et délègue le travail réel :
import express from "express";
import crypto from "node:crypto";

const app = express();

app.post(
  "/slack/events",
  express.raw({ type: "application/json" }), // keep the raw body for signing
  (req, res) => {
    const ts = req.header("x-slack-request-timestamp");
    const sig = req.header("x-slack-signature");
    if (!ts || !sig || Math.abs(Date.now() / 1000 - Number(ts)) > 60 * 5) {
      return res.sendStatus(401);
    }

    const raw = req.body.toString("utf8");
    const mine =
      "v0=" +
      crypto
        .createHmac("sha256", process.env.SLACK_SIGNING_SECRET)
        .update(`v0:${ts}:${raw}`)
        .digest("hex");

    const a = Buffer.from(mine);
    const b = Buffer.from(sig);
    if (a.length !== b.length || !crypto.timingSafeEqual(a, b)) {
      return res.sendStatus(401);
    }

    const payload = JSON.parse(raw);

    if (payload.type === "url_verification") {
      return res.type("text/plain").send(payload.challenge);
    }

    res.sendStatus(200); // acknowledge inside 3 seconds
    enqueue(payload);    // your queue: do the real work elsewhere
  }
);
La faute de configuration classique est une mismatch de signature causée par l’analyse du corps en JSON avant le calcul du HMAC. La doc de Slack dit d’utiliser le corps de la requête brut, avant qu’il ait été désérialisé. Bolt for JavaScript, Python et Java incluent une vérification intégrée des requêtes, donc si vous utilisez un framework Bolt vous l’obtenez gratuitement.
Accuser rapidement : retries et limites de défaillance
Les règles de livraison de Slack sont la partie la plus susceptible d’embêter un développeur local :
- Répondez dans les trois secondes avec un statut 2xx. Sinon, la tentative est considérée comme échouée.
- Trois retries suivent un échec : presque immédiatement, après une minute, puis après cinq minutes.
- Chaque retry porte un en-tête
x-slack-retry-num(1, 2 ou 3) et un en-têtex-slack-retry-reason. Les raisons documentées sonthttp_timeout,too_many_redirects,connection_failed,ssl_error,http_erroretunknown_error. - Retournez
x-slack-no-retry: 1sur une réponse échouée si vous ne voulez pas que cet événement soit redéployé. Les autres événements ne sont pas affectés. - Désactivation automatique : si plus de 95% des livraisons échouent dans les 60 minutes (erreurs de certificat, timeouts, trop de redirections ou réponses non-2xx), Slack désactive temporairement vos abonnements d’événements et envoie un e-mail au propriétaire de l’app. Les retries comptent dans cette limite. Les apps recevant moins de 1 000 événements par heure ne sont pas automatiquement désactivées, ce qui couvre la plupart des apps de développement.
- Limite de débit : les livraisons atteignent un maximum de 30 000 par espace de travail, par app, par 60 minutes. Au-delà, vous recevez des événements
app_rate_limitedtoutes les minutes.
Comme les retries signifient que le même événement peut arriver plus d’une fois, dédupliquez sur event_id, que Slack décrit comme globalement unique sur tous les espaces de travail. L’en-tête de retry ne vous dit qu’il s’agit d’un retry. Il ne vous dira pas si vous avez déjà traité l’original.
La règle des trois secondes explique pourquoi les appels LLM, les écritures en base et les fans d’API ne doivent jamais s’exécuter en ligne. Accusez réception, mettez en file d’attente, traitez.
Événements différés : plus de retries pour les événements manqués
Le comportement par défaut de Slack est que si votre app n’accuse pas réception d’un événement, Slack effectue ses trois retries sur quelques minutes et s’arrête ensuite. Par ailleurs, l’Events API est décrite comme un système best-effort, et la livraison peut être retardée lors d’incidents. Lors d’un incident des Events API les 26–27 février 2025, Slack a mis en pause la file d’attente des Events API afin d’atténuer une panne. Il a choisi de ne pas rejouer le retard résultant. Ses raisons invoquées étaient que la gestion des événements de l’application dépend souvent d’une livraison en temps utile pour la précision et qu’il voulait éviter de surcharger ses propres systèmes et ceux de tiers avec une poussée.
Le 5 février 2026, Slack a annoncé les Delayed Events. Voici ce que disent les docs :
- Avec cette option activée, Slack suit les trois réessais standard avec des réessais horaires sur 24 heures.
- Par défaut, Slack n’essaie pas de livrer un événement en retard de plus de deux heures. Avec la fonctionnalité activée, il tente la livraison quelle que soit l’étendue du retard.
- Vous l’activez dans les paramètres de votre app : Event Subscriptions → Delayed Events. C’est un interrupteur, pas une API de replay que vous appelez.
Le scénario où l’ordinateur portable passe en veille
Supposons que vous fermez votre ordinateur portable à 18h00 et que vous l’ouvrez à 9h00.
- Delayed Events off : chaque événement du soir épuise ses trois retries en quelques minutes, et Slack abandonne.
- Delayed Events on : les événements échoués continuent d’être réessayés chaque heure pendant jusqu’à 24 heures. Une fois que votre tunnel est à nouveau accessible, vous devriez voir les anciens événements arriver en rafale lorsque leurs réessais horaires se produisent.
Cette poussée explique pourquoi votre handler a besoin de trois défenses :
- Idempotence. Dédupliquez sur
event_idafin qu’un retry ne republie pas deux fois un message. - Vérifications de fraîcheur. Comparez
event_timeà l’heure actuelle et décidez si unapp_mentionâgé de dix heures mérite une réponse. - Tolérance à l’ordre. N’imaginez pas que les événements arrivent dans l’ordre. Utilisez les horodatages des événements.
Delayed Events est décrit dans les docs de Slack comme étant une delivery best-effort, et ces docs ne précisent pas son comportement sous Socket Mode. N’en supposez pas l’équivalence et testez-le avant de vous y fier. Slack décrit aussi l’Events API comme étant best-effort dans l’ensemble, traitez donc la livraison différée comme une couverture supplémentaire, pas une garantie.
FAQ
Les Slack classic apps ont-elles cessé de fonctionner le 16 novembre 2026 ?
Non. Slack a mis en pause la migration le 8 décembre 2025, et dit que les Slack classic apps continueront de fonctionner pour le futur prévisible. Elles restent une méthode legacy, et Slack recommande de migrer.
Est-ce que Socket Mode ou HTTP est meilleur ?
HTTP pour la production et les apps du Marketplace. Socket Mode pour le développement local, les environnements derrière pare-feu et les prototypes rapides. Socket Mode nécessite des permissions granulaires, une migration d’abord pour une classic app.
Qu’est-ce que le défi url_verification nécessite ?
Une réponse 200 contenant la valeur du challenge, soit en texte brut, soit encodé en formulaire ou en JSON.
Combien de temps Slack réessaie-t-il les événements échoués ?
Trois retries sur environ six minutes par défaut. Avec Delayed Events activé, des retries horaires continuent jusqu’à 24 heures.
Sources
- Classic apps deprecation paused (Slack changelog, December 8, 2025)
- Discontinuing support for legacy custom bots and classic apps (Slack changelog, September 30, 2024)
- Classic apps deprecation timeline adjustment (November 7, 2024)
- Classic apps deprecation timeline adjustment (April 11, 2025)
- Classic apps deprecation timeline adjustment (July 29, 2025)
- The Events API (Slack docs)
- Comparing HTTP and Socket Mode (Slack docs)
- Using Socket Mode (Slack docs)
- Using HTTP Request URLs (Slack docs)
- apps.connections.open method (Slack docs)
- Verifying requests from Slack (Slack docs)
- Retry delayed events feature now available (Slack changelog, February 5, 2026)
- Web API GET and HEAD requests with a body will return 400 errors (Slack changelog, November 16, 2026)
- Slack incident report: Custom applications and bots may not be working as expected (February 26, 2025)
Related InstaTunnel pages
Continue from this article into the most relevant product guides and workflows.
Related Topics
Keep building with InstaTunnel
Read the docs for implementation details or compare plans before you ship.