Building the Bridge: Reverse Proxies for Cloud-to-Local AI Development
Quick answer
Copilot API Bridge: 安全なリバースプロキシによるローカルAI開発: webhook testing answer
For local webhook testing, run your app locally, expose it with a public HTTPS tunnel, and paste the stable callback URL into the provider dashboard.
How do I test webhooks on localhost?
Start your local server, open a public HTTPS tunnel to that port, configure the provider webhook URL, and inspect events in your local logs.
Why does a stable webhook URL matter?
Stable URLs prevent provider dashboards from needing manual callback updates every time you restart a tunnel.
現代の開発者ワークスペースは、アーキテクチャの緊張状態にあります。一方にはクラウド:巨大なLLMクラスター、GitHub Copilotのようなクラウドホストのコーディングアシスタント、リモートデータセンター内で動作するマネージドエージェントプラットフォームがあります。もう一方にはローカル環境:独自のコードベース、一時的なテストデータベース(localhost上)、内部マイクロサービス、特殊なローカル開発ツール群があります。
クラウドベースのAIシステムが真のコンテキスト認識自動化を実現するには — ローカルのPostgreSQLクエリ失敗のデバッグ、未コミットのgit diffの検査、特殊なプロジェクトスクリプトの実行 — 開発者のローカルマシンに安全にアクセスできる必要があります。逆に、開発者はクラウドAIのサブスクリプションをローカルのコマンドラインインターフェース(CLI)やカスタムエージェントにルーティングしつつ、企業秘密を漏らさず、APIレートリミットに抵触しないようにする必要があります。
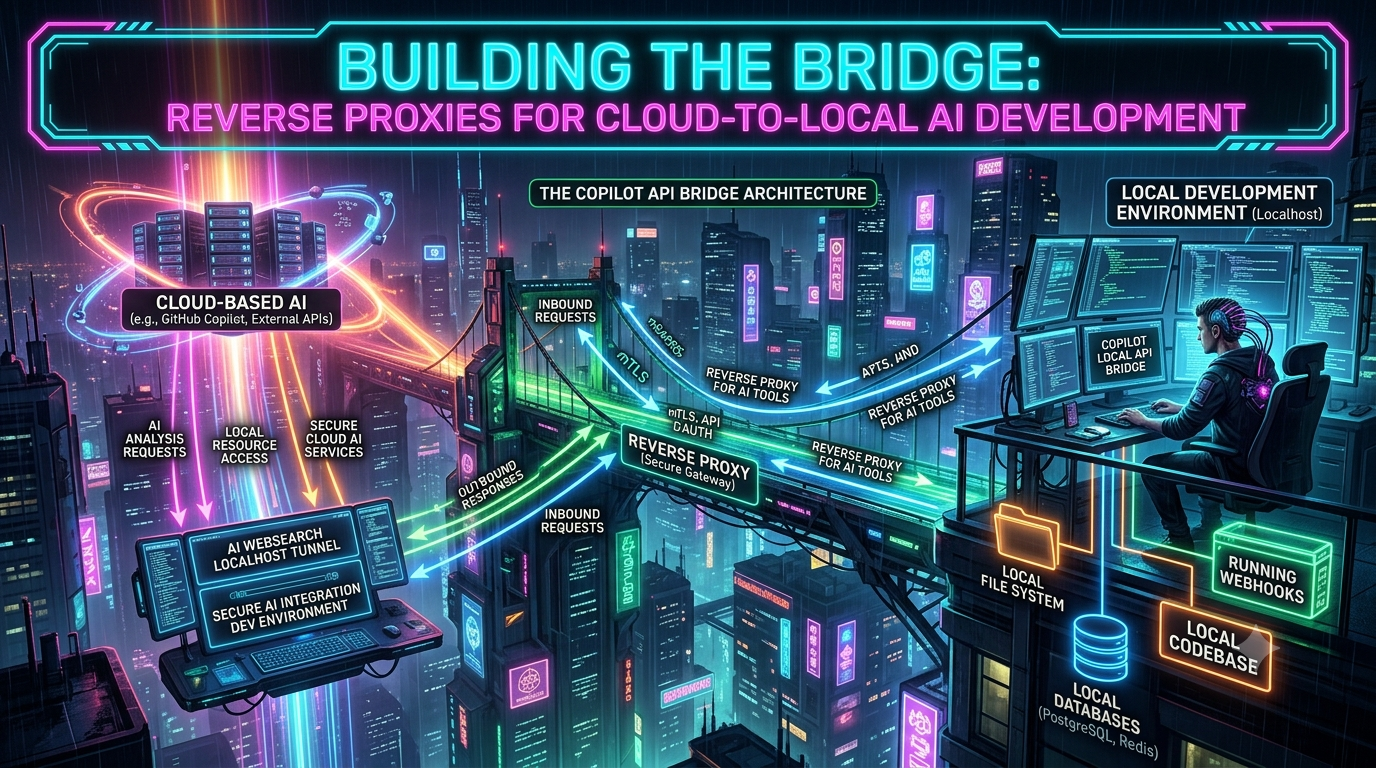
このアーキテクチャ的要件から、CopilotのローカルAPIブリッジやAIツール用の専用リバースプロキシが生まれました。クラウドベースのAIエンジンとローカル開発環境の間に位置し、これらのプロキシはインテリジェントなトラフィック制御プレーンとして機能し、プロトコル変換、トークン認証、ヘッダーのサニタイズ、アウトバウンド専用接続による安全なトンネリングを行います。
このガイドでは、クラウドとローカルAIブリッジのアーキテクチャ、実装パターン、そして安全なAI統合開発環境のステップバイステップ構築について解説します。
1. アーキテクチャ概要:クラウド-to-ローカルAIブリッジ
基本的に、AIブリッジアーキテクチャは根本的なネットワーク問題を解決します:クラウドベースのAIサービスとプライベートなローカル環境間で、双方向かつコンテキスト豊かな通信を確立し、企業のファイアウォールのインバウンドポートを開放しないことです。
+-----------------------------------------------------------------------------------+
|                                  CLOUD BOUNDARY                                   |
|                                                                                     |
|   +-----------------------+                    +------------------------------+    |
|   | Cloud AI Agent / SaaS |                    | GitHub Copilot Platform API   |   |
|   | (Claude, Copilot UI)  |                    | (GitHubの独自バックエンド)     |   |
|   +-----------+-----------+                    +--------------+---------------+    |
+---------------+-----------------------------------------------+-------------------+
                | (トンネル経由のインバウンドMCPトラフィック)        | (上流推論呼び出し)
                v                                                 v
+---------------+-----------------------------------------------+-------------------+
|               |              ローカル開発マシン                  |                   |
|               |                                                 |                   |
|   +-----------v-----------+                     +--------------v---------------+   |
|   | セキュアアウトバウンドトンネル |             | CopilotローカルAPIブリッジ     |   |
|   | (Cloudflare/Pinggy)     |                     | (127.0.0.1上のリバースプロキシ) |   |
|   +-----------+-----------+                     +--------------+---------------+   |
|               |                                                 |                   |
|               v                                                 v                   |
|   +-----------+-----------+                     +--------------+---------------+   |
|   | ローカルMCPサーバー     |                     | ローカル開発CLI /エージェント   |   |
|   | (DB, ファイルインデックス, RAG) |             | (Claude Code, カスタムエージェント) |   |
|   +------------------------+                    +-------------------------------+   |
|                                                                                     |
+-----------------------------------------------------------------------------------+
このブリッジは二つの異なる方向性で動作します:
- クラウドからローカルへのリモートコンテキスト実行。 クラウドホストのAIモデルはローカルツールをトリガーしたり、ローカルデータベースを検査したりする必要があります。リクエストは暗号化されたアウトバウンドトンネルを通じて、ループバックインターフェース(
127.0.0.1)で待ち受けるModel Context Protocol(MCP)サーバーに送信されます。 - ローカルからクラウドプロバイダーエミュレーション。 ローカルの開発ツールやCLIエージェントはLLMプロバイダーと通信する必要があります。ローカルプロキシはループバックポートで待ち受け、OpenAIやAnthropic形式のAPI呼び出しを傍受し、上流互換のリクエストに変換し、認証を透過的に処理します。
両パターンともに、リバースプロキシはセキュリティの境界線として機能します。これにより、ローカルファイルシステムはインターネットに直接公開されず、不適切なクライアントヘッダーの除去、ストリーミングイベントの正規化、厳格なベアラートークン認証が行われます。
2. 主要なブリッジパターンとワイヤーシェイプ変換
異なるAIツールを統合する際、ワイヤーシェイプの不一致は一般的です。異なるクライアントは異なるプロトコルを使用し、異なるJSONスキーマを期待し、カスタムヘッダーを渡します。リバースプロキシはこれらのプロトコルギャップを橋渡しします。
Copilot APIブリッジパターン
逆エンジニアリングされた小規模なエコシステムのリバースプロキシ — messense/copilot-api-proxy、ericc-ch/copilot-apiとその多くのフォーク(betaHi/copilot-api、craz-yq/copilot-apiなど) — はCLIエージェント(Claude Code、Codex CLI、カスタムオーケストレーションスクリプト)とGitHub Copilotサブスクリプションの間のローカルミドルウェアとして機能します。これらのプロジェクトはGitHubによるサポートはなく、リバースエンジニアリングされたものであり、破損の可能性があることが明示されており、GitHubのCopilot利用規約と許容範囲ポリシーは、自動化やスクリプト化された過剰な使用が検出され、一時停止や制限の原因となる可能性を警告しています。これを踏まえ、CIパイプラインに導入する前に注意してください。
複数のLLMベンダーで重複するAPIキーに別途支払う代わりに、開発者はローカルブリッジを実行します — messense/copilot-api-proxyはデフォルトでポート 9876 で動作します。ブリッジはベンダーノンリクルーエンドポイントを公開します:
| ルート | 動作 |
|---|---|
POST /v1/chat/completions |
OpenAIチャット完了フォーマット |
POST /v1/responses |
OpenAI Responses API(gpt-5ファミリーやCodexモデルで必要、/chat/completionsは拒否) |
POST /v1/messages |
Anthropicメッセージフォーマット;Claudeモデルは直接Copilotの/v1/messagesにフォワード、Anthropicスタイルのtool_use/tool_resultフローを維持し、OpenAI変換を経由しない |
POST /v1/messages/count_tokens |
Anthropic互換のトークンカウント |
GET /v1/models |
呼び出し元のCopilotプランで利用可能なモデル一覧 |
リクエストがブリッジに到達すると、プロキシは以下を行います:
- 背景でGitHub CopilotのOAuthトークンを検証・更新し、
~/.local/share/copilot-api-proxy/github_tokenに0600のファイル権限で保存します。 - GitHubのバックエンドが実際に必要とするヘッダー(
Copilot-Integration-Id、X-Initiator(会話に既にアシスタント/ツールのターンが含まれる場合はuserまたはagentに設定)、Openai-Intent、画像入力用のCopilot-Vision-Requestフラグ)を注入します。これらのヘッダーは公式VS Code Copilotチャットクライアントのトラフィックをリバースエンジニアリングした結果であり、Copilot-Integration-Idがないリクエストは拒否されます。 - Anthropic型リクエストのモデル名エイリアス処理を行います —
messense/copilot-api-proxyは、Claude Codeが期待するopus/sonnet/haikuのティアを、環境変数BIG_MODEL/MIDDLE_MODEL/SMALL_MODELを通じて具体的な上流CopilotモデルIDにマッピングし、max_tokensをMIN_TOKENS_LIMITとMAX_TOKENS_LIMIT(デフォルト4096)間に制限します。
一つ注意点:これらのブリッジでの推論努力(reasoning-effort)ハンドリングは一律に「サポートされていないものはhighにダウングレード」ではありません。GPT-5ファミリーの推論モデルは、xhighティアを明示的にサポートしており(いくつかのフォークはCOPILOT_REASONING_EFFORT環境変数を通じて直接通過させ、Microsoftの公式ドキュメントもxhighをサポートとしています)、xhighをhighに静かにダウングレードするブリッジは、正当なユーザーリクエスト設定を破棄してしまうため、サポートされている場合は通過させ、拒否された場合のみ制限をかけるように設計してください。
MCPトンネルパターン
AnthropicのModel Context Protocol(MCP)は、ツール、リソース、プロンプトをAIエージェントに公開するための標準化されたJSON-RPC 2.0スキーマを使用します。ローカルのMCPサーバーは従来stdio経由で通信しますが、クラウドホストのAIエージェントはネットワーク経由の通信が必要です。
この通信手段は2025年に変更されており、元のリモートトランスポート「HTTP+SSE」は、Streamable HTTPに置き換えられています。これは単一のエンドポイント(慣例的に/mcp)で、POSTリクエストを受け付け、サーバーはプレーンなJSONレスポンスまたはそのリクエストにスコープされたSSEストリームを返します。古いHTTP+SSEは正式に非推奨となり、新規サーバーは実装すべきではありませんが、クライアントは古いサーバー向けにフォールバックする必要があります。FastMCPはtransport="http"とtransport="streamable-http"をサポートし、両者は同等です。transport="sse"は「レガシー」と明記されています。2026年7月28日のドラフトでは、GETベースのSSEストリームとセッションIDも廃止され、POSTごとに1つのJSON-RPCリクエストとなる仕様に移行しています。
クラウドモデルをローカルツールに接続するには、アウトバウンドトンネルを設定し、公開HTTPSエンドポイントをローカルのStreamable HTTP MCPサーバーにマッピングします。リバースプロキシはTLS終端、HMAC署名やベアラートークンを検証し、有効なJSON-RPCリクエストをコード構文チェッカーやデータベースクエリエンジン、カスタムRAGパイプラインなどのローカルツールにルーティングします。
3. クラウド-to-ローカルAIブリッジの主要ユースケース
ユースケース1:ローカルDBとコード検索をクラウドエージェントに公開
エンジニアがクラウドベースのAIワークスペースを使って複雑なSQLクエリのデバッグを行っているとします。データベースはクラウドにホストされておらず、エンジニアのワークステーション上のDockerコンテナ内で動作しています。
ローカルのMCPサーバーをpg-promiseやSQLAlchemyと連携させ、アウトバウンドトンネルを通じて、list_tables、describe_schema、explain_queryなどのツールをlocalhost:5432に対して直接呼び出せます。コードやデータは開発者のワークステーションに留まり、ツールの実行結果だけがローカル環境から出て行きます。
ユースケース2:Copilotサブスクリプションによる統一モデルルーティング
開発者はCLI上でClaude Code、Codex CLI、OpenCodeなどの専門的なエージェントワークフローを好むことが多く、同時にGitHub Copilotのアクティブな席を持っています。
ローカルのCopilot APIブリッジを使えば、CLIツールはhttp://localhost:9876を指すように設定できます。ブリッジはCopilotの/v1/messagesエンドポイントのClaudeモデルにはネイティブパススルーを行い、GPTやCodexモデルのリクエストはOpenAI Responsesフォーマットに変換し、上流に送る前にトークン上限を適用します。(一部のフォークでは、COPILOT_REASONING_EFFORT環境変数を通じてxhighをそのまま通す例もあります。Microsoftの公式ドキュメントもxhighをサポートしています。)
ユースケース3:Web検索とエンタープライズRAGトンネル
クラウドホストのLLMプラットフォームは、内蔵のWeb検索ツールに対して制限や課金を行うことが多く、クラウド検索は社内Wikiやローカルドキュメント、プライベートステージングサーバーをクロールできません。
ローカルのWeb検索トンネルは、ローカルの検索インデックスやヘッドレスブラウザをクラウドAIに公開することで解決します。クラウドモデルが外部コンテキストを必要とする場合、ツール呼び出しをローカルの検索エンジン(例:SearXNGコンテナやローカルのベクトルデータベース)に向けて行い、検索は内部ネットワーク上で実行され、クリーンなMarkdownコンテキストがクラウドモデルに返されます。
4. セキュアなブリッジ構築のステップバイステップ
この構築には、ローカルのファイル検索とデータベースツールを公開するPythonベースのFastMCPサーバー、ベアラートークン認証とループバック分離を行うローカルAPIプロキシ、クラウドAIモデルにアクセスを許可するアウトバウンドのセキュアトンネルの三つの要素があります。
ステップ1:ローカルツールサーバー(FastMCP)の作成
FastMCPをインストール:
pip install fastmcp
local_bridge_server.pyを作成:
import os
import glob
from fastmcp import FastMCP

# MCPサーバーの初期化
mcp = FastMCP("LocalDevBridge")

@mcp.tool()
def search_local_files(directory: str, extension: str) -list[str]:
    """ローカルディレクトリ内で特定の拡張子に一致するファイルを安全に検索"""
    # 基本的なディレクトリトラバーサル保護
    abs_base = os.path.abspath(directory)
    if not os.path.exists(abs_base):
        return [f"Error: ディレクトリ {directory} が存在しません。"]

    pattern = os.path.join(abs_base, f"**/*.{extension.lstrip('.')}")
    matches = glob.glob(pattern, recursive=True)
    # 絶対パスを返し、システム構造の露出を最小限に
    return [os.path.relpath(m, start=abs_base) for m in matches[:50]]

@mcp.tool()
def read_local_file_head(filepath: str, max_lines: int = 100) -str:
    """指定したローカルファイルの先頭N行を読む"""
    if not os.path.exists(filepath):
        return f"Error: ファイル {filepath} が見つかりません。"

    try:
        lines = []
        with open(filepath, 'r', encoding='utf-8') as f:
            for _ in range(max_lines):
                line = f.readline()
                if not line:
                    break
                lines.append(line)
        return "".join(lines)
    except Exception as e:
        return f"エラー: {str(e)}"

if __name__ == "__main__":
    # 127.0.0.1にバインドして厳格なループバック分離を行う
    # transport="http"はStreamable HTTPを提供
    print("ローカルMCPブリッジサーバーをhttp://127.0.0.1:8000/mcpで起動")
    mcp.run(transport="http", host="127.0.0.1", port=8000)
サーバーを起動:
python local_bridge_server.py
ステップ2:リバースプロキシとトークンゲートの構築
クラウドツールだけがローカルMCPサーバーにアクセスできるように、Node.jsとhttp-proxyを使った軽量リバースプロキシを作成します。この層は厳格なベアラートークン検証とヘッダーのサニタイズを行います。
mkdir ai-bridge-proxy && cd ai-bridge-proxy
npm init -y
npm install http-proxy dotenv
.envを作成:
BRIDGE_TOKEN=super-secret-local-dev-key-2026
proxy.jsを作成:
require('dotenv').config();
const http = require('http');
const httpProxy = require('http-proxy');

// すべてのインバウンドブリッジリクエストに必要な秘密トークン
const BRIDGE_BEARER_TOKEN = process.env.BRIDGE_TOKEN || "super-secret-local-dev-key-2026";
const TARGET_MCP_SERVER = "http://127.0.0.1:8000";
const PROXY_PORT = 9000;

const proxy = httpProxy.createProxyServer({});

// プロキシエラー時のハンドリング
proxy.on('error', (err, req, res) => {
    console.error('[Proxy Error]:', err.message);
    if (!res.headersSent) {
        res.writeHead(502, { 'Content-Type': 'application/json' });
        res.end(JSON.stringify({ error: 'Bad Gateway: ローカルツールサーバーに到達できません' }));
    }
});

const server = http.createServer((req, res) => {
    console.log(`[${new Date().toISOString()}] ${req.method} ${req.url}`);

    // ベアラートークン認証の強制
    const authHeader = req.headers['authorization'];
    if (!authHeader || authHeader !== `Bearer ${BRIDGE_BEARER_TOKEN}`) {
        console.warn('[Unauthorized Access Attempt]: 不正または欠落したBearerトークン');
        res.writeHead(401, { 'Content-Type': 'application/json' });
        return res.end(JSON.stringify({ error: '401 Unauthorized: ブリッジトークンが無効です' }));
    }

    // ヘッダーのサニタイズ
    delete req.headers['x-forwarded-host'];
    req.headers['x-ai-bridge-version'] = '1.0.0';

    // 内部MCPサーバーへのルーティング
    proxy.web(req, res, { target: TARGET_MCP_SERVER });
});

server.listen(PROXY_PORT, '127.0.0.1', () => {
    console.log(`[Bridge Proxy] http://127.0.0.1:${PROXY_PORT}で稼働中`);
    console.log(`[セキュリティ] ベアラートークン認証によるゲート設定有効`);
});
proxy.jsを起動:
node proxy.js
http-proxy(node-http-proxy)はこの用途に広く使われている成熟したライブラリです。依存を避けたい場合はNodeの標準fetchやhttpモジュール、undiciのProxyAgentも同様の役割を果たします。
ステップ3:セキュアなアウトバウンドトンネルの確立
ローカルプロキシがポート9000でトークン検証を行っている状態で、そのポートをクラウドAIプラットフォームに安全に公開します。
ルーターポートの開放(ポートフォワーディング)は危険です。代わりに、プライベートネットワーク内からエッジプロバイダーへの暗号化されたアウトバウンド接続を開始するトンネルを使用します。
選択肢A:Cloudflareトンネル(cloudflared)
Cloudflareのダッシュボードは、現在新しいトンネルをトークンベース、ダッシュボード管理の設定にデフォルトでしています(*Networking → Tunnels*に移動)。スクリプトやバージョン管理されたインフラ向けには、CLI管理の証明書ベースのフローも引き続きサポートされています。
brew install cloudflared
cloudflared tunnel login
cloudflared tunnel create local-ai-bridge
~/.cloudflared/config.ymlにトラフィックルーティング:
tunnel: <TUNNEL_UUID>
credentials-file: /Users/dev/.cloudflared/<TUNNEL_UUID>.json

ingress:
  - hostname: ai-bridge.yourdomain.dev
    service: http://127.0.0.1:9000
  - service: http_status:404
DNSルーティングとトンネル起動:
cloudflared tunnel route dns local-ai-bridge ai-bridge.yourdomain.dev
cloudflared tunnel run local-ai-bridge
注意点:Cloudflareのゼロ設定クイックトンネル(cloudflared tunnel --url http://localhost:9000、ログイン不要)は同時リクエスト200までで、SSEをサポートしません。古いクライアントとの互換性のために、長期運用には名前付きのログイン済みトンネルを推奨します。
選択肢B:SSHトンネル(Pinggy / Zrok)
迅速なプロトタイピングや一時的な開発セッションには、PinggyのようなSSHトンネルが便利です:
ssh -p 443 -R0:localhost:9000 free.pinggy.io
このコマンドは、https://rnskg-21-24-129-38.run.pinggy-free.linkのような公開HTTPS URLを表示します(無料プランの場合)。無料プランは60分制限で、初回はブラウザの一時スクリーニングページが表示されます。
ステップ4:クラウドAIプラットフォームとローカルブリッジの接続
トンネルがアクティブな状態で、ローカルツールエンドポイントをクラウドAIプラットフォームに登録します。Claude Codeセッションにツールを追加:
claude mcp add --transport http local_dev_bridge https://ai-bridge.yourdomain.dev/mcp \
  --header "Authorization: Bearer super-secret-local-dev-key-2026"
ツールが認識されているか確認:
claude mcp list
これで、Claude Codeに「ローカルリポジトリ内の設定ファイルを検索し、データベース設定を要約する」と入力すると、ツール呼び出しがクラウドのCloudflareトンネルを経由し、Node.jsプロキシのトークン認証を通過し、PythonのFastMCP内でローカル実行され、安全にファイルコンテキストを返します。
5. AI統合のセキュリティアーキテクチャ
ローカルシステムの能力を外部のLLM実行ループに公開することは、新たな攻撃ベクトルをもたらします。安全なAI統合開発環境を構築するには、三層の防御を適用すべきです:
+-----------------------------------------------------------------------------------+
|                            3層防御マトリクス                                   |
+-----------------------------------------------------------------------------------+
|  1. ネットワーク層        | ループバック限定(127.0.0.1)、アウトバウンドトンネル、 |
|                          | IP許可リスト、インバウンドファイアウォール禁止 |
+-------------------------+---------------------------------------------------------+
|  2. アプリケーション層    | ベアラートークン必須、オリジンヘッダー検証、スキーマサニタイズ、ヘッダー除去、レート制限 |
+-------------------------+---------------------------------------------------------+
|  3. 実行層               | 読み取り専用ファイルシステム、パス検証、コマンド実行サンドボックス、監査ログ |
+-----------------------------------------------------------------------------------+
1. 脅威軽減:間接的なプロンプトインジェクション。 AIエージェントがローカルファイルや内部Webページを検索する場合、攻撃者は悪意のある指示をコメントやログファイルに仕込む可能性があります。対策: ローカルブリッジツールに任意のシェル実行権を与えない、スキーマ入力検証(PydanticやZod)、ファイルツールを明示的なディレクトリサブツリーに制限、eval()や無制限のbashツールを公開しない。
2. DNSリバインディング。 現在のMCP Streamable HTTPトランスポート仕様は、すべての接続でOriginヘッダーを検証し、不正な場合は403 Forbiddenを返すことを明示的に要求しています。また、ローカルサーバーは127.0.0.1にバインドし、0.0.0.0は避けることが推奨されます。これにより、開発者がブラウザタブで開いている悪意のあるWebサイトがローカルのMCPサーバーと静かに通信するのを防ぎます。これは今やプロトコルレベルの要件です。FastMCPはこれを実装しています。
3. トークン漏洩とセッション分離。 GitHub Copilotとインターフェースするローカルリバースプロキシは、資格情報をローカルに保存します(例:~/.local/share/copilot-api-proxy/github_token)。対策: トークンファイルのパーミッションを0600に設定し、ディレクトリを0700に、クライアント側のCLI設定ファイルに生のOAuthトークンを書き込まない。代わりに、別の一時的なブリッジトークンを使って認証させる。
4. 無限ループの安全策。 エージェントループは、ツール呼び出しの繰り返しによりリクエストが数千に達し、APIクォータ超過やGitHubの不正検出フラグを引き起こす可能性があります。対策: クライアント側とプロキシ側で同時実行数やリクエスト頻度の制限を設け、ヒトが操作するリクエスト速度を超えないようにします。
以下は、ローカルAI開発で使われる一般的なリバースプロキシツールの比較表です:
| ツール / パターン | 最適な用途 | 認証機能 | プロトコルサポート | デプロイの複雑さ |
|---|---|---|---|---|
| Tailscale / WireGuard | 開発者デバイス間のプライベートメッシュ | OAuth / SAML SSO | TCP/UDP全て | 低(クライアントインストール) |
Cloudflare Tunnel (cloudflared) |
WebベースのクラウドAIエージェント向け公開HTTPS | Cloudflare Access +トンネルトークン | HTTP / SSE / WebSocket | 中(DNS設定必要、クイックトンネルは不要) |
copilot-api-proxyとフォーク |
CopilotサブスクリプションをOpenAI/Anthropic互換APIに変換 | GitHub OAuthデバイストークン +オプションのローカルベアラートークン | REST / ストリーミングSSE | 低(単一バイナリ/CLI) |
| FastMCP + Proxyゲート | 専用ローカルDB、検索、スクリプト公開 | カスタムベアラートークン / HMAC | JSON-RPC over Streamable HTTP | 中(スクリプト設定) |
6. 高度な設定:ローカルRAGとAI Websearchローカルトンネル
ハイブリッドクラウド・ローカル設定の全能力を示すため、ローカルWeb検索とドキュメント取得ブリッジを考えます。これにより、クラウドモデルは内部ドキュメントを検索でき、アップロード不要です。
ローカルのバックグラウンドワーカーは、.md、.pdf、内部Wikiページをインデックスし、LanceDBやChromaDBの軽量ベクトルストアに格納します。FastMCPサーバーはquery_internal_docsツールを公開し、トンネル経由でクラウドアシスタントからアクセス可能にします:
# ローカル検索ツールエンドポイントのスニペット
from fastmcp import FastMCP
import lancedb

mcp = FastMCP("LocalSearchBridge")
db = lancedb.connect("~/.local_doc_index")
table = db.open_table("dev_docs")

@mcp.tool()
def query_internal_docs(query: str, limit: int = 3) -list[dict]:
    """内部エンジニアリングドキュメントとADRの検索"""
    # セマンティック検索をローカルで実行
    results = table.search(query).limit(limit).to_list()

    formatted_results = []
    for r in results:
        formatted_results.append({
            "title": r["title"],
            "category": r["category"],
            "content": r["text"][:500]  # スニペット長の切り捨て
        })
    return formatted_results

if __name__ == "__main__":
    mcp.run(transport="http", host="127.0.0.1", port=8001)
LLMから検索インデックスを切り離すことで、クラウドモデルは純粋に推論エンジンとして機能します。必要に応じてトンネル経由でコンテキストを動的に要求し、構造化されたJSON検索結果を受け取り、開発者に安全にファイルコンテキストを返します。
7. もう一つの意味:Anthropicの「MCPトンネル」
2026年の「MCPトンネル」と呼ばれるものは、二つの本当に異なる意味を持つ可能性があり、どちらかを明示することが重要です。
前述のパターンはコミュニティのもので、サードパーティ(Cloudflare、Pinggy、カスタムリバースプロキシ)が開発者のマシンにトラフィックを流し、クラウドエージェントがローカルのMCPサーバーにアクセスできる仕組みです。一方、Anthropicは同じ名前の、ファーストパーティの機能をリリースしています。それは逆方向に動作します。MCPトンネルは、Claudeプラットフォーム上で、組織のプライベートネットワーク内にあるMCPサーバーに、Claude Managed AgentやMessages APIがアクセスできる仕組みです。これにより、組織はインバウンドのファイアウォールポートを開放せずに済みます。仕組みはこのガイドのパターンと類似しており、cloudflaredのコネクタが内部から外部に向かってCloudflareのエッジにダイヤルし、mcp-proxy(Anthropicが公開)によってTLSの内層を終端します。顧客が保持する証明書のみを使用し、Cloudflareは暗号化されたリクエストやレスポンスのペイロードを見ません。この機能は、自己ホスト型のサンドボックス(パブリックベータ)とともに提供され、Managed Agentsが顧客管理のインフラ上でツール呼び出しを実行できます。
実務的な違いは、前述のブリッジは「あなたの」ローカルマシンがクラウドエージェントにツールを提供するのに対し、AnthropicのMCPトンネルは「企業の」プライベートネットワーク内のMCPサーバーをManaged AgentsやMessages APIが利用できるようにする点です。信頼性やサポート条件も異なります(後者はリサーチプレビューの段階であり、Cloudflareの稼働に依存します)。
8. ブリッジ展開の運用チェックリスト
チーム全体にクラウド-to-ローカルAIブリッジを展開する前に、以下の運用準備チェックリストを確認してください:
- [ ] ループバックバインドの検証 — すべてのMCPサーバーとプロキシサービスが
127.0.0.1に明示的にバインドしていることを確認し、ローカルWi-Fiネットワークへの不正露出を防ぐ。 - [ ] オリジンヘッダー検証 — MCPサーバーが
Originヘッダーの欠落や無効を403 Forbiddenで拒否していることを確認(Streamable HTTP仕様に準拠)。 - [ ] ベアラートークンの強制 — すべてのリクエストが高エントロピートークンでゲートされていることを確認(アップストリームOAuthトークンとは別)。
- [ ] アウトバウンドトンネルの堅牢化 — トンネルデーモンを非特権ユーザーで実行し、長期運用には名前付き・認証済みトンネルを使用。
- [ ] リクエストレートの制限 — 同時・毎分リクエスト数を制限し、GitHubの不正検出閾値を超えないように。
- [ ] テレメトリーと監査ログ — すべてのツール呼び出し、リクエスト時刻、IPアドレスをローカルファイルに記録。
今後のクラウド-to-ローカルAIアーキテクチャ
クラウドホストの知能とローカル開発環境の境界は薄れつつあります。純粋なローカル実行とクラウド依存の二択ではなく、ハイブリッドブリッジアーキテクチャは両者の良いとこ取りを実現します。
AIツールのインテリジェントなリバースプロキシを展開することで、開発者はクラウドLLMインフラの推論能力を活用しつつ、ローカルファイルやプライベートデータベース、サブスクリプション権利の所有権を保持できます。CopilotローカルAPIブリッジやWeb検索ローカルトンネルなど、目的に応じた安全でトークン認証されたブリッジは、開発環境を高速かつコンテキスト豊かに保ちます。今や、「MCPトンネル」と呼ばれるツールがコミュニティパターンか、Anthropicのエンタープライズ向け機能かを見極めることが重要です。
変更履歴
オリジナルのドラフトに対して、仕様書(modelcontextprotocol.io)、FastMCPのドキュメント(gofastmcp.com)、messense/copilot-api-proxyのGitHub README、Copilotプロキシフォーク(ericc-ch/copilot-api、betaHi/copilot-api、craz-yq/copilot-api)、Cloudflareのcloudflaredドキュメント、AnthropicのClaudeプラットフォームドキュメント、Claude Codeの公式MCPクライアントドキュメントを参照し、以下の修正と追加を行いました:
- メタデータの除去。 ドラフトの最上部のフロントマター/タイトル・バイラインブロックを削除し、シリーズのスタイルに合わせました。
- 最大の修正 — トランスポート用語。 MCPリモートトランスポートを「HTTP/SSE(Server-Sent Events)」と記述していましたが、2025年3月26日の仕様改訂以降、「Streamable HTTP」に置き換えられ、正式に非推奨となっています。これに伴い、現在の単一エンドポイントPOSTベースのStreamable HTTPトランスポートについて記述を更新し、2026年7月28日のドラフト(GETストリームとセッションIDの廃止)も将来の展望として追記しました。
- 推論努力の記述修正。 Copilotブリッジが
xhighやmaxの推論努力値を静かにhighにダウングレードするのは誤りです。MicrosoftのドキュメントやbetaHi/copilot-apiのREADMEによると、xhighは現在の推論モデルでネイティブにサポートされており(通過)、ダウングレードしません。これに合わせて、サポートされている場合は通過し、拒否された場合のみ制限をかける設計に修正しました。 - Copilotブリッジの詳細の正確性向上。
messense/copilot-api-proxyのREADMEに基づき、デフォルトポート9876、トークン保存パス~/.local/share/copilot-api-proxy/github_tokenと0600/0700のパーミッション、必要なヘッダー(Copilot-Integration-Id、X-Initiator、Openai-Intent、Copilot-Vision-Request)、およびBIG_MODEL/MIDDLE_MODEL/SMALL_MODEL/MAX_TOKENS_LIMITの環境変数を確認し、これらを追記しました。GitHub非サポートのフォークが複数存在し、GitHubのCopilot規約は自動化や大量利用の検出に警告しています。 - エンドポイント表の追加。
/v1/chat/completions、/v1/responses、/v1/messages、/v1/messages/count_tokens、/v1/modelsの詳細を記載し、ドキュメント化されたAPI仕様に基づき整理しました。 - Cloudflareトンネルの設定手順修正。 ダッシュボードのデフォルト設定はトークンベースの管理トンネルであり、
Networking → Tunnelsに移動しています。CLIやconfig.ymlの設定は引き続きサポートされている「自己管理」方式です。クイックトンネルは200リクエスト制限とSSE未対応のため、長期運用には推奨しません。 - Pinggyの例の修正。 無料プランのURL例を実際のフォーマットに変更し、60分制限と初回ブラウザスクリーニングページの情報を追加しました。
- FastMCPコードの修正。
transport="http"とtransport="streamable-http"は両方とも有効であり、現行の仕様です。transport="sse"はレガシーとして明記しています。 - Node.jsプロキシ例の修正。
dotenvをインストールしたがロードしていなかったため、require('dotenv').config()を追加し、.envファイルも作成しました。 - 新たなセキュリティ項目: Streamable HTTP仕様では
Originヘッダーの検証(403拒否)と127.0.0.1へのバインド推奨が明記されており、これを運用チェックリストに追加しました。 - 新セクション: “MCPトンネル”の解釈を明確化。コミュニティのリバースプロキシパターンと、Anthropicのエンタープライズ向けの同名機能の違いを解説。後者は内部ネットワークのMCPサーバーにアクセス可能にするもので、Cloudflareのアウトバウンドコネクタと証明書管理を特徴とします。
- ユースケース2の表現修正。 大きなコンテキストウィンドウや
xhighの自動ダウングレードについての記述を修正し、実際のトークン上限MAX_TOKENS_LIMITを反映させました。GitHubの規約により、大きなリクエストはリスクがあるため注意喚起を追加。 - その他の小さな修正。
http-proxyの安定性と現行性を追記、dotenvのロード漏れを修正、Originヘッダーの検証とバインド推奨を明記しました。
Related InstaTunnel pages
Continue from this article into the most relevant product guides and workflows.
Related Topics
Keep building with InstaTunnel
Read the docs for implementation details or compare plans before you ship.