大規模IoTフリート管理:SocketXP、リバーストンネル、セキュアOTAアップデート
Quick answer
SocketXP vs ngrok: IoT Fleet Remote Access & Tunnels: quick answer
If free tunnel limits interrupt your workflow, compare session length, stable URLs, concurrent tunnels, and paid-plan pricing before choosing a localhost tunnel tool.
What free tunnel limits should developers check first?
Check session duration, URL stability, concurrent tunnels, custom subdomains, bandwidth or request limits, and whether webhook callbacks survive restarts.
How does InstaTunnel handle longer development sessions?
InstaTunnel Free is designed around 24-hour sessions, with Pro available for higher limits and MCP endpoint tunnel workflows.
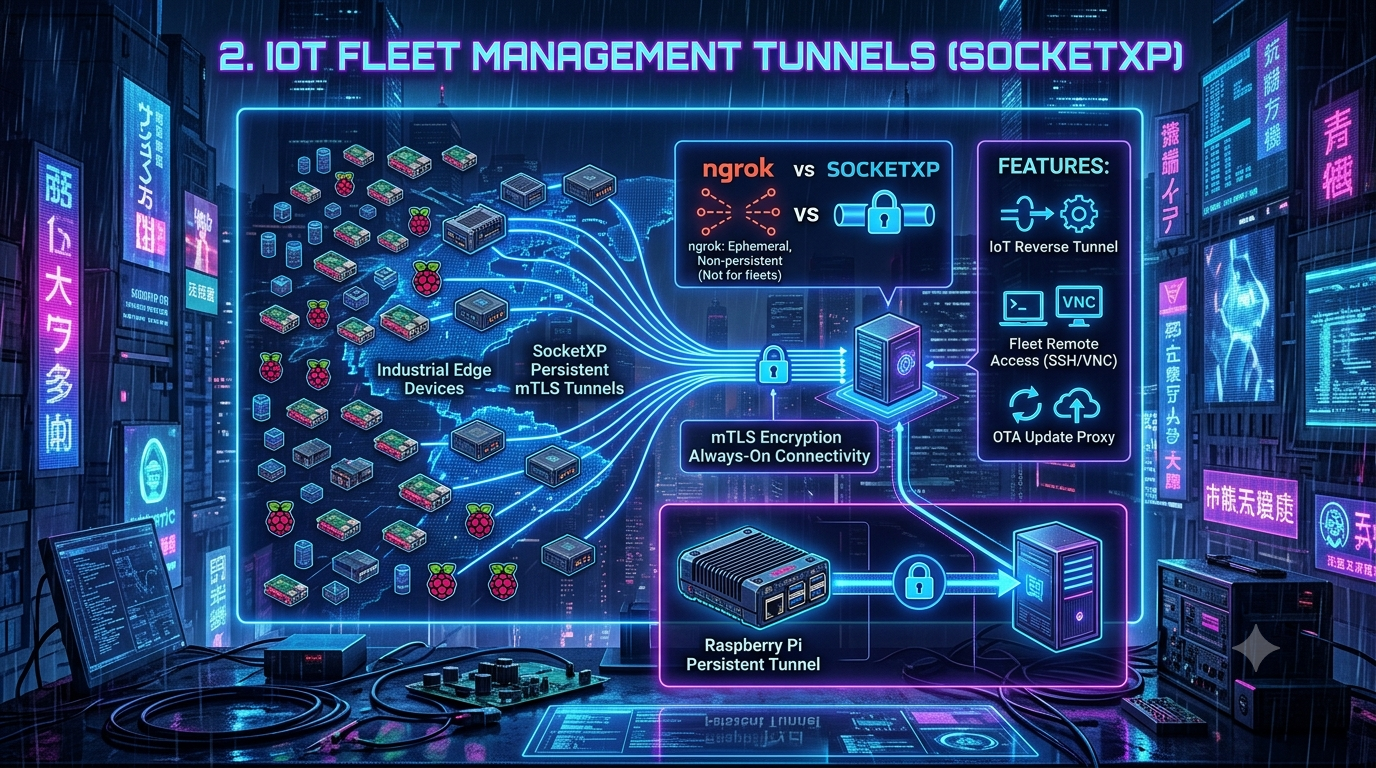
シングルローカル開発サーバーから、100台の現場展開されたRaspberry Piや産業用エッジコントローラーの分散フリートへと移行すると、まったく異なるネットワークの課題が浮上します。プロトタイピング中に開発者が使う一時的なトンネルツールは、ハードウェアが倉庫や車両、顧客サイトに散らばると機能しなくなります。このギャップを埋めるために、常時接続でアウトバウンド専用のトンネルを提供し、リモートSSH、VNC/RDP、OTAアップデートを可能にするIoTデバイス管理プラットフォームが存在します。SocketXPはこの分野で確立されたプレイヤーの一つであり、実際のIoTフリート管理スタックに必要な機能を理解するのに役立つ視点です。
エッジデバイスは静的IPを持つクライマット制御ラックに収まるわけではありません。倉庫、農場、店舗、移動中の車両などに展開され、従来のポートフォワーディングでは侵入できないネットワーク層を通過します。
接続の課題:NAT、CGNAT、ファイアウォール
Linuxベースのエッジデバイスのフリートは、通常次の3つの制限された環境のいずれかを通じてインターネットに接続します:
- 企業ファイアウォール。 クライアントのネットワーク内に配置されたデバイスは、標準外のアウトバウンド接続をブロックされ、インバウンド接続はITポリシーにより拒否されることが多いです。
- コンシューマNATルーター。 デバイスは
192.168.x.xや10.x.x.xのローカルアドレスのみを持ち、インターネットからの直接経路はありません。 - セルラーCGNAT。 4G/5Gモデム上のデバイスはキャリアグレードNATの背後にあり、キャリアは一つのパブリックIPを何百もの加入者と共有します。これにより、インバウンドのポートフォワーディングは不可能です。
これらすべての環境でOpenVPNやIPSecを設定するには、クライアントのIT部門と交渉し、鍵交換を管理し、制御できないルーターに触れる必要があります。リバーストンネルはこれを回避します。デバイス側の軽量エージェントがクラウドゲートウェイにアウトバウンドで接続(通常443ポート)し、接続が確立すると、ゲートウェイは認証されたトラフィックを逆方向にルーティングします。これにより、デバイスはインターネット全体のポートスキャンから見えなくなります—ボットネットに見つかることはありません。
SocketXP vs. ngrok — そしてその比較の変化
「SocketXP vs. ngrok」というフレーミングはこの分野でよく見られますが、各製品が現在何をカバーしているかについて正確に理解することが重要です。なぜなら、ngrokの位置付けは大きく変化しているからです。
Ngrokはもともと、Webhookのテストや共有のためにローカルホストサーバーを公開する開発者向けツールとして始まりました。長い間、「デバイスフリート」は対象外でしたが、現在は専用のDevice Gateway製品を提供しています。ngrokのデバイスゲートウェイページによると、各デバイスに安全なアドレス指定可能なエンドポイントを提供し、HTTP、TCP、TLS、SSHをネイティブにサポート(ModbusやRDPはTCP/TLS経由でトンネリング)、Go、Python、Rust、Java向けのエージェントSDKも提供し、フリートレベルの機能(デバイスごとの認証トークン、IP制限、Traffic PolicyによるJWT検証、リアルタイムのフリート可視化)も備えています。料金はアクティブエンドポイント時間あたり$0.02(アイドル状態のデバイスは課金されません)で、より大規模な展開にはカスタム価格もあります。ngrokのFAQによると、これはあくまで接続とアクセス制御の層であり、OTA/ファームウェア更新や資産管理は含まれていません。
この点が本当の分かれ道です。SocketXPは、アウトバウンドトンネルの接続性に加え、OTAアップデート、デバイスの状態・リソース監視、Webhookアラート、GPS資産追跡などのデバイス管理層をバンドルしています。必要なのは接続とアクセス制御だけなら、ngrokのDevice Gatewayは有力な選択肢です。しかし、ファームウェアの配信やデバイスの健康管理、フリートのライフサイクル管理を行いたい場合は、ngrokの上に自前で構築する必要があります。
| 機能 | ngrok (Device Gateway) | SocketXP |
|---|---|---|
| コアモデル | アウトバウンドエージェント/SDK(各デバイス); アドレス指定エンドポイント | アウトバウンドエージェント(各デバイス); SSL/TLSリバーストンネル |
| ネイティブプロトコル | HTTP, TCP, TLS, SSH(他はTCP/TLS経由) | SSH, VNC, RDP(xrdp経由), HTTP/HTTPS, SFTP/SCP, 直接TCP |
| フリートデバイス管理 | デバイスごとのURL、認証トークン、フリート全体のTraffic Policy、リアルタイム可視化 | デバイスタグ・グループ、状態・リソース監視(Webhookアラート付)、GPS資産追跡 |
| OTA/ファームウェア更新 | 提供なし—接続層の上に自作 | 組み込みのArtifact Registry +展開システム(10MB制限) |
| 料金モデル | $0.02/アクティブエンドポイント時間、PAYG; 大規模展開向けカスタム価格 | 問い合わせベースの価格設定; 自己申請なし |
| 自己ホスティング | 利用不可 | コミュニティ版(機能制限、非商用)またはエンタープライズ版(ライセンス必要) |
| セキュリティモデル | mTLS、IP制限、JWT検証(エッジ) | 相互TLS(mTLS)エンドツーエンド |
少数の開発者がローカルWebアプリを共有するだけなら、一般的なトンネリングツールでも十分です。しかし、エッジコントローラーやロボット用の計算ノード、キオスクを管理する場合、オフライン状態のデバイスが出荷に直結する場合、デバイス管理層—どのベンダーのものでも—が本当に重要です。
Raspberry Piで永続的なトンネルを設定する
SocketXPのエージェントは、依存関係のないGoバイナリで、Linux、macOS、Windows向けに提供され、x86、ARM、MIPS、RISC-Vアーキテクチャに対応しています。インストールの推奨パスはアーキテクチャ別で、以下のようになります:
# amd64(クラウドVMやx86_64デスクトップ向け)
curl -LO https://portal.socketxp.com/download/linux/amd64/socketxp [0m[0m[0mchmod +wx socketxp [0m[0m[0m sudo mv socketxp /usr/local/bin
# ARM(Raspberry Pi 3/4/5、組み込みLinuxボード向け)
curl -LO https://portal.socketxp.com/download/linux/arm/socketxp [0m[0m[0mchmod +wx socketxp [0m[0m[0m sudo mv socketxp /usr/local/bin
アカウントに対してデバイスを認証します。フリート展開の場合、デバイスに名前を付け、ログイン時にグループに割り当てるのが良いでしょう:
sudo socketxp login [0m[0m[0m<your-auth-token> --iot-device-name "temp-monitor-12345" --iot-device-group "temp-monitor"
これにより、/var/lib/socketxp/device.keyに各デバイスの秘密鍵が生成されます。認証トークンはデバイスのディスクに書き込まれず、侵害されたユニットからアカウント全体の資格情報が漏れることはありません。
再起動やネットワークの断続に耐えるために、エージェントはsystemdサービスとしてインストールされます:
sudo socketxp service install
sudo systemctl enable socketxp
sudo systemctl start socketxp
これ以降、エージェントはゲートウェイと永続的に接続し続け、デフォルトで90秒ごとにキープアライブのpingを送信します(config.jsonのping_intervalで設定可能)。これにより、NATテーブルのエントリがタイムアウトするのを防ぎます。リンクが不安定な場合、エージェントはトンネルを切断し再確立します。
リモートアクセス:SSH、VNC、RDP
SocketXPはSSH、VNC、RDP(xrdp経由)のトラフィックを同じSSL/TLSリバーストンネル経由でルーティングし、攻撃者がスキャンできる公開TCPエンドポイントはありません。接続は認証されたエージェントまたはブラウザの端末を通じてのみ受け付けられます。
実際にセッションを開始する方法は二つあります:
ブラウザ端末。 SocketXPポータルにログインし、デバイスを選択して端末アイコンをクリックすると、ローカルクライアント不要のシェルセッションが得られます。これは、通常のマシンから離れているときのトリアージに便利です。
スレーブモード(自分のSSHクライアント用)。 鍵認証やPuTTY、FileZillaのようなクライアントを使う場合は、「IoTスレーブモード」でエージェントを自分のノートパソコン上で動かします。これはローカルプロキシのように動作し、ローカルポートを開き、トンネル経由で特定のデバイスに転送します。
socketxp connect tcp://localhost:3000 --iot-slave --peer-device-id "abc123456789" --peer-device-port 22 --authtoken [0m<device-access-token>[0m
次に、通常のSSHクライアントをローカルポートに向けます:
ssh -i ~/.ssh/john-private.key john@localhost -p 3000
スレーブモードはSSH専用ではありません。同じ仕組みでSCP、rsync、VNC/RDP、ローカルデータベースクライアント、その他TCPベースのサービスも利用可能です。なお、DEVICE_ACCESSスコープの認証トークンが必要であり、これにより盗まれたノートパソコンがフリート全体のスケルトンキーになるのを防ぎます。
OTAアップデート:実際のワークフロー
これが、デバイス管理プラットフォームと単なるトンネルの違いを最も明確に示す部分です。詳細に説明します。
ステップ1 — アーティファクトのパッケージ化とアップロード。 SocketXPのArtifact Registryは、tar.gzバンドルまたはスタンドアロンのスクリプトの2種類を受け付けます。アプリケーションバイナリ、ファームウェアイメージ、Debian/RPMパッケージ、Docker設定を配布する場合は、update.shというインストール・ロールバックロジックを含むワークフロースクリプトとともにtar.gzにまとめます。既にサードパーティのレジストリ(Docker Hub、GHCR、ECR)にイメージがある場合は、バンドルをスキップし、update.shだけをアップロードします。重要な制約は、アーティファクトファイルのサイズが10MBに制限されている点です。これはアプリケーションバイナリや設定には十分ですが、ファームウェアやコンテナレイヤーには狭いため、スクリプト内で外部レジストリから大きなペイロードをプルする設計が推奨されます。
ステップ2 — デプロイメントの作成。 デプロイは特定のデバイス、デバイングループ、タグをターゲットにし、既にアップロード済みのアーティファクトを再利用します。これにより、同じビルドをテストグループ、次に本番、さらにカナリアに展開できます。SocketXPのドキュメントでは、この段階的展開を推奨しています:最初にテストグループで検証し、その後本番に昇格させる。
運用上の注意点は、管理されたOSアップデートのように自動リトライしないことです。デバイスで展開に失敗した場合、SocketXPは自動的に再試行しません。失敗したデバイスには新たに展開を作成します。オフラインのデバイスは次回のチェックイン時に更新を受け取り、複数の更新が保留中の場合は約5分間隔でキューに入ります。
フリートの健全性:監視と資産追跡
デバイス管理の側面を補完する二つの機能は、すぐに使わなくても知っておく価値があります:
デバイスの状態とリソース監視。 エージェントは、登録したWebhook URLにデバイスのアップ/ダウンイベントを送信できます(Slackのincoming-webhookやカスタムエンドポイントも対応)。また、v2.0.1以降のリソース監視では、CPU、メモリ、ディスク使用率を監視し、閾値(デフォルト80%)を超えた場合にWebhookアラートを発火します。アラートは1デバイスあたり5分間隔で最大1回に制限され、悪い状態のデバイスがチャネルを埋め尽くすのを防ぎます。
GPSを用いた資産追跡。 移動中や現場展開されたハードウェアの場合、エージェントは定期的に位置情報をゲートウェイに報告します。geolocation.jsonファイルを読むか、GPSユニットのない場合はGoogle Geolocation APIを利用します。位置情報はポータルのマップ上で確認でき、API経由でも取得可能です。デフォルトのポーリング間隔は24時間で、帯域幅に応じて調整可能です。
Zero Trust:相互TLSとアウトバウンド専用接続
SocketXPのセキュリティモデルは、Mutual TLS(mTLS)に基づいています。従来のHTTPSではサーバーだけが身元を証明しますが、ここではデバイスとクラウドゲートウェイがお互いに暗号的に認証し合います。すべてのSSHキーストローク、VNCフレーム、OTAペイロードは同じ暗号化チャネルを通じて送信され、登録されたデバイスだけがハンドシェイクを完了できるため、外部からの不正アクセスは防止されます。
この設計は、デバイスのローカルファイアウォールがすべての未承認のインバウンドトラフィックをデフォルトでドロップするため、ポートスキャンは何も見つからず、セキュリティを強化します。
自己ホスティング(必要に応じて)
ゼロトラスト、エアギャップ、規制された環境で、第三者クラウドを経由しないルーティングが必要な場合、SocketXPのゲートウェイサーバー(socketxp-gtwy)はVMやDockerコンテナとして自己ホスト可能です。RPM、Debian、Docker Composeのインストールパス、PostgreSQLによる本番データ、オプションのMongoDBによるセキュリティ・監査ログもサポートします。ただし、ライセンスファイルなしでは、自己ホストのゲートウェイはCommunity Freeモードで動作し、機能制限とサポートなしです。完全な機能を利用するにはエンタープライズライセンス(30日間の無料トライアルあり)が必要です。
まとめ
リモートハードウェアのフリート管理には、物理的な世界の予測不可能性に対応できるインフラが必要です。”ポートを公開”と”フリートを運用”の間には大きなギャップがあり、その両側に位置するツールの理解が重要です。ngrokのDevice Gatewayは純粋な接続性の側面でそのギャップを一部埋めますが、OTA配信、資産監視、資産追跡は、SocketXPのような専用プラットフォームの差別化要素です。どちらを選んでも、分散したフリートを安全かつオンラインに保つパターンは共通です。それは、永続的でアウトバウンド専用、相互認証されたトンネルを維持し、デバイス管理をレイヤーとして追加することです。
チェンジログ
SocketXPの公式ドキュメント(docs.socketxp.com)、ngrokのdevice-gatewayページ、最新の料金ページに基づき、事実確認と修正を行いました。
- ngrok比較の全面書き換え。 元のドラフトの「ngrokはデバイスゲートウェア機能を導入した」との記述は曖昧すぎて誤解を招きました。ngrokは現在、Device Gatewayという名前でドキュメント化された製品(ngrok.com/use-cases/device-gateway)を提供し、フリート全体のTraffic Policy、デバイスごとの認証トークン、4言語SDK、$0.02/アクティブエンドポイント時間のPAYG料金体系を備えています。比較表はngrokのFAQと機能コピーから再構築し、ngrokを単なる開発用トンネルツールとして扱うのをやめました。
- SHA-256の自動整合性検証の主張を削除。 元の記述ではSocketXPがアーティファクトの暗号ハッシュを生成・検証するとありましたが、OTAドキュメントにはそのような自動整合性検証は記載されていません。検証・バックアップ・ロールバックはすべて
update.sh内で行う設計です。OTAセクションも、セーフティメカニズムはスクリプトであり、プラットフォームの保証ではないことに修正しました。 - アーティファクトサイズの制限(10MB)を追加。 SocketXPのOTAドキュメントに記載された重要な制約です。
- 失敗したOTA展開は自動リトライしないことを明示。 失敗したデバイスは再展開を作成し、オフラインのデバイスは次回のチェックイン時に更新を受け取る。約5分の間隔でキューに入る仕組みも記載。
- インストールコマンドの修正。 元の
curl -O .../download/linux/socketxpはアーキテクチャ別のURLに変更されました(例:/download/linux/amd64/socketxp)。 - SSHとRDPのリモートアクセスの説明を修正。 実際の「IoTスレーブモード」のコマンド例と、
DEVICE_ACCESSスコープのトークン使用を明示。RDP(xrdp)もサポートに追加。 - フリートヘルスのセクションを新設。 デバイス状態・リソース監視(Webhookアラート、80%閾値、5分間隔の制限)とGPS/Google Geolocation APIによる資産追跡を詳細に記載。
- 自己ホスティングの説明を修正。 無料版とエンタープライズ版の違いを明示し、ライセンス必要性を追記。SocketXPの自己ホスティングドキュメントに基づく。
- 価格の記述を調整。 どちらのベンダーも公開されたフリート/デバイス価格を持たず、料金は主にエンドポイント時間単位のPAYGであるため、明示的に記載を控えました。
- NAT/CGNAT/ファイアウォールの説明はそのまま維持。 一般的なネットワークの理解に役立つため。
Related InstaTunnel pages
Continue from this article into the most relevant product guides and workflows.
Related Topics
Keep building with InstaTunnel
Read the docs for implementation details or compare plans before you ship.