トンネルを介したパスキーのテスト: RP ID、オリジン、そして認証情報が localhost から追従しない理由
localhost で作成したパスキーはトンネルの背後に消えます。WebAuthn の RP ID とオリジンの仕組みを学び、安定したサブドメインが孤立した認証情報を止める理由を解説します。
Quick answer
トンネルを介したパスキーのテスト: RP ID とオリジンのガイド: localhost tunnel answer
A localhost tunnel gives your local app a public HTTPS URL without opening router ports, which is useful for demos, QA, mobile testing, and provider callbacks.
How do I expose localhost without opening ports?
Use a reverse HTTPS tunnel. Your machine connects outbound to the tunnel service, and the public URL forwards requests back to your local app.
When should I use a localhost tunnel?
Use one for webhook testing, OAuth callbacks, client demos, QA previews, mobile device checks, and short-lived development reviews.
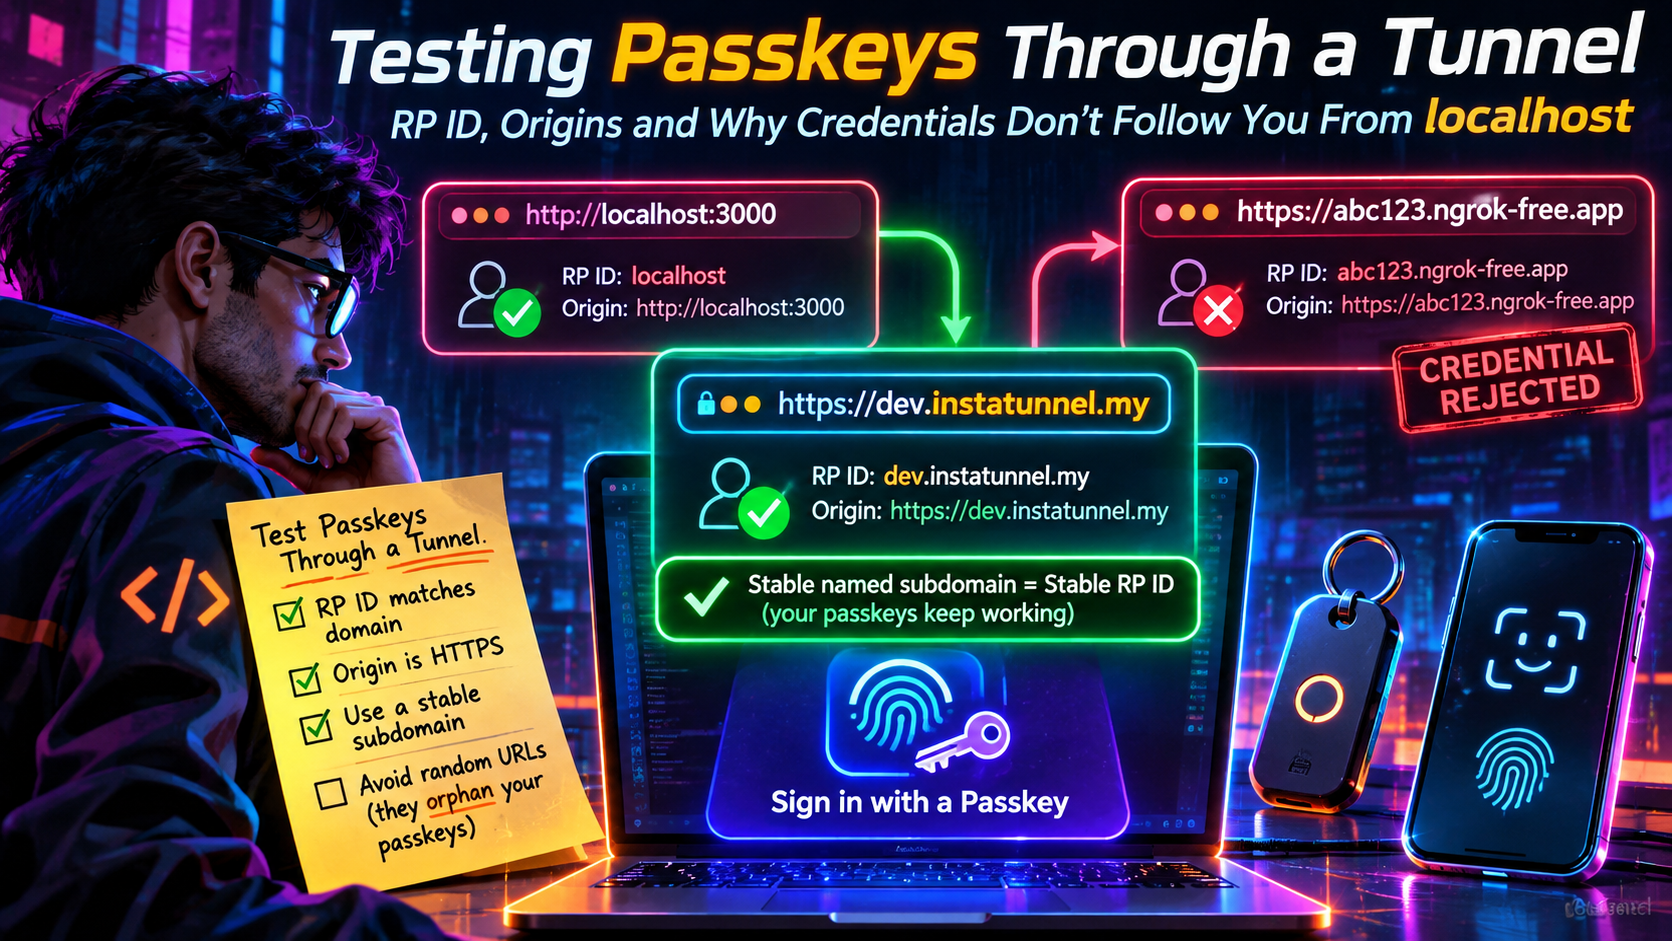
あなたは http://localhost:3000 でパスキーのフローを構築します。登録は機能し、ログインも機能し、これで完了だと感じます。そこへ実機の電話で試せるようにトンネルを開くと、ログイン画面にはパスキーが全く表示されません。通常の意味で何かが壊れているわけではありません。トンネルは稼働しており、証明書は有効で、ブラウザは満足しています。あなたの認証情報は単に別の場所に存在しています。
パスキーはアプリやノートパソコンに紐づくのではなく、ドメインに紐づきます。トンネルを経由してテストすると、トンネルのホスト名が認証情報の一部になります。この記事ではルール、バックエンドの設定、そして安定した命名付きトンネルのサブドメインがなぜ今日のパスキーを明日も生かすのかを解説します。
要点
- パスキーは1つの Relying Party ID (RP ID) に所属します。RP ID はドメイン名です。
localhostとトンネルのホスト名は異なるRP ID なので、それらの認証情報は決して行き来しません。 - RP ID はページのホスト名と等しいか、それの登録可能な親ドメインでなければなりません。
comのような Public Suffix List のサフィックスにはなれません。 - サーバーは RP ID と完全な origin(スキーム、ホスト、ポート)を別々に検証します。
- ランダムなトンネル URL は毎回変更され、登録したすべてのパスキーを静かに“孤児化”します。
- 安定した名前付きトンネルのサブドメインは、安定した RP ID を提供します。
RP ID とは実際には何か
すべての WebAuthn 認証情報は単一の RP ID のために作成され、すべてのリクエストはその文脈で処理されます。W3C の related-origin-requests の解説は、それを本質的にはドメイン名として説明しています。オリジンは、自身の実効ドメインの左から0個以上のラベルを削除して形成される任意の RP ID を使用できますが、実効トップレベルドメインの前で止めます。つまり www.example.com のページは www.example.com か example.com を使用できますが、com は不可です。
以下の現実的な3つのルールに従います:
- Suffix ルール。 RP ID はページの実効ドメインまたはそれの登録可能なサフィックスでなければなりません。現在の origin のサフィックスでない RP ID を指定すると、ブラウザは
SecurityErrorを投げます。 - Public suffix は不可。 ブラウザは RP ID を Public Suffix List に対して検証するため、
comやco.ukのような bare suffix は拒否されますが、example.comのような実在するドメインは問題ありません。localhostは開発用途として受け入れられます。 - セキュアコンテキスト。 WebAuthn には HTTPS が必要です。開発時の例外は
localhostおよび ループバックアドレスをカバーしますが、LAN IP アドレスの plain-HTTP ページ(例:192.168.1.42)には適用されません。
RP ID は bare host string です。スキーム、ポート、パスを含めると無効になります:https://example.com、example.com:8443、example.com/auth はすべて失敗しますが、example.com が正しいです。
もし rp.id を options から外すと、ブラウザは呼び出し元ページの実効ドメイン、すなわち完全なホスト名をデフォルトとして設定します。そのデフォルトは localhost では便利ですが、トンネルではひそかに危険です。なぜなら、そのとき認証情報はちょうどそのホストに対してスコープされるためです。
規格自体は定着しています。W3C は 2026年8月25日に WebAuthn Level 3 を正式勧告として公開し、Level 2(2021年4月)に続き、今後の作業は Level 4 へ移行します。上記の RP ID ルールは Level 3 では新しくありませんので、移行によってテスト方法が変わることはありません。
なぜ localhost の認証情報はトンネルにはついていかないのか
ページが http://localhost:3000 の間に作成された認証情報は RP ID localhost の下に保存されます。https://my-app.tunnel.example を開いて navigator.credentials.get() を呼び出すと、RP ID が my-app.tunnel.example(または有効な親)に一致する認証情報を探します。該当するものが見つからないため、パスキー選択ウィンドウが表示されないか、呼び出しが失敗します。
Localtonet のパスキーガイドも同じ立場を取っています。localhost の認証情報とトンネルのホスト名の認証情報を別々のテスト環境として扱い、localhost に登録された認証情報がトンネルのホスト名で認証されると期待しません。これが正しいメンタルモデルです。トンネルはあなたの localhost のアイデンティティを“転送”しません。アプリには新しい公開アイデンティティを与え、WebAuthn はアイデンティティにすべてを紐づけます。
ほかにも2つ、古い状態を保持します。認証器(iCloud Keychain、Google Password Manager、Windows Hello、ハードウェアキー)は、一致する RP ID に対してのみ認証情報を提供します。さらに、あなたのデータベースには、もう提供していない RP ID に紐づく公開鍵がまだ格納されている可能性があります。
2つのチェック、2か所: RP ID と Origin
トンネルを経由したパスキーの失敗は、実際の問題が RP ID である場合でも“Origin mismatch”とされることが多いです。実際には RP ID が原因であることもあり、逆もあります。これらは異なる場所で検証されます。
| チェック | 発生場所 | 一致する必要がある |
|---|---|---|
| RP ID とページのホスト名 | ブラウザ、儀式開始前 | rp.id はホスト名または登録可能な親に等しい |
| RP ID ハッシュ | あなたのサーバー、認証器データを読む | RP ID の SHA-256 |
| Origin | あなたのサーバー、clientDataJSON を読む |
許可された origins リストの正確なスキーム + ホスト + ポート |
サーバーライブラリはこれらを2つの設定として公開します。SimpleWebAuthn はそれを rpID と expectedOrigin、py_webauthn は rp.id と origin、Java ライブラリは一般的に relyingParty.id と origins を使用します。Corbado のトンネルガイドは、Origin の比較がケース感度で、スキームを含むと指摘しており、https://abc123.ngrok-free.app のようにそのまま追加する必要があることを示しています。
https://pk-test.my-tunnel.dev のトンネルの場合、RP ID は pk-test.my-tunnel.dev(スキーム、ポート、パスなし)で、Origin は https://pk-test.my-tunnel.dev です。RP ID に https:// を入れたり、Origin リストに素のホスト名を入れたりすると失敗します。エラーはどちらかを明示することは少ないです。
Origin はトンネルクライアントがフォワードするアドレスとも異なります。http://127.0.0.1:3000 にトラフィックは到達しますが、ブラウザに公開される public origin はサーバーが期待するものです。迷う場合は、トンネル化されたページのコンソールで window.location.origin と window.location.hostname を実行し、それらの値を設定にコピーしてください。
ランダムURLの罠
以下に失敗モードを全て示します。crispy-fox-1234.example-tunnel.com のようなランダムなホスト名を割り当てるトンネルを開始します。パスキーを登録します。明日再起動すると、ホスト名は quiet-owl-5678 です。アプリ自体は同じですが、RP ID が変わっているため、昨日の認証情報は一切適用されません。
この厄介さの原因は信号の欠如です。登録は成功し、認証情報はパスワードマネージャーとデータベースに存在します。ログインは何も表示されない、あるいは一般的な NotAllowedError が表示されます。ブラウザは意図的に曖昧にしています。オーファンも積み重なります。同期されたパスキー管理では死んだホスト名ごとに1つのエントリを保持し続け、あなたがそれらを削除するまで、credentials テーブルは RP IDs に結び付けられた行でいっぱいになります。
トンネルの頻度はあなたの環境に依存します。
- Cloudflare Quick Tunnels (cloudflared でアカウントなし) では、プロセスを停止するまで続くランダムな *.trycloudflare.com ホスト名が割り当てられ、Cloudflare 自体はこれを実験用として位置づけ、可用性保証はありません。Cloudflare の名付けられたトンネルには、無料アカウントと Cloudflare DNS 上のドメインが必要で、変更されないホスト名を選択します。
- ngrok はこれを有利にしました。すべてのアカウント(無料アカウントを含む)には、再起動をまたいで Static な dev ドメインが割り当てられ、アカウントとともに残ります。リネームはできません。自分のサブドメインを選ぶには有料の Hobbyist プランが必要で、無料プランではランダムドメイン生成は利用できません。無料エンドポイントはタイムアウトがなく、無料 HTTPS エンドポイントは初回読み込み時に訪問者へインタースティシャルページを表示します。デバイスのテストを行う前に知っておくべきです。
- Named-subdomain tunnels, InstaTunnel を含むは、コマンドラインでホスト名を選択できます。InstaTunnel のパッケージドキュメントは instatunnel 3000 --subdomain myapp が https://myapp.instatunnel.my を生成することを示しており、公式資料は無料階層でのカスタムサブドメインを宣伝しています。
要点は、どのベンダーが勝つかではありません。パスキーのテストには、あなたが選択して維持するホスト名が必要です。
1つの名前を選んで、すべての場所に固定する
対処はシンプルで退屈なほどです。1度だけホスト名を選んで、それから RP ID と Origin を導出します。
ステップ1: 安定したサブドメインを取得する
instatunnel 3000 --subdomain pk-test
# https://pk-test.instatunnel.my
ngrok http 3000 --url https://<your-dev-domain>.ngrok-free.dev
テスト用のインフラストラクチャとして読める名前を選んでください(pk-test、acme-passkeys-dev のように)。実在のものと間違われないようにしましょう。
ステップ2: 環境変数にアイデンティティを保持する
# .env.tunnel
RP_ID=pk-test.instatunnel.my
RP_ORIGIN=https://pk-test.instatunnel.my

# .env.local
RP_ID=localhost
RP_ORIGIN=http://localhost:3000
これらをリクエストヘッダから作ろうとしないでください。あなたのアプリはプロキシの背後にあり、観測される `Host` ヘッダや転送ヘッダがブラウザが使ったものと一致しないことがあります。オリジンエラーを黙らせるためにあらゆるソースからの `X-Forwarded-*` ヘッダを信用するのもセキュリティ上の問題です。設定が真実の源であり、ヘッダは真実ではありません。

### ステップ3: 設定を WebAuthn ライブラリに組み込む
import { generateRegistrationOptions, verifyRegistrationResponse } from ‘@simplewebauthn/server’;
const rpID = process.env.RP_ID; const origin = process.env.RP_ORIGIN;
const options = await generateRegistrationOptions({ rpName: ‘Passkey Test App’, rpID, userName: user.email, });
// later, on the response: const verification = await verifyRegistrationResponse({ response, expectedChallenge, expectedOrigin: origin, expectedRPID: rpID, });
パラメータ名はライブラリのバージョンによりわずかに異なるため、使用しているバージョンのドキュメントを確認してください。原則は変わりません:1つの RP ID、1つの origin、設定から両方、登録オプション・検証・認証オプション・アサーション検証のすべてで同じ RP ID を使用します。

### ステップ4: RP ID に完全なホスト名を使用する

トンネルでのテストには、完全なホスト名が最も安全な RP ID です。ngrok のドキュメントによると、管理されたベースドメイン (`ngrok-free.app`, `ngrok-free.dev` など) は Public Suffix List に含まれるため、基底ドメイン自体を RP ID にすることはできません。完全なホスト名は常に有効で、認証情報のスコープを広げることはありません。より広範な親 RP ID は、あなたが管理するカスタムドメインで、サブドメイン間で認証情報を共有することが明確な設計選択である場合にのみ意味を持ちます。

### ステップ5: 式典の周辺を点検する

トンネルはホスト名以上のものを変更します。WebAuthn を非難する前に、以下を確認してください:

- **ハードコーディングされた localhost URL は避けてください。** ページがトンネルを経由して読み込まれても、API 呼び出しが `localhost` をターゲットにしている場合、儀式は失敗します。
- ** cookies は新しい origin でも生きている。** チャレンジはセッションに紐づいています。終了リクエストでセッション cookie が送信されない場合、正しくてもチャレンジ不一致が表示されます。
- **Dev-server のホスト名チェック。** 一部の開発サーバーは馴染みのないホスト名を拒否します。チェックをグローバルに無効化するのではなく、1つのトンネルホスト名を許可してください。

## localhost と トンネル環境を別々に保つ

2つのアイデンティティは認証情報を共有できないため、それらが共有できるふりをやめてください。

- RP ID をすべての認証情報とともに保存する。`rp_id` 列を使えば、環境ごとに削除できます。
- localhost とトンネルの実行には別々のテストアカウントを使用することで、「このユーザーはなぜサインインできないのですか?」という質問を解決しやすくします。
- ホスト名を退役させた時は、パスワードマネージャーから古いテストパスキーを削除してください。WebAuthn Level 3 にはシグナル API が定義されており、サイトはパスキー提供者にどの認証情報がまだ有効かを伝えられます。Chrome と Edge は 132 版以降でサポートしていますが、この呼び出しは実際に提供されている RP ID のみで機能します。
- **使い捨てユーザーのみを使用。** トンネルのサブドメインが誰かに再利用される可能性がある場合、本物のアカウントをそこに置かないでください。

現在のホスト名では、サーバーがもはや知っていない認証情報のログイン失敗は信号を送る自然な場所です:
// credentialId: the base64url ID the browser just presented if (PublicKeyCredential.signalUnknownCredential) { await PublicKeyCredential.signalUnknownCredential({ rpId: process.env.RP_ID, credentialId, }); } “`
常に機能検出を先に行いましょう。ブラウザやプラットフォームによってサポート状況が異なるためです。
何かが失敗したとき: デバッグ用テーブル
| チェック | 発生場所 | 一致する必要がある |
|---|---|---|
SecurityError on create() or get() |
rp.id がページのホスト名または登録可能な親ではない、またはページがセキュアコンテキストでない |
rp.id をトンネルのホスト名に設定する、または意図的に省略する;HTTPS URL を使用 |
| トンネル上でパスキー選択が空 | 認証情報が localhost の下、または古いトunnel URL の下で登録されていた |
現在のホスト名の下で再登録する |
NotAllowedError |
キャンセルされたプロンプト、タイムアウト、または使用可能な認証器/認証情報がない | コンソールとデバイスの画面ロックを確認し、登録と一致するか RP ID を確認 |
| サーバーが予期しない Origin を伝える | Origin リストに正確な https://host が含まれていない |
完全な Origin を含める、スキームを含む |
| サーバーが RP ID ハッシュの不一致 | サーバーの rpID がブラウザが使用したものと異なる |
両方を同じ環境変数から読むようにする |
| デスクトップでは動くが、スマホでは動かない | スマホが LAN IP の HTTP 経由でアプリに到達 | スマホには HTTPS トンネル URL を使用 |
| チャレンジが欠如または不一致 | セッション Cookie が送信されていない、またはチャレンジが1つのプロセスで保存され、別のプロセスで検証されている | 公開ホストのクッキー設定を修正し、共有セッションかキャッシュを使う |
| プロンプトが表示されても、登録は失敗 | サーバー側の検証(origin、RP ID ハッシュ、チャレンジ)が拒否 | ラブラリの構造化エラーを読み、ブラウザの結果だけを見ない |
トンネルの用途とそれが何でないか
トンネルは実機デバイスでのテストという現実的な用途に価値を与えます。Corbado の ngrok ガイドは、Wi‑Fi のみでのテストが失敗する理由を説明しています。LAN IP の HTTP origin はセキュアコンテキストではないため、ブラウザは WebAuthn のセレモニーを実行しません。公開 HTTPS URL によってこれを解決し、iOS、Android、Windows、macOS のプラットフォーム認証器を、モバイルデータのスマホや任意のネットワークのノートパソコンから確認できます。
自動化のための繰り返し利用には向きません。Chrome の DevTools WebAuthn タブと Chrome DevTools Protocol の WebAuthn ドメインは 仮想認証器 を提供します。Selenium は同じアイデアを Virtual Authenticator API を介して公開します。これは W3C の WebAuthn 自動化モデルに従います。Playwright と Puppeteer は同じ CDP ドメインを操作できます。これらは CI が localhost に対してヘッドレスでパスキーを登録・検証することを可能にしますが、プラットフォーム認証器の UI、パスキー提供者の同期挙動、実機固有の癖を再現することはできません。現実的な分割としては、CI のための localhost 上の仮想認証器と、デバイスマトリクス向けの実機認証器を備えた安定したトンネルホスト名の組み合わせです。
関連 Origin Requests はランダム URL を救済しない
Related Origin Requests (ROR) は、他の Origin があなたの RP ID を使用できるようにします。RP ID のホストは https://{RP ID}/.well-known/webauthn に origins 配列を公開し、Origin が RP ID に一致しないリクエストを許可する前にそのリストをブラウザがチェックします。ROR のサポートがない場合、ブラウザは SecurityError を投げます。
サポートは広がっています。Chrome(128)と Safari はサポートし、Firefox はバージョン 152 で追加され、2026 年 6 月 16 日にリリースされました。Chrome はリストを 5 つの異なるラベルに制限します。ラベルは eTLD+1 名です:example.co.uk と example.de はどちらも example とみなされ、1つのスロットを占めます。すべてのサイトは同じアカウントデータベースを共有する必要があります。ROR は、すでにユーザーディレクトリを共有している origins 間で認証情報を認証できるようにするだけです。
これを、トンネル URL の変更を回避する方法として見るのは誘惑です。しかしそうではありません。ファイルは RP ID ホストによって提供され、各 Origin をリストする必要があるため、ランダムなホスト名が変わるたびに編集する必要があります。ROR は、本番設計でそれを採用している場合にのみテストする価値があります。その場合、2 つの安定したトンネル名(1つを RP ID ホストとして、もう1つを関連オリジンとして)を用意すれば、リハーサルが可能です。
FAQ
ローカルホストで登録したパスキーをトンネル URL で使えますか?
いいえ。最初の RP ID は localhost、二番目はトンネルのホスト名です。トンネルのホスト名の下で再登録してください。
RP ID をトンネル提供者のベースドメインに設定できますか?
通常はできません。ベースドメインが Public Suffix List にある場合、ngrok のような管理ドメインではブラウザが拒否します。完全なホスト名を使用してください。
トンネルを再起動した後、パスキーが消えたのはなぜですか?
トンネルが新しいランダムなホスト名を割り当てた場合、RP ID が変更されます。古い認証情報はまだ存在しますが、古いホスト名のものだけです。
トンネルを使わずにスマホでパスキーをテストできますか?
公開 HTTPS トンネルがデバイスでのテストには必要です。ページがセキュアコンテキスト(HTTPS またはループバックアドレス)から提供されている場合に限ります。プレーン HTTP の LAN IP アドレスは適用されません。
トンネルのサブドメインを変更した場合、新しい認証情報が必要ですか?
はい。新しいホスト名は新しい RP ID であり、新しいテスト認証情報を登録する必要があります。既存の RP ID は既存の認証情報には適用されません。
結論
パスキーは、ほとんどのトンネルが保存するようには作られていなかった、安定した公開アイデンティティをテストします。localhost とトンネルを別々の環境として扱い、RP ID と Origin を設定に保持し、変更しないホスト名をトンネルに与えます。そうすれば月曜日に登録したパスキーは金曜日にも機能し、失敗は移動したホスト名ではなく実際のバグを指します。
出典
- FIDO アライアンス: WebAuthn Level 3 は現在 W3C の推奨事項です
- W3C Web Authentication Level 3
- W3C WebAuthn explainer: Related Origin Requests
- web.dev: Related Origin Requests を介したパスキー再利用
- Firefox 152 リリースノート
- MojoAuth: Related Origin Requests across ccTLDs
- MojoAuth: Choosing Your RP ID
- Chrome for Developers: WebAuthn Signal API
- Corbado: Localhost からのパスキーを ngrok でテスト
- Localtonet: Localhost HTTPS トンネルを介した WebAuthn パスキーのテスト
- ngrok ドキュメント: Domains
- ngrok ドキュメント: Free plan の制限
- ngrok ブログ: すべての ngrok ユーザー向けの静的デベロップメントドメイン
- Cloudflare Sandbox docs: Quick vs. named tunnels
- Flavio Copes: Cloudflare Quick Tunnels の完全ガイド
- Selenium docs: Virtual Authenticator
- InstaTunnel パッケージ README
Related InstaTunnel pages
Continue from this article into the most relevant product guides and workflows.
Related Topics
Keep building with InstaTunnel
Read the docs for implementation details or compare plans before you ship.