CAが一夜にして信用を失う: トンネルエージェントとカスタムドメインの信頼ストアを監査する
ルートCAが一夜にして信用を失いました。トンネルエージェント、カスタムドメイン、ウェブフック送信者の信頼ストアを監査し、外部から証明書チェーンを検証してください。
Quick answer
CAが一夜で信用を失う?トンネル用信頼ストアを監査: webhook testing answer
For local webhook testing, run your app locally, expose it with a public HTTPS tunnel, and paste the stable callback URL into the provider dashboard.
How do I test webhooks on localhost?
Start your local server, open a public HTTPS tunnel to that port, configure the provider webhook URL, and inspect events in your local logs.
Why does a stable webhook URL matter?
Stable URLs prevent provider dashboards from needing manual callback updates every time you restart a tunnel.
ほとんどの開発者は証明書の信頼はブラウザが処理するものだと考えています。2026年10月、証明書機関のインシデントにより、それは違うことが示されました。報告の数日後には、ブラウザは侵害された鍵をブロックし、ChromeとMozillaはその階層のルートを削除し、Go、Node.js、Python の certifi、そして主要な Linux ディストリビューションはパッチを配布しました。パッチを適用し損ねたクライアントは、侵害された鍵を引き続き信頼していました。
もしトンネルの前にカスタムドメインを運用している場合や、第三者からウェブフックを受け取っている場合は、これを一日で監査できます。本ガイドでは、ドメインが提示するチェーンを確認し、外部からテストし、独自のツールで信頼ストアを点検する方法を説明します。なお、2026年11月21日時点でまだ変化している点も含まれます。
eMudhra の中間CAに何が起きた
2026年10月17日土曜日 18:05 UTC に、研究者は Chrome Root Program に対して、8つの eMudhra 従属 CA 証明書の秘密鍵が回収可能であると報告しました。8つのうち6つが TLS 証明書を、2つがコード署名証明書を発行しました。鍵はほとんどエントロピーがなく生成され、公開証明書から誰でも再作成可能でした。eMudhra の後の事故報告は原因を 2025年4月30日の鍵儀式に遡ります。ハードウェアモジュールで鍵を正しく生成した後、カスタム Python スクリプトが各秘密鍵をホストメモリに読み戻しました。ECDSA 鍵の場合、同じスクリプトの1行が値を先頭バイトだけに切り詰めたため、再作成された鍵は256未満の数値になっていました。
反応は迅速でした:
- Chrome: 同日 19:45 UTC に、6つの TLS 中間CA の SPKI ハッシュをブロックする CRLSet アップデートを適用しました。ブロックは鍵単位のため、これには同じ鍵を共有する Sectigo のクロス署名証明書も含まれます。
- Mozilla: 報告を受けた時刻は 20:06 UTC で、当日の夜に OneCRL ブロックを完了しました。10月20日に NSS から emSign ECC Root CA - G3 を削除しました。
- Apple と Microsoft: 両社とも数日内に証明書をブロックしました。Microsoft は 10月25日に AAA Certificate Services のクロス署名ルートをルートストアから削除しました。
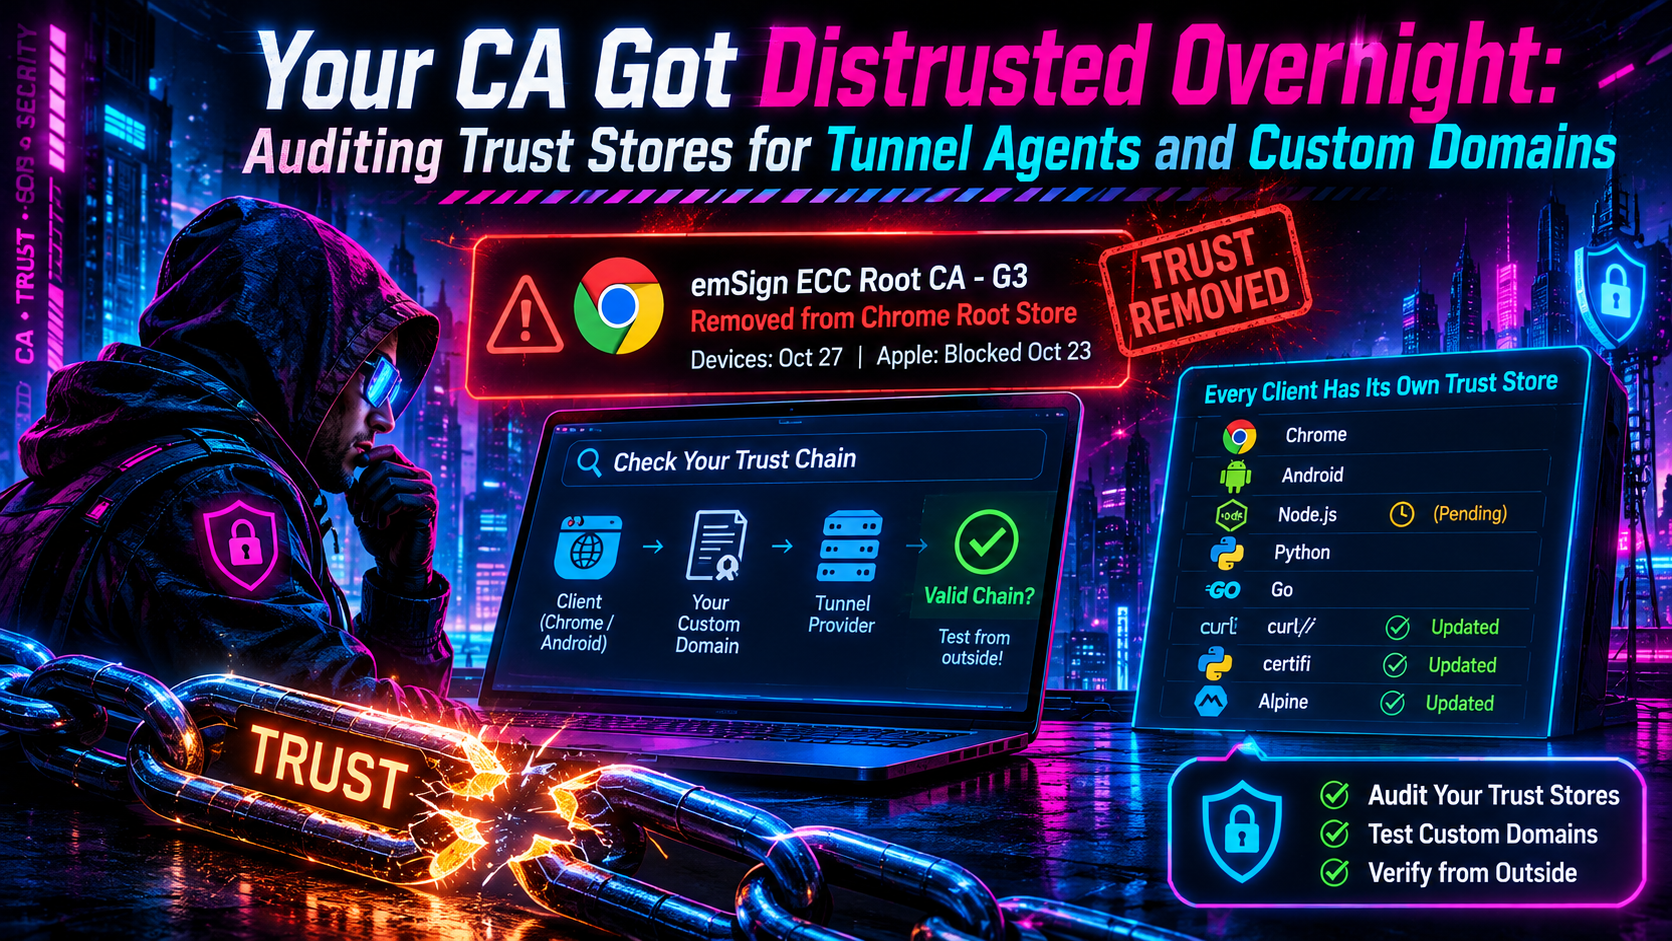
- Google: 10月20日に、Chrome Root Store から emSign ECC Root CA - G3 を削除したと発表しました。CRLSets を無視する利用者にはデバイスへの適用を 10月27日(太平洋時間)に開始予定でした。
- eMudhra: 10月18日に8つの中間証明書をすべて取り消し、Sectigo は 10月19日にクロス署名を取り消しました。10月22日に eMudhra の取締役会はグローバル SSL/TLS 証明書事業から撤退する方針を発表しました。
侵害された鍵ごとに2つの証明書がありました。1つは eMudhra 自身のルートによって発行され、もう1つは Sectigo の AAA Certificate Services ルートによってクロス署名されたものです。どちらのルートを含むバンドルも、弱い鍵で構築された証明連鎖を検証することができます。
ブラウザは実質的には露出していませんでした。Chrome 型の CT の実装により偽造証明書を検知できたはずだからです。6つの中間CA に連なる TLS 証明書のチェーンがChromeのブロック前に CT にログされていなかったことは日志上のリスクです。リスクは revocation と CT チェックの両方を回避するクライアント、たとえばコマンドラインツール、言語ランタイム、コンテナ、組み込み機器などにあります。研究者の公表サイトは、ブラウザエコシステムの外部の多くのクライアントは CT を強制していないと指摘しています。google.com の証明書は弱い鍵で署名され、ctlogs.dev のインデックスによれば数日以内に公開ログに記録されているため、脆弱なクライアントを悪用するには秘密は不要です。
正規の eMudhra 顧客は巻き込まれた被害者でした。侵害された CA は独自の根を発行することはなく、同じ G3 階層下の別の中間CA を通じて発行された証明書はルートを失いました。10月20日に eMudhra は Mozilla に対し、約3万の証明書が移行を要すること、うち約97%が ACME 経由で発行されたことを伝えました。
「どのクライアントが信頼するか?」には単一の答えはない
トンネル経由のリクエストには、CLI、ランタイム、コンテナイメージ、第三者の送信者が関与することがあります。各々が有効とみなす根は異なります。以下が主な固定バージョンです:
| クライアント | 信頼の源 | 修正済みバージョン |
|---|---|---|
| Go プログラム | OSストアと crypto/x509 に組み込まれた検証フィルタ |
Go 1.27.3 および 1.26.10、以降再ビルド。Go 1.25 以前には修正なし |
| Node.js | 独自に同梱されたルートリスト | 22.23.4、24.22.1、26.12.1(2026/10/21 リリース) |
| Python requests | certifi バンドル | certifi 2026.10.19 |
| pip | 自前の vendored certifi | pip 26.2.2 |
| CPython | 同梱の pip、+ssl の OSストア |
3.15.2、3.14.10、3.13.18、3.12.16、3.11.18 |
| Alpine コンテナ | ca-certificates パッケージ |
20261020-r0 |
| macOS コマンドラインツール | /etc/ssl/cert.pem |
macOS 27.2.1、26.7.3、15.8.3 |
| Tailscale | Go ツールチェーン | 1.104.2 |
Node.js は 26.x、24.x、22.x 系のみを対象としていました。プロジェクトのアドバイザリは、終端のサポート終了版がセキュリティリリースの影響を受けることを示しているため、ランタイムマトリクスを必ず確認してください。
Go の変更点は、チェーンを検証する際に Go プログラムが実行する 8 つの鍵ハッシュをフィルタリングする処理です。自分のルートを提供する場合にも適用されます。パッチ済みのツールチェーンで再ビルドされるまで、Go バイナリは従来の動作を維持します。
macOS のギャップは知っておく価値があります。Apple は 10 月に Safari、メール、フレームワークを使うアプリの証明書をブロックしました。macOS に同梱のコマンドラインツール(curl、git、python3、ruby、perl、openssl)は /etc/ssl/cert.pem を検証し、Apple のブロックには依存しませんでした。このギャップは 11 月の更新で埋まりました。
この結果は、スプリットブレインの失敗モードです。すでに root が削除されたチェーンを受け付けてしまうクライアントがあれば、修正済みのクライアントは拒否しますが、未修正のクライアントは受け入れてしまうことがあります。あなたのドメインはブラウザ上では健全に見えても、 freshly built コンテナでは失敗、古いバンドルを使うプロバイダからは成功する、といったことが起こりえます。
Step 1: あなたのカスタムドメインが提示するチェーンを確認する
実際にサーバが送出しているチェーンを、証明書ダッシュボードの主張するものではなく、最初から確認します。SNI を使いましょう。トンネルのエッジは1つのアドレスから多くのホスト名を提供することが多いからです。
openssl s_client -connect app.example.com:443 \\
  -servername app.example.com -showcerts /dev/null 2dev/null \\
  | grep -E "^ *[0-9]+ s:|^ *i:"
出力を上から順に読みます。番号 0 はリーフ証明書、各 i: 行はその発行者を示します。eMudhra に関する自動検出を行うには、末尾に次を追加します: | grep -iE "emsign|emudhra|EM (DV|OV|EV) TLS"。
チェーン内のいずれかの場所で以下の名称を探します:
emSign ECC Root CA - G3およびemSign Root TLS CA - G3emSign Root CA - G1およびemSign Root TLS CA - G1- 侵害した issuing CAs:
EM DV TLS CA - G3BとG3C、EM OV TLS CA - G3BとG3C、EM EV TLS CA - G3BとG3C
AAA Certificate Services を見つけても、それ自体は問題とは限りません。これは多くの正規チェーンがまだ使用する長年の Sectigo のルートです。チェーンが eMudhra の中間CA を経由している場合、または弱い鍵の cross-signed コピーの信頼ストアを監査している場合にのみ重要です。
通常、ルートは末尾の i: 行として表示される根拠を示します。別の中間CA に切り替えても、上位の階層が未解決のままであれば役に立ちません。チェーンを外部のクラウドシェルでも確認して、見知らぬ人のようにチェーンを確認してみましょう。
Step 2: 外部から、重要なクライアント経由でテストする
ブラウザのタブだけではほとんど意味がありません。通常、失敗はランタイムや送信者側で発生します。トラフィックの発生元となる同じ種類のクライアントからテストしてください。
この事案を公表した研究者は、侵害鍵で署名された証明書を提供するテストホストを運用しています。適切に更新されたクライアントはそれらを拒否するはずで、接続が成功するのは問題の悪い結果です:
# curl: 目的は証明書エラー
curl -sS https://dv-g3b-emudhra.we-have-a-problem.com/ -o /dev/null \\
  \u0026\u0026 echo "STILL TRUSTED"

# Sectigo クロス署名経路 (AAA path に移動する)
curl -sS https://dv-g3b-aaa-emudhra.we-have-a-problem.com/ -o /dev/null \\
  \u0026\u0026 echo "STILL TRUSTED (AAA path)"

# Python requests (certifi 使用)
python -c "import requests; requests.get('https://dv-g3b-emudhra.we-have-a-problem.com/'); print('STILL TRUSTED')"

# Node.js (独自のルートを使用)
node -e "require('https').get('https://dv-g3b-emudhra.we-have-a-problem.com/', () => console.log('STILL TRUSTED')).on('error', e => console.log('rejected:', e.code))"
このサイトには dv-g3b-noct-emudhra.we-have-a-problem.com と dv-g3b-aaa-noct-emudhra.we-have-a-problem.com も用意されています。それらのリーフ証明書は CT へのログがありません。そこでの接続が成功する場合、クライアントは弱い鍵を信頼し CT を実施していないことを意味します。これは攻撃者が誰にも気づかれずに利用できる組み合わせです。
各チェックは、重要な環境(CI イメージ、コールバックを処理するサーバ、開発者のノートパソコンなど)内で実行してください。Git には独自の検査があります。git ls-remote https://git-emudhra.we-have-a-problem.com/check.git。証明エラーは git を保護します。二つの注意点:
- Apple のガイダンスは、独自のルートリストを持つアプリやツールは Apple のブロックを使わない、と示しています。別々に確認してください。
- 証明書の拒否を検証の無効化で黙らせてはいけません。
Step 3: 自分のツールにおける信頼ストアの監査
次に、根そのものを探します。PEM バンドルには読みやすい名前が入っていないことが多いので、SHA-256 フィンガープリントで照合します:
| 根 | SHA-256 フィンガープリント |
|---|---|
| emSign ECC Root CA - G3 | 86a1ecba089c4a8d3bbe2734c612ba341d813e043cf9e8a862cd5c57a36bbe6b |
| emSign Root CA - G1 | 40f6af0346a99aa1cd1d555a4e9cce62c7f9634603ee406615833dc8c8d00367 |
| AAA Certificate Services | d7a7a0fb5d7e2731d771e9484ebcdef71d5f0c3e0a2948782bc83ee0ea699ef4 |
# バンドルを分割して、それぞれの証明書のフィンガープリントを比較
bundle=/etc/ssl/certs/ca-certificates.crt   # または certifi のパス
work=$(mktemp -d) && cd "$work"
awk '/BEGIN CERT/{n++} {print > sprintf("cert-%03d.pem", n)}' "$bundle"
for f in cert-*.pem; do
  fp=$(openssl x509 -in "$f" -noout -fingerprint -sha256 2> /dev/null \
       | cut -d= -f2 | tr -d ':' | tr 'A-F' 'a-f')
  case "$fp" in
    86a1ecba089c4a8d3bbe2734c612ba341d813e043cf9e8a862cd5c57a36bbe6b) echo "FOUND emSign ECC Root CA - G3 in $bundle" ;;
    40f6af0346a99aa1cd1d555a4e9cce62c7f9634603ee406615833dc8c8d00367) echo "FOUND emSign Root CA - G1 in $bundle" ;;
    d7a7a0fb5d7e2731d771e9484ebcdef71d5f0c3e0a2948782bc83ee0ea699ef4) echo "FOUND AAA Certificate Services in $bundle" ;;
  esac
done
G3 を見つけるとバンドルは古いことを意味します。AAA を見つけると、クロス署名された弱い鍵のチェーンがまだそのバンドルで検証される可能性があります。G1 の検出は今のバンドルには時折見られますが、削除は進行中です(下記参照)。
すべてのバンドルについて監査を繰り返してください:
- システムストアをホストとベースイメージで確認 (
/etc/ssl/certs)。 - 言語バンドル、例えば
python -c "import certifi; print(certifi.where())"のような、仮想環境や pip に vendored されたコピーを含めて確認。 - ランタイムストア:Node.js のバージョン、JDK の
cacerts、Electron、Deno、Bun のビルド。Debian/Ubuntu では、システムストアの変更時に Java_keystore が更新されないバグがあるため、ca-certificates-javaを使って再作成します。rm -f /etc/ssl/certs/java/cacerts && update-ca-certificates --freshを実行。 - コンパイル済みバイナリ: Go サービスはパッチ済みツールチェーンで再ビルドされるまで従来の信頼動作を維持します。
- 手動で保守されるバンドル:
connect_casファイル、マウントされたca.pem、プロキシバンドル。 - 自身のバンドルを持つエージェント: 例えば Fleet のエージェントはインストール時に書かれたバンドルを保持しているため、登録済みホストはそのファイルを清掃する必要があります。
アップグレード後は長時間実行されるプロセスを再起動して新しい信頼データを取り込ませ、 running コンテナをパッチするよりもイメージを再構築してください。
トンネルエージェント: ピン留めかホスト信頼か?
ngrok は 10 月 21日に有用なモデルを公開しました。そのデフォルトのエージェントは ngrok 自身のルートCA をピン留めするため、公開ルートに対して署名された偽造証明書が、ホストが信頼しているかどうかに関係なく拒否されます。エージェントの更新は TLS とは独立して署名で保護されています。
一部の機能は他のエンドポイントと通信し、ホストストアを HTTP クライアントのように使用します:
ngrok api、API キーを送信します--traffic-policy-url- HTTPS の
proxy_url connect_cas: host、TLS 検査を行う企業プロキシの背後でピン留めをスキップします
これらについて、ngrok は OS バンドルの更新やエージェント v3.39.12 へのアップグレードを推奨します。これは、影響を受けたルートをホストストアに依存せずブロックするパッチ済みの Go リリースに基づいています。エージェント v2 はすでにサポート終了済みで、同様の修正はありません。設定を確認するには、ngrok config check を実行して設定を見つけ、connect_cas や root_cas を探し、他の設定をスクリプトで検索してください。
どのトンネルの CLI でも同じ問いを投げてください:
- 提供元の CA を ピン留め しているのか、それとも制御接続のために ホストストアを信頼 しているのか?
- API、設定取得、更新チェックなどの二次的な呼び出しはどれがホストストアにフォールバックしますか?
- それは Go バイナリで、どのツールチェーンで作られましたか?
ピン留めを行うエージェントは、古い機器や長寿命の開発用ボックスに対する古いバンドルの影響を受けにくいです。一方、ホストを信頼するエージェントは、マシンが信じるものを受け継ぎます。ベンダーのドキュメントから答えを得て推測は避けてください。
ウェブフック送信者: あなたがコントロールできないクライアント
提供者があなたの Webhook URL を呼び出すと、それはクライアントであり、あなたのカスタムドメインはサーバーです。送信者のバンドルをパッチすることも、見ることもできません。証明書が削除済みのルートにチェーンされている場合、最新のストアを持つ送信者はそれを拒否しますが、古いバンドルを持つ送信者は受け入れ続ける可能性があるため、障害はプロバイダごとに不均一に発生します。各送信者の再試行ロジックは、 loud な停止を見かけるか、 dropped event の山を静かに受けるかを決定します。
チェーンを Webhook の契約の一部として扱います:
- 主要なルートプログラムが信頼する階層からチェーンを提供します。
- 変更後は、チェーンに関する実際のテストイベントを各プロバイダから送信します。
- TLS エラーを示すプロバイダのデリバリーログを監視します。
もしあなたのトンネル提供者があなたのカスタムドメインの証明書を発行する場合、どの CA が発行するのか、CA の変更がどのように扱われるのかを確認してください。自分で用意している場合は、チェーンは自分で検証するものです。
ダウンタイムなしでチェーンを置換する
チェーンを変更する必要があるとき、順序が重要です:
- 新しい CA をまず CAA レコードに追加します。遅れた CAA レコードは緊急再発行をブロックします。
- Chrome Root Store にある階層から、完全なチェーンを含む置換証明書を取得します。Google の公式指針です。他の信頼すべきルートプログラムも確認してください。
- それをインストールし、Step 1 を再実行して、提示されたチェーンが影響を受けたルートや中間CA をもはや名指ししないことを確認します。
- Step 2 をランタイムから再実行し、テストウェブフックを送信します。
- その後にのみ、古い証明書を退役させます。
ACME の自動化はこの作業を短時間にします。これは eMudhra の 97% という数字の実践的な教訓です。影響を受けた証明書の多くは機械的に置換可能でした。
まだ動いていること
この話は 10月27日で終わったわけではなく、G1 ルートはまだ展開中です。11月4日、Google は eMudhra の残存 emSign Root CA - G1 へチェーンする TLS 証明書は、 earliest Signed Certificate Timestamp が 2026-11-16 23:59:59 UTC より後の日付の場合、Chrome 153 以降でデフォルトで信頼されなくなると発表しました。11月16日までにログされた証明書は現時点では影響を受けません。変更は Chrome 158 Stable の時期と一致させるためにタイミングを合わせ、日付や手法は変更される可能性があると Google は述べました。Mozilla も NSS で同じ cutoff を設定しました。
他のベンダーはさらに踏み込んでいます:
- Microsoft は G1 を含む残りの 10 個の eMudhra ルートを 11月16日に Windows、Edge、WebView2 から削除する予定です。
- Apple: eMudhra によれば、11月30日以降 Apple は G1 ルートを削除します。これ以降、証明書は発行日を問わず Apple デバイス上で動作しなくなります。
- eMudhra: 11月7日に同じ鍵儀式からさらに 8 個の RSA 中間CA を取り消しました。鍵自体は弱くはありませんが、儀式中にハードウェアモジュールを離れた鍵が残っています。11月16日までに G1 階層下の全発行を停止する計画でした。
したがって、 cutoff 以降に G1 の下で発行された証明書は、Chrome ではデフォルトで失敗します。急いで October に移行した任意のドメインで Step 1 を再実行してください。もし G1 に連なっている場合、最も早い SCT 日付を確認し、Apple の 11 月 30 日の削除前に別の階層へ移動してください。 leaf 証明書の SCT 日付を読むには:
openssl s_client -connect app.example.com:443 -servername app.example.com \
  < /dev/null 2> /dev/null | openssl x509 > leaf.pem
openssl x509 -in leaf.pem -noout -text | grep -A2 "Timestamp"
簡易チェックリスト
- すべてのカスタムドメインに対して
openssl s_clientを実行し、各ルートと中間を記録します。 - emSign ECC Root CA - G3、または
EM ... TLS CA - G3B/G3Cの中間CA に連なるものを置換します。 emSign Root CA - G1のチェーンと SCT 日付をチェックし、11月30日までに G1 からの移行を計画します。- curl、Python、Node.js、Go で公開されているテストホストを使ってテストします。AAA および no-CT バリアントを含みます。
- Go バイナリとコンテナイメージを再構築します。 Java キーストアを再作成します。長時間動作するサービスを再起動します。
- 各トンネルエージェントが提供者の CA をピン留めしているか、ホストストアを使っているかを確認します。
- チェーンを変更した後、各プロバイダから実際のテスト webhook を送信します。
- 緊急再発行がブロックされないよう、CAA レコードを最新に保ちます。
FAQ
eMudhra を全く使っていなかった場合、どうすればいいですか?
サイト運営者としては通常不要です。ただし、ブラウザ以外の HTTPS クライアントを使っている場合は必要です。鍵を握る攻撃者は、ルートを信頼してリボケーションと CT チェックをスキップしているクライアントを装い、サイト impersonation を行える可能性があります。
パッチ済みのシステムストアは Go や Node.js のプログラムを守れますか?
それだけでは十分ではありません。Node.js は独自のルートリストを提供し、Go は標準ライブラリ内の独自フィルタを持っています。アップグレードして再ビルドし、再起動してください。
チェーンに「AAA Certificate Services」があるのは問題ですか?
現状それ自体は問題ではありません。多くのチェーンが Sectigo の正規ルートとして使っています。問題となるのは、チェーンが eMudhra の中間CA を経由している場合、あるいは信頼ストアがクロス署名された弱い鍵の検証をもはや行わなくなっている場合だけです。
どのくらいの頻度で監査すべきですか?
CA の変更後、ベースイメージのアップグレード後、またはルートプログラムの信用失墜通知後。
Sources
- Google: Protecting Chrome and Android users from compromised eMudhra intermediate CA certificates
- Chrome Root Program notice on emSign Root CA - G1 (CCADB Public)
- eMudhra Intermediate CA Compromise (researcher’s disclosure and patch tracker)
- Apple: About the compromised eMudhra intermediate CAs
- ngrok: The default agent isn’t affected
- Node.js: October 2026 security releases
- The Hacker News: Go issues emergency update blocking eight CA keys
- ctlogs.dev: eMudhra intermediate CA compromise (timeline and CT data)
- Mozilla Bugzilla 2089115: emSign Root CA - G1 distrust-after
- SSL.com: Check your certificates before October 27
- Cycode: How to test, patch and find old trust
- Fleet: Trust stores and the eMudhra compromise
Related InstaTunnel pages
Continue from this article into the most relevant product guides and workflows.
Related Topics
Keep building with InstaTunnel
Read the docs for implementation details or compare plans before you ship.